

Odată am primit o solicitare pentru servicii de cloud. Am estimat pe scurt ce ar fi necesar din partea noastră și am trimis un set de întrebări pentru clarificarea detaliilor. Apoi, am analizat răspunsurile și am înțeles: clientul dorește să plaseze în cloud date personale de nivelul doi de protecție. I-am răspuns: „Aveți date personale de nivelul doi, ne pare rău, putem face doar un cloud privat.” Iar el: „Știți, la compania X pot să plasez totul și în public.”
Foto Steve Crisp, Reuters
Lucruri ciudate! Am accesat site-ul companiei X, am studiat documentele lor de certificare, ne-am clătinat din cap și am realizat: există foarte multe întrebări deschise legate de plasarea datelor personale și merită să fie bine ventilate. Asta vom face în această postare.
Cum ar trebui să funcționeze totul
Pentru început, să analizăm după ce criterii sunt clasificate datele personale la diferite niveluri de securitate. Acest lucru depinde de categoria de date, de numărul de subiecți al acestor date, pe care operatorul le stochează și le prelucrează, precum și de tipul amenințărilor actuale.
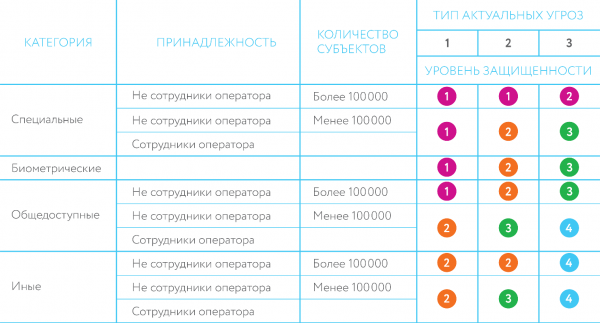
Definiția tipurilor de amenințări actuale se regăsește în din 1 noiembrie 2012 „Privind aprobarea cerințelor de protecție a datelor personale în timpul prelucrării acestora în sistemele informaționale ale datelor personale”:
„Amenințările de tip 1 sunt relevante pentru sistemul informațional, dacă pentru acesta în special sunt relevante amenințările asociate cu existența unor funcționalități nedocumentate (neddeclare) în software-ul sistemului, folosit în sistemul informațional.
Amenințările de tip 2 sunt relevante pentru sistemul informațional, dacă pentru acesta în special sunt relevante amenințările asociate cu existența unor funcționalități nedocumentate (neddeclare) în software-ul aplicației, folosit în sistemul informațional.
Amenințările de tip 3 sunt relevante pentru sistemul informațional, dacă pentru acesta sunt relevante amenințările care nu sunt legate cu existența unor funcționalități nedocumentate (neddeclare) în software-ul sistemului și aplicației, folosit în sistemul informațional.”
Esentialul în aceste definiții este existența unor funcționalități nedocumentate (neddeclare). Pentru a confirma absența funcționalităților nedocumentate în software (în cazul cloud-ului acesta este hypervisorul), se efectuează certificarea FSTEC din Rusia. Dacă operatorul de date personale consideră că nu există astfel de funcționalități în software, atunci amenințările corespunzătoare nu sunt relevante. Operatorii de date personale acceptă extrem de rar amenințările de tip 1 și 2 ca fiind relevante.
Pe lângă determinarea nivelului de securitate a datelor personale, operatorul trebuie de asemenea să identifice amenințările specifice actuale pentru cloudul public și, în funcție de nivelul de securitate al datelor personale și de amenințările actuale, să stabilească măsurile și mijloacele necesare de protecție împotriva acestora.
La FSTEC, toate amenințările principale sunt enumerate clar în (baza de date a amenințărilor). Furnizorii și evaluații infrastructurii cloud folosesc această bază în activitatea lor. Iată exemple de amenințări:
: „Amenințarea constă în posibilitatea de compromitere a securității datelor utilizatorilor de către programe care funcționează în interiorul mașinii virtuale, prin software malițios care funcționează în afara mașinii virtuale”. Această amenințare este determinată de existența vulnerabilităților software-ului hipervizorului care asigură izolația spațiului de adresare utilizat pentru stocarea datelor utilizatorilor de programe, care funcționează în interiorul mașinii virtuale, împotriva accesului neautorizat din partea software-ului malițios care funcționează în afara mașinii virtuale.
Realizarea acestei amenințări este posibilă în condițiile depășirii cu succes a frontierelor mașinii virtuale de către codul malițios nu doar prin exploatarea vulnerabilităților hipervizorului, ci și prin exercitarea unei astfel de influențe din niveluri de funcționare inferioare (în raport cu hipervizorul).
: „Amenințarea constă în posibilitatea de acces neautorizat la informațiile protejate ale unui consumator de servicii cloud din partea altuia. Această amenințare este datorată faptului că, din cauza specificului tehnologiilor cloud, consumatorii de servicii cloud trebuie să folosească în comun aceeași infrastructură cloud. Realizarea acestei amenințări este posibilă în cazul în care se comit erori în împărțirea elementelor infrastructurii cloud între consumatorii de servicii cloud, precum și în izolarea resurselor lor și separarea datelor între ele.
Protejarea împotriva acestor amenințări poate fi realizată doar prin intermediul hipervizorului, deoarece acesta este cel care gestionează resursele virtuale. Astfel, hipervizorul trebuie considerat un mijloc de protecție.
Și conform Începând cu 18 februarie 2013, hypervisorul trebuie să treacă certificarea pentru absența NDP la nivelul 4, în caz contrar utilizarea datelor personale de nivel 1 și 2 cu acesta va fi ilegală („p.12. … Pentru asigurarea protecției datelor personale de nivel 1 și 2, precum și pentru asigurarea protecției datelor personale de nivel 3 în sistemele informaționale, pentru care amenințările actuale sunt clasificate ca fiind de tipul 2, se aplică mijloace de protecție a informațiilor, a căror software a trecut controle nu mai scăzute decât la nivelul 4 al absenței capacităților nedeclarate”).
Nivelul de certificare necesar, NDP-4, este deținut doar de un singur hypervisor realizat în Rusia — . Deloc popular, ca să spunem așa. Cloud-urile comerciale sunt de obicei construite pe baza VMware vSphere, KVM, Microsoft Hyper-V. Niciunul dintre aceste produse nu are certificare NDP-4. De ce? Probabil, obținerea unei astfel de certificări pentru producători nu este deocamdată justificată din punct de vedere economic.
Și ne rămâne doar să folosim pentru datele personale de nivel 1 și 2 în cloud-ul public doar Horizont VS. Trist dar adevărat.
Cum credem noi că stau lucrurile
La prima vedere, totul pare destul de strict: amenințările menționate ar trebui eliminate prin configurarea corectă a mecanismelor de protecție standard ale hypervisorului certificat NDP-4. Dar există o portiță. Conform Ordinului FSTEC nr. 21 („p.2 Securitatea datelor personale în timpul procesării lor într-un sistem informațional de date personale (denumit în continuare — sistem informațional) este asigurată de operator sau de persoana care efectuează procesarea datelor personale la încredințarea operatorului conform cu Federatiei Ruse”), furnizorii evaluează în mod independent relevanța amenințărilor posibile și, în conformitate cu aceasta, aleg măsuri de protecție. Prin urmare, dacă nu se consideră relevante amenințările UBI.44 și UBI.101, atunci nu va exista nicio nevoie de a utiliza un hypervisor certificat NDP-4, care tocmai ar trebui să asigure protecția împotriva lor. Și aceasta va fi suficient pentru obținerea certificatului de conformitate al cloud-ului public cu nivelurile 1 și 2 de protecție a datelor personale, de care va fi complet mulțumit Roskomnadzor.
Desigur, pe lângă Roskomnadzor, FSTEC poate verifica - și această organizație este mult mai meticuloasă în chestiuni tehnice. Cu siguranță va fi interesată de ce anume amenințările UBI.44 și UBI.101 au fost recunoscute ca fiind neactualizate? Dar, de obicei, FSTEC inițiază o verificare doar atunci când primește informații despre un incident notabil. În acest caz, agenția federală se adresează mai întâi operatorului de date personale - adică clientului serviciilor cloud. În cel mai rău caz, operatorul primește o amendă mică - de exemplu, pentru Twitter la începutul anului. într-un caz similar a fost de 5000 de ruble. Apoi, FSTEC merge mai departe, la furnizorul de servicii cloud. Acesta poate fi privat de licență din cauza neîndeplinirii cerințelor normative - iar aceasta reprezintă riscuri cu totul diferite, atât pentru furnizorul cloud, cât și pentru clienții săi. Dar, repet, FSTEC are nevoie de un motiv clar pentru verificare. Așa că furnizorii cloud sunt pregătiți să accepte riscuri. Până la primul incident grav.
Există și un grup de furnizori „mai responsabili” care consideră că toate amenințările pot fi închise, prin adăugarea unei suprastructuri tip vGate peste hipervizor. Dar în mediul virtual distribuit între clienți, pentru unele amenințări (de exemplu, UBI.101 menționată anterior), un mecanism eficient de protecție poate fi realizat doar la nivelul unui hipervizor certificat conform NDV-4, deoarece orice sisteme de suprastructuri nu afectează funcțiile de bază ale hipervizorului în gestionarea resurselor (în special, a memoriei operaționale).
Cum lucrăm noi
Avem un segment cloud realizat pe un hipervizor certificat de FSTEC (dar fără certificare conform NDV-4). Acest segment este atestat, astfel încât în cloud, pe baza acestuia, se pot stoca date personale. Niveluri de protecție 3 și 4 — cerințele pentru protecția împotriva capacităților nedeclared nu trebuie respectate aici. Iată, de altfel, arhitectura segmentului nostru cloud protejat:
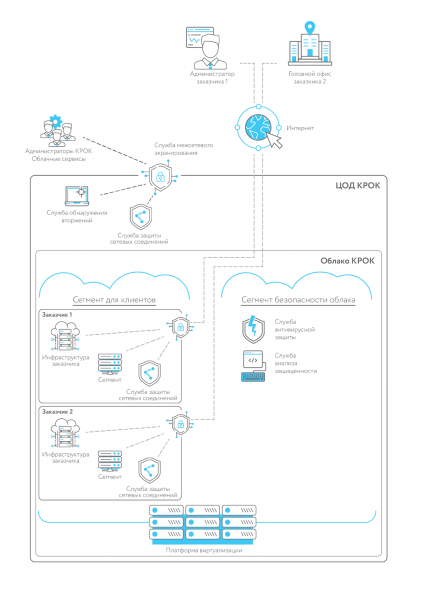
Sisteme pentru date personale Niveluri de protecție 1 și 2 Folosim doar echipamente dedicate. Doar în acest caz, de exemplu, amenințarea UBI.101 nu este relevantă, deoarece rack-urile serverului, care nu sunt unite de un mediu virtual, nu pot influența una asupra celeilalte chiar și atunci când sunt amplasate în același centru de date. Pentru aceste situații, oferim serviciul de închiriere a echipamentelor dedicate (cunoscut și sub denumirea Hardware as a Service, echipamente ca serviciu).
Dacă nu sunteți sigur ce nivel de securitate este necesar pentru sistemul dvs. de date personale, vă putem ajuta şi cu clasificarea acestora.
Ieșire
Mica noastră cercetare de piață a arătat: unii operatori de cloud sunt dispuși să-și asume riscuri în ceea ce privește securitatea datelor clienților și viitorul lor. Însă noi avem o altă politică în aceste privințe, pe care am descris-o pe scurt mai sus. Vom fi bucuroși să răspundem la întrebările dvs. în comentarii.
Sursa: habr.com
