

Salut, prieteni! Și în sfârșit am ajuns la ultimul, lecția finală Check Point Getting Started. Astăzi vom discuta despre un subiect foarte important — Licențiere. Trebuie să vă avertizez că această lecție nu este un ghid complet pentru alegerea echipamentului sau licențelor. Este doar un rezumat al punctelor cheie pe care orice administrator Check Point ar trebui să le cunoască. Dacă realmente sunteți îngrijorați cu privire la alegerea licenței sau a dispozitivului, cel mai bine ar fi să apelați la profesioniști, adică la noi :). Există multe capcane greu de explicat în cadrul cursului, iar să le memorați deodată nu va fi ușor.
Lecția noastră va fi complet teoretică, așa că puteți să vă opriți serverele de testare și să vă relaxați. La sfârșitul articolului veți găsi un videoclip unde explic în detaliu
Licențierea gateway-ului
Să începem cu descrierea caracteristicilor de licențiere la gateway-urile de securitate. Acest lucru se aplică atât echipamentelor hardware, cât și virtualizărilor. Să presupunem că ați decis să cumpărați un gateway. Nu poți cumpăra doar un hardware sau o virtualizare fără „abonamente” — imposibil! Totuși, există trei tipuri de abonamente:
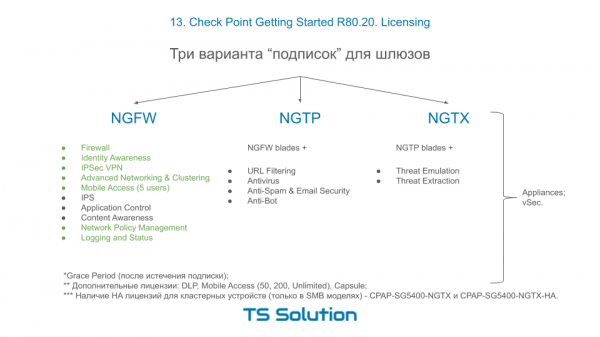
Și acum prima caracteristică interesantă! Puteți cumpăra un dispozitiv sau o virtualizare doar cu abonamentele NGTP sau NGTX. Dar când veți reînnoi abonamentul, veți putea alege pachetul NGFW, în cazul în care nu aveți nevoie de blade-urile AV, AB, URL, AS, TE și TX. Acesta este un aspect. Abonamentele pot fi cumpărate pe o perioadă de un an, doi sau trei ani.
Îmi permit să anticipez prima dumneavoastră întrebare! “Ce se întâmplă dacă nu reînnoiesc abonamentul?”. Am evidențiat cu verde blade-urile care vor funcționa ÎNTOTDEAUNA, și FĂRĂ reînnoiri. Așa-numitele blade-uri perpetue. Celelalte blade-uri, care necesită actualizări constante, pur și simplu vor înceta să funcționeze. Poate doar la IPS vor rămâne să funcționeze câteva semnături cheie (dar sunt foarte puține). Acest lucru este valabil atât pentru hardware, cât și pentru virtualizări, adică vSec.
Separat, am evidențiat trei blade-uri care nu sunt incluse în niciun pachet, acestea sunt: DLP, MAB și Capsule.
De asemenea, rețineți că dacă cumpărați o soluție cluster, alegeți un model cu sufixul HA (adică High Availability) ca al doilea dispozitiv. În imagine este un exemplu pentru gateway-ul 5400. Asta a fost pentru gateway-uri. Acum, serverul de management.
Licențierea serverului de management
Așa cum am menționat încă din primele lecții, există două scenarii pentru implementarea Check Point: Standalone (când atât gateway-ul, cât și managementul sunt pe același dispozitiv) și Distributed (când serverul de management este mutat pe un dispozitiv separat). Totuși, opțiunile nu se opresc aici. Să analizăm trei scenarii tipice de desfășurare a serverului de management:
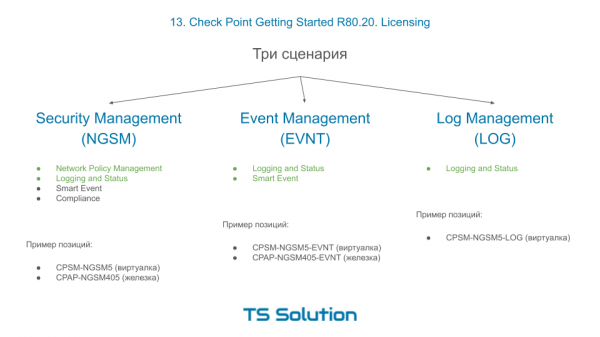
- Achiziționarea unui NGSM dedicat. Cea mai populară opțiune. Alegeți fie un dispozitiv Smart-1, fie o virtualizare. Alegeți, desigur, în funcție de câte gateway-uri veți administra, 5, 10, 25 etc. Ajungând la acest dispozitiv, puteți utiliza cele 4 blade principale ale serverului de management: NPM (adică gestionarea politicilor), Logging and Status (adică logare), Smart Event (SIEM de la Check Point, care ne oferă toate rapoartele) și Compliance (aceasta este evaluarea calității setărilor, fie în conformitate cu anumite reglementări, cum ar fi PCI DSS, fie doar cele mai bune practici). Aici este evident că blade-urile NPM și LS sunt blade-uri permanente, adică vor funcționa și fără prelungirea abonamentelor, iar blade-urile Smart Event și Compliance sunt incluse doar în primul an! Ulterior, acestea trebuie prelungite contra cost. Acesta este un aspect important, nu uitați. Și dacă fără blade-ul Compliance mai poți trăi, blade-ul Smart Event este cu siguranță necesar pentru toată lumea.
- Achiziționarea unui server dedicat de Event Management ÎN PLUS față de managementul NGSM existent. server De ce este necesar? Ceea ce trebuie înțeles este că funcționalitatea de logare și, în special, Smart Event „consumă” resurse sistemice considerabile. Și dacă sunt multe loguri, acest lucru poate duce la „încetiniri” în server management. Din acest motiv, se practică adesea mutarea acestei funcționalități pe un dispozitiv separat, fie un Smart-1 sau din nou o virtualizare. Integrațiile mari cu un număr mare de loguri necesită aproape întotdeauna un server dedicat pentru Smart Event. Acesta poate, de asemenea, accepta loguri. Astfel, serverul dumneavoastră de management va îndeplini doar funcțiile de gestionare. Acest lucru crește semnificativ stabilitatea și timpul de răspuns al sistemului. Așa cum se poate observa, la achiziționarea unui server Smart Event dedicat, obțineți aceste două blade-uri în mod permanent, chiar și fără prelungire. În orizontul de 3-4 ani, aceasta va fi chiar mai rentabil decât achiziționarea prelungirilor pentru Smart Event pentru serverul NGSM obișnuit în fiecare an.
- Server dedicat de log management, care vine ca un complement la serverele NGSM și Smart Event. Cred că ideea este clară. La un număr FOARTE mare de jurnale, putem externaliza funcția de logare pe un server dedicat. Serverul Log dedicat de asemenea are o licență permanentă și nu necesită reînnoire.
Videoul lecției
Aici veți găsi informații suplimentare despre gestionarea licențelor și despre suportul tehnic Check Point:

Sursa: habr.com
