

Dezvoltarea rapidă a electronicelor portabile, în special a smartphone-urilor și tabletelor, a generat o serie de noi provocări pentru securitatea informațiilor corporative. Într-adevăr, dacă anterior întreaga cybersecuritate se baza pe crearea unui perimetru de securitate protejat și pe protejarea acestuia, acum, când practic fiecare angajat utilizează pentru sarcinile de lucru propriile dispozitive mobile, controlul perimetrului de securitate a devenit foarte complicat. Aceasta este cu atât mai relevantă pentru întreprinderile mari, unde fiecare angajat are la îndemână un nume de utilizator și o parolă pentru e-mailul și alte resurse corporative. Adesea, atunci când achiziționează un nou smartphone sau tabletă, angajatul introduce datele sale de autentificare, uitând uneori să se deconecteze de pe vechiul dispozitiv. Chiar și cu un astfel de comportament neglijent din partea a doar 5% din angajați, fără un control adecvat din partea administratorului, situația accesului dispozitivelor mobile la poșta electronică server se transformă foarte repede într-un adevărat haos.
În plus, destul de des dispozitivele mobile se pierd sau sunt furate și, ulterior, sunt utilizate pentru obținerea de informații compromițătoare, precum și pentru accesul la resursele și datele corporative care reprezintă un secret comercial. De regulă, cea mai mare daună pentru securitatea cibernetică a corporațiilor este cauzată de accesul neautorizat al infractorilor la e-mailul angajatului. Astfel, aceștia pot avea acces la lista globală de adrese și contacte, la programul întâlnirilor în care urma să participe angajatul neglijent, precum și la corespondența lui. Mai mult, infractorii care obțin acces la poșta corporativă au posibilitatea de a trimite e-mailuri de phishing sau infectate cu programe malițioase de la o adresă de e-mail de încredere. Toate acestea, împreună, oferă infractorilor posibilități practic nelimitate de a efectua atacuri cibernetice, precum și de a folosi ingineria socială pentru a-și atinge scopurile.
Pentru a monitoriza dispozitivele mobile care intră în perimetrul de securitate, există tehnologia ABQ, sau Allow/Block/Quarantine. Aceasta permite administratorului să controleze lista dispozitivelor mobile cărora le este permisă sincronizarea datelor cu serverul de mail și, dacă este necesar, să blocheze dispozitivele compromise și să plaseze în carantină dispozitivele mobile suspecte.
Cu toate acestea, așa cum știe orice administrator al versiunii gratuite Zimbra Collaboration Suite Open-Source Edition, posibilitățile de interacțiune cu dispozitivele mobile sunt foarte limitate. Strict vorbind, utilizatorii versiunii gratuite Zimbra pot doar să primească și să trimită e-mailuri prin protocolul POP3 sau IMAP, fără a avea la dispoziție funcționalitatea încorporată de a sincroniza datele calendarului, agendelor de contacte și notițelor cu serverul. Tehnologia ABQ nu este implementată în versiunea gratuită a Zimbra Collaboration Suite, ceea ce elimină orice încercare de a crea un perimetru informațional securizat în cadrul organizației. În condițiile în care administratorul nu știe ce dispozitive se conectează la serverul său, pot apărea scurgeri de informații, iar riscul unui atac cibernetic conform scenariului descris anterior crește semnificativ.
O soluție pentru această problemă în Zimbra Collaboration Suite Open-Source Edition este extensia modulară Zextras Mobile. Această extensie permite adăugarea în versiunea gratuită a Zimbra a unei suport complet pentru protocolul ActiveSync și, datorită acestui fapt, deschide o mulțime de oportunități de interacțiune între dispozitivele mobile și serverul dumneavoastră de mail. Pe lângă alte funcții diverse, extensia Zextras Mobile oferă suport complet pentru ABQ.
Vă avertizăm imediat că, deoarece o configurare greșită a ABQ poate duce la imposibilitatea unor utilizatori de a sincroniza datele pe dispozitivele lor mobile cu serverul, trebuie să abordați problema configurării sale cu maximă atenție și precauție. Configurarea ABQ se efectuează din linia de comandă Zextras. Precis în linia de comandă se configurează modul de funcționare a ABQ în Zimbra, iar de asemenea se gestionează listele de dispozitive.
Este este realizat astfel: După ce utilizatorul se conectează la e-mailul corporativ pe un dispozitiv mobil, acesta trimite serverului datele de autentificare, precum și datele de identificare ale dispozitivului său, care întâlnesc pe parcurs un obstacol sub forma ABQ, care verifică datele de identificare și le compară cu cele de pe listele de dispozitive permise, în carantină și blocate. Dacă dispozitivul nu se află pe niciuna dintre liste, atunci ABQ acționează conform modului în care funcționează.
ABQ în Zimbra prevede trei moduri de operare:
Permisiv (Permissive): În acest mod de operare, după autentificarea utilizatorului, sincronizarea se efectuează automat la prima solicitare de pe dispozitivul mobil. În acest mod de operare, există posibilitatea de a bloca anumite dispozitive, dar toate celelalte vor putea sincroniza liber datele cu serverul.
Interactiv (Interactive): În acest mod de operare, imediat după autentificarea utilizatorului, sistemul de securitate solicită datele de identificare ale dispozitivului și le compară cu lista dispozitivelor permise. Dacă dispozitivul se află pe lista permiselor, sincronizarea continuă automat. Dacă dispozitivul nu se află pe „lista albă”, acesta va fi plasat automat în carantină, pentru ca administratorul să poată decide ulterior dacă să permită sau să blocheze sincronizarea acestui dispozitiv cu serverul. În acest caz, utilizatorului i se va trimite o notificare corespunzătoare. Informațiile către administrator sunt transmise regulat, odată la o perioadă de timp configurabilă. În fiecare nouă notificare vor fi incluse doar dispozitivele noi care au intrat în carantină.
Strict (Strict): În acest mod de operare, după autentificarea utilizatorului, se verifică imediat prezența datelor de identificare ale dispozitivului pe lista dispozitivelor permise. În cazul în care acesta se află pe listă, sincronizarea continuă automat. Dacă dispozitivul nu se află pe lista permiselor, acesta va fi imediat inclus pe lista de blocare, iar utilizatorul va primi o notificare corespunzătoare prin e-mail.
De asemenea, la cererea administratorului Zimbra, acesta poate dezactiva complet ABQ pe serverul său de poștă. server.
Setarea modului de funcționare ABQ se face prin comenzile:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Pentru a afla modul curent de funcționare ABQ, se poate folosi comanda zxsuite config global get attribute abqMode.
În cazul în care utilizați modurile de funcționare interactiv sau strict ABQ, va trebui adesea să lucrați cu listele de dispozitive permise și blocate, precum și cu dispozitivele aflate în carantină. Să presupunem că două dispozitive s-au conectat la serverul nostru: un iPhone și un Android cu datele de identificare corespunzătoare. Ulterior, se va descoperi că iPhone-ul a fost achiziționat recent de directorul general al companiei și a decis să lucreze cu e-mailul pe acesta, în timp ce Android-ul aparține unui manager obișnuit, care nu are voie să folosească e-mailul de serviciu pe smartphone din motive de securitate.
În cazul modului Interactiv, toate acestea vor fi plasate în carantină, de unde administratorul va trebui să mute iPhone-ul în lista dispozitivelor permise și Android-ul în lista dispozitivelor blocate. Pentru aceasta, el folosește comenzile zxsuite mobile abq allow iPhone și zxsuite mobile abq block Android. După aceasta, directorul general va putea lucra pe deplin cu e-mailul de pe dispozitivele sale, în timp ce managerul va trebui să îl consulte exclusiv de pe laptopul de serviciu.
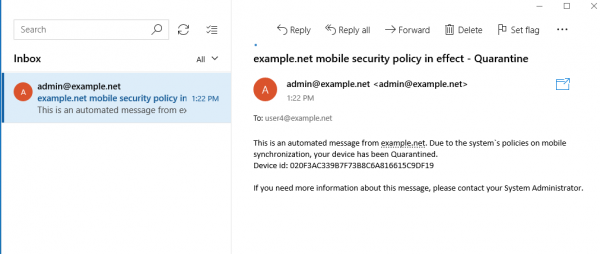
Este demn de menționat că, în cazul utilizării modului Interactiv, chiar dacă managerul își va introduce corect loginul și parola pe dispozitivul Android, el nu va obține acces la contul său, ci va intra în un căsuță poștală virtuală în care va primi o notificare că dispozitivul său a fost adăugat în carantină și nu va putea folosi e-mailul de pe acesta.
În cazul modului Strict, toate dispozitivele noi vor fi blocate, iar după ce se va confirma cui aparțin, administratorul nu va trebui decât să adauge iPhone-ul directorului general în lista dispozitivelor permise folosind comanda zxsuite mobile ABQ set iPhone Allowed, lăsând telefonul managerului acolo.
Modul de operare permisiv este slab compatibil cu orice reguli de securitate în cadrul companiei, totuși, dacă apare necesitatea de a bloca unul dintre dispozitivele mobile permise, de exemplu, dacă un manager a plecat brusc cu scandal, acest lucru se poate face prin intermediul comenzii zxsuite mobile ABQ set Android Blocked.
În cazul în care angajații primesc dispozitive de lucru pentru e-mail, la o nouă schimbare a proprietarului, dispozitivul poate fi complet șters din listele ABQ, astfel încât mai târziu să se poate decide dacă se va permite sau nu sincronizarea cu serverul. Acest lucru se face prin intermediul comenzii zxsuite mobile ABQ delete Android.
Astfel, așa cum puteți vedea, prin extensia Zextras Mobile în Zimbra se poate implementa un sistem de control foarte flexibil pentru dispozitivele mobile utilizate, potrivit atât pentru companiile care au o politică destul de strictă în ceea ce privește utilizarea resurselor corporative în afara biroului, cât și pentru cele care sunt destul de liberale în acest sens.
Sursa: habr.com
