

Imagine:
Atacurile DoS reprezintă una dintre cele mai mari amenințări la adresa securității informațiilor în internetul modern. Există zeci de botneturi pe care infractorii le închiriază pentru a desfășura astfel de atacuri.
Cercetătorii de la Universitatea din San Diego au efectuat o analiză privind cât de mult ajută utilizarea proxy-urilor să reducă efectele negative ale atacurilor DoS – vă prezentăm principalele concluzii ale lucrării.
Introducere: proxy-urile ca instrument de combatere a atacurilor DoS
Astfel de experimente sunt desfășurate periodic de cercetători din diferite țări, însă problema comună a acestora este lipsa resurselor pentru a simula atacurile într-un mod realist. Testele pe medii mici nu permit răspunsuri clare despre eficiența proxy-urilor în combaterea atacurilor în rețele complexe, care dintre parametri sunt esențiali în capacitatea de a minimiza daunele etc.
Pentru experiment, cercetătorii au creat un model de aplicație web tipică – de exemplu, un serviciu de comerț electronic. Acesta funcționează cu ajutorul unui cluster de servere, utilizatorii fiind distribuiți în diverse locații geografice și accesând serviciul prin internet. În acest model, internetul servește ca mijloc de comunicare între serviciu și utilizatori – așa funcționează serviciile web, de la motoare de căutare până la instrumente de banking online.
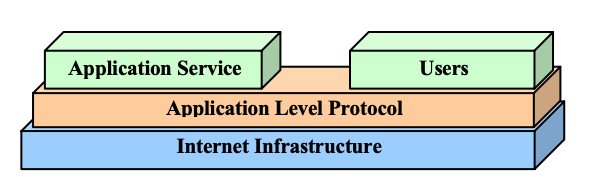
Atacurile DoS fac imposibilă interacțiunea normală între serviciu și utilizatori. Există două tipuri de atacuri DoS: atacuri la nivel de aplicație și atacuri la nivel de infrastructură. În cazul ultimului, infractorii atacă direct rețeaua și gazdele pe care rulează serviciul (de exemplu, umplu întreaga lățime de bandă a rețelei cu trafic flood). În cazul atacurilor la nivel de aplicație, ținta infractorului este interfața de interacțiune cu utilizatorii – pentru aceasta, ei trimit un număr uriaș de cereri cu scopul de a provoca căderea aplicației. Experimentul descris se referă la atacuri la nivel de infrastructură.
Rețelele proxy sunt un instrument folosit pentru a minimiza efectele atacurilor DoS. Atunci când se utilizează un proxy, toate cererile de la utilizator către serviciu, precum și răspunsurile acestora, sunt transmise nu direct, ci prin servere intermediare. Atât utilizatorul, cât și aplicația „nu se văd” direct unul pe altul, ci au acces doar la adresele proxy. Din acest motiv, atacarea aplicației direct devine imposibilă. La limita rețelei se află așa-numitele proxy edge - proxy-uri externe cu adrese IP accesibile, iar conexiunea se face mai întâi prin acestea.
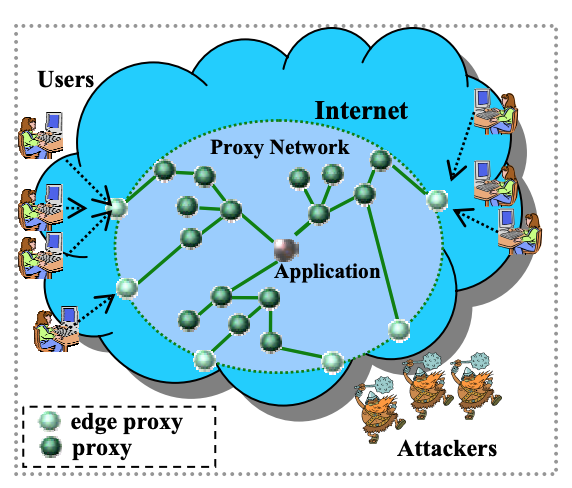
Pentru a face față cu succes unui atac DoS, rețeaua proxy trebuie să aibă două capacități cheie. În primul rând, această rețea intermediară trebuie să acționeze ca un mediator, adică se poate accesa aplicația doar prin intermediul ei. Acest lucru va exclude posibilitatea unui atac direct asupra serviciului. În al doilea rând, rețeaua proxy trebuie să aibă capacitatea de a permite utilizatorilor să interacționeze în continuare cu aplicația, chiar și pe durata atacului.
Infrastructura experimentului
În cadrul studiului au fost utilizate patru componente cheie:
- implementarea rețelei proxy;
- serverul web Apache;
- un instrument pentru testarea web ;
- un instrument pentru desfășurarea atacurilor .
Simularea a fost realizată în mediu MicroGrid – acesta poate fi utilizat pentru simulări de rețele cu 20.000 de routere, comparabil cu rețelele operatorilor Tier-1.
O rețea tipică Trinoo constă dintr-un set de gazde compromise, pe care rulează un demon al programului. Există, de asemenea, software de control pentru gestionarea rețelei și direcționarea atacurilor DoS. După ce obține o listă de adrese IP, demonul Trinoo trimite pachete UDP către ținte la un moment dat.
În cadrul experimentului au fost utilizate două clustere. Simulatorul MicroGrid a funcționat în cadrul unui cluster Xeon Linux format din 16 noduri (servere de 2.4GHz cu 1 gigabyte de memorie pe fiecare mașină), conectate printr-un hub Ethernet de 1 Gbps. Alte componente software au fost amplasate într-un cluster de 24 de noduri (Linux-cthdths PII de 450MHz cu 1 GB de memorie pe fiecare mașină), conectate printr-un hub Ethernet de 100Mbps. Cele două clustere au fost conectate printr-un canal de 1Gbps.
Rețeaua de proxy este construită într-un pool de 1000 de host-uri. Proxy-urile de edge sunt distribuite uniform în cadrul pool-ului de resurse. Proxy-urile pentru aplicație sunt amplasate pe host-uri care sunt mai aproape de infrastructura sa. Celelalte proxy-uri sunt distribuite uniform între proxy-urile de edge și proxy-urile pentru aplicație.
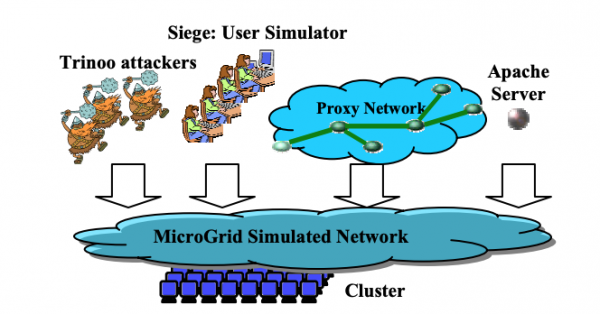
Rețeaua pentru simulare
Pentru a studia eficiența proxy-urilor ca instrument împotriva atacurilor DoS, cercetătorii au măsurat productivitatea aplicației în diferite scenarii de impact extern. În total, în rețeaua de proxy-uri au fost 192 de proxy-uri (64 dintre acestea fiind de edge). Pentru a efectua atacul a fost creată o rețea Trinoo, care includea 100 de demoni. Fiecare demon avea un canal de 100Mbps. Aceasta corespunde unui botnet format din 10.000 de routere de acasă.
A fost măsurat impactul atacului DoS asupra aplicației și rețelei de proxy-uri. În configurația experimentală, aplicația avea un canal de internet de 250Mbps, iar fiecare proxy de edge avea un canal de 100 Mbps.
Rezultatele experimentului
Conform analizei, un atac de 250Mbps crește semnificativ timpul de răspuns al aplicației (aproape de zece ori), ceea ce face imposibilă utilizarea acesteia. Cu toate acestea, utilizarea rețelei de proxy-uri nu are un impact semnificativ asupra performanței și nu degradează experiența utilizatorului. Acest lucru se întâmplă deoarece proxy-urile de edge estompează efectul atacului, iar volumul total de resurse al rețelei de proxy-uri este mai mare decât al aplicației în sine.
Potrivit statisticilor, dacă puterea atacului nu depășește 6.0Gbps (având în vedere că lățimea de bandă totală a canalelor proxy-urilor de edge este de doar 6.4Gbps), 95% din utilizatori nu vor experimenta o reducere semnificativă a performanței. În cazul unui atac foarte puternic, care depășește 6.4Gbps, chiar și utilizarea rețelei de proxy-uri nu ar putea evita degradarea nivelului de servicii pentru utilizatorii finali.
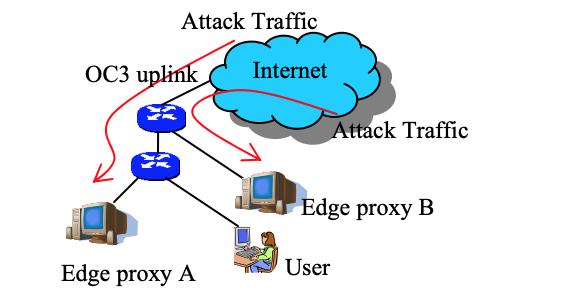
În cazul atacurilor concentrate, când puterea lor este concentrată pe un grup aleatoriu de proxy-uri de edge. În această situație, atacul blochează o parte a rețelei de proxy-uri, astfel încât o parte semnificativă a utilizatorilor va observa o scădere a performanței.
Conclusions
Rezultatele experimentului arată că rețelele proxy pot îmbunătăți performanța aplicațiilor TCP și pot asigura un nivel familiar de serviciu pentru utilizatori, chiar și în cazul atacurilor DoS. Conform datelor obținute, rețelele proxy se dovedesc a fi o modalitate eficientă de a minimiza consecințele atacurilor, peste 90% dintre utilizatori în timpul experimentului nu au simțit o scădere a calității serviciului. În plus, cercetătorii au descoperit că pe măsură ce dimensiunea rețelei proxy crește, amploarea atacurilor DoS pe care aceasta le poate gestiona crește aproape liniar. Prin urmare, cu cât rețeaua este mai mare, cu atât va fi mai eficientă în combaterea atacurilor DoS.
Linkuri utile și materiale de la :
Sursă: habr.com
