

Cercetătorii în securitate de la Cybereason administratorilor de servere de email despre detectarea unui atac automatizat în masă, care exploatează (CVE-2019-10149) în Exim, descoperită săptămâna trecută. În timpul atacului, atacatorii reușesc să execute codul lor cu privilegii de root și instalează pe server malware pentru mineritul criptomonedelor.
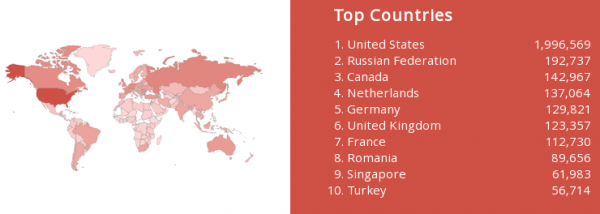
Conform statisticilor din iunie, cota Exim este de 57.05% (cu un an în urmă 56.56%), Postfix este utilizat pe 34.52% (33.79%) din serverele de email, Sendmail — 4.05% (4.59%), Microsoft Exchange — 0.57% (0.85%). Potrivit serviciului Shodan, peste 3.6 milioane de servere de email rămân potențial vulnerabile în rețeaua globală, care nu au fost actualizate la ultima versiune disponibilă Exim 4.92. Aproximativ 2 milioane de servere potențial vulnerabile sunt găzduite în SUA, 192 de mii în Rusia. Conform companiei RiskIQ, 70% din serverele cu Exim au migrat deja la versiunea 4.92.
Administratorii sunt sfătuiți să instaleze de urgență actualizările, care au fost pregătite încă de săptămâna trecută de distribuții (, , , , , ). În cazul în care sistemul conține vulnerabilități din versiunile Exim (între 4.87 și 4.91 inclusiv), este necesar să se verifice dacă sistemul nu a fost compromis, controlând crontab pentru apeluri suspecte și asigurându-se că nu există chei suplimentare în directorul /root/.ssh. O activitate suspectă în jurnalul firewall-ului din adresele an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io și an7kmd2wp4xo7hpr.onion.sh poate indica de asemenea un atac, acestea fiind utilizate în procesul de descărcare a malware-ului.
Primele încercări de atac asupra serverelor Exim au avut loc pe 9 iunie. Până pe 13 iunie, atacul masiv. După exploatarea vulnerabilității prin portalurile tor2web de pe serviciul ascuns Tor (an7kmd2wp4xo7hpr) este descărcat un script, care verifică existența OpenSSH (dacă nu există, ), schimbă setările ( accesul cu root și autentificarea prin chei) și setează pentru utilizatorul root , care oferă acces privilegiat la sistem prin SSH.
După configurarea unui backdoor în sistem, se instalează un scaner de porturi pentru a identifica alte servere vulnerabile. De asemenea, se efectuează o căutare în sistem pentru minerii existenți, care sunt eliminați în cazul în care sunt descoperiți. În ultima etapă, se încarcă și se scrie în crontab propriul miner. Minerul este încărcat sub forma unui fișier ico (de fapt, este un arhiv ZIP cu parola „no-password”), în care este ambalat un fișier executabil în format ELF pentru Linux cu Glibc 2.7+.
Sursa: opennet.ro
