

În multe sisteme IT există regula obligatorie de schimbare periodică a parolelor. Aceasta este, probabil, cea mai urâtă și cea mai inutilă cerință a sistemelor de securitate. Unii utilizatori, ca un hack, pur și simplu schimbă cifra de la sfârșit.
Această practică a generat numeroase neplăceri. Cu toate acestea, oamenii au trebuit să supună, pentru că aceasta era pentru securitate. Acum acest sfat nu mai este deloc actual. În mai 2019, chiar și compania Microsoft a eliminat în cele din urmă cerința de schimbare periodică a parolelor din nivelul de bază al cerințelor de securitate pentru versiunile personale și servere ale Windows 10: iată cu lista modificărilor pentru versiunea Windows 10 v 1903 (observați fraza Eliminarea politicilor de expirare a parolei care cer schimbări periodice ale parolelor). Reglementările și politicile sistemului Windows 10 Version 1903 și Windows Server 2019 Security Baseline sunt incluse în pachetul .
Puteți arăta aceste documente superiorilor și să spuneți: vremurile s-au schimbat. Schimbarea obligatorie a parolelor este un arhaism, acum este practic oficial. Chiar și auditul de securitate nu va verifica această cerință (dacă se bazează pe regulile oficiale pentru protecția de bază a computerelor cu Windows).
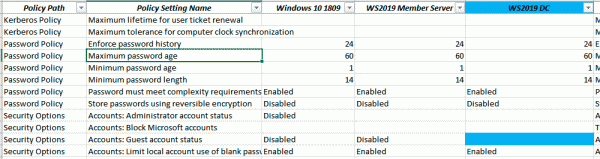
Fragment din lista cu politicile de securitate de bază Windows 10 v1809 și modificările din 1903, unde politicile corespunzătoare pentru durata de valabilitate a parolelor nu mai sunt aplicabile. Apropo, în noua versiune sunt anulate de asemenea conturile de administrator și de invitat în mod implicit
Microsoft explică pe înțelesul tuturor în blogul său de ce a renunțat la regula schimbării obligatorii a parolelor: „Expirarea periodică a parolei reprezintă o protecție doar împotriva probabilității ca parola (sau hash-ul) să fie furată pe durata ei de valabilitate și folosită de o persoană neautorizată. Dacă parola nu este furată, nu are sens să o schimbi. Și dacă aveți dovezi că parola a fost furată, evident că veți dori să acționați imediat, nu să așteptați expirarea acesteia pentru a rezolva problema.”
Apoi Microsoft explică că, în condițiile actuale, este greșit să te protejezi de furtul parolelor în acest mod: „Dacă se știe că parola va fi, probabil, furată, cât de multe zile reprezintă un interval acceptabil pentru a permite hoțului să folosească această parolă furată? Valoarea implicită este de 42 de zile. Nu vi se pare că ar fi un timp absurd de lung? Într-adevăr, este foarte mult, și totuși indicatorul nostru de bază actual a fost stabilit la 60 de zile - mai devreme era de 90 de zile - pentru că impunerea unei expirări frecvente creează propriile probleme. Și dacă parola nu va fi neapărat furată, atunci dobândiți aceste probleme fără niciun beneficiu. În plus, dacă utilizatorii dvs. sunt dispuși să schimbe parola pe o bomboană, nicio politică de expirare a parolelor nu va ajuta.”
Alternativă
Microsoft scrie că politicile sale de bază privind securitatea sunt concepute pentru a fi utilizate de întreprinderi bine gestionate, care au grijă de securitate. Ele sunt, de asemenea, menționate ca fiind un ghid pentru auditori. Dacă o astfel de organizație a implementat liste cu parole interzise, autentificare multifactorială, detectarea atacurilor prin forță brută și detectarea încercărilor anormale de conectare, este necesară expirarea periodică a parolelor? Și dacă nu au implementat metodele moderne de protecție, expirarea parolelor le va fi de folos?
Logica Microsoft este surprinzător de convingătoare. Avem două opțiuni:
- Compania a implementat măsuri moderne de protecție.
- Compania nu a implementat măsuri moderne de protecție.
În primul caz, schimbarea periodică a parolei nu aduce beneficii suplimentare.
În al doilea caz, schimbarea periodică a parolei este inutilă.
Astfel, în locul expirării parolei, ar trebui folosit, în primul rând, autentificarea multifactorială. Măsuri suplimentare de protecție sunt enumerate mai sus: liste cu parole interzise, detectarea atacurilor prin forță brută și alte încercări anormale de conectare.
«Expirarea periodică a parolei este o măsură de protecție veche și învechită., — concluzione Microsoft, — și nu considerăm că pentru nivelul nostru de protecție de bază ar trebui aplicat un anumit standard. Eliminându-l din nivelul nostru de bază, organizațiile pot alege ceea ce se potrivește cel mai bine nevoilor lor presupuse, fără a contraveni recomandărilor noastre.
Ieșire
Dacă o companie obligă astăzi utilizatorii să schimbe periodic parolele, ce ar putea să creadă un observator extern?
- Datele problemei: compania utilizează un mecanism de protecție învechit.
- Presupunere: compania nu a implementat mecanisme de protecție moderne.
- Concluzie: aceste parole sunt mai ușor de obținut și utilizat.
Rezultă că schimbarea periodică a parolelor face compania o țintă mai atractivă pentru atacuri.
Sursa: habr.com
