

Ce diferă un bun specialist în securitate IT de unul obișnuit? Nu, nu este vorba doar despre faptul că acesta poate enumera din memorie, în orice moment, câte mesaje managerul Igor a trimis ieri colegei Maria. Un bun specialist în securitate se străduiește să identifice posibilele încălcări înainte de a se produce și să le detecteze în timp real, depunând toate eforturile pentru a preveni continuarea incidentului. Sistemele de gestionare a evenimentelor de securitate (SIEM, de la Security Information and Event Management) simplifică semnificativ sarcina de a înregistra rapid și de a bloca orice încercare de încălcare.
Tradițional, sistemele SIEM combinează sistemele de management al securității informației și sistemele de management al evenimentelor de securitate. O caracteristică importantă a acestor sisteme este analiza evenimentelor de securitate în timp real, ceea ce permite reacționarea la acestea înainte de a provoca daune existente.
Principalele sarcini ale sistemelor SIEM:
- Colectarea și normalizarea datelor
- Corelarea datelor
- Alertele
- Panourile de vizualizare
- Organizarea stocării datelor
- Căutarea și analiza datelor
- Raportarea
Motivele cererii ridicate pentru sistemele SIEM
În ultima perioadă, complexitatea și coordonarea atacurilor asupra sistemelor informatice au crescut semnificativ. În plus, complexitatea mediului de protecție a informațiilor – sistemele de detecție a intruziunilor pe rețea și gazdă, sistemele DLP, soluțiile antivirus și firewall-urile, scanerele de vulnerabilități și altele – devine tot mai mare. Fiecare instrument de protecție generează un flux de evenimente cu detalii variate, iar de multe ori, o atac poate fi observat doar prin suprapunerea evenimentelor din diferite sisteme.
Despre diferitele sisteme comerciale SIEM s-a scris multe, AlienVault OSSIM
AlienVault OSSIM
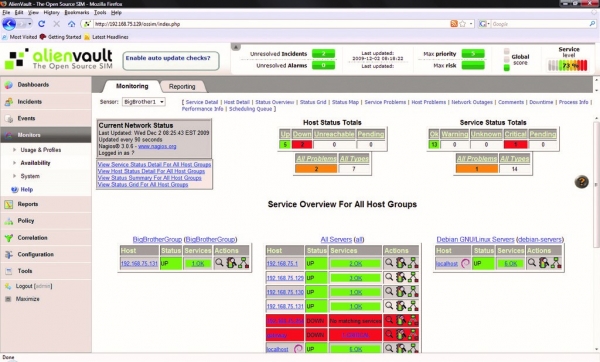
AlienVault OSSIM este versiunea open-source a AlienVault USM, unul dintre cele mai importante sisteme comerciale SIEM. OSSIM reprezintă un cadru compus din mai multe proiecte cu sursă disponibilă, inclusiv sistemul de detecție a intruziunilor Snort, sistemul de monitorizare a rețelelor și nodurilor Nagios, sistemul de detecție a intruziunilor pe gazdă OSSEC și scannerul de vulnerabilități OpenVAS.
Pentru monitorizarea dispozitivelor se utilizează AlienVault Agent, care trimite jurnale de pe gazdă în format syslog către platforma GELF sau poate folosi un plugin pentru integrarea cu servicii externe, precum serviciul de proxy invers Cloudflare sau sistemul de autentificare multifactorială Okta.
Versiunea USM se deosebește de OSSIM prin funcționalitățile avansate de gestionare a jurnalele, monitorizarea infrastructurii de cloud, automatizare, și informații actualizate despre amenințări și vizualizare.
Avantajele
- Construit pe proiecte open-source de încredere;
- O comunitate mare de utilizatori și dezvoltatori.
Dezavantaje
- Nu suportă monitorizarea platformelor cloud (de exemplu, AWS sau Azure);
- Lipsa gestionării jurnalele, vizualizării, automatizării și integrării cu servicii externe.
MozDef (Mozilla Defense Platform)
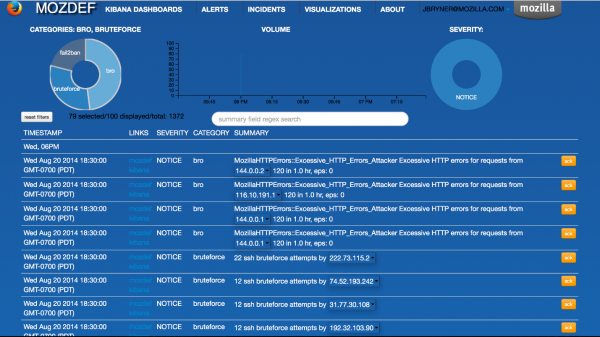
Sistemul SIEM dezvoltat de Mozilla, MozDef, este utilizat pentru automatizarea proceselor de gestionare a incidentelor de securitate. Sistemul a fost dezvoltat de la zero pentru a obține maximă performanță, scalabilitate și reziliență, având o arhitectură de microservicii – fiecare serviciu funcționează într-un container Docker.
La fel ca OSSIM, MozDef este construit pe proiecte open-source consacrate, care includ un modul de indexare a jurnalele și căutare Elasticsearch, platforma Meteor pentru crearea unei interfețe web flexibile, și pluginul Kibana pentru vizualizare și grafice.
Corelarea evenimentelor și alertele se realizează folosind interogări Elasticsearch, permițând definirea propriilor reguli pentru procesarea evenimentelor și alertele folosind Python. Conform celor spuse de Mozilla, MozDef poate procesa mai mult de 300 de milioane de evenimente pe zi. MozDef acceptă evenimente doar în format JSON, dar există integrare cu servicii externe.
Avantajele
- Nu folosește agenți – funcționează cu jurnale standard JSON;
- Se scalează ușor datorită arhitecturii de microservicii;
- Suportă surse de date din servicii cloud, inclusiv AWS CloudTrail și GuardDuty.
Dezavantaje
- Un nou sistem, mai puțin stabilizat.
Wazuh
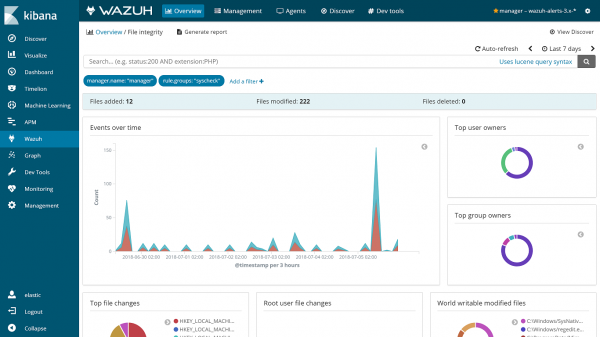
Wazuh a început ca un fork al OSSEC, unul dintre cele mai populare SIEM cu sursă deschisă. Acum este o soluție unică cu funcționalități noi, erori corectate și o arhitectură optimizată.
Sistemul este construit pe stiva ElasticStack (Elasticsearch, Logstash, Kibana) și suportă atât colectarea de date bazată pe agenți, cât și primirea jurnalelor de sistem. Acest lucru o face eficientă pentru monitorizarea dispozitivelor care generează jurnale, dar nu suportă instalarea unui agent – dispozitive de rețea, imprimante și periferice.
Wazuh suportă agenții OSSEC existenți și oferă chiar și un ghid de migrare de la OSSEC la Wazuh. Deși OSSEC este încă activ susținut, Wazuh este considerat o continuare a OSSEC datorită adăugării unei noi interfețe web, REST API, unui set mai complet de reguli și multor alte îmbunătățiri.
Avantajele
- Fondat și compatibil cu popularul SIEM OSSEC;
- Suportă diverse opțiuni de instalare: Docker, Puppet, Chef, Ansible;
- Suportă monitorizarea serviciilor cloud, inclusiv AWS și Azure;
- Include un set cuprinzător de reguli pentru detectarea diverselor tipuri de atacuri și permite corelarea acestora conform PCI DSS v3.1 și CIS.
- Se integrează cu sistemul de stocare și analiză a jurnaleor Splunk pentru vizualizarea evenimentelor și suport API.
Dezavantaje
- Arhitectură complexă - necesită desfășurarea completă a Elastic Stack pe lângă componentele server Wazuh.
Prelude OSS
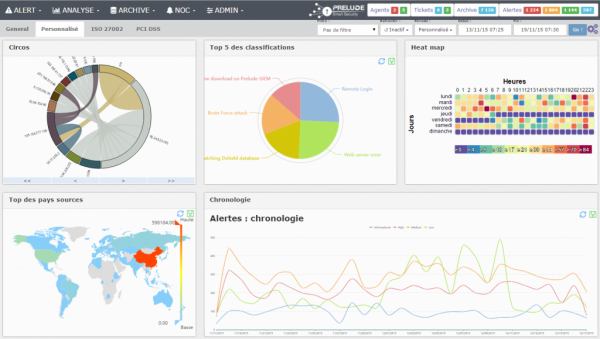
Prelude OSS este versiunea open-source a comercialei Prelude SIEM, dezvoltată de compania franceză CS. Soluția reprezintă un sistem SIEM modulare și flexibil, care suportă multe formate de jurnale și integrarea cu instrumente externe precum OSSEC, Snort și sistemul de detecție a rețelei Suricata.
Fiecare eveniment este normalizat într-un mesaj conform formatului IDMEF, facilitând astfel schimbul de date cu alte sisteme. Dar există și un aspect negativ - Prelude OSS este foarte limitat în performanță și funcționalitate în comparație cu versiunea comercială Prelude SIEM, și este destinat mai mult proiectelor mici sau pentru învățarea soluțiilor SIEM și evaluarea Prelude SIEM.
Avantajele
- Un sistem dovedit în timp, dezvoltat din 1998;
- Suportă multe formate diferite de jurnale;
- Normalizează datele la formatul IMDEF, ceea ce permite transmiterea ușoară a datelor în alte sisteme de securitate.
Dezavantaje
- Limitată semnificativ în funcționalitate și performanță în comparație cu alte sisteme SIEM open-source.
Sagan
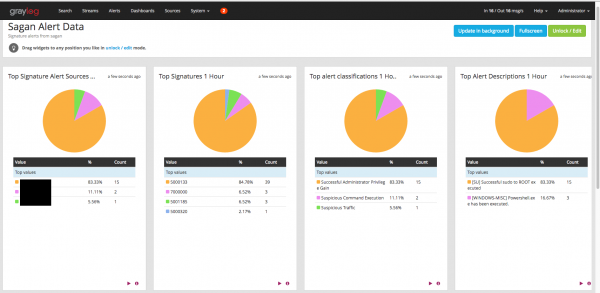
Sagan este un SIEM de înaltă performanță care pune accent pe compatibilitatea cu Snort. Pe lângă suportul pentru regulile scrise pentru Snort, Sagan poate înregistra în baza de date Snort și poate fi folosit chiar și cu interfața Shuil. Practic, este o soluție ușoară și multi-threaded care oferă funcționalități noi, rămânând prietenoasă cu utilizatorii Snort.
Avantajele
- Compatibilă în totalitate cu baza de date Snort, regulile și interfața utilizatorului;
- Arhitectura multi-threaded asigură performanțe ridicate.
Dezavantaje
- Un proiect relativ tânăr cu o comunitate mică;
- Un proces de instalare complex, care include compilarea întregului SIEM din sursă.
Concluzie
Fiecare dintre sistemele SIEM descrise are propriile sale caracteristici și limitări, așa că nu pot fi considerate soluții universale pentru orice organizație. Totuși, aceste soluții au cod deschis, ceea ce permite desfășurarea, testarea și evaluarea lor fără cheltuieli excesive.
Ce altceva interesant poți citi pe blog
→
→
→
→
→
Abonați-vă la canalul nostru -canal pentru a nu rata următorul articol! Scriem nu mai des de două ori pe săptămână și doar lucruri importante.
Sursa: habr.com
