

Analiza amenințărilor de securitate cibernetică pentru sistemele informaționale medicale, relevante în perioada 2007-2017.
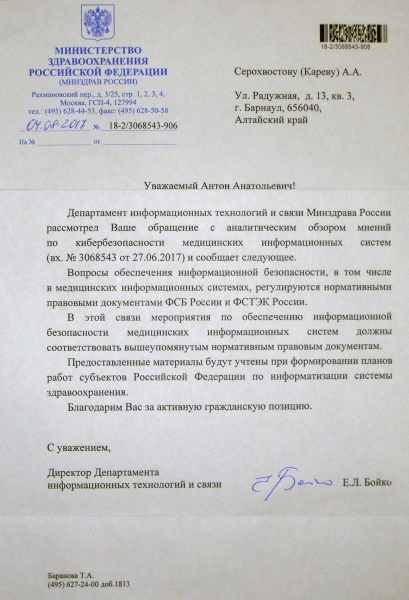
Această analiză este însoțită de o scrisoare de mulțumire din partea Ministerului Sănătății al Federației Ruse (vezi captura de ecran sub spoiler).
Cât de comune sunt sistemele informaționale medicale în Rusia?
- În 2006, „Informatica Siberiei” (o companie IT specializată în dezvoltarea sistemelor informaționale medicale) a declarat [38]: „MIT Technology Review publică periodic o listă tradițională cu zece tehnologii informaționale și de comunicație promițătoare, care vor avea un impact semnificativ asupra societății umane în viitorul apropiat. În 2006, 6 din cele 10 poziții pe această listă au fost ocupate de tehnologii legate în vreun fel de medicină. Anul 2007 a fost declarat în Rusia „anul informaticii în domeniul sănătății”. Din 2007 până în 2017, dependența sistemului sanitar de tehnologiile informaționale și de comunicație a crescut constant.
- Pe 10 septembrie 2012, centrul informațional-analitic „Sisteme deschise” a raportat [41] că, în 2012, 350 de clinici din Moscova s-au conectat la EMIAS (sistemul informațional-analitic medical unificat). Puțin mai târziu, pe 24 octombrie 2012, aceeași sursă a declarat [42] că în prezent, 3,8 mii de medici au locuri de muncă automatizate, iar 1,8 milioane de cetățeni au utilizat deja serviciul EMIAS. Pe 12 mai 2015, aceeași sursă a anunțat [40] că EMIAS funcționează în toate cele 660 de clinici publice din Moscova și conține date despre peste 7 milioane de pacienți.
- Pe 25 iunie 2016, revista „Profil” a publicat [43] un raport expert al centrului analitic internațional PwC: „Moscova este singurul oraș mare unde a fost implementat complet un sistem unic de gestionare a clinicilor urbane, în timp ce o astfel de soluție în alte orașe din lume, inclusiv în New York și Londra, se află doar în stadiul de discuție”. „Profil” a mai raportat că, la 25 iulie 2016, 75% din moscoviți (aproape 9 milioane de persoane) sunt înregistrați în EMIAS, și în sistem sunt activi mai mult de 20 de mii de medici; de la lansarea sistemului, au fost efectuate peste 240 de milioane de programări la medici; zilnic, în sistem se efectuează peste 500 de mii de diverse operațiuni. Pe 10 februarie 2017, „Eho Moscovei” a raportat [39] că, în prezent, în Moscova, mai mult de 97% din consultațiile medicale se desfășoară pe baza unei programări prealabile efectuate prin EMIAS.
- Pe 19 iulie 2016, Veronika Skvortsova, ministrul sănătății al Federației Ruse, a declarat [11] că până la sfârșitul anului 2018, 95% dintre centrele medicale din țară vor fi conectate la un sistem informatic național de sănătate (EGISZ) prin implementarea unui card medical electronic unificat (EMK). Legea corespunzătoare, care obligă regiunile ruse să se conecteze la sistem, a trecut printr-o dezbatere publică, a fost aprobată de toate agențiile federale interesate și va fi trimisă în curând guvernului. Veronika Skvortsova a raportat că în 83 de regiuni s-au organizat programări electronice la medic; în 66 de subiecți s-a implementat un sistem regional unificat de gestionare a ambulanțelor; în 81 de regiuni din țară funcționează sisteme informatice medicale, la care sunt conectate locuri de muncă automatizate pentru 57% dintre medici. [11]
Puteți oferi mai multe detalii despre sistemul informatic național de sănătate (EGSIZ)?
- EGSIZ este rădăcina tuturor sistemelor informatice medicale naționale (MIS). Aceasta se compune din fragmente regionale – RISUZ (sistem de informații regionale pentru managementul sănătății). EMIAS, care a fost menționat mai sus, este un exemplu de RISUZ (cel mai cunoscut și cel mai promițător). [51] Așa cum explică [56] redacția revistei „Directorul serviciului informațional”, EGSIZ este o infrastructură IT cloud-de-țesut, crearea fragmentelor regionale fiind realizată de centre de cercetare din Kaliningrad, Kostroma, Novosibirsk, Oryol, Saratov, Tomsk și alte orașe din Federația Rusă.
- Sarcina EGSIZ este de a eradica 'informatizarea în petice' a sistemului de sănătate; prin conectarea sistemelor informatice medicale ale diferitelor agenții, fiecare dintre care, până la implementarea EGSIZ, folosea propriul software personalizat, fără standarde centralizate unificate. [54] Începând din 2008, baza spațiului informațional unificat al sănătății Federației Ruse este constituită din 26 de standarde IT specifice [50]. 20 dintre acestea sunt internaționale.
- Funcționarea centrelor medicale depinde în mare măsură de sistemele de informații medicale (SIM), cum ar fi OpenEMR sau EHMAS. SIM oferă stocarea informațiilor despre pacienți: rezultatele diagnosticării, datele despre medicamentele prescrise, istoria medicală etc. Cele mai comune componente ale SIM-urilor (la data de 30 martie 2017) sunt: EHR (Electronic Health Records) – un sistem de gestionare a dosarelor medicale electronice, care stochează datele pacientului într-o formă structurată și urmărește istoria sa medicală. NAS (Network Attached Storage) – stocare de date în rețea. DICOM (Digital Imaging and Communications in Medicine) – standard pentru formarea și schimbul de imagini digitale în medicină. PACS (Picture Archiving and Communication System) – sistem de stocare și schimb de imagini, care funcționează conform standardului DICOM. Creează, stochează și vizualizează imagini și documente medicale ale pacienților examinați. Este cea mai răspândită dintre sistemele DICOM. [3] Toate aceste SIM-uri sunt vulnerabile la atacuri cibernetice bine dezvoltate, detalii despre care sunt disponibile public.
- În 2015, Jilăev P.S., Goriunova T.I. și Volodin K.I., experți tehnici ai „Universității Tehnologice de Stat din Penza”, au declarat [57] în articolul lor dedicat securității cibernetice în sectorul medical că EHMAS include: 1) IMEK (carte electronică medicală integrată); 2) registrul municipal al pacienților; 3) sistemul de gestionare a fluxurilor de pacienți; 4) sistemul integrat de informații medicale; 5) sistemul de contabilitate managerial consolidat; 6) sistemul de contabilitate personalizată a asistenței medicale; 7) sistemul de gestionare a registrelor medicale. În ceea ce privește IMEK, conform unei informații [39] de la radio „Eho Moskvy” (10 februarie 2017), acest subsistem este construit pe baza experienței avansate a standardului OpenEHR, care reprezintă cea mai progresistă tehnologie, spre care trec treptat țările dezvoltate tehnologic.
- Ediția revistei „Computerworld România” a explicat, de asemenea, [41], că, pe lângă integrarea tuturor acestor servicii între ele și cu sistemele de informații medicale ale instituțiilor de sănătate, EMIAS este, de asemenea, integrat cu software-ul fragmentului federal „EGIS-Sănătate” (EGIS – sistemul informațional național unitar) și cu sistemele guvernului electronic, inclusiv portalurile servicii publice. Puțin mai târziu, pe 25 iulie 2016, ediția revistei „Profil” a precisat [43] că EMIAS, în prezent, reunește mai multe servicii: centru de situație, registratură electronică, EMD, rețetă electronică, certificate de incapacitate temporală, serviciu de laborator și contabilitate personalizată.
- Pe 7 aprilie 2016, ediția revistei „Directorul Serviciului de Informații” a anunțat [59] că EMIAS a ajuns în farmacii. În toate farmaciile din Moscova, care eliberează medicamente pe bază de rețete compensatorii, a fost lansată „sistemul automatizat de gestionare a aprovizionării cu medicamente pentru populație” – M-Farmacie.
- Pe 19 ianuarie 2017, aceeași sursă a raportat [58] că, din 2015, la Moscova a început implementarea unui serviciu de informații radiologice unic (ERIS), integrat cu EMIAS. Pentru medicii care eliberează pacienților trimiteri pentru diagnostice, au fost dezvoltate fișe tehnologice pentru investigațiile radiologice, ecografii, CT și RMN, care sunt integrate cu EMIAS. Pe măsură ce proiectul se extinde, se preconizează conectarea la serviciu a spitalelor cu echipamentele lor numeroase. Multe spitale au propriile lor sisteme de informații medicale, cu care trebuie, de asemenea, să se integreze. Ediția „Profil” confirmă, de asemenea, că, având în vedere experiența pozitivă din capitală, regiunile încep, de asemenea, să manifeste interes pentru implementarea EMIAS.
Puteți oferi mai multe detalii despre peculiaritățile tehnice ale sistemelor informaționale medicale interne?
- Informațiile pentru acest paragraf sunt preluate din analiza [49] „Informatică în Siberia”. Aproximativ 70% din sistemele informaționale medicale sunt construite pe baze de date relaționale. În 1999, 47% din sistemele informaționale medicale utilizau baze de date locale (desktop), iar în cele mai multe cazuri acestea erau tabele dBase. Această abordare este caracteristică perioadei inițiale de dezvoltare a software-ului pentru medicină și crearea de produse specializate.
- În fiecare an, numărul sistemelor interne bazate pe baze de date desktop scade. În 2003, acest procent era deja doar 4%. În prezent, aproape niciun dezvoltator nu mai folosește tabele dBase. Unele produse software utilizează un format propriu de baze de date; adesea, acestea sunt folosite în ghidurile farmaceutice electronice. În prezent, pe piața internă există un sistem informațional medical, construit chiar pe o bază de date proprie cu arhitectură „client-server”: e-Hospital. Este greu de imaginat motive obiective pentru astfel de soluții.
- Atunci când se dezvoltă sistemele informaționale medicale interne, se utilizează în principal următoarele SGBD-uri: Microsoft SQL Server (52,18%), Cache (17,4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). Spre comparație: dacă analizăm tot software-ul medical care utilizează arhitectura „client-server”, ponderea SGBD-ului Microsoft SQL Server va fi de 64%. Mulți dezvoltatori (17,4%) admit utilizarea mai multor SGBD-uri, cel mai adesea fiind combinația Microsoft SQL Server și Oracle. Două sisteme (IS Kondopoga [44] și Paracels-A [45]) utilizează simultan mai multe SGBD-uri. Toate SGBD-urile utilizate se împart în două tipuri diferite: relaționale și post-relaționale (orientate pe obiect). În prezent, 70% din sistemele informaționale medicale interne sunt construite pe SGBD-uri relaționale, iar 30% pe SGBD-uri post-relaționale.
- În dezvoltarea sistemelor informaționale medicale se folosesc cele mai variate instrumente de programare. De exemplu, ДОКА+ [47] este scrisă în PHP și JavaScript. „E-Hospital” [48] a fost dezvoltată în Microsoft Visual C++. Amulet – în Microsoft Visual .NET. „Infomed” [46], care funcționează pe Windows (98/Me/NT/2000/XP), are o arhitectură client-server cu două niveluri; partea client este realizată în limbajul de programare Delphi; partea server este gestionată de SGBD Oracle.
- Aproximativ 40% dintre dezvoltatori utilizează instrumentele încorporate în SGBD. Ca editor de rapoarte, 42% utilizează dezvoltări proprii; 23% – instrumente încorporate în SGBD. Pentru automatizarea proiectării și testării codului sursă, 50% dintre dezvoltatori folosesc Visual Source Safe. Ca software pentru crearea documentației, 85% dintre dezvoltatori utilizează produsele Microsoft – editorul de text Word sau, cum ar fi în cazul creatorilor e-Hospital, Microsoft Help Workshop.
- În 2015, Ageenko T.Y. și Andrianov A.V., experți tehnici ai Institutului Tehnologic din Moscova, au publicat un articol [55] în care au detaliat toate aspectele tehnice ale sistemului informațional automatizat pentru spital (GAIS), inclusiv infrastructura de rețea tipică a unei instituții medicale și problemele urgente legate de asigurarea securității cibernetice. GAIS este o rețea protejată prin care funcționează EMIAS, cea mai promițătoare dintre sistemele rusești de informații medicale.
- «Informatica Siberiei» afirmă [53] că cele două cele mai autoritare centre de cercetare care se ocupă cu dezvoltarea sistemelor de informații medicale sunt Institutul de Sisteme Software al Academiei de Științe din Rusia (situat în vechiul oraș rus Pereslavl-Zalessky) și organizația non-profit „Fundația pentru Dezvoltarea și Furnizarea de Asistență Medicală Specializată Medsancha-168” (situată în Academgorodok, orașul Novosibirsk). Informatica Siberiei, care poate fi de asemenea inclusă în această listă, este situată în orașul Omsk.
Care este situația în ceea ce privește securitatea cibernetică a sistemului intern EMIAS?
- Pe 10 februarie 2017, Vladimir Makarov, curatorul proiectului EMIAS, în interviul său pentru radioul „Echo de Moscova”, a împărtășit ideea [39] că nu există o securitate cibernetică absolută: „Întotdeauna există riscul scurgerii de date. Trebuie să ne obișnuim cu faptul că rezultatul utilizării oricăror tehnologii moderne este că tot ce există despre tine poate deveni cunoscut. Hackingul căsuțelor de e-mail se întâmplă chiar și în cazul primelor persoane ale statului”. În acest context, se poate menționa un incident recent, în urma căruia a fost compromisă poșta electronică a aproximativ 90 de membri ai parlamentului britanic.
- Pe 12 mai 2015, Departamentul Tehnologiilor Informației din Moscova a discutat [40] despre cele patru puncte cheie ale KSIIB (sistema complexă de securitate informațională) pentru EMIAȘ: 1) protecția fizică – datele sunt stocate pe servere moderne, aflate în subsoluri, accesul în care este strict reglementat; 2) protecția software – datele sunt transferate criptat prin canale de comunicație securizate; în plus, este posibilă obținerea informațiilor doar pentru un singur pacient la un moment dat; 3) acces autorizat la date – medicul este identificat printr-o carte de identitate inteligentă personalizată; iar pentru pacientă este prevăzută o identificare în două etape prin intermediul poliței OMC și data nașterii.
- 4) Datele medicale și personale sunt stocate separat, în două baze diferite, ceea ce asigură suplimentar securitatea acestora; serverele EMIAȘ acumulează informații medicale în mod anonim: vizitele la medic, prescripțiile, certificatele medicale, referral-uri, rețete și alte detalii; iar datele personale – numărul poliței OMC, numele, prenumele, patronimul, sexul și data nașterii – sunt conținute în baze de date ale Fondului Municipal de Asigurări Sociale din Moscova; aceste date din cele două baze de date sunt conectate vizual doar pe monitorul medicului, după identificarea acestuia.
- Cu toate acestea, în ciuda protecției aparent impenetrabile a EMIAȘ, tehnologiile moderne de atac cibernetic – detaliile desfășurării cărora sunt disponibile public – permit spargerea chiar și a acestei protecții. Vezi, de exemplu, descrierea atacului asupra noului browser Microsoft Edge – în condițiile absenței erorilor software și cu toate măsurile de protecție disponibile activate. [62] În plus, absența erorilor în codul programului este deja o utopie de sine stătătoare. Mai multe detalii despre acest subiect sunt prezentate în prezentarea „Secretele murdare ale protectorilor cibernetici”. [63]
- Pe 27 iunie 2017, clinica „Invitro” a suspendat colectarea biomaterialului și emiterea rezultatelor analizelor în Rusia, Belarus și Kazahstan din cauza unei ample atac cibernetic. [64]
- Pe 12 mai 2017, "Laboratorul Kaspersky" a documentat [60] 45 de mii de atacuri cibernetice de succes cu virusul ransomware WannaCry în 74 de țări din întreaga lume; majoritatea acestor atacuri s-au desfășurat pe teritoriul Rusiei. Trei zile mai târziu (15 mai 2017), compania antivirus Avast a raportat [61] deja 200 de mii de atacuri cibernetice cu virusul ransomware WannaCry și a menționat că mai mult de jumătate din aceste atacuri au avut loc pe teritoriul Rusiei. Agenția de știri BBC a raportat (pe 13 mai 2017) că, în Rusia, printre victimele virusului s-au numărat, printre altele, Ministerul Sănătății, Ministerul de Interne, Banca Centrală și Comitetul de Investigație. [61]
- Totuși, centrele de presă ale acestor și altor instituții rusești susțin cu una voce că atacurile cibernetice cu virusul WannaCry, deși au avut loc, nu au avut succes. Majoritatea publicațiilor în limba rusă despre incidentele neplăcute cu WannaCry, menționând diferite instituții rusești, adaugă grăbit ceva de genul: „Dar, conform datelor oficiale, nu au fost înregistrate daune”. Pe de altă parte, presa occidentală este convinsă că efectele atacului cibernetic cu virusul WannaCry sunt mai semnificative decât sunt prezentate de mass-media în limba rusă. Presa din vest este atât de convinsă de acest lucru, încât a ridicat suspiciunile de implicare a Rusiei în acest atac cibernetic. În cine să avem mai multă încredere – în mass-media occidentală sau în cea națională – este o chestiune personală. Este de menționat că fiecare tabără are propriile motive pentru a exagera sau a diminua faptele verificate.
Care este situația în ceea ce privește securitatea cibernetică a sistemelor informatice medicale – în cifre?
- Pe 1 iunie 2017, Rebecca Weintraub (medic șef la "Brigham and Women’s Hospital" cu doctorat) și Joram Borenstein (ingenier de securitate cibernetică) au declarat într-un articol comun, publicat în "Harvard Business Review" [18], că epoca digitală a simplificat semnificativ colectarea datelor medicale și schimbul de fișe medicale între diferite centre medicale: astăzi, fișele medicale ale pacienților au devenit mobile și portabile. Cu toate acestea, pentru aceste conveniențe digitale, centrele medicale trebuie să plătească cu riscuri serioase de securitate cibernetică.
- Pe 3 martie 2017, agenția de știri „SmartBrief” a anunțat [24] că în primele două luni ale anului 2017 au avut loc aproximativ 250 de incidente de securitate cibernetică, în urma cărora au fost furate peste un milion de înregistrări confidențiale. 50% dintre aceste incidente au avut loc în întreprinderi mici și mijlocii (excluzând sectorul sănătății). Aproximativ 30% au fost în sectorul sănătății. La scurt timp, pe 16 martie, aceeași agenție a raportat [22] că sectorul medical este lider în incidentele de securitate cibernetică pentru anul 2017.
- Pe 17 ianuarie 2013, Michael Greg, liderul firmei de consultanță „Soluții Gândite”, specializată în securitatea cibernetică, a declarat [21] că în 2012, 94% dintre centrele medicale au fost victimele scurgerilor de informații confidențiale. Aceasta reprezintă o creștere de 65% comparativ cu anii 2010-2011. Mai grav este că 45% dintre centrele medicale au raportat că, în timp, amploarea scurgerilor de informații confidențiale devine din ce în ce mai serioasă; și au recunoscut că, în perioada 2012-2013, au avut loc mai mult de cinci astfel de scurgeri grave. Mai puțin de jumătate dintre centrele medicale sunt încrezătoare că astfel de scurgeri pot fi prevenite sau că, măcar, pot afla despre ele.
- Michael Greg a mai raportat [21] că în perioada 2010-2012, în doar trei ani, peste 20 de milioane de pacienți au fost victimele furtului de dosare medicale, care conțin informații sensibile și confidențiale: diagnostice, proceduri terapeutice, informații de plată, detalii ale asigurării, număr de asigurare socială și multe altele. Un criminal cibernetic care fură un dosar medical poate folosi informațiile obținute în diverse moduri (vezi secțiunea „Cum sunt legate furturile numerelor de asigurare socială de industria criminală a falsificării documentelor?”). Cu toate acestea, în ciuda tuturor acestor aspecte, protecția dosarelor medicale în centrele medicale este adesea mult mai slabă decât protecția e-mailului personal.
- Pe 2 septembrie 2014, Mike Orkud, expert tehnic la MIT, a declarat [10] că incidentele de infectare cu ransomware sunt în creștere în fiecare an. În 2014, au fost cu 600% mai multe incidente decât în 2013. FBI-ul american a raportat în plus [26] că, în 2016, au avut loc zilnic peste 4000 de cazuri de șantaj digital – de patru ori mai mult decât în 2015. Această tendință crescândă a incidentelor de infectare cu ransomware este îngrijorătoare nu doar prin simpla sa existență, ci și prin faptul că atacurile devin din ce în ce mai specifice. Cele mai frecvente ținte ale acestor atacuri sunt instituțiile financiare, comerțul cu amănuntul și centrele medicale.
- Pe 19 mai 2017, agenția de știri 'BBC' a publicat [23] raportul Verizon pentru 2017, conform căruia 72% din incidentele cu ransomware se încadrează în sectorul medical. În același timp, în ultimele 12 luni, numărul acestor incidente a crescut cu 50%.
- Pe 1 iunie 2017, în 'Harvard Business Review' a fost publicat [18] un raport furnizat de Ministerul Sănătății și Serviciilor Sociale din SUA, care arată că, în 2015, au fost furate peste 113 milioane de dosare medicale. În 2016 – peste 16 milioane. Deși, comparativ cu 2016, se observă o scădere abruptă a numărului de incidente, tendința generală rămâne una de creștere. La începutul lui 2017, centrul de analiză Experian a declarat [27] că sănătatea este, în prezent, cea mai căutată țintă a criminalității cibernetice.
- Scurgerea de date despre pacienți în sistemele medicale devine treptat [37] una dintre cele mai urgente probleme din domeniul sănătății. Astfel, conform datelor companiei InfoWatch, în ultimii doi ani (2005-2006), una din două organizații medicale a permis scurgerea informațiilor despre pacienți. Dintre acestea, 60% din scurgerile de date nu se produc pe canale de comunicație, ci prin intermediul unor persoane care scot informații confidențiale din organizație. Numai 40% din scurgerea de informații se datorează unor motive tehnice. Cel mai slab link [36] în securitatea cibernetică a sistemelor informaționale medicale sunt oamenii. Se pot cheltui sume enorme pentru a crea sisteme de protecție, dar un angajat cu salariu mic poate vinde informații pentru o fracțiune din costul acestora.
Pot viruși informatici să infecteze echipamentele medicale?
- Pe 17 octombrie 2012, David Talbot, expert tehnic MIT, a raportat [1] că echipamentele medicale utilizate în centrele medicale devin din ce în ce mai computerizate, tot mai „inteligente” și mai flexibile pentru a fi reprog ramate; de asemenea, acestea dispun tot mai frecvent de funcții de suport pentru lucrul cu rețelele. Ca urmare, echipamentele medicale devin din ce în ce mai susceptibile la atacuri cibernetice și la infecții cu viruși. Problema este agravată de faptul că, de obicei, producătorii nu permit modificarea echipamentelor lor, chiar și pentru a asigura securitatea cibernetică.
- De exemplu, în 2009, un vierme de rețea Conficker a pătruns în centrul medical „Beth Israel” și a infectat o parte din echipamentele medicale, inclusiv un post de lucru pentru asistență obstetricală (de la Philips) și un post de lucru pentru radiografie (de la General Electric). Pentru a preveni apariția unor astfel de incidente în viitor, John Halmak, director IT al acestui centru medical – și, în același timp, profesor la Harvard Medical School cu doctorat – a decis să dezactiveze pe acest echipament funcția de suport pentru rețea. Cu toate acestea, s-a confruntat cu faptul că echipamentul „nu poate fi actualizat din cauza restricțiilor legale”. Au fost necesare eforturi semnificative pentru a negocia cu producătorii dezactivarea capabilităților de rețea. Totuși, deconectarea de la rețea nu reprezintă o soluție ideală. Mai ales în contextul integrării și interdependenței crescente a echipamentelor medicale. [1]
- Aceasta se referă la echipamentele „inteligente” utilizate în centrele medicale. Însă există și dispozitive medicale purtabile, printre care se numără pompele de insulină și stimulatorii cardiaci implantați. Acestea sunt din ce în ce mai des ținte ale atacurilor cibernetice și ale infecțiilor cu viruși informatici. [1] De asemenea, merită menționat că pe 12 mai 2017 (în ziua triumfului virusului-răpitor WannaCry), unul dintre chirurgii cardiaci a raportat [28] că, în mijlocul unei operații pe cord, câteva computere au suferit defecțiuni severe, – însă, din fericire, a reușit să finalizeze cu succes operația.
Cât de periculoși sunt virușii-răpitori pentru sectorul medical?
- Pe 3 octombrie 2016, Mohamed Ali, directorul firmei „Carbonite”, specializată în soluții de securitate cibernetică, a explicat [19] în paginile „Harvard Business Review” că ransomware-ul este un tip de virus informatic care blochează utilizatorului accesul la sistemul său; până când nu se plătește o răscumpărare. Ransomware-ul criptează hard disk-ul, ceea ce duce la pierderea accesului utilizatorului la informațiile de pe computerul său, iar pentru furnizarea cheii de decriptare, ransomware-ul cere o răscumpărare. Pentru a evita întâlnirile cu organele de aplicare a legii, infractorii folosesc metode de plată anonime, cum ar fi bitcoin. [19]
- Mohamed Ali a raportat, de asemenea, [19] că distribuitorii de ransomware-uri au descoperit că suma optimă de răscumpărare în cazul atacurilor asupra cetățenilor obișnuiți și proprietarilor de afaceri mici este între 300 și 500 de dolari. Aceasta este o sumă pe care mulți sunt dispuși să o plătească – confruntându-se cu perspectiva pierderii tuturor economiilor lor digitale. [19]
- Pe 16 februarie 2016, agenția de știri „Guardian” a raportat [13] că, din cauza infectării cu ransomware, personalul medical de la „Hollywood Presbyterian Medical Center” a pierdut accesul la sistemele lor de calcul. Ca urmare, medicii au fost nevoiți să comunice prin fax, asistentele să înregistreze istoricul medical pe fișe de hârtie învechite, iar pacienții să meargă la spital pentru a obține personal rezultatele analizelor.
- Pe 17 februarie 2016, conducerea centrului medical „Hollywood Presbyterian Medical Center” a publicat [30] o declarație care suna astfel: „În seara de 5 februarie, angajații noștri au pierdut accesul la rețeaua spitalului. Malware-ul a blocat calculatoarele noastre și a criptat toate fișierele noastre. Organele de aplicare a legii au fost imediat informate. Experții în securitate cibernetică ne-au ajutat să recuperăm accesul la calculatoarele noastre. Suma cerută ca răscumpărare a fost de 40 de bitcoins (17.000 de dolari). Cea mai rapidă și eficientă modalitate de a restabili sistemele noastre și funcțiile administrative a fost să plătim răscumpărarea și astfel să obținem cheia de decriptare. Pentru a restabili funcționalitatea sistemelor spitalului, am fost nevoiți să facem acest lucru.”
- Pe 12 mai 2017, agenția de știri „New York Times” a raportat [28] că, în urma incidentului cu WannaCry, unele spitaluri au fost atât de paralizate încât nu puteau chiar să imprime etichete cu numele pentru nou-născuți. În spitale, pacienții au fost informați: „Nu putem să vă asistăm deoarece computerele noastre au picat.” Este destul de neobișnuit să auzi asta în orașe mari precum Londra.
Dacă incidentele cibernetice sunt atât de periculoase, de ce producătorii de echipamente medicale își informatizează dispozitivele?
- Pe 9 iulie 2008, Christina Grifantini, expert tehnic MIT, în articolul său „Centre medicale: era Plug and Play” a remarcat [2]: Variația alarmantă de noi dispozitive medicale „inteligente” din spitale promite o îngrijire mai bună a pacienților. Totuși, problema este că aceste dispozitive, de obicei, nu sunt compatibile între ele, chiar dacă sunt produse de același fabricant. Prin urmare, medicii simt o nevoie acută de integrarea tuturor echipamentelor medicale într-o rețea computerizată unificată.
- Pe 9 iulie 2009, Douglas Rosindale, specialist IT la „Biroul pentru problemele sănătății veteranilor” – și profesor asociat la Școala de Medicină Harvard cu un doctorat – a subliniat [2] necesitatea stringentă a integrării computerizate a echipamentului medical cu următoarele cuvinte: „Astăzi sunt disponibile numeroase sisteme brevetate cu arhitectură închisă, de la diferiți furnizori – dar problema este că ele nu pot interacționa între ele. Și asta complică îngrijirea pacienților.”
- Când dispozitivele medicale efectuează măsurători independente și nu împărtășesc aceste date între ele, ele nu pot evalua starea pacientului în mod cuprinzător, iar din acest motiv emit alerte la cea mai mică deviație de la normal, fie justificat, fie nu. Acest lucru creează inconveniente mari pentru asistente, în special în unitățile de terapie intensivă, unde există multe astfel de dispozitive independente. Fără integrare și suport de rețea, în unitatea de terapie intensivă va fi haos. Integrarea și suportul rețelei locale permit coordonarea activității dispozitivelor medicale și a sistemelor informaționale medicale (în special interacțiunea acestor dispozitive cu dosarele electronice ale pacienților), ceea ce duce la o reducere semnificativă a numărului de alarme false. [2]
- În spitale există foarte mult echipament scump și învechit, care nu suportă conectarea la rețea. Având o nevoie acută de integrare, spitalele fie înlocuiesc treptat acest echipament cu altele noi, fie îl modifică pentru a putea fi integrat în rețeaua generală. Totuși, chiar și cu echipamente noi, concepute având în vedere posibilitatea de integrare - această problemă nu este complet soluționată. Fiecare producător de echipamente medicale, fiind motivat de competiția eternă, își dorește ca dispozitivele sale să se integreze doar între ele. Însă multe unități de urgență necesită un set atât de specific de dispozitive diferite, încât niciun producător nu poate oferi acest lucru de unul singur. Prin urmare, alegerea unui singur producător nu va rezolva problema compatibilității. Aceasta este o altă problemă care stă în calea integrării cuprinzătoare. Spitalele investesc sume considerabile pentru a o rezolva. Altminteri, echipamentele incompatibile vor transforma spitalul într-un loc haotic prin alertele lor false. [2]
- Pe 13 iunie 2017, Peter Pronovost, doctor cu titlul de doctor și director adjunct pentru siguranța pacienților la un important centru medical, „Johns Hopkins Medicine”, și-a împărtășit gândurile în „Harvard Business Review” cu privire la necesitatea computerizării echipamentelor medicale: „Să luăm ca exemplu un ventilator. Parametrii optimi de ventilație pentru plămânii pacientului depind direct de înălțimea acestuia. Înălțimea pacientului este stocată în dosarul electronic de sănătate. De obicei, ventilatorul nu interacționează cu dosarul electronic, astfel că medicii trebuie să obțină aceste informații manual, să efectueze anumite calcule pe hârtie și să configureze manual ventilatorul. Dacă ventilatorul și dosarul electronic de sănătate ar fi conectate printr-o rețea computerizată, această operațiune ar putea fi automatizată. O rutină similară de mentenanță a echipamentelor medicale există și între zeci de alte dispozitive medicale. De aceea, medicii sunt nevoiți zilnic să efectueze sute de operațiuni repetitive; ceea ce duce la erori - deși rare, sunt inevitabile.”
- Noile paturi de spital computerizate sunt echipate cu un set de senzori de înaltă tehnologie, care pot monitoriza o varietate de parametrii ai pacientului aflat pe ele. De exemplu, aceste paturi, monitorizând mișcările pacientului, pot determina dacă acesta riscă să dezvolte escare. Acești senzori de înaltă tehnologie reprezintă 30% din costul total al paturilor. Totuși, fără integrarea computerizată, această „mobilă inteligentă” nu are multă utilitate - deoarece nu va putea comunica cu alte dispozitive medicale. O situație similară se observă și în cazul „monitorilor wireless inteligenți”, care măsoară ritmul cardiac, debitul cardiac, tensiunea arterială etc. Fără integrarea acestei aparaturi într-o rețea computerizată unificată - mai ales asigurarea interacțiunii directe cu dosarul electronic de sănătate al pacienților - aceasta nu va aduce prea multă valoare.
De ce au trecut cibercriminalii de la sectorul financiar și magazinele de retail la centrele medicale?
- Pe 16 februarie 2016, Julia Cherry, corespondent special pentru "Guardian", și-a împărtășit observațiile cu privire la faptul că centrele medicale sunt deosebit de atractive pentru criminalii cibernetici, deoarece sistemele lor informatice – datorită eforturilor naționale de digitizare a fișelor de pacient – conțin informații variate și valoroase. Acestea includ numerele de carduri de credit, informații personale ale pacienților și date medicale confidențiale. [13]
- Pe 23 aprilie 2014, Jim Finkle, analist de securitate cibernetică la agenția de știri "Reuters", a explicat [12] că infractorii cibernetici caută să urmeze calea cea mai ușoară. Sistemele de securitate cibernetică ale centrelor medicale sunt mult mai slabe în comparație cu alte sectoare, unde această problemă a fost deja recunoscută și s-au luat măsuri eficiente. De aceea, infractorii cibernetici sunt atrași de ele.
- Pe 18 februarie 2016, Mike Orkut, expert tehnic de la MIT, a declarat că interesul infractorilor cibernetici pentru sectorul medical este determinat de următoarele cinci motive: 1) Majoritatea centrelor medicale și-au digitalizat deja toate documentele și fișele; restul sunt în proces de transfer. Datele acestor fișe conțin informații personale, care sunt foarte apreciate pe piața neagră a Darknet-ului. 2) Securitatea cibernetică în centrele medicale nu este o prioritate; acestea folosesc adesea sisteme învechite și nu le întrețin corespunzător. 3) Necesitatea de a accesa rapid datele în situații de urgență depășește adesea necesitatea de a asigura securitatea, ceea ce determină spitalele să neglijeze securitatea cibernetică, chiar și conștientizând posibilele consecințe. 4) Spitalele conectează din ce în ce mai multe dispozitive la rețeaua lor, ceea ce oferă infractorilor mai multe opțiuni pentru a pătrunde în rețeaua spitalului. 5) Tendința de a oferi o medicină mai personalizată – în special nevoia pacienților de acces complet la dosarele lor medicale electronice – face ca sistemele de informații medicale să fie și mai accesibile pentru atacuri. [14]
- Retail and the financial sector have long been popular targets for cybercriminals. As the information stolen from these institutions floods the dark web, it becomes cheaper, making it less profitable for bad actors to steal and sell it. Consequently, they are now exploring a new, more lucrative sector. [12]
- On the dark web, medical records are significantly more expensive than credit card numbers. This is primarily because they can be used to access bank accounts and obtain prescriptions for controlled medications. Secondly, the theft of a medical record and the illicit use of it are much harder to detect, and the time from the abuse to discovery is much longer compared to credit card misuse. [12]
- As Dell specialists reported, some particularly enterprising cybercriminals combine bits of health information extracted from stolen medical records with other sensitive data, thus creating a package of fake documents. Such packages are referred to in dark web slang as ‘fullz’ and ‘kitz’. The price of each package exceeds $1000. [12]
- On April 1, 2016, Tom Simonite, a technical expert at MIT, stated [4] that a significant difference in cyber threats within the healthcare sector lies in the severity of the consequences they entail. For instance, losing access to your work email is understandably frustrating; however, losing access to medical records that contain vital information for treating patients is an entirely different matter.
- Prin urmare, pentru criminalii cibernetici – care înțeleg că această informație este extrem de valoroasă pentru medici – sectorul medical reprezintă o țintă foarte atrăgătoare. Atât de atrăgătoare, încât investesc constant sume semnificative pentru a-și face ransomware-urile și mai sofisticate; pentru a rămâne cu un pas înainte în eterna lor luptă cu sistemele antivirus. Sumele impresionante pe care le obțin prin ransomware-uri le permit să nu fie zgârciți cu aceste investiții, iar cheltuielile se amortizează din plin. [4]
De ce cazurile de infectare cu ransomware-uri s-au înmulțit în sectorul medical și continuă să crească?
- Pe 1 iunie 2017, Rebecca Weintraub (șefa de la „Brigham and Women’s Hospital” cu doctorat) și Joram Borenstein (inginer de cybersecurity) au publicat [18] în „Harvard Business Review” rezultatele cercetării lor comune privind cybersecurity-ul în sectorul medical. Punctele cheie ale cercetării lor sunt prezentate mai jos.
- Nicio organizație nu este ferită de atacuri cibernetice. Aceasta este realitatea în care trăim, iar această realitate a devenit deosebit de evidentă când, în mijlocul lunii mai 2017, a avut loc răspândirea virulentă a ransomware-ului WannaCry, care a infectat centre medicale și alte organizații din întreaga lume. [18]
- În 2016, administrarea unei mari clinici, «Hollywood Presbyterian Medical Center», a descoperit cu surprindere că a pierdut accesul la informațiile de pe computerele sale. Doctorii nu puteau accesa dosarele medicale electronice ale pacienților; nici măcar propriile rapoarte. Toate informațiile de pe computerele lor au fost criptate de un virus de tip ransomware. În timp ce toate informațiile clinicii erau în captivitate din partea infractorilor, doctorii au fost nevoiți să redirecționeze pacienții către alte spitale. Timp de două săptămâni, au scris totul pe hârtie, până când au decis să plătească răscumpărarea cerută de infractori – 17.000 dolari (40 de bitcoin). Urmărirea plății nu era posibilă, deoarece răscumpărarea a fost plătită printr-un sistem de plată anonim bitcoin. Dacă specialiștii în cibersecuritate ar fi auzit cu câțiva ani în urmă că decidenții vor fi preocupați de convertirea banilor în criptomonedă pentru a plăti ceea ce a cerut dezvoltatorul virusului, nu ar fi crezut. Totuși, astăzi s-a întâmplat exact asta. Oameni obișnuiți, proprietari de afaceri mici și mari corporații – cu toții sunt în vizorul virusurilor ransomware. [19]
- În ceea ce privește ingineria socială, e-mailurile de phishing care conțin linkuri și anexe malițioase nu mai sunt trimise în numele rudelor din străinătate care doresc să vă lase o parte din averea lor în schimbul informațiilor confidențiale. Astăzi, e-mailurile de phishing sunt solicitări bine pregătite, fără greșeli de tipar; adesea mascată sub documente oficiale cu sigle și semnături. Unele dintre ele sunt indistinguishabile de corespondența de afaceri normală sau de notificările legale pentru actualizări de aplicații. Uneori, decidenții, ocupați cu selecția de personal, primesc mesaje de la un candidat promițător – cu un CV atașat, în care este încorporat un virus ransomware. [19]
- Însă ingineria socială avansată este doar o parte din problemă. Cu atât mai înfricoșător este faptul că lansarea unui virus ransomware se poate produce și fără participarea directă a utilizatorului. Ransomware-urile pot fi răspândite prin breșe de securitate sau prin aplicații vechi nesecurizate. Cel puțin săptămânal apare un nou tip de ransomware, iar modalitățile prin care ransomware-urile pot pătrunde în sistemele informatice cresc constant. [19]
- De exemplu, în cazul virusului ransomware WannaCry… Inițial (15 mai 2017), experții în securitate au concluzionat [25] că principalul motiv pentru infectarea sistemului național de sănătate din Marea Britanie este că spitalele folosesc o versiune învechită a sistemului de operare Windows – XP (spitalele folosesc acest sistem deoarece multe echipamente medicale costisitoare sunt incompatibile cu versiunile mai noi de Windows). Totuși, puțin mai târziu (22 mai 2017) s-a constatat [29] că încercarea de a lansa WannaCry pe Windows XP adesea ducea la blocarea computerului, fără infectare; iar majoritatea mașinilor infectate – funcționau cu Windows 7. În plus, inițial s-a crezut că virusul WannaCry s-a răspândit prin phishing, dar ulterior s-a descoperit că acest virus se răspândea singur, asemeni unui vierme de rețea, fără ajutorul utilizatorului.
- De asemenea, există motoare de căutare specializate care nu caută site-uri pe rețea, ci echipamente fizice. Prin acestea se poate afla în ce loc, în ce spital, ce echipament este conectat la rețea. [3]
- Un alt factor semnificativ în răspândirea ransomware-urilor este accesul la criptomoneda bitcoin. Ușurința de a colecta plăți anonim din întreaga lume contribuie la creșterea criminalității cibernetice. În plus, prin transferul de bani către răufăcători, stimulați astfel cererile lor de răscumpărare. [19]
- În plus, infractorii cibernetici au învățat să captureze chiar și acele sisteme pe care sunt implementate cele mai moderne protecții și cele mai recente actualizări de software; iar mijloacele de detectare și decriptare (la care recurg sistemele de protecție) nu funcționează întotdeauna; în special dacă atacul este direcționat și unic. [19]
- Cu toate acestea, există o contramasură eficientă împotriva virusurilor tip ransomware: realizarea de copii de rezervă pentru datele critice. Astfel, în cazul unor probleme, datele pot fi restabilite cu ușurință. [19]
Medicii, asistentele și pacienții afectați de WannaCry – care a fost impactul asupra lor?
- Pe 13 mai 2017, Sarah Marsh, jurnalist la „Guardian”, a intervievat câțiva oameni care au căzut victime ale virusului ransomware WannaCry, pentru a înțelege ce a însemnat [5] acest incident pentru cei afectați (numele sunt fictive, din motive de confidențialitate):
- Sergey Petrovich, medic: Nu am putut oferi asistență adecvată pacienților. Indiferent cât de mult au încercat conducătorii să convingă publicul că incidentele cibernetice nu afectează siguranța finală a pacienților – este o minciună. Nici măcar nu am putut să facem radiografii, când sistemele noastre informatice au căzut. Fără aceste radiografii nu se poate face aproape nicio procedură medicală. De exemplu, în acea seară nefericită, am avut un pacient care trebuia să fie direcționat pentru o radiografie, dar din moment ce sistemele computerizate au fost paralizate, nu am putut să fac asta. [5]
- Vera Mihailovna, pacientă cu cancer mamar: După ce am trecut printr-o sesiune de chimioterapie, eram pe cale de întoarcere spre casă, dar în acel moment a avut loc atacul cibernetic. Deși sesiunea fusese finalizată, a trebuit să mai rămân în spital câteva ore – așteptând ca, în sfârșit, să-mi fie date medicamentele. Întârzierea a fost cauzată de faptul că înainte de a elibera medicamentele, personalul medical le verifică pentru a se asigura că se potrivesc rețetelor, iar aceste verificări sunt efectuate de sistemele informatice. Pacienții care veneau după mine erau deja în sală pentru a începe sesiunea de chimioterapie; medicamentele lor fuseseră deja livrate. Dar, din moment ce nu a fost posibilă verificarea conformității acestora cu rețetele – procedura a fost amânată. Tratamentul celorlalți pacienți a fost, în general, amânat pentru a doua zi. [5]
- Tatiana Ivanovna, asistentă: Luni, nu am putut vizualiza dosarele medicale ale pacienților și lista rendez-vous-urilor programate pentru astăzi. Am fost de gardă la recepția cererilor în acest weekend, așa că luni, când spitalul nostru a fost victima unui atac cibernetic, a trebuit să-mi aduc aminte cine urma să vină la consultație. Sistemele informaționale ale spitalului nostru au fost blocate. Nu am putut accesa istoricul medical, nu am putut vizualiza rețetele; nu am putut verifica adresele și datele de contact ale pacienților; completăm documente; verificam rezultatele analizelor. [5]
- Evghenii Sergeevici, administrator de sistem: De obicei, vinerea după-amiaza avem cei mai mulți vizitatori. Așa a fost și în această vineri. Spitalul era plin de oameni, iar la recepția apelurilor erau 5 angajați ai spitalului, iar telefoanele lor sunau continuu. Toate sistemele noastre informatice funcționau fără probleme, dar în jurul orei 15:00, toate monitoarele computerelor s-au făcut negre. Medicii și asistentele noastre au pierdut accesul la dosarele medicale, iar angajații de la recepția apelurilor nu puteau introduce cereri în computer. [5]
Cum pot criminalii cibernetici să dăuneze unei clinici de chirurgie estetică?
- Așa cum raportau cei de la «Guardian» [6], pe 30 mai 2017, grupul criminal „Gardianul Regal” a publicat date confidențiale ale 25 de mii de pacienți ai unei clinici de chirurgie estetică din Lituania, „Grozio Chirurgija”. Acestea includeau fotografii intime private, realizate înainte, în timpul și după operații (stocarea acestora este necesară din cauza specificului activității clinicii); precum și scanuri ale pașapoartelor și numerele asigurării sociale. Deoarece clinica are o reputație bună și prețuri accesibile, serviciile sale sunt utilizate de locuitorii a 60 de țări, inclusiv de celebrități de renume mondial [7]. Toți au devenit victime ale acestui incident cibernetic.
- Cu câteva luni înainte, după ce au spart serverele clinicii și au furat datele, „gardienii” au cerut o răscumpărare de 300 de bitcoini (aproximativ 800.000 USD). Conducerea clinicii a refuzat să colaboreze cu „gardienii” și a rămas fermă chiar și când aceștia au redus prețul răscumpărării la 50 de bitcoini (aproximativ 120.000 USD). [6]
- Pierzând speranța de a obține răscumpărarea de la clinică, „gardienii” au decis să se concentreze asupra clienților săi. În martie, ei au publicat în Darknet fotografii cu 150 de pacienți ai clinicii [8] – pentru a-i speria pe ceilalți și a-i determina să plătească. „Gardienii” solicitau o răscumpărare de la 50 la 2000 de euro, cu plata în bitcoin – în funcție de celebritatea victimei și de intimitatea informațiilor furate. Numărul exact al pacienților șantajați nu este cunoscut, dar la poliție s-au adresat câteva zeci de victime. Acum, la trei luni după, „gardienii” au publicat datele confidențiale a încă 25 de mii de clienți. [6]
Un cibercriminal a furat un dosar medical – ce riscuri presupune acest lucru pentru proprietarul său legal?
- Pe 19 octombrie 2016, Adam Levin, expert în securitate cibernetică și conducătorul centrului de cercetare „CyberScout”, a subliniat [9] că trăim într-o vreme în care un număr alarmant de mare de informații intime a fost inclus în dosarele medicale: despre boli, diagnostice, tratamente și probleme de sănătate. Ajunsă în mâini greșite, această informație poate fi utilizată pentru a obține profit pe piața neagră a Darknet-ului, motiv pentru care cibercriminalii aleg adesea ca țintă – centrele medicale.
- Pe 2 septembrie 2014, Mike Orkut, expert tehnic la MIT, a declarat [10]: „În timp ce numerele de carduri de credit și numerele de securitate socială furate, în sine, se bucură de o cerere tot mai mică pe piața neagră a Darknet-ului – dosarele medicale, cu un set bogat de informații personale, sunt căutate. Inclusiv pentru că oferă persoanelor neasigurate posibilitatea de a obține îngrijiri medicale pe care altfel nu și le-ar putea permite.”
- O carte medicală furată poate fi folosită pentru a primi îngrijiri medicale în numele proprietarului legal al acesteia. Ca urmare, datele medicale ale proprietarului legal se vor amesteca cu datele medicale ale hoțului. În plus, dacă hoțul vinde cărți medicale furate unor terți, cartea poate fi contaminată și mai mult. Prin urmare, atunci când se prezintă la spital, proprietarul legal al cardului riscă să primească îngrijiri medicale bazate pe un grup de sânge diferit, pe o istorie medicală diferită, pe o listă de alergii diferită etc. [9]
- În plus, hoțul poate epuiza limita de asigurare a proprietarului legal al cărții medicale, împiedicându-l pe acesta să primească îngrijirile medicale necesare atunci când are nevoie. În cel mai nepotrivit moment. Multe planuri de asigurare au limite anuale pentru anumite tipuri de proceduri și tratamente. Și cu siguranță nici o companie de asigurări nu va plăti pentru două operații de apendicită. [9]
- Folosind o carte medicală furată, hoțul poate abuza de rețetele pentru medicamente. Îndepărtând astfel proprietarul legal de posibilitatea de a obține medicamentele necesare atunci când le are nevoie. De obicei, rețetele pentru medicamente sunt limitate. [9]
- Eliminarea atacurilor cibernetice masive asupra cardurilor de credit și debit nu este atât de problematică. Protejarea împotriva atacurilor de phishing direcționate este puțin mai problematică. Cu toate acestea, atunci când vine vorba de furtul de EMK și abuzul de acestea, crima poate fi aproape invizibilă. Dacă fapta este descoperită, de obicei se întâmplă doar în situații de urgență, când consecințele pot fi literalmente periculoase pentru viață. [9]
De ce furtul cărților medicale se bucură de o cerere în continuă creștere?
- În martie 2017, „Centrul de Combatere a Furturilor de Date Personale” a raportat că peste 25% din breșele de date confidențiale provin din centrele medicale. Aceste breșe generează anual pierderi de 5,6 miliarde de dolari pentru centrele medicale. Iată câteva motive pentru care furtul cărților medicale se bucură de o cerere tot mai mare. [18]
- Fișele medicale sunt cel mai cerut produs pe piața neagră a Darknet-ului. Acestea sunt vândute acolo cu 50 $ fiecare. Spre comparație, numerele cardurilor de credit sunt vândute pe Darknet cu 1 $ fiecare – de 50 de ori mai ieftin decât fișele medicale. Cererea pentru fișele medicale este, de asemenea, determinată de faptul că ele reprezintă un material consumabil în cadrul serviciilor complexe de falsificare a documentelor. [18]
- Dacă nu se găsește un cumpărător pentru fișele medicale, infractorul poate folosi fișa medicală personal și poate efectua o furt tradițional: fișele medicale conțin suficiente informații pentru a deschide un card de credit, a deschide un cont bancar sau a lua un împrumut în numele victimei. [18]
- Având în posesie o fișă medicală furată, un infractor cibernetic, de exemplu, poate desfășura un atac de phishing sofisticat (metaforic, poate folosi o suliță de phishing), pretinzând că este de la bancă: „Bună ziua, știm că urmează să vă internați pentru o operație. Nu uitați să plătiți serviciile conexe accesând acest link”. Și atunci te gândești: „Bine, dacă știu că am o operație mâine – cu siguranță este un mesaj adevărat de la bancă”. Dacă infractorul nu reușește să valorifice potențialul fișelor medicale furate nici aici, el poate folosi un ransomware pentru a cere bani de la centrul medical – pentru a recupera accesul la sistemele și datele blocate. [18]
- Centrele medicale adoptă foarte lent metodele de cibersecuritate, – care sunt deja implementate în alte industrii – ceea ce este destul de ironic, având în vedere că responsabilitatea centrelor medicale este de a asigura confidențialitatea medicală. În plus, centrele medicale au, de obicei, bugete mult mai mici pentru cibersecuritate și specialiști în cibersecuritate semnificativ mai puțin calificați decât, de exemplu, organizațiile financiare. [18]
- Sistemele IT medicale sunt profund legate de serviciile financiare. De exemplu, centrele medicale pot avea planuri flexibile de economisire pentru cheltuieli neprevăzute, cu propriile carduri de plată sau conturi de economii – pe care sunt păstrate sume de șase cifre. [18]
- Multe organizații colaborează cu centre medicale, oferindu-le angajaților lor un sistem individual de sănătate. Aceasta le oferă infractorilor posibilitatea, prin hacking-ul centrelor medicale, de a obține acces la informații confidențiale despre clienții corporativi ai centrului medical. Nemaivorbind de faptul că angajatorul însuși poate deveni un infractor - vânzând în tăcere datele medicale ale angajaților săi către terți. [18]
- Centrele medicale au lanțuri de aprovizionare complexe și liste extinse de furnizori, cu care au stabilit o comunicare digitală. Prin hacking-ul sistemelor IT ale centrului medical, infractorul poate de asemenea să capteze și sistemele furnizorilor. În plus, furnizorii racordați la centrul medical prin comunicare digitală sunt ei înșiși un punct de acces tentant pentru infractori în sistemele IT ale centrului medical. [18]
- În alte domenii, protecția a devenit foarte sofisticată, iar infractorii au fost obligați să-și dezvolte un nou sector, unde tranzacțiile se desfășoară prin echipamente vulnerabile și software vulnerabil. [18]
Cum sunt legate furturile numerelor de asigurare socială de industria criminală a falsificării documentelor?
- Pe 30 ianuarie 2015, agenția de știri „Tom’s Guide” a explicat [31] care este diferența dintre o falsificare obișnuită a documentelor și o falsificare combinată. În cea mai simplă formă, falsificarea documentelor constă în faptul că un escroc se dă drept o altă persoană, utilizând numele, numărul de asigurare socială (SSN) și alte informații personale. Un astfel de fapt de fraudă este descoperit destul de rapid și ușor. În cazul abordării combinate, infractorii creează o identitate complet nouă. Falsificând documente, ei iau un SSN real și adaugă fragmente de informații personale provenite de la mai multe persoane diferite. Acest monstru Frankenstein, creat din informațiile personale ale mai multor oameni, este mult mai greu de identificat decât o falsificare obișnuită a documentelor. Deoarece escrocul utilizează doar o parte din informațiile fiecărei victime, acțiunile sale frauduloase nu vor putea fi legate de deținătorii legitimi ai acestor fragmente de informație personală. De exemplu, când deținătorul legitim al SSN-ului își verifică activitatea, nu va descoperi nimic suspect.
- Infractorii pot folosi acest monstru Frankenstein pentru a obține locuri de muncă sau credite [31], precum și pentru a deschide firme fictive [32]; pentru a efectua cumpărături, a obține permise de conducere și pașapoarte [34]. Chiar și în cazul obținerii unui credit, este foarte greu să se urmărească falsificarea documentelor, astfel încât, dacă bancherii încep o investigație, este foarte probabil ca de răspundere să fie tras deținătorul legitim al unui fragment de informație personală, nu creatorul acestui monstru Frankenstein.
- Antreprenorii necorespunzători pot folosi falsificarea documentelor pentru a înșela creditorii, prin crearea așa-ziselor sandwich-uri de afaceri. Esența sandwich-ului de afaceri constă în faptul că antreprenorii necorespunzători pot crea mai multe identități false și le pot prezenta ca fiind clienți ai afacerii lor, creând astfel o aparență de succes a afacerii. Astfel, ei devin mai atractivi pentru creditorii lor și au posibilitatea de a beneficia de condiții de creditare mai favorabile. [33]
- Furtul de informații personale și abuzul de acestea rămân adesea nescoperite de către proprietarii lor legali pentru perioade îndelungate, însă pot provoca inconveniente semnificative în momente total nepotrivite. De exemplu, un proprietar legal al unui SSN poate solicita servicii sociale și poate primi un refuz din cauza unui venit excesiv generat de un fals business sandbox în care a fost utilizat SSN-ul său. [33]
- Începând din 2007 și până în prezent, afacerea ilegală de miliarde de dolari bazată pe falsificarea documentelor folosind SSN-uri câștigă din ce în ce mai multă popularitate [34]. În acest context, escrocii preferă SSN-urile care nu sunt active, aparținând legal proprietarilor, cum ar fi cele ale copiilor și ale persoanelor decedate. Potrivit agenției de știri CBS, în 2014 incidentele lunare se numărau cu miile, în timp ce în 2009 erau mai puțin de 100 pe lună. Creșterea exponențială a acestui tip de fraudă, și în special impactul său asupra datelor personale ale copiilor, va avea consecințe triste pentru tineri în viitor. [34]
- SSN-urile copiilor sunt folosite în această schemă fraudulentă de 50 de ori mai des decât SSN-urile adulților. Această interes pentru SSN-urile copiilor se datorează faptului că acestea, în general, rămân inactive până la 18 ani. Astfel, dacă părinții copiilor minori nu monitorizează activitatea SSN-ului lor, copiii lor ar putea fi refuzați la obținerea unui permis de conducere sau a unui împrumut pentru studii în viitor. De asemenea, acest lucru poate complica angajarea – dacă informațiile despre activitatea dubioasă a SSN-ului devin accesibile unui potențial angajator. [34]
Astăzi se discută mult despre perspectivele și securitatea sistemelor de inteligență artificială. Cum stau lucrurile în sectorul medical?
- În numărul din iunie 2017 al revistei MIT Technology Review, redactorul-șef al acestei publicații, specializată în tehnologii de inteligență artificială, a publicat un articol intitulat „Latura întunecată a inteligenței artificiale”, în care a răspuns în detaliu la această întrebare. Punctele cheie din articolul său [35]:
- Sistemele moderne de inteligență artificială (IA) sunt atât de complexe, încât chiar și inginerii care le proiectează nu pot explica modul în care IA ia o decizie sau alta. Până în prezent și în viitorul apropiat, nu este posibil să se dezvolte un sistem IA care să poată explica întotdeauna acțiunile sale. Tehnologia de „învățare profundă” s-a dovedit foarte eficientă în rezolvarea problemelor urgente ale ultimilor ani: recunoașterea imaginilor și a vocii, traducerea lingvistică, aplicațiile medicale. [35]
- Se depun mari speranțe în IA pentru diagnosticarea bolilor fatale și luarea deciziilor economice complexe; de asemenea, se așteaptă ca IA să devină un element central în multe alte domenii. Totuși, acest lucru nu se va întâmpla – sau cel puțin nu ar trebui să se întâmple – până nu găsim o modalitate de a crea un sistem de învățare profundă care să poată explica deciziile pe care le ia. Altfel, nu vom putea prezice când va da greș acest sistem – ceea ce se va întâmpla, mai devreme sau mai târziu. [35]
- Această problemă a devenit urgentă deja acum și în viitor se va agrava doar. Indiferent dacă sunt decizii economice, militare sau medicale. Calculatoarele pe care rulează sistemele IA corespunzătoare s-au programat singure, în așa fel încât nu avem posibilitatea de a înțelege „ce au în minte”. Ce putem spune despre utilizatorii finali, când chiar și inginerii care proiectează aceste sisteme nu pot să înțeleagă și să explice comportamentul lor. Pe măsură ce sistemele IA evoluează, ne putem apropia în curând de o limită – dacă nu cumva am depășit-o deja – când, bazându-ne pe IA, va trebui să facem un „salt de credință”. Desigur, fiind oameni, nici noi nu putem explica întotdeauna raționamentele noastre și ne bazăm adesea pe intuiție. Dar putem permite mașinilor să gândească în același mod – imprevizibil și inexplicabil? [35]
- În 2015, Centrul Medical Mount Sinai din New York s-a inspirat să aplice conceptul de învățare profundă pe baza vastelor sale baze de date cu istorii medicale. Structura de date utilizată pentru a antrena sistemul AI a inclus sute de parametri, stabiliți pe baza rezultatelor analizelor, diagnosticelor, testelor și înregistrărilor medicale. Programul care prelucrează aceste înregistrări a fost numit „Pacientul Profund”. A fost antrenat folosind înregistrările a 700.000 de pacienți. La testarea de noi înregistrări, s-a dovedit a fi foarte util pentru prognozarea bolilor. Fără interacțiune cu un expert, „Pacientul Profund” a identificat simptome ascunse în istoricul medical, care, potrivit AI-ului, indicau că pacientul se află pe marginea unor complicații severe, inclusiv cancer hepatic. Anterior, am experimentat diverse metode de prognozare care foloseau drept date de bază istorii medicale ale multor pacienți, dar rezultatele „Pacientului Profund” nu sunt comparabile. În plus, sunt realizări complet neașteptate: „Pacientul Profund” prezice foarte bine apariția tulburărilor mentale, cum ar fi schizofrenia. Dar, având în vedere că medicina modernă nu are instrumente pentru a prezice aceasta, întrebarea este cum a reușit AI-ul să facă asta. Cu toate acestea, „Pacientul Profund” nu poate explica cum o face.
- În mod ideal, astfel de instrumente ar trebui să explice medicilor cum au ajuns la o concluzie sau alta, pentru a, să zicem, justifica utilizarea unui anumit medicament. Din păcate, sistemele moderne de inteligență artificială nu pot face acest lucru. Putem crea astfel de programe, dar nu știm cum funcționează. Învățarea profundă a condus sistemele AI la un succes exploziv. În prezent, astfel de sisteme AI sunt utilizate pentru a lua decizii cheie în domenii precum medicina, finanțele, producția etc. Este posibil ca natura însăși a inteligenței să fie aceea că doar o parte a acesteia poate fi explicată rațional, în timp ce, în principal, ia decizii spontane. Dar unde ne va duce asta, când vom permite acestor sisteme să diagnosticheze cancerul și să efectueze manevre militare?
A învățat sectorul medical lecții din situația WannaCry?
- Pe 25 mai 2017, agenția de știri „BBC” a raportat, [16] că una dintre cauzele principale ale neglijenței în ceea ce privește securitatea cibernetică în dispozitivele medicale purtabile este puterea de calcul redusă, determinată de cerințele stricte privind dimensiunea acestora. Alte două cauze semnificative sunt lipsa de cunoștințe în scrierea unui cod sigur și termenele limita pentru lansarea produsului final.
- În aceleași informații, „BBC” a subliniat [16], că în urma cercetărilor codului software al unui stimulent cardiac, au fost descoperite peste 8000 de vulnerabilități; și că, în ciuda atenției largi acordate problemelor de securitate cibernetică, identificate în urma incidentului WannaCry, doar 17% dintre producătorii de echipamente medicale au luat măsuri concrete pentru a asigura securitatea cibernetică a dispozitivelor lor. În ceea ce privește centrele medicale care au reușit să evite confruntarea cu WannaCry, doar 5% dintre acestea s-au preocupat de diagnosticarea securității cibernetice a echipamentului lor. Aceste raportări au fost obținute la scurt timp după ce peste 60 de organizații de sănătate din Regatul Unit au devenit victime ale unui atac cibernetic.
- Pe 13 iunie 2017, la o lună după incidentul cu WannaCry, Peter Pronovost, medic cu doctorat și adjunct al directorului pentru securitatea pacienților la un mare centru medical „Johns Hopkins Medicine”, discutând [17] în paginile „Harvard Business Review” despre provocările urgente ale integrării computerizate a echipamentului medical, – nu a menționat deloc securitatea cibernetică.
- Pe 15 iunie 2017, la o lună după incidentul cu WannaCry, Robert Pearl, medic cu doctorat și conducător al două centre medicale, discutând [15] în paginile „Harvard Business Review” despre provocările moderne cu care se confruntă dezvoltatorii și utilizatorii sistemelor de gestionare a fișelor medicale electronice, – nu a spus un cuvânt despre securitatea cibernetică.
- Pe 20 iunie 2017, la o lună după incidentul WannaCry, un grup de cercetători cu doctorate de la Harvard Medical School, care dețin funcții de conducere în principalele departamente ale clinicii „Brigham and Women’s Hospital”, au publicat [20] în paginile „Harvard Business Review” rezultatele unei mese rotunde dedicate necesității de modernizare a echipamentului medical pentru a îmbunătăți calitatea serviciilor pentru pacienți. La discuție au participat reprezentanți din 34 de centre medicale de frunte din SUA. Discutând despre modernizarea echipamentului medical, participanții și-au pus mari speranțe în instrumentele predictive și dispozitivele inteligente. Nu s-a spus niciun cuvânt despre cybersecuritate.
Cum pot asigura centrele medicale cybersecuritatea?
- În 2006, șeful Direcției sistemelor informatice de comunicații speciale din FSO Rusia, general-locotenentul Nikolai Ilyin, a declarat [52]: „Problema securității informației este astăzi mai relevantă ca niciodată. Cantitatea de echipamente utilizate a crescut drastic. Din păcate, astăzi nu întotdeauna se iau în considerare problemele de securitate informațională în etapa de proiectare. Este clar că prețul soluționării acestei probleme variază între 10 și 20% din costul sistemului în sine și clientului nu îi place întotdeauna să plătească bani suplimentari. Între timp, trebuie să înțelegem că o protecție fiabilă a informațiilor poate fi realizată doar printr-o abordare integrată, în care măsurile organizaționale sunt combinate cu implementarea de măsuri tehnice de protecție.”
- Pe 3 octombrie 2016, Mohammed Ali, fost angajat cheie la IBM și Hewlett Packard, și acum director al companiei „Carbonite”, specializată în soluții de securitate cibernetică, a împărtășit [19] în paginile „Harvard Business Review” observațiile sale cu privire la situația securității cibernetice în sectorul medical: „Întrucât ransomware-urile sunt atât de răspândite și daunele pot fi atât de costisitoare, mă surprinde întotdeauna când în discuțiile cu CEO descopăr că nu le acordă importanță. În cel mai bun caz, CEO deleagă problemele de securitate cibernetică departamentului IT. Totuși, pentru a asigura o protecție eficientă, aceasta nu este suficient. De aceea, mereu îndemn CEO-urile: 1) să integreze măsuri pentru prevenirea impactului ransomware-urilor în lista priorităților de dezvoltare organizațională; 2) să revizuiască strategia de securitate cibernetică relevantă cel puțin o dată pe an; 3) să implice întreaga organizație în educația relevantă.”
- Se pot împrumuta soluții consacrate din sectorul financiar. Principala concluzie [18] pe care a tras-o sectorul financiar din haosul securității cibernetice: „Cel mai eficient element al securității cibernetice este instruirea personalului. Deoarece astăzi, cauza principală a incidentelor de securitate cibernetică este factorul uman, în special vulnerabilitatea oamenilor la atacurile de tip phishing. În timp ce criptarea puternică, asigurarea riscurilor cibernetice, autentificarea multifactorială, lexemizarea, cipurile pentru carduri, blockchain-ul și biometria sunt lucruri utile, ele sunt în mare măsură secundare.”
- Pe 19 mai 2017, agenția de știri „BBC” a raportat [23] că în Marea Britanie, după incidentul WannaCry, vânzările de software antivirus au crescut cu 25%. Cu toate acestea, potrivit specialiștilor de la Verizon, achiziția panicată a software-ului de protecție nu este ceea ce trebuie pentru a asigura securitatea cibernetică; pentru aceasta, trebuie să se urmeze o protecție proactivă, nu reactivă.
P.S. Îți plac articolele? Dacă da, dă un like. Dacă prin numărul de like-uri (să ajungem la 70) voi observa că cititorii de pe Habr au interes pentru acest subiect, voi pregăti în curând o continuare, cu o revizuire a celor mai noi amenințări pentru sistemele de informații medicale.
Bibliografie
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Dens Makrushin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Petr Sapozhnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. Secretul întunecat din inima AI - MIT Technology Review. 120(3), 2017.
- Kuznetsov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Tseplieva Anastasia. // 2012.
- .
- Kuznetsov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T.Y., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Jilyaev P.S., Goryunova T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrei Mahonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Deduplicarea memoriei ca vector avansat de exploatare // Procesele Simpozionului IEEE asupra securității și intimității. 2016. pp. 987-1004.
- Bruce Potter. Secretele murdare ale securității informației // DEFCON 15. 2007.
- Ekaterina Kostina. .
Sursa: habr.com
