

În ediția Firefox 70, programată pentru 22 octombrie, metodele de afișare a protocoalelor HTTPS și HTTP în bara de adrese. Pagini deschise prin HTTP vor fi marcate cu un simbol de conexiune nesigură, care va fi afișat și pentru HTTPS în cazul problemelor cu certificatele. Linkul pentru http va fi afișat fără indicarea protocolului „http://”, dar pentru HTTPS afișarea protocolului rămâne momentan. În bara de adrese, de asemenea, nu va mai afișa informații despre companie atunci când se folosește pe site un certificat EV verificat.
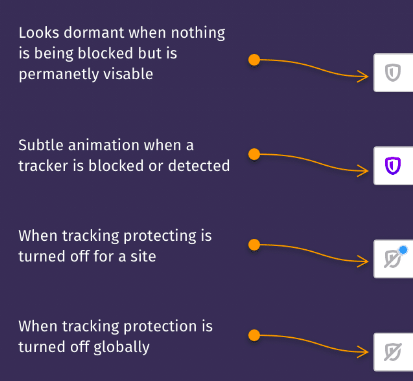
În locul butonului „(i)” va fi un indicator al nivelului de securitate a conexiunii, care va permite evaluarea stării modurilor de blocare a codului pentru urmărirea deplasărilor. Culoarea simbolului de lacăt pentru HTTPS va fi schimbată din verde în gri (se va putea reveni la culoarea verde prin setarea security.secure_connection_icon_color_gray).
În general, se observă o trecere a browserelor de la indicatori pozitivi de securitate la afișarea avertismentelor cu privire la problemele de securitate. Sensul separării clare a HTTPS se pierde, deoarece în realitatea modernă, majoritatea cererilor sunt procesate folosind criptare și sunt percepute ca o normă, nu ca o protecție suplimentară.
După Potrivit serviciului Firefox Telemetry, cota globală a cererilor de pagini prin HTTPS este de 79,27% (cu un an în urmă era 70,3%, acum doi ani 59,7%), iar în SUA — 87,7%.
Informațiile despre certificatul EV vor fi în meniul derulant. Pentru a readuce afișarea informațiilor despre certificatul EV în bara de adrese, în about:config a fost adăugată opțiunea „security.identityblock.show_extended_validation”. Reproiectarea barei de adrese în general replică , aprobate anterior pentru Chrome, dar în Firefox nu se preconizează implicit subdomeniul „www” și a adăuga un mecanism (SXG). Reamintim că SXG permite proprietarului unui site, printr-o semnătură digitală, să autorizeze plasează anumite pagini pe un alt site, după care, în cazul accesării acestor pagini pe al doilea site, browserul va arăta utilizatorului URL-ul site-ului original, chiar dacă pagina a fost încărcată de pe un alt host.
Supplement: Informația oferită în varianta inițială a știrii referitoare la intenția de a ascunde „https://” nu s-a confirmat, dar cu această propunere a fost mutat în starea „task” și adăugat în lista compusă privind modificarea afișării HTTPS în bara de adrese.
Sursa: opennet.ro
