

În ultima vreme, pe Internet pot fi găsite o mulțime de materiale pe tema analizei traficului la periferia rețelei. Cu toate acestea, toată lumea pare să fi uitat complet de analiza traficului local, care este la fel de important. Această articol se ocupă tocmai de acest subiect. Folosind exemplul , ne vom aminti de vechiul și bunul Netflow (și alternativele sale), vom analiza cazuri interesante, posibile anomalii în rețea și vom învăța avantajele soluției, atunci când întreaga rețea funcționează ca un singur senzor. Și cel mai important — un astfel de analiză a traficului local poate fi realizată complet gratuit, în cadrul unei licențe trial (45 de zile). Dacă acest subiect vă interesează, vă invităm mai departe. Dacă însă nu aveți chef să citiți, atunci anticipând, puteți să vă înregistrați la , unde vom arăta și explica totul (acolo se va putea afla și despre viitoarele cursuri de formare pentru produs).
Ce este Flowmon Networks?
În primul rând, Flowmon este un furnizor IT european. Compania este cehă, cu sediul în orașul Brno (problema sancțiunilor nu este discutată). În forma sa actuală, compania este prezentă pe piață din 2007. Până atunci, era cunoscută sub marca Invea-Tech. Așadar, în total s-au investit aproape 20 de ani în dezvoltarea produselor și soluțiilor.
Flowmon este pozitionat ca un brand de clasă A. Dezvoltă soluții premium pentru clienți corporativi și este menționat în rapoartele Gartner privind Monitorizarea Performanței și Diagnosticarea Rețelei (NPMD). Ceea ce este interesant este că, din toate companiile din raport, Flowmon este singurul furnizor menționat de Gartner ca producător de soluții atât pentru monitorizarea rețelelor, cât și pentru protecția informațiilor (Analiza Comportamentului Rețelei). Nu ocupă încă prima poziție, dar tocmai din această cauză nu se compară cu aripa unui Boeing.
Ce probleme permite produsul să rezolve?
În linii mari, se pot sublinia următoarele probleme rezolvate de produsele companiei:
- îmbunătățirea stabilității funcționării rețelei și a resurselor de rețea prin minimizarea timpului de nefuncționare și inaccesibilitate;
- creșterea nivelului general de performanță al rețelei;
- creșterea eficienței personalului administrativ, prin:
- utilizarea instrumentelor moderne de monitorizare inovativă a rețelei, bazate pe informații despre fluxurile IP;
- furnizării de analize detaliate privind funcționarea și starea rețelei – utilizatorii și aplicațiile care activează în rețea, datele transferate, resursele, serviciile și nodurile interacționante;
- răspunsului la incidente înainte ca acestea să apară, nu după pierderea serviciului de către utilizatori și clienți;
- reducerii timpului și resurselor necesare pentru administrarea rețelei și a infrastructurii IT;
- simplificării sarcinilor de identificare a defecțiunilor.
- îmbunătățirii nivelului de securitate a rețelei și a resurselor informaționale ale întreprinderii, prin utilizarea tehnologiilor nesiguratizate pentru identificarea activității rețelei anormale și dăunătoare, precum și a atacurilor de tip zero-day;
- asigurării nivelului necesar de SLA pentru aplicațiile rețelistice și bazele de date.
Portofoliul de produse Flowmon Networks
Acum să analizăm direct portofoliul de produse Flowmon Networks și să aflăm cu ce se ocupă concret compania. După cum mulți și-au dat seama din nume, specializarea principală este în soluții pentru monitorizarea traficului flow, plus o serie de module suplimentare care extind funcționalitatea de bază.
De fapt, Flowmon poate fi considerată o companie cu un singur produs, sau mai precis – o singură soluție. Să vedem dacă e bine sau rău.
Inima sistemului este colectorul, responsabil pentru colectarea datelor prin diverse protocoale flow, cum ar fi NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Este destul de logic că pentru o companie neafiliată cu niciunul dintre producătorii de echipamente de rețea – este important să ofere o soluție universală, nu legată de un singur standard sau protocol.
Flowmon Collector
Colectoarele sunt disponibile atât sub formă de servere hardware, cât și de mașini virtuale (VMware, Hyper-V, KVM). Apropo, platforma hardware este realizată pe servere DELL personalizate, ceea ce elimină automat cea mai mare parte a problemelor legate de garanție și RMA. Componenta hardware proprie sunt, de fapt, plăcile FPGA pentru captarea traficului, dezvoltate de compania subsidiară Flowmon, care permit monitorizarea la viteze de până la 100 Gbps.
Dar ce să facem dacă echipamentele de rețea existente nu pot genera flow de calitate? Sau dacă sarcina pe echipament este prea mare? Nicio problemă:
Flowmon Prob
În acest caz, Flowmon Networks oferă utilizarea sondelor proprii (Flowmon Probe), care se conectează la rețea prin portul SPAN al switch-ului sau folosind divizoare pasive TAP.
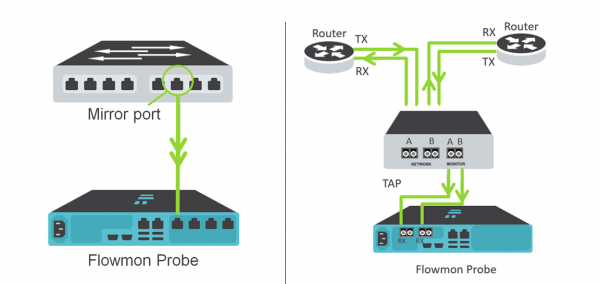
Span (port de oglindire) și opțiuni TAP de implementare
În acest caz, traficul „brut” care ajunge la Flowmon Probe este transformat în IPFIX extins, conținând mai mult de 240 de metrici cu informații. În timp ce protocolul standard NetFlow, generat de echipamentele de rețea, conține nu mai mult de 80 de metrici. Aceasta permite vizibilitatea protocoalelor nu numai la nivelurile 3 și 4, ci și la nivelul 7 în modelul ISO OSI. În cele din urmă, administratorii de rețea pot monitoriza funcționarea aplicațiilor și protocoalelor precum e-mail, HTTP, DNS, SMB…
Conceptual, arhitectura logică a sistemului arată astfel:
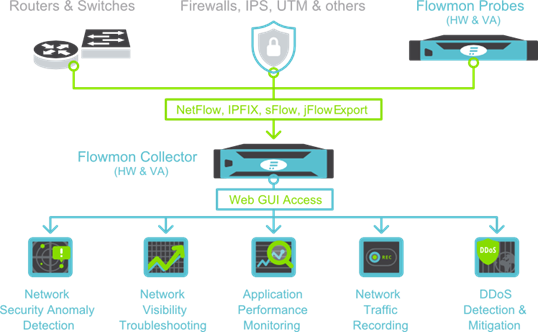
Partea centrală a întregii „ecosisteme” Flowmon Networks este Collector-ul, care primește traficul de pe echipamentele de rețea existente sau de la sondele proprii (Probe). Dar pentru soluția Enterprise, a oferi funcționalitate exclusiv pentru monitorizarea traficului de rețea ar fi prea simplu. Acest lucru poate fi realizat și de soluțiile Open Source, chiar dacă nu cu aceeași performanță. Valoarea Flowmon constă în modulele suplimentare care extind funcționalitatea de bază:
- modul Detectare anomalii de securitate – identificarea activității anormale a rețelei, inclusiv atacuri „zero-day”, pe baza analizei heuristice a traficului și a profilului de rețea tipic;
- modul Monitorizarea performanței aplicațiilor – controlul performanței aplicațiilor de rețea fără instalarea de „agenți” și fără a afecta sistemele țintă;
- modul Recorder de trafic – înregistrarea fragmentelor de trafic de rețea conform unui set de reguli prestabilite sau printr-un declanșator de la modul ADS, pentru o investigare ulterioară și/sau analiza incidentelor de securitate IT;
- modul Protecție DDoS – protecția perimetrului rețelei împotriva atacurilor volumetrice de tip DoS/DDoS, inclusiv atacurilor asupra aplicațiilor (OSI L3/L4/L7).
În această articole, vom analiza cum funcționează totul în live, folosind ca exemplu 2 module – Monitorizarea și diagnosticarea performanței rețelei și Detectare anomalii de securitate.
Datele inițiale:
- server Lenovo RS 140 cu hipervizor VMware 6.0;
- imaginea mașinii virtuale Flowmon Collector, care poate fi ;
- o pereche de switch-uri care suportă protocoalele de flow.
Pasul 1. Instalarea Flowmon Collector
Desfășurarea unei mașini virtuale pe VMware se realizează într-un mod complet standard dintr-un șablon OVF. În final, obținem o mașină virtuală care rulează CentOS și cu software-ul gata de utilizare. Cerințele de resurse sunt umane:
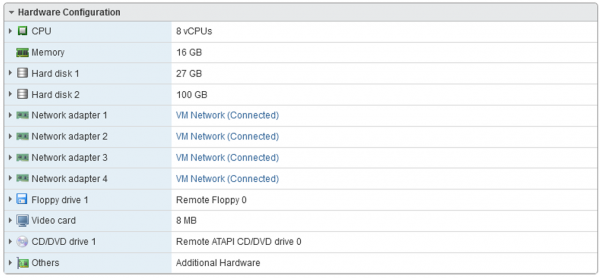
Rămâne doar să efectuăm inițializarea de bază cu comanda sysconfig:
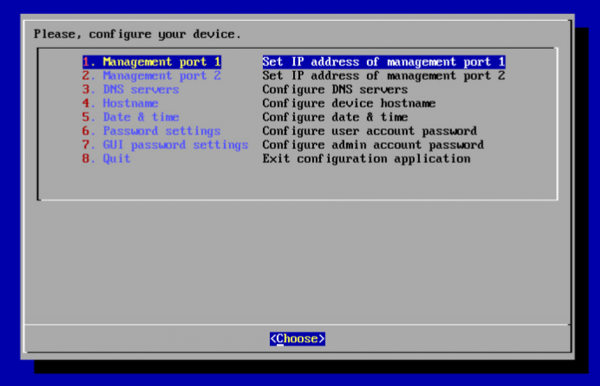
Configurăm IP-ul pe portul de management, DNS-ul, ora, hostname-ul și putem să ne conectăm la interfața WEB.
Pasul 2. Instalarea licenței
Licența de probă pentru o lună și jumătate este generată și descărcată împreună cu imaginea mașinii virtuale. Se încarcă prin Configuration Center -> License. În final, vedem:
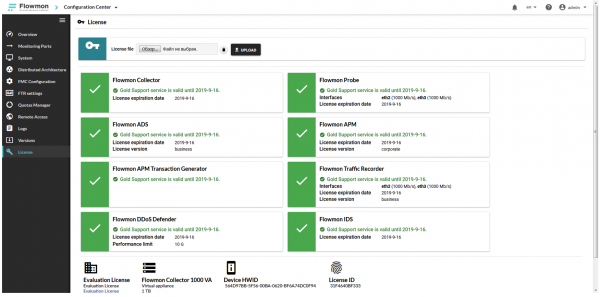
Totul este pregătit. Putem începe lucrul.
Pasul 3. Configurarea receptorului pe colector
În această etapă, trebuie să stabilim cum vor fi primite datele din surse în sistem. Așa cum am menționat anterior, aceasta poate fi unul dintre protocoalele flow sau un port SPAN pe switch.
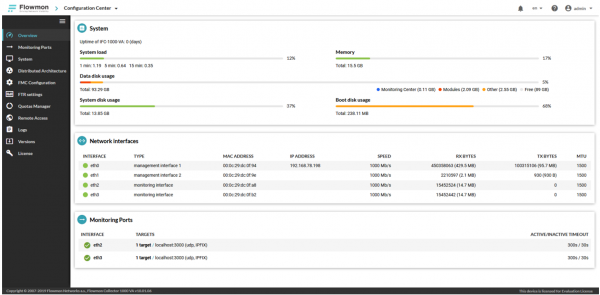
În exemplul nostru, vom folosi primirea datelor prin protocoalele NetFlow v9 și IPFIX. În acest caz, ca țintă, indicăm adresa IP a interfeței de management – 192.168.78.198. Interfețele eth2 și eth3 (cu tipul de interfață de monitorizare) sunt utilizate pentru a primi o copie a traficului „raw” de pe portul SPAN al switch-ului. Le ignorăm, nu este cazul nostru.
Apoi verificăm portul colectorului, unde ar trebui să ajungă traficul.
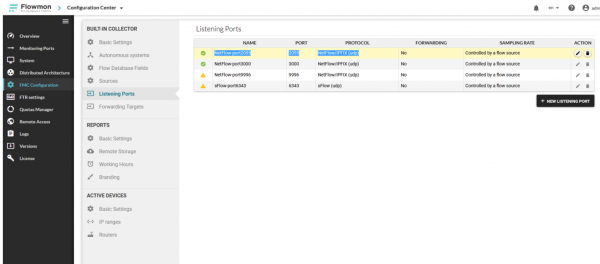
În cazul nostru, colectorul așteaptă traficul pe portul UDP/2055.
Pasul 4. Configurarea echipamentului de rețea pentru exportul flow
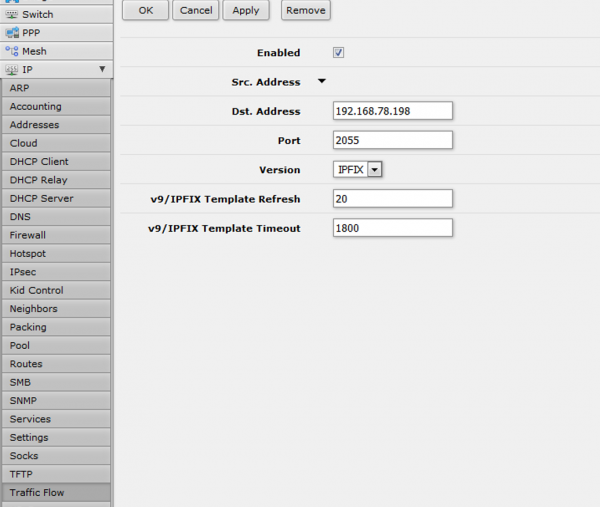
Configurarea NetFlow pe echipamentele Cisco Systems poate fi numită o activitate complet obișnuită pentru orice administrator de rețea. Pentru exemplul nostru, vom lua ceva mai neobișnuit. De exemplu, routerul MikroTik RB2011UiAS-2HnD. Da, la fel de ciudat cum pare, această soluție bugetară pentru birouri mici și de acasă susține de asemenea protocoalele NetFlow v5/v9 și IPFIX. În setări, definim ținta (adresa colectorului 192.168.78.198 și portul 2055):
Și adăugăm toate metricele disponibile pentru export:
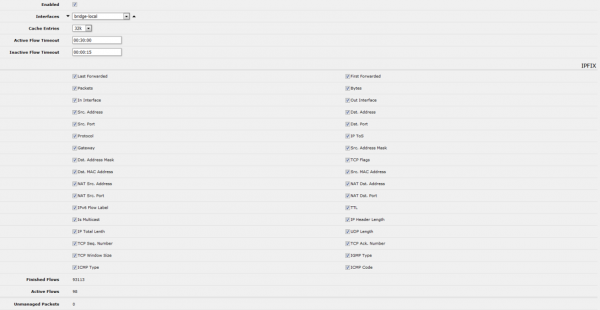
Pe aceasta putem afirma că setarea de bază este completă. Verificăm dacă traficul ajunge în sistem.
Pasul 5. Verificarea și exploatarea modulului de Monitorizare și Diagnosticare a Performanței Rețelei
Putem verifica existența traficului de la sursă în secțiunea Flowmon Monitoring Center -> Sources:
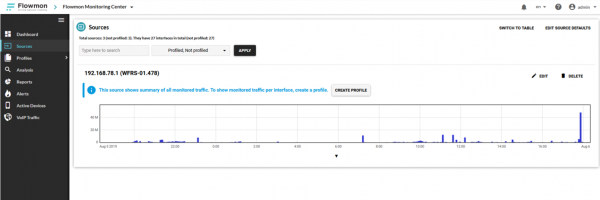
Vedem că datele ajung în sistem. După un timp, odată ce colectorul a acumulat trafic, widget-urile vor începe să afișeze informațiile:
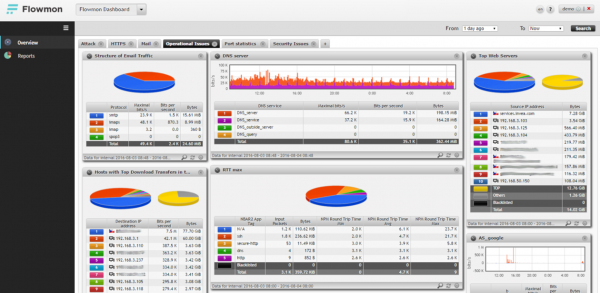
Sistemul este construit pe principiul drill down. Asta înseamnă că utilizatorul, alegând un fragment de interes pe diagramă sau grafic, „coboară” la nivelul de adâncime a datelor de care are nevoie:
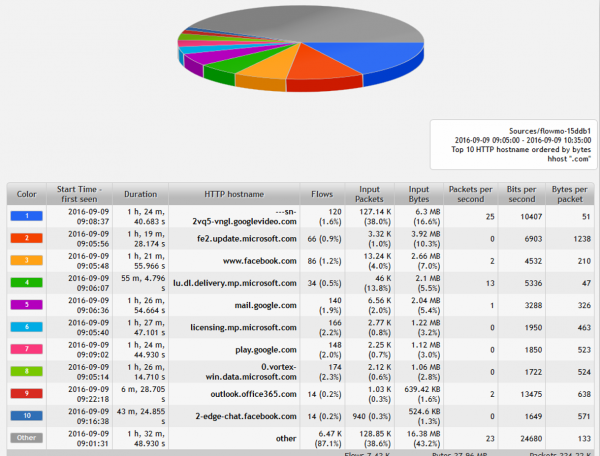
Până la informațiile despre fiecare conexiune de rețea și conectare:
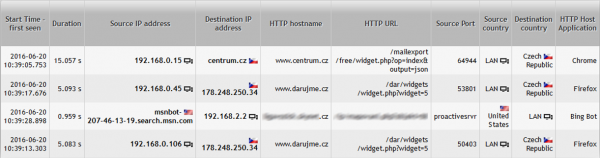
Pasul 6. Modulul Anomaly Detection Security
Acest modul poate fi considerat, poate, unul dintre cele mai interesante, datorită utilizării metodelor de detectare a anomaliilor fără semnături în traficul de rețea și activitatea dăunătoare pe rețea. Dar acesta nu este un sistem IDS/IPS. Lucrul cu modulul începe cu „învățarea” acestuia. În acest scop, într-un wizard special, sunt specificate toate componentele și serviciile cheie ale rețelei, inclusiv:
- adresele gateway-ului, serverelor DNS, DHCP și NTP,
- adressarea în segmentele utilizatorilor și serverelor.
După aceasta, sistemul trece în modul de învățare, care durează în medie între 2 săptămâni și 1 lună. În această perioadă, sistemul formează un baseline al traficului specific rețelei noastre. Cu alte cuvinte, sistemul studiază:
- ce comportament este caracteristic pentru nodurile rețelei?
- ce volume de date sunt de obicei transmise și sunt normale pentru rețea?
- ce timp de activitate este tipic pentru utilizatori?
- ce aplicații funcționează în rețea?
- și multe altele..
În cele din urmă, obținem un instrument care identifică orice anomalii în rețeaua noastră și abateri de la comportamentul caracteristic. Iată câteva exemple pe care sistemul le poate detecta:
- răspândirea în rețea a unui nou malware, nedetectabil de semnăturile antivirus;
- construirea de tuneluri DNS, ICMP sau alte tuneluri și transferul de date ocolind firewall-ul;
- apariția în rețea a unui nou computer care se dă drept server DHCP și/sau DNS.
Să vedem cum arată acest lucru în practică. După ce sistemul dumneavoastră a trecut prin procesul de învățare și a construit baseline-ul traficului de rețea, începe să detecteze incidente:
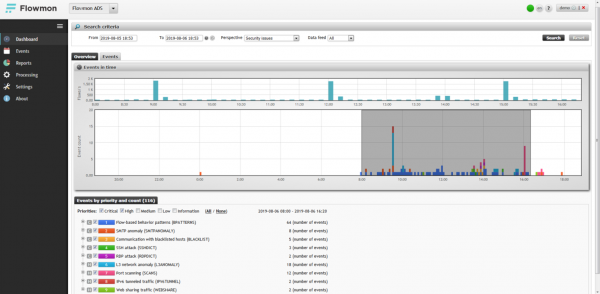
Pagina principală a modulului – un grafic temporal care arată incidentele detectate. În exemplul nostru vedem o creștere evidentă, aproximativ între orele 9 și 16. O selecționăm și analizăm mai în detaliu.
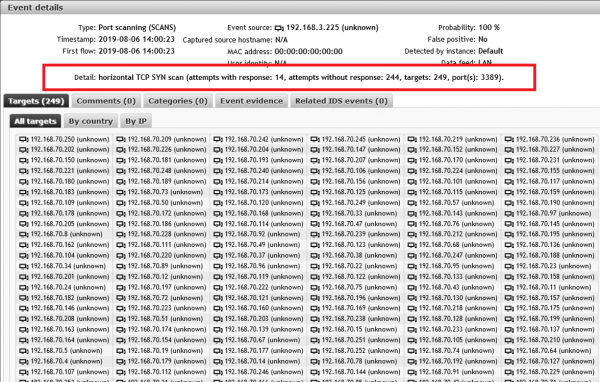
Se remarcă comportamentul anormal al atacatorului în rețea. Totul începe cu faptul că un host cu adresa 192.168.3.225 a început să scaneze orizontal rețeaua pe portul 3389 (serviciul Microsoft RDP) și găsește 14 „victime” potențiale:
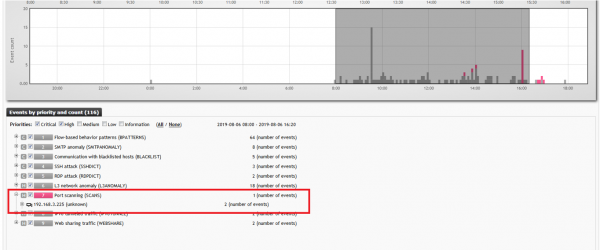
și
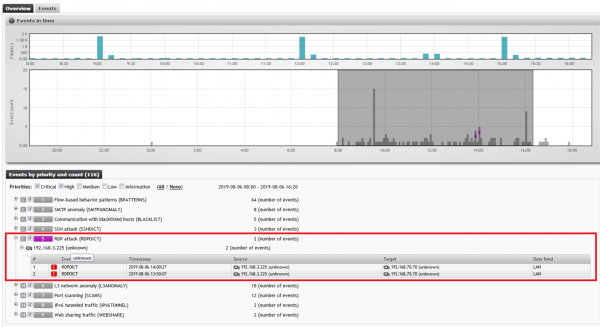
Următorul incident înregistrat – hostul 192.168.3.225 începe un atac de tip brute-force pentru ghicirea parolelor pe serviciul RDP (port 3389) pe adresele identificate anterior:
Ca urmare a atacului pe unul dintre hosturile compromise se înregistrează o anomalie SMTP. Cu alte cuvinte, a început trimiterea de SPAM:
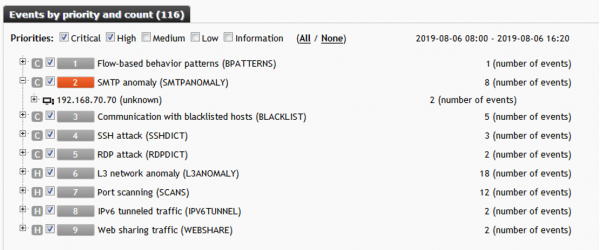
Acest exemplu este o demonstrație clară a capacităților sistemului și modulului Anomaly Detection Security, în special. Judecați pentru eficiența sa. Cu aceasta, încheiem review-ul funcțional al soluției.
Concluzie
Să rezumăm ce concluzii putem trasa despre Flowmon în final:
- Flowmon – o soluție de nivel premium pentru clienții corporativi;
- datorită versatilității și compatibilității, colectarea datelor este disponibilă din orice sursă: echipamente de rețea (Cisco, Juniper, HPE, Huawei…) sau sonde proprii (Flowmon Probe);
- posibilitățile de scalabilitate ale soluției permit extinderea funcționalității sistemului prin adăugarea de module noi, precum și creșterea performanței datorită abordării flexibile la licențiere;
- datorită utilizării tehnologiilor de analiză fără semnătură, sistemul permite detectarea chiar și a atacurilor zero-day necunoscute antiviruselor și sistemelor IDS/IPS;
- datorită „transparenței” complete din punct de vedere al instalării și prezenței sistemului în rețea – soluția nu afectează funcționarea altor noduri și componente ale infrastructurii IT;
- Flowmon – singura soluție de pe piață care suportă monitorizarea traficului la viteze de până la 100 Gbit/s;
- Flowmon – o soluție pentru rețele de orice dimensiune;
- cel mai bun raport preț / funcționalitate dintre soluțiile similare.
În acest review am acoperit mai puțin de 10% din funcționalitatea generală a soluției. În următorul articol vom vorbi despre celelalte module Flowmon Networks. Folosind modulul Application Performance Monitoring vom arăta cum administratorii aplicațiilor de business pot asigura disponibilitatea la nivelul dorit SLA, precum și diagnostica rapid problemele.
De asemenea, dorim să vă invităm la webinarul nostru (10.09.2019), dedicat soluțiilor vendorului Flowmon Networks. Pentru înregistrare preliminară, vă rugăm .
Asta e tot pentru acum, mulțumim pentru interesul dumneavoastră!
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Folosiți Netflow pentru monitorizarea rețelei?
Da
Nu, dar plănuiesc
Nu
Au votat 9 utilizatori. 3 utilizatori s-au abținut.
Sursa: habr.com
