

Pe 4 iulie, am organizat un mare . Astăzi, publicăm transcrierea prezentării lui Andrei Novikov de la Qualys. El va vorbi despre etapele pe care trebuie să le parcurgi pentru a construi un flux de lucru eficient în gestionarea vulnerabilităților. Spoiler: vom ajunge la scanare abia la mijlocul drumului.
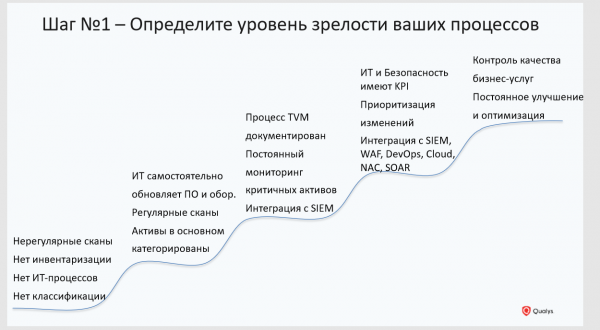
Pasul nr. 1: Determină nivelul de maturitate al proceselor de gestionare a vulnerabilităților
La început, trebuie să înțelegi în ce etapă se află organizația ta în ceea ce privește maturitatea proceselor de gestionare a vulnerabilităților. Doar după aceea vei putea înțelege în ce direcție trebuie să te îndrepți și ce pași este necesar să urmezi. Înainte de a te apuca de scanări și alte activități, organizațiile trebuie să facă o muncă internă și să înțeleagă cum sunt structurate procesele lor actuale din perspectiva IT-ului și a securității informației.
Încercați să răspundeți la întrebările fundamentale:
- aveți procese de inventariere și clasificare a activelor;
- cât de regulat este scanată infrastructura IT și dacă întreaga infrastructură este acoperită, dacă vedeți întreaga imagine;
- sunt monitorizate resursele dumneavoastră IT;
- sunt implementate în procesele dumneavoastră anumite KPI-uri și cum înțelegeți că acestea sunt îndeplinite;
- sunt documentate toate aceste procese.
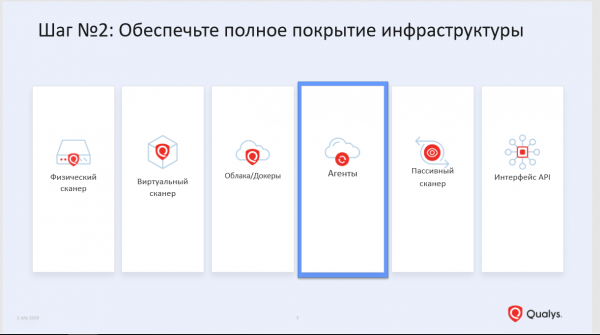
Pasul nr. 2: Asigurați-vă că infrastructura este complet acoperită
Nu poți proteja ceea ce nu știi. Dacă nu ai o imagine completă a ceea ce constituie infrastructura ta IT, nu vei putea să o protejezi. Infrastructura modernă este complexă și se schimbă constant atât cantitativ, cât și calitativ.
Acum, infrastructura IT se bazează nu doar pe un stoc de tehnologii clasice (stații de lucru, servere, mașini virtuale), dar și pe cele relativ noi – containere, microservicii. Serviciul de securitate informațională se ferește din răsputeri de acestea, deoarece le este foarte greu să lucreze cu ele folosind seturile existente de instrumente, care constau în principal din scanere. Problema este că orice scaner nu poate acoperi întreaga infrastructură. Pentru ca un scaner să poată accesa orice nod din infrastructură, trebuie să coincidă mai mulți factori în același timp. Activul trebuie să fie în interiorul perimetrului organizației în momentul scanării. Scanerul trebuie să aibă acces la rețea către active, conturile acestora, pentru a aduna informații complete.
Conform statisticilor noastre, atunci când este vorba despre organizații medii sau mari, aproximativ 15–20% din infrastructură nu este captată de scaner din diverse motive: activul a ieșit din perimetrul organizației sau nu a apărut niciodată în birou. De exemplu, un laptop al unui angajat care lucrează de la distanță, dar are acces la rețeaua corporativă, sau un activ care se află în servicii cloud externe de tip Amazon. Și scanerul, cel mai probabil, nu va cunoaște nimic despre aceste active, deoarece sunt în afara zonei sale de vizibilitate.
Pentru a acoperi întreaga infrastructură, trebuie să folosiți nu doar scanere, ci un întreg set de senzori, inclusiv tehnologii de ascultare pasivă a traficului pentru a descoperi noi dispozitive în infrastructura dumneavoastră, metoda agentului de colectare a datelor, care permite obținerea de date în timp real, fără a necesita scanare, fără a necesita acreditive.
Pasul nr. 3: Efectuați categorisirea activelor
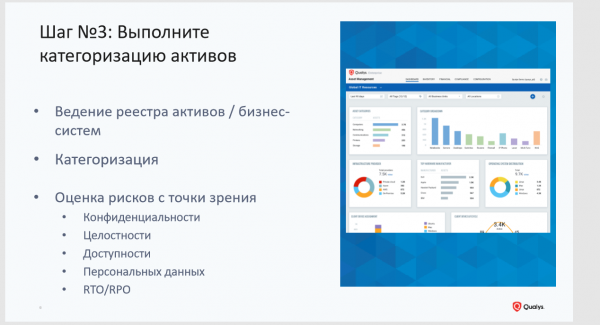
Nu toate activele sunt la fel de utile. Determinarea activelor importante și a celor care nu sunt este sarcina dumneavoastră. Niciun instrument, același scaner, nu va face acest lucru pentru dumneavoastră. Ideal ar fi ca securitatea informațională, IT-ul și afacerea să analizeze împreună infrastructura pentru a identifica sistemele critice pentru afaceri. Pentru acestea, se stabilesc metrici acceptabile privind disponibilitatea, integritatea, confidențialitatea, RTO/RPO etc.
Acest lucru va ajuta la stabilirea priorităților în procesul de gestionare a vulnerabilităților. Când specialiștii dumneavoastră vor primi date despre vulnerabilități, acestea nu vor fi o listă cu mii de vulnerabilități în întreaga infrastructură, ci informații detaliate ținând cont de criticitatea sistemelor.
Pasul nr. 4: Efectuați o evaluare a infrastructurii
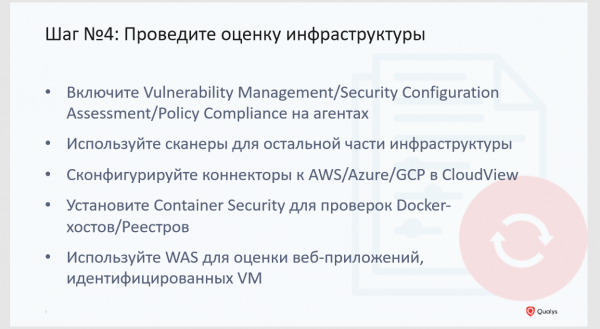
Și abia în cea de-a patra etapă ajungem la evaluarea infrastructurii din perspectiva vulnerabilităților. Vă recomandăm să acordați atenție nu doar vulnerabilităților din software, ci și erorilor de configurare, care pot fi, de asemenea, o vulnerabilitate. Aici recomandăm metoda de colectare a informațiilor prin agenți. Scannerele pot și trebuie folosite pentru a evalua securitatea perimetrului. Dacă utilizați resurse de la furnizorii de cloud, trebuie să colectați informații despre active și configurații și de acolo. Acordați o atenție deosebită analizei vulnerabilităților în infrastructurile care utilizează containere Docker.
Pasul nr. 5: Configurați raportarea
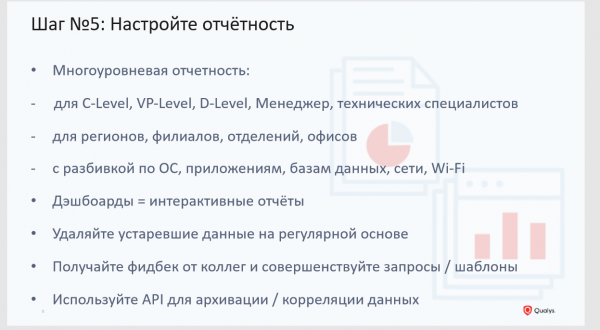
Acesta este unul dintre elementele importante din cadrul procesului de gestionare a vulnerabilităților.
Primul aspect: nimeni nu va dori să lucreze cu rapoarte multipagina care conțin liste dezordonate de vulnerabilități și descrieri ale remedierii acestora. În primul rând, trebuie să comunicați cu colegii și să stabiliți ce trebuie să conțină raportul și cum preferă să primească datele. De exemplu, unui administrator nu îi trebuie o descriere detaliată a vulnerabilității, ci doar informații despre patch-uri și un link pentru acestea. Altui specialist îi sunt importante doar vulnerabilitățile găsite în infrastructura de rețea.
Al doilea aspect: prin raportare înțeleg nu doar rapoarte pe hârtie. Acesta este un format învechit de obținere a informațiilor și o poveste statică. O persoană primește un raport și nu poate influența modul în care sunt prezentate datele în acel raport. Pentru a obține raportul în forma dorită, specialistul IT trebuie să contacteze specialistul în securitate cibernetică și să îi ceară să restructureze raportul. Timpul trece, apar noi vulnerabilități. În loc să se trimită rapoarte dintre departamente, specialiștii din ambele domenii trebuie să aibă posibilitatea de a observa datele online și de a vedea aceeași imagine. De aceea, în platforma noastră folosim rapoarte dinamice sub formă de tablouri de bord personalizabile.
Pasul nr. 6: Prioritizați
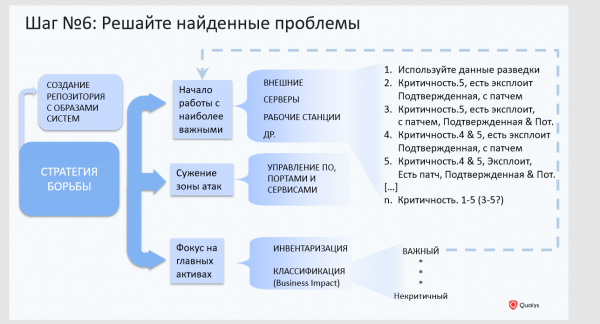
Aici se pot face următoarele:
1. Crearea unui depozit cu imagini de aur ale sistemelor. Lucrați cu imagini de aur, verificați-le constant pentru vulnerabilități și corectitudinea configurației. Acest lucru se poate face cu ajutorul agenților, care vor raporta automat apariția unui nou activ și vor oferi informații despre vulnerabilitățile acestuia.
2. Concentrați-vă asupra activelor critice pentru afacere. Nu există nicio organizație în lume care să poată elimina vulnerabilitățile dintr-o singură mișcare. Procesul de remediere a vulnerabilităților este lung și chiar obositor.
3. Restrângerea suprafeței de atac. Curățați infrastructura de software-ul, serviciile inutile și închideți porturile nesolicitate. Recent am avut un caz cu o companie care avea aproximativ 100 de mii de vulnerabilități legate de o versiune veche a browserului Mozilla găsite pe 40 de mii de dispozitive. Așa cum s-a dovedit ulterior, Mozilla fusese integrată în imaginea de bază cu mulți ani în urmă, nimeni nu o folosea, dar era sursa unui număr mare de vulnerabilități. Când browserul a fost eliminat de pe calculatoare (chiar era instalat pe unele servere), zecile de mii de vulnerabilități au dispărut.
4. Clasificați vulnerabilitățile pe baza datelor de inteligență (threat intelligence). Luați în considerare nu doar gravitatea vulnerabilității, ci și existența unui exploit public, malware, patch-uri, acces extern la sistemul cu vulnerabilitate. Evaluați impactul acestei vulnerabilități asupra sistemelor critice de afaceri: poate conduce la pierderi de date, la servicii întrerupte etc.
Pasul nr. 7: Stabiliți KPI
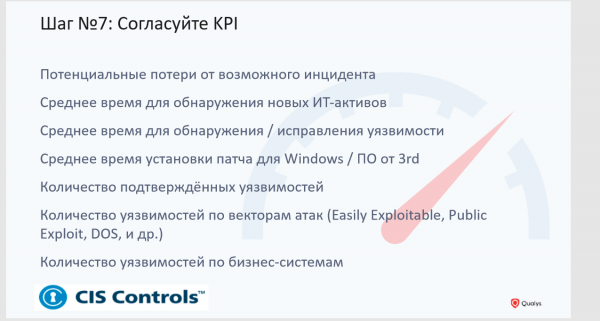
Nu scanați doar pentru a scana. Dacă nu se întâmplă nimic cu vulnerabilitățile descoperite, atunci această scanare devine o operațiune inutilă. Pentru ca gestionarea vulnerabilităților să nu devină o formalitate, gândiți-vă la modul în care veți evalua rezultatele. Securitatea informației și IT-ul trebuie să convină asupra modului în care va fi organizată activitatea de remediere a vulnerabilităților, cât de des vor avea loc scanările, aplicarea patch-urilor etc.
Pe diapozitiv vedeți exemple de KPI posibili. Există și o listă extinsă pe care o recomandăm clienților noștri. Dacă sunteți interesați, contactați-mă, voi împărtăși aceste informații cu voi.
Pasul nr. 8: Automatizați
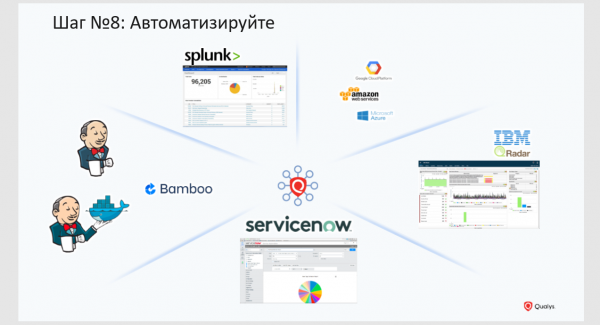
Mă voi întoarce la scanare. Noi la Qualys considerăm că scanarea este cel mai puțin important lucru care poate fi astăzi în procesul de gestionare a vulnerabilităților și că trebuie să o automatizăm cât mai mult posibil, astfel încât să se realizeze fără intervenția unui specialist în securitatea informației. Există multe instrumente disponibile astăzi care permit acest lucru. Este suficient să aibă o API deschisă și numărul necesar de conectori.
Un exemplu pe care îmi place să-l dau este DevOps. Dacă intenționați să implementați un scanner de vulnerabilitate, atunci pur și simplu veți uitat de DevOps. Cu tehnologiile vechi, care sunt scanner-ele clasice, nu veți avea acces la aceste procese. Dezvoltatorii nu vor aștepta până când scanarea este finalizată și le este livrat un raport voluminos și incomod. Dezvoltatorii se așteaptă ca informațiile despre vulnerabilități să intre sub formă de bug-uri în sistemele lor de compilare a codului. Securitatea trebuie să fie integrată perfect în aceste procese și ea trebuie să fie doar o funcție care este apelată automat de sistemul utilizat de dezvoltatorii dumneavoastră.
Pasul nr. 9: Concentrați-vă pe esențial
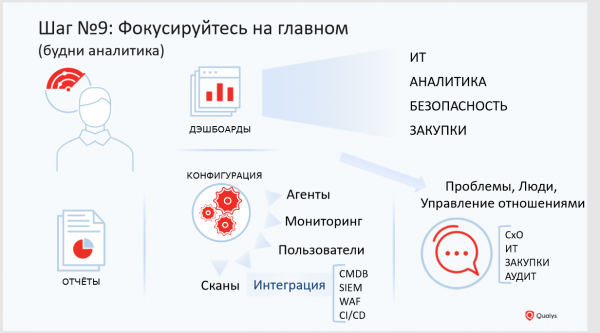
Concentrați-vă pe ceea ce aduce beneficii reale companiei dumneavoastră. Scanările pot fi automate, iar rapoartele pot fi trimise tot automat.
Concentrați-vă pe îmbunătățirea proceselor pentru a le face mai flexibile și mai convenabile pentru toți participanții. Concentrați-vă pe integrarea securității în toate contractele cu partenerii dumneavoastră, care, de exemplu, dezvoltă aplicații web pentru dumneavoastră.
Dacă aveți nevoie de informații mai detaliate despre cum să construiți un proces de gestionare a vulnerabilităților în companie, nu ezitați să contactați pe mine și colegii mei. Vom fi bucuroși să ajutăm.
Sursa: habr.com
