

Am discutat deja despre rețelele locale VLAN în lecțiile video Zilele 11, 12 și 13 și astăzi vom continua studiul lor conform tematicii ICND2. Am înregistrat un video anterior care a marcat finalizarea pregătirii pentru examenul ICND1 acum câteva luni, și în tot acest timp până în prezent am fost foarte ocupat. Cred că mulți dintre voi ați trecut cu succes acest examen, iar cei care au amânat testarea pot aștepta finalizarea celei de-a doua părți a cursului și pot încerca să treacă examenul complex CCNA 200-125.
Prin lecția video de astăzi „Ziua 34” începem tematica cursului ICND2. Mulți mă întreabă de ce nu am discutat despre OSPF și EIGRP. Problema este că aceste protocoale nu sunt incluse în tematica cursului ICND1 și sunt studiate în pregătirea pentru examenul ICND2. Începând de astăzi, vom aborda temele din a doua parte a cursului și, desigur, vom studia protocoalele OSPF și EIGRP. Înainte de a începe subiectul de astăzi, vreau să vorbesc despre structurarea lecțiilor noastre video. Când am prezentat tematica ICND1, nu am urmat șabloanele acceptate, ci am explicat logic materialul, deoarece am considerat că această abordare este mai ușor de înțeles. Acum, când studiem ICND2, la cererea studenților, voi prezenta materialul de studiu conform planului de învățare și programului cursului Cisco.
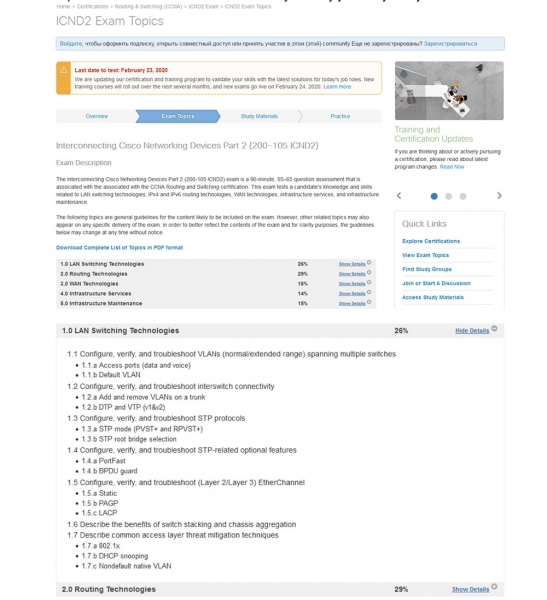
Dacă accesați site-ul companiei, veți putea vedea acest plan și că întregul curs este împărțit în 5 părți principale:
— Tehnologii de comutare a rețelelor locale (26% din materialul de studiu);
— Tehnologii de rutare (29%);
— Tehnologii de rețele globale (16%);
— Servicii de infrastructură (14%);
— Întreținerea infrastructurii (15%).
Voi începe cu prima parte. Dacă apăsați pe meniul derulant din dreapta, puteți vedea tematica detaliată a acestei secțiuni. Lecția video de astăzi va acoperi subiectul secțiunii 1.1: „Configurarea, verificarea și depanarea rețelelor VLAN (standard / extensiv), care acoperă mai multe switch-uri” și subsecțiunile 1.1a „Porturi de acces (date și mesaje vocale)” și 1.1.b „VLAN implicit”.
În continuare, voi încerca să respect aceeași abordare de expunere, adică fiecare lecție video va fi dedicată unei secțiuni cu subsecțiuni, iar dacă materialul va fi insuficient, voi combina într-o singură lecție teme din mai multe secțiuni, de exemplu, 1.2 și 1.3. Dacă materialul secțiunii va fi abundent, îl voi împărți în două videoclipuri. În orice caz, vom urma programa cursului, iar voi veți putea compara cu ușurință înregistrările voastre cu planul de învățământ Cisco.
Pe ecran vedeți noul meu desktop, care este Windows 10. Dacă doriți să vă îmbunătățiți desktopul cu diferite widget-uri, puteți viziona videoclipul meu intitulat „Pimp Your Desktop”, în care explic cum să personalizați desktopul computerului conform nevoilor voastre. Videoclipuri de acest tip le public pe un alt canal, ExplainWorld, așa că puteți folosi linkul din colțul din dreapta sus pentru a viziona conținutul.
Înainte de a începe lecția, vă rog să nu uitați să distribuiți videoclipurile mele și să le apreciați. Vreau să vă reamintesc, de asemenea, contactele noastre în rețelele sociale și linkurile către paginile mele personale. Mă puteți contacta prin email, iar așa cum am mai spus, prioritate la primirea unui răspuns personal din partea mea vor avea persoanele care au făcut o donație pe site-ul nostru.
Dacă nu ați făcut donații, nu vă faceți griji, puteți lăsa comentarii sub lecțiile video de pe canalul YouTube, iar eu voi răspunde pe măsură ce voi avea timp.
Așadar, astăzi, conform programului Cisco, vom discuta 3 întrebări: vom compara Default VLAN, sau VLAN-ul implicit, cu Native VLAN, sau VLAN-ul „nativ”, vom afla care este diferența dintre Normal VLAN (range-ul normal de VLAN-uri) și Extended VLAN (range-ul extins de rețele) și vom analiza diferența dintre Data VLAN (VLAN de date) și Voice VLAN (VLAN de voce). Așa cum am spus, am discutat deja această temă în episoadele anterioare, dar destul de superficial, așa că până acum, mulți elevi întâmpină dificultăți în a distinge între tipurile de VLAN. Astăzi, voi explica astfel încât să fie clar pentru toată lumea.
Să analizăm în ce constă diferența dintre Default VLAN și Native VLAN. Dacă veți lua un switch Cisco complet nou, cu setările din fabrică, acesta va avea 5 VLAN-uri – VLAN1, VLAN1002, VLAN1003, VLAN1004 și VLAN1005.
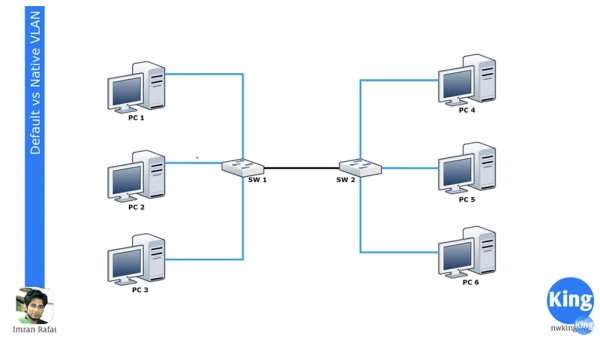
VLAN1 este VLAN-ul implicit pentru toate dispozitivele Cisco, iar VLAN-urile 1002-1005 sunt rezervate pentru Token Ring și FDDI. VLAN1 nu poate fi șters sau redenumit, nu se pot adăuga interfețe la el, iar toate porturile switch-ului sunt atribuite implicit acestei rețele, până când nu sunt configurate diferit. Implicit, toate switch-urile pot comunica între ele, deoarece toate fac parte din VLAN1. Aceasta este ceea ce înseamnă "VLAN implicit" sau Default VLAN.
Dacă accesați setările switch-ului SW1 și alocați două interfețe rețelei VLAN20, acestea vor deveni parte a rețelei VLAN20. Înainte de a începe lecția de astăzi, vă sfătuiesc insistent să revizuiți seriile menționate mai sus, 11, 12 și 13, deoarece nu voi repeta ce este un VLAN și cum funcționează acestea.
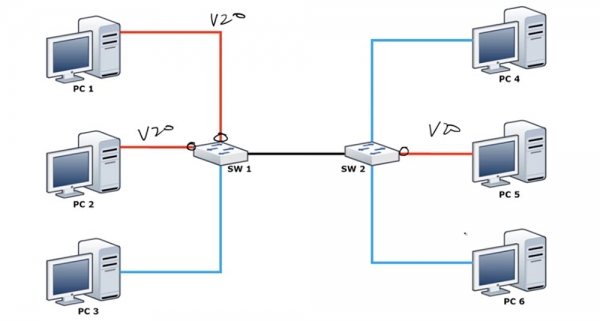
Vreau să reamintesc că nu se pot aloca automat interfețe rețelei VLAN20, până când aceasta nu este creată, așa că este necesar să accesați modul de configurare global a switch-ului și să creați VLAN20. Puteți arunca o privire pe consola de setări CLI și să înțelegeți la ce mă refer. După ce ați alocat aceste 2 porturi pentru a lucra cu VLAN20, computerul PC1 și PC2 vor putea comunica între ele deoarece ambele vor aparține aceleași rețele VLAN20. Dar computerul PC3 va fi încă parte din VLAN1 și, prin urmare, nu va putea comunica cu computerele din rețeaua VLAN20.
Avem un al doilea switch, SW2, unul dintre interfețele sale fiind alocat pentru a lucra cu VLAN20, iar la acest port este conectat computerul PC5. Cu un astfel de tip de conexiune, PC5 nu poate comunica cu PC4 și PC6, însă aceste două computere pot comunica între ele, deoarece aparțin aceleași rețele VLAN1.
Cele două switch-uri sunt conectate printr-un trunk prin intermediul porturilor configurate corespunzător. Nu voi repeta ce am spus, dar voi menționa că toate porturile switch-ului sunt configurate implicit pe modul trunking prin protocolul DTP. Dacă conectați un computer la un port, acesta va folosi modul access. Dacă doriți să schimbați în acest mod portul la care este conectat PC3, va trebui să introduceți comanda switchport mode access.
Împreună, dacă conectați două switch-uri, acestea vor forma un trunk. Cele două porturi superioare ale SW1 vor permite traficul doar VLAN20, portul inferior – doar traficul VLAN1, dar conexiunea trunk va permite tot traficul care trece prin switch. Astfel, SW2 va primi traficul din VLAN1 și VLAN20.
Как вы помните, сети VLAN имеют локальное значение. Поэтому SW2 знает, что трафик, поступивший на порт VLAN1 от PC4, может быть отправлен PC6 только через порт, который также принадлежит VLAN1. Однако когда один свитч отсылает трафик другому свитчу по транку, он должен использовать механизм, который объяснить второму свитчу, что это за трафик. В качестве такого механизма используется сеть Native VLAN, которая подключена к транк-порту и пропускает через себя тегированный трафик.
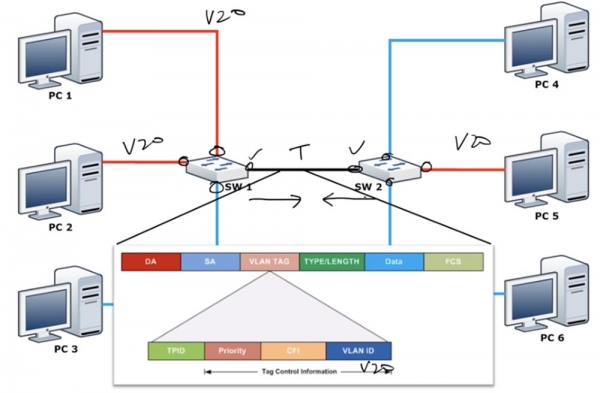
Как я уже сказал, у свитча есть только одна сеть, которая не подвержена изменениям – это сеть по умолчанию VLAN1. Но по умолчанию Native VLAN и есть VLAN1. Что такое Native VLAN? Эта сеть, которая пропускает нетегированный трафик VLAN1, но как только на транк-порт поступает трафик от любой другой сети, в нашем случае VLAN20, он обязательно снабжается тегом. Каждый фрейм имеет адрес назначения DA, адрес источника SA и тег VLAN, содержащий в себе идентификатор сети VLAN ID. В нашем случае этот идентификатор показывает, что данный трафик относится к VLAN20, поэтому он может быть отправлен только через порт VLAN20 и предназначаться для PC5. Можно сказать, что Native VLAN решает, должен ли трафик быть тегированным или не тегированным.
Запомните, что VLAN1 по умолчанию является сетью Native VLAN, потому что по умолчанию все порты используют VLAN1 в качестве Native VLAN для передачи нетегированного трафика. Однако при этом сетью Default VLAN является только VLAN1, единственная сеть, которая не может быть изменена. Если свитч получает нетегированные фреймы на транковом порту, он автоматически причисляет их к Native VLAN.
Проще говоря, в свитчах Cisco в качестве Native VLAN можно использовать любую VLAN, например, VLAN20, а в качестве Default VLAN можно использовать только VLAN1.
În acest caz, poate apărea o problemă. Dacă schimbăm VLAN-ul nativ pentru portul de trunk al primului switch în VLAN20, portul va considera: „deoarece acesta este VLAN-ul nativ, nu este nevoie să etichetez traficul” și va trimite traficul netagged al rețelei VLAN20 pe trunk către al doilea switch. Switch-ul SW2, primind acest trafic, va spune: „excelent, acest trafic nu are eticheta. Conform setărilor mele, VLAN-ul meu nativ este VLAN1, deci trebuie să trimit acest trafic netagged prin rețeaua VLAN1”. Astfel, SW2 va direcționa traficul primit doar către PC4 și PC-6, deși acesta este destinat PC5. Aceasta va crea o problemă mare de securitate, deoarece va amesteca traficul VLAN. De aceea, este întotdeauna necesar să se configureze același VLAN nativ pe ambele porturi de trunk, adică, dacă VLAN-ul nativ pentru portul de trunk al SW1 este VLAN20, aceeași VLAN20 trebuie configurată ca VLAN nativ pe portul de trunk al SW2.
Iată în ce constă diferența între VLAN-ul nativ și VLAN-ul implicit, și trebuie să rețineți că toate VLAN-urile native din trunk trebuie să fie aceleași (notă a translatorului: prin urmare, este mai bine să folosiți o rețea diferită de VLAN1 ca VLAN nativ).
Să ne uităm la asta din perspectiva switch-ului. Puteți accesa switch-ul și tastați comanda show vlan brief, după care veți observa că toate porturile switch-ului sunt conectate la VLAN-ul implicit 1.
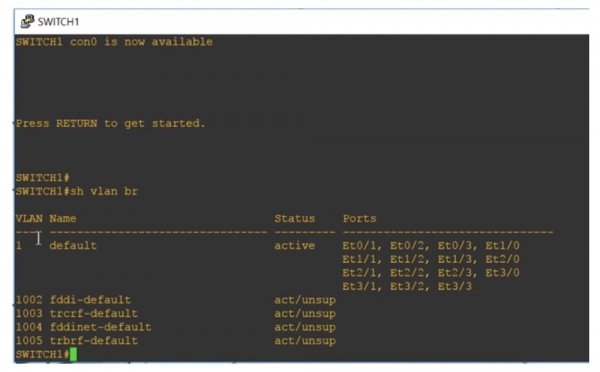
Mai jos sunt prezentate încă patru rețele VLAN: 1002, 1003, 1004 și 1005. Acestea sunt de asemenea VLAN-uri implicite, puteți observa acest lucru din denumirea lor. Ele sunt rețele implicite, deoarece sunt rezervate pentru anumite standarde de rețea — Token Ring și FDDI. După cum puteți vedea, acestea sunt active, dar nu sunt suportate, deoarece la switch nu sunt conectate rețelele menționate.
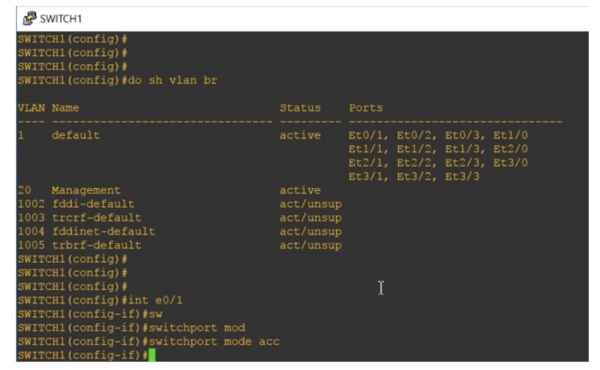
Denumirea „default” pentru rețeaua VLAN 1 nu poate fi schimbată, deoarece aceasta este rețeaua implicită. Deoarece, în mod implicit, toate porturile switch-ului aparțin acestei rețele, toate switch-urile se pot conecta între ele implicit, adică fără a fi necesară o configurare suplimentară a porturilor. Dacă doriți să conectați un switch la o altă rețea, intrați în modul de configurare globală și creați această rețea, de exemplu, VLAN20. După apăsarea pe „Enter”, veți accesa setările rețelei create și puteți atribui un nume, de exemplu, Management, după care ieșiți din setări.
Dacă acum folosim comanda show vlan brief, vom vedea că avem o nouă rețea VLAN20, pentru care nu este asociat niciunul dintre porturile switch-ului. Pentru a aloca această rețea unui port specific, trebuie să selectăm interfața, de exemplu, int e0/1, să intrăm în setările acestui port și să introducem comenzile switchport mode access și switchport access vlan20.
Dacă cerem sistemului să arate starea rețelelor VLAN, vom vedea că acum portul Ethernet 0/1 este destinat rețelei Management, adică a fost mutat automat aici din zona porturilor destinate implicit pentru VLAN1.
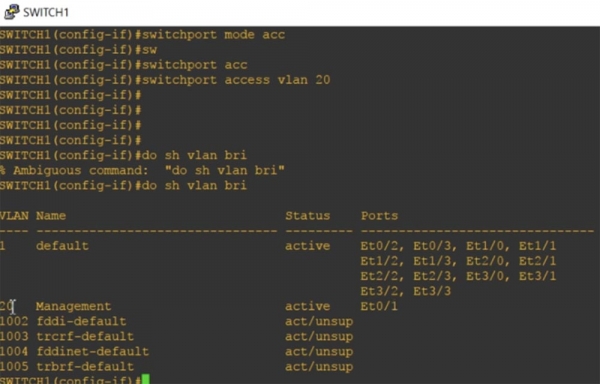
Amintiți-vă că fiecare port de acces poate avea doar o singură Data VLAN, astfel că nu poate deservi două rețele VLAN în același timp.
Acum să ne uităm la Native VLAN. Folosesc comanda show int trunk și văd că portul Ethernet0/0 este alocat pentru trunk.
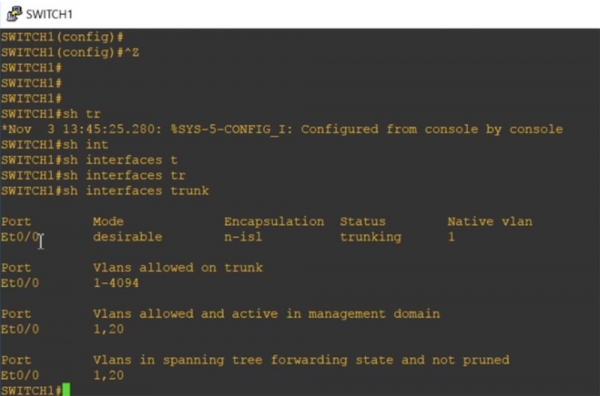
Nu a fost nevoie să fac acest lucru manual, deoarece protocolul DTP a alocat automat această interfață pentru trunking. Portul se află în modul desirable, încapsularea este de tip n-isl, iar starea portului este – trunking, rețeaua – Native VLAN1.
Următorul este intervalul valid pentru numerele rețelelor VLAN 1-4094 pentru trunking și indică faptul că funcționează rețelele VLAN1 și VLAN20. Acum voi intra în modul de configurare globală și voi introduce comanda int e0/0, cu ajutorul căreia voi accesa setările acestei interfețe. Încerc să programez manual acest port pentru a funcționa în modul trunk cu comanda switchport mode trunk, dar sistemul nu acceptă comanda, răspunzând că: „interfața cu modul automat de încapsulare trunk nu poate fi trecută în modul «trunk».”
Prin urmare, trebuie mai întâi să configurez tipul de încapsulare trunk, pentru care folosesc comanda switchport trunk encapsulation. Sistemul a furnizat sugestii cu posibilele parametrii ai acestei comenzi:
dot1q — în timpul trunking-ului, portul utilizează încapsularea trunk standard 802.1q;
isl — în timpul trunking-ului, portul utilizează încapsularea trunk doar a protocolului proprietar Cisco ISL;
negotiate – dispozitivul realizează încapsularea trunk cu orice dispozitiv conectat la acest port.
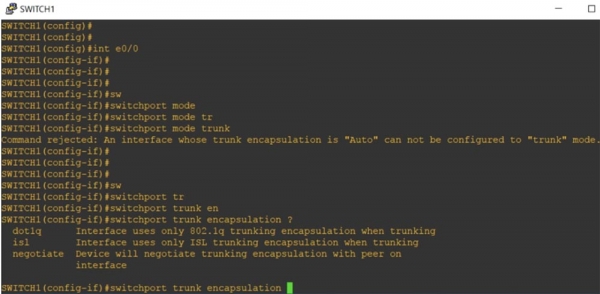
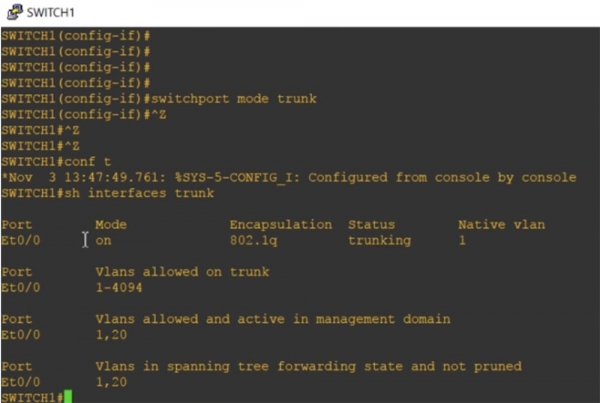
La fiecare capăt al trunk-ului trebuie să fie selectat același tip de encapsulare. Implicit, switch-ul „din cutie” suportă doar trunking de tip dot1q, deoarece acest standard este suportat de aproape toate dispozitivele de rețea. Voi programa interfața noastră pentru encapsularea trunking conform acestui standard utilizând comanda switchport trunk encapsulation dot1q, după care voi folosi comanda switchport mode trunk anterioară. Acum, portul nostru este programat în modul trunk.
Dacă trunk-ul este format din două switch-uri Cisco, implicit se va folosi protocolul proprietar ISL. Dacă un switch suportă dot1q și ISL, iar celălalt doar dot1q, trunk-ul va fi automat transformat în modul de encapsulare dot1q. Dacă ne uităm din nou la opțiunile de trunking, vom observa că acum modul de encapsulare a trunking-ului interfeței Et0/0 s-a schimbat de la n-isl la 802.1q.
Dacă introducem comanda show int e0/0 switchport, vom vedea toate parametrii stării acestui port.
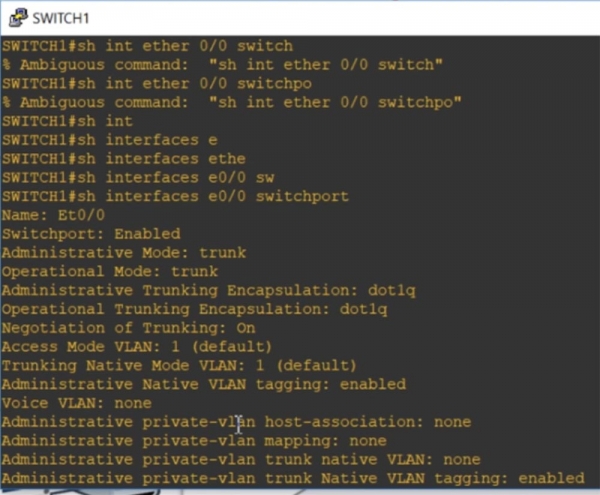
Observați că, implicit, VLAN1 este pentru trunking „rețeaua nativă” Native VLAN și, de asemenea, este posibil modul de etichetare a traficului Native VLAN. Apoi, folosesc comanda int e0/0, intru în setările acestei interfețe și introduc switchport trunk, după care sistemul îmi oferă sugestii pentru parametrii posibili ai acestei comenzi.
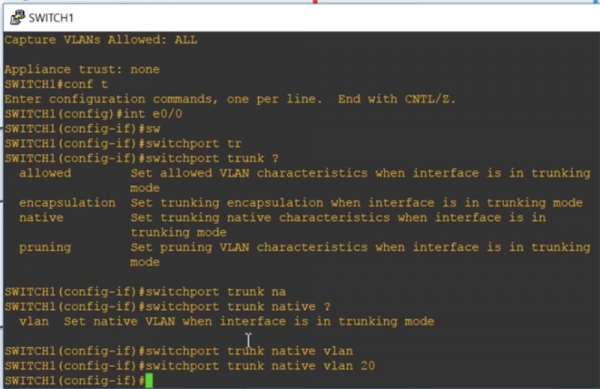
Allowed înseamnă că, dacă portul este în modul trunk, vor fi stabilite caracteristicile VLAN permise. Encapsulation activează encapsularea trunking-ului, dacă portul este în modul trunk. Folosesc parametrul native, care înseamnă că, în modul trunk, vor fi stabilite caracteristicile native pentru port, și introduc comanda switchport trunk native VLAN20. Astfel, în modul trunk, VLAN20 va fi Native VLAN pentru acest port al primului switch SW1.
Avem un alt switch, SW2, care pentru portul său trunk utilizează VLAN1 ca Native VLAN. Acum observați că protocolul CDP afișează un mesaj că a fost detectată o nepotrivire a Native VLAN pe ambele capete ale trunk-ului: portul trunk al primului switch Ethernet0/0 folosește Native VLAN20, iar portul trunk al celui de-al doilea — Native VLAN1. Acest lucru ilustrează diferența dintre Native VLAN și Default VLAN.
Hai să începem să discutăm despre intervalele de rețea VLAN obișnuite și extinse.
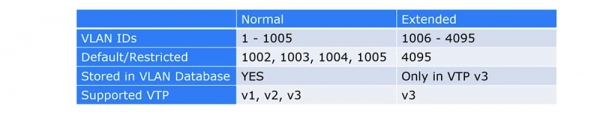
Mult timp, Cisco a susținut doar gama de numere VLAN de la 1 la 1005, iar intervalul de la 1002 la 1005 a fost rezervat implicit pentru VLAN Token Ring și FDDI. Aceste rețele erau numite VLAN-uri obișnuite. Dacă vă amintiți, VLAN ID este o etichetă de 12 biți care permite stabilirea unui număr de până la 4096, totuși, din motive de compatibilitate, Cisco a folosit numere doar până la 1005.
Gama extinsă de VLAN include numere de la 1006 la 4095. Poate fi utilizată pe echipamentele mai vechi doar dacă acestea suportă VTP v3. Dacă folosiți VTP v3 și gama extinsă de VLAN, trebuie să dezactivați suportul pentru VTP v1 și v2, deoarece primele două versiuni nu pot funcționa cu VLAN care au un număr mai mare de 1005.
Așadar, dacă utilizați VLAN extins pentru switch-uri vechi, VTP trebuie să fie în starea „desable” și trebuie să-l configurați manual pentru VLAN, în caz contrar, nu va putea avea loc actualizarea bazei de date VLAN. Dacă intenționați să folosiți VLAN extins cu VTP, aveți nevoie de versiunea a treia VTP.
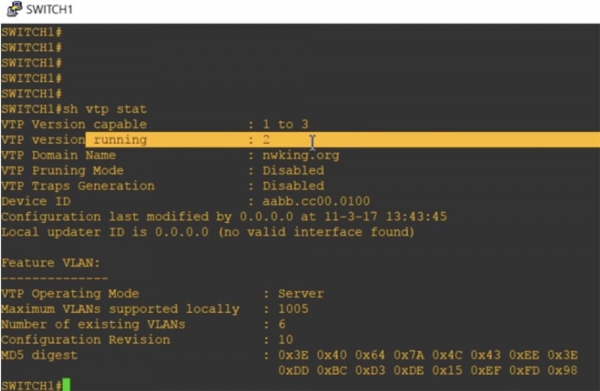
Să examinăm starea VTP cu comanda show vtp status. Vedeți că switch-ul funcționează în modul VTP v2, având suport pentru versiunile 1 și 3. I-am atribuit un nume de domeniu nwking.org.
Aici este important modul de gestionare VTP - server. Observați că numărul maxim de rețele VLAN acceptate este de 1005. Astfel, se poate înțelege că acest switch, în mod implicit, susține doar gama obișnuită de VLAN.
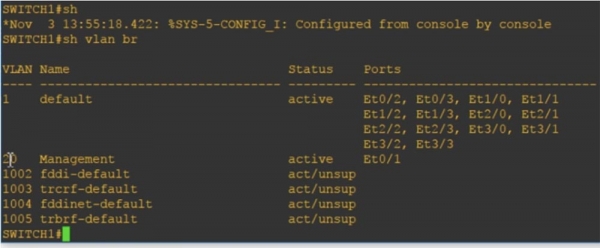
Acum voi introduce comanda show vlan brief și veți vedea VLAN20 Management, care este menționat aici, deoarece face parte din baza de date VLAN.
Dacă acum cer să arăt configurația curentă a dispozitivului cu comanda show run, nu vom vedea nicio mențiune despre VLAN, deoarece acestea sunt conținute doar în baza de date VLAN.
Mai departe, voi folosi comanda vtp mode pentru a seta modul de funcționare VTP. Switch-urile mai vechi aveau doar trei parametri pentru această comandă: client, care transformă switch-ul în mod client, server, care activează modul server, și transparent, care transformă switch-ul în modul „transparent”. Deoarece pe switch-urile vechi nu era posibil să dezactivăm complet VTP, în acest mod, switch-ul, rămânând în domeniul VTP, pur și simplu înceta să primească actualizări ale bazei de date a rețelelor VLAN care sosesc pe porturile sale prin protocolul VTP.
În noile switch-uri a apărut parametrul off, care permite dezactivarea completă a modulului VTP. Să trecem dispozitivul în modul transparent cu comanda vtp mode transparent și să verificăm din nou configurația curentă. După cum observați, acum a fost adăugată o intrare pentru VLAN20. Astfel, dacă adăugăm o rețea VLAN, al cărei număr se află în intervalul standard VLAN de la 1 la 1005, iar VTP este în modul transparent sau off, conform politicilor interne VLAN, această rețea va fi adăugată în configurația curentă și în baza de date a rețelelor locale virtuale.
Să încercăm să adăugăm VLAN 3000 și veți observa că în modul transparent aceasta a apărut și în configurația curentă. De obicei, dacă dorim să adăugăm o rețea din intervalul extins de VLAN, trebuie să folosim comanda vtp version 3. După cum observați, ambele rețele VLAN20 și VLAN3000 sunt afișate în configurația curentă.
Dacă ieșim din modul transparent și activăm modul server cu comanda vtp mode server, apoi ne uităm din nou la configurația curentă, se observă că înregistrările pentru VLAN au dispărut complet. Acest lucru s-a întâmplat deoarece toate informațiile despre VLAN sunt stocate doar în baza de date VLAN și pot fi vizualizate doar în modul transparent VTP. Deoarece am activat modul VTP v3, după utilizarea comenzii show vtp status, se poate vedea că numărul maxim suportat de VLAN a crescut la 4096.
Astfel, baza de date VTP v1 și VTP v2 suportă doar VLAN-uri standard cu numere de la 1 la 1005, iar baza de date VTP v3 include înregistrări pentru VLAN-uri extinse cu numere de la 1 la 4096. Dacă utilizați modul VTP transparent sau VTP off, informațiile despre VLAN vor fi adăugate în configurația curentă. Dacă doriți să utilizați intervalul extins de VLAN, dispozitivul trebuie să fie în modul VTP v3. Aceasta este diferența dintre VLAN-urile standard și cele extinse.
Acum vom compara VLAN-urile pentru date și VLAN-urile pentru transmisie voce. Dacă vă amintiți, am spus că fiecare port poate aparține simultan doar unei singure VLAN.
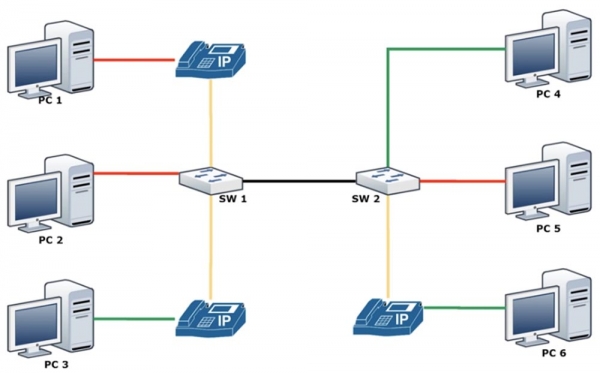
Cu toate acestea, în multe cazuri, trebuie să configurăm un port pentru a lucra cu un telefon IP. Telefoanele IP Cisco moderne au un switch încorporat, astfel încât puteți conecta telefonul direct la priza de perete cu un cablu și la computer cu un cablu patch. Problema constă în faptul că priza de perete la care este conectat portul telefonului trebuie să aibă două VLAN-uri diferite. Am discutat deja în lecțiile video 11 și 12 ce trebuie făcut pentru a evita buclele de trafic, cum se folosește conceptul de VLAN „nativ” care permite traficul netagificat, dar acestea erau toate metode de ocolire. Soluția finală a problemei a fost conceptul de separare a VLAN-urilor pentru rețelele de trafic de date și rețelele pentru traficul vocal.
În acest caz, combinați toate liniile telefonice într-o VLAN vocală. În imagine se arată că computerele PC1 și PC2 pot aparține rețelei VLAN20 roșii, computerul PC3 rețelei VLAN30 verzi, dar toate telefoanele IP asociate lor vor aparține aceleași rețele vocale VLAN50 galbene.
De fapt, fiecare port al switch-ului SW1 va avea simultan 2 rețele VLAN – pentru date și pentru voce.
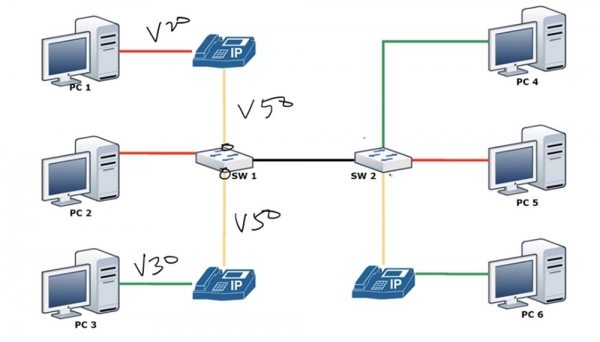
Așa cum am spus, VLAN-ul de acces are întotdeauna un singur VLAN, nu puteți avea două VLAN-uri pe un singur port. Nu puteți aplica simultan aceleași comenzi switchport access vlan 10, switchport access vlan 20 și switchport access vlan 50 pe aceeași interfață. Însă, puteți folosi două comenzi pentru aceeași interfață: comanda switchport access vlan 10 și comanda switchport voice vlan 50. Așadar, deoarece telefonul IP conține un switch în interior, acesta poate encapsula și trimite traficul vocal VLAN50 și în același timp, poate primi și trimite în modul switchport access traficul de date din rețeaua VLAN20 spre switch-ul SW1. Să vedem cum se configurează acest mod.
Mai întâi vom crea rețeaua VLAN50, apoi vom trece la setările interfeței Ethernet 0/1 și o vom programa pe mod switchport mode access. După aceea, introduc comenzile switchport access vlan 10 și switchport voice vlan 50 în ordine.
Am uitat să configurez același mod VLAN pentru trunk, așa că voi merge la setările portului Ethernet 0/0 și voi introduce comanda switchport trunk native vlan 1. Acum, voi solicita să arăt parametrii VLAN și veți vedea că acum pe portul Ethernet 0/1 avem ambele rețele – VLAN 50 și VLAN20.
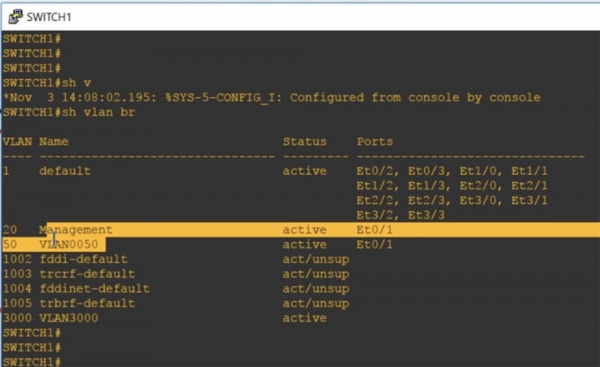
Așadar, dacă observați că pe un port sunt două VLAN-uri, aceasta înseamnă că unul dintre ele este o rețea vocală Voice VLAN. Nu poate fi un trunk, deoarece, dacă ne uităm la parametrii trunk-ului folosind comanda show int trunk, se vede că portul trunk conține toate rețelele VLAN, inclusiv rețeaua implicită VLAN1.
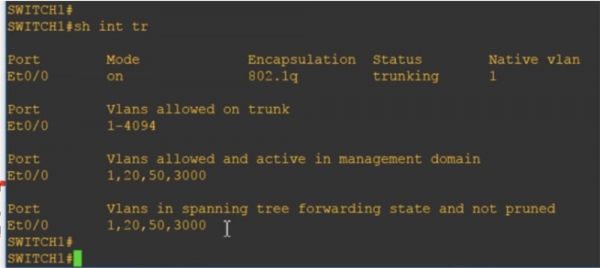
Se poate spune că, din punct de vedere tehnic, atunci când creați o rețea de date și o rețea vocală, fiecare dintre acești porturi se comportă ca un semi-trunk: pentru o rețea funcționează ca trunk, iar pentru cealaltă ca port de acces.
Dacă introduceți comanda show int e0/1 switchport, puteți vedea că unele caracteristici corespund celor două moduri de funcționare: avem atât access static, cât și encapsularea trunk-ului. La acest mod de operare, rețeaua de date VLAN 20 Management corespunde modului de acces și simultan rețeaua vocală VLAN 50 este prezentă.
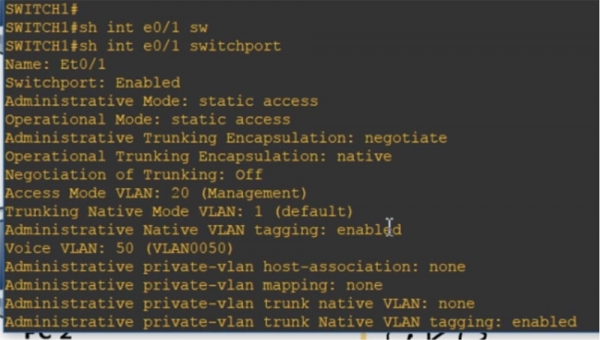
Se poate vizualiza configurația curentă, care va arăta de asemenea că pe acest port sunt prezente rețelele access vlan 20 și voice vlan 50.
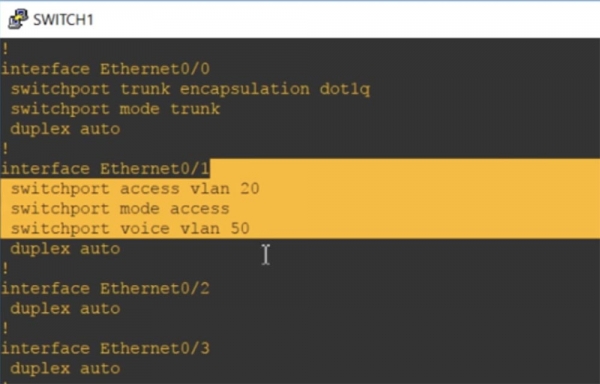
Iată în ce constă diferența dintre rețelele Data VLAN și Voice VLAN. Sper că ați înțeles tot ce v-am explicat, dacă nu – vă rog să vizionați din nou acest tutorial video.
Vă mulțumim că rămâneți cu noi. Vă plac articolele noastre? Doriți să vedeți mai multe materiale interesante? Susțineți-ne făcând o comandă sau recomandându-ne prietenilor. 30% reducere pentru utilizatorii Habr pentru un server entry-level unic, creat special pentru tine: (sunt disponibile opțiuni cu RAID1 și RAID10, până la 24 nuclee și până la 40GB DDR4).
Dell R730xd la jumătate de preț? Numai la noi în Olanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — de la 99 $! Citiți despre
Sursa: habr.com
