

Un grup de cercetători de la Universitatea Liberă din Amsterdam și de la Școala Politehnică Federală din Zürich a dezvoltat o tehnică de atac de rețea. (Network Cache ATtack), care permite, folosind metode de analiză a datelor prin canale externe, să determine de la distanță tastele apăsate de utilizator în timpul lucrului într-o sesiune SSH. Problema apare doar pe serverele care utilizează tehnologii (Remote direct memory access) și (Data-Direct I/O).
Compania Intel , ceea ce face ca atacul să fie greu de realizat în practică, deoarece necesită accesul atacatorului la rețeaua locală, condiții sterile și organizarea comunicării între gazde utilizând tehnologiile RDMA și DDIO, care sunt de obicei utilizate în rețele izolate, de exemplu, în care funcționează clustere de calcul. Problemei i s-a atribuit un nivel nesemnificativ de pericol (CVSS 2.6, ) și s-a dat recomandarea de a nu activa DDIO și RDMA în rețelele locale care nu dispun de un perimetru de securitate și permit conectarea clienților nesiguri. DDIO este utilizat în procesoarele serverelor Intel începând din 2012 (Intel Xeon E5, E7 și SP). Sistemele bazate pe procesoare AMD și alte producători nu sunt afectate de problemă, deoarece nu suportă salvarea datelor transmise prin rețea în cache-ul CPU.
Metoda utilizată pentru atac seamănă cu vulnerabilitatea „«, care permite modificarea conținutului unor biți individuali în RAM prin manipularea pachetelor de rețea în sistemele cu RDMA. Noua problemă este o consecință a lucrărilor de minimizare a întârzierilor în aplicarea mecanismului DDIO, care asigură interacțiunea directă între placa de rețea și alte dispozitive periferice cu cache-ul procesorului (în procesul de prelucrare a pachetelor de rețea, datele sunt salvate în cache și extrase din cache, fără acces la memorie).
Datorită DDIO, în cache-ul procesorului ajung, de asemenea, datele generate în timpul activităților de rețea malițioase. Atacul NetCAT pleacă de la premisa că plăcile de rețea cache-uiesc activ date, iar viteza de procesare a pachetelor în rețelele locale moderne este suficientă pentru a influența umplerea cache-ului și a determina prezența sau absența datelor în cache prin analiza întârzierilor în transmiterea datelor.
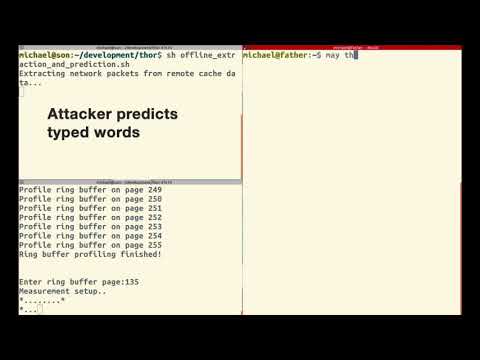
În timpul sesiunilor interactive, cum ar fi prin SSH, pachetul de rețea este trimis imediat după apăsarea unei taste, adică întârzierile dintre pachete corelează cu întârzierile dintre apăsările de taste. Folosind metode de analiză statistică și având în vedere că întârzierile dintre apăsări depind de poziția tastei pe tastatură, se poate recrea cu o probabilitate certă informația introdusă. De exemplu, majoritatea oamenilor de obicei tastează „s” după „a” mult mai repede decât „g” după „s”.
Informația care rămâne în cache-ul procesorului permite de asemenea estimarea momentului în care pachetele sunt trimise de placa de rețea în timpul procesării unor conexiuni precum SSH. Generând un anumit flux de trafic, atacatorul poate determina momentul apariției unor date noi în cache, asociate cu o activitate specifică în sistem. Pentru analiza conținutului cache-ului este utilizată metoda , care implică umplerea cache-ului cu un set de valori de referință și măsurarea timpului de acces la acestea la o umplere repetată pentru a determina modificările.
Nu este exclusă aplicarea tehnicii propuse pentru a determina nu doar apăsările de taste, ci și alte tipuri de date sensibile care rămân în cache-ul CPU. Potențial, atacul poate fi realizat și cu RDMA dezactivat, dar fără RDMA eficiența sa scade, iar execuția devine considerabil mai complicată. De asemenea, este posibilă utilizarea DDIO pentru a organiza un canal de comunicare ascuns, utilizat pentru a transfera date după compromiterea serverului, ocolind sistemele de securitate.
Sursa: opennet.ro
