

Astăzi vom începe studiul protocolului EIGRP, care, împreună cu studiul OSPF, este unul dintre cele mai importante subiecte ale cursului CCNA.
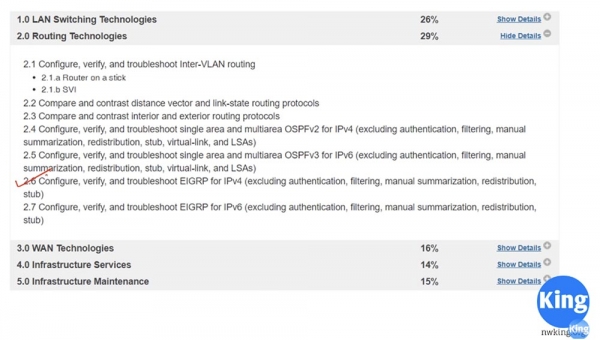
Ulterior, ne vom întoarce la secțiunea 2.5, iar acum, imediat după secțiunea 2.4, vom trece la secțiunea 2.6 „Configurarea, verificarea și depanarea EIGRP pe protocolul IPv4 (cu excepția autentificării, filtrării, sumarizării manuale, redistribuirii și configurării stub)”.
Astăzi vom avea o lecție introductivă în care vă voi prezenta conceptul protocolului avansat de rutare EIGRP, iar în următoarele două lecții vom analiza configurarea și depanarea funcționării acestui protocol. Dar mai întâi vreau să vă informez următoarele.
În ultimele câteva lecții am studiat OSPF. Acum vreau să vă amintiți că, atunci când acum câteva luni studiam protocolul RIP, vorbeam despre buclele de rutare și tehnologiile care împiedică formarea buclelor de trafic. Cum se pot preveni buclele de rutare atunci când se folosește OSPF? Pot fi folosite metode precum „otrăvirea rutei” sau „orizontul împărțit”? Acestea sunt întrebări la care trebuie să răspundeți singuri. Puteți folosi alte resurse pe acest subiect, dar găsiți răspunsurile la aceste întrebări. Vreau să învățați să găsiți răspunsuri pe cont propriu, lucrând cu diverse surse, și vă rog să lăsați comentariile voastre sub acest video, astfel încât să pot vedea câți dintre elevii mei au reușit să rezolve această sarcină.
Ce este EIGRP? Este un protocol de rutare hibrid care combină funcții utile atât din protocoalele de tip vector de distanță, cum ar fi RIP, cât și din protocoalele de tip link-state, cum ar fi OSPF.
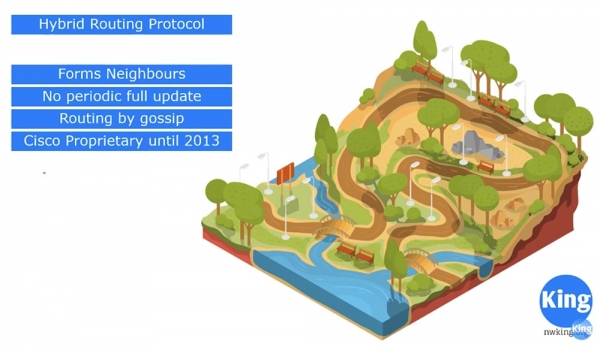
EIGRP este un protocol proprietar Cisco, care a fost oferit spre utilizare publică în 2013. Din protocolul de tip link-state, a preluat algoritmul de stabilire a vecinătății, spre deosebire de RIP, care nu creează vecini. De asemenea, RIP schimbă tabele de rutare cu alți participanți la protocol, în timp ce OSPF, înainte de a începe o astfel de schimbare, formează vecinătatea. EIGRP funcționează în același mod.
Protocolul RIP efectuează actualizări periodice complete ale tabelei de rutare la fiecare 30 de secunde și trimite informații despre toate interfețele și toate rutele către toți vecinii săi. EIGRP nu realizează o actualizare completă periodică a informațiilor, utilizând în schimb conceptul de transmisie a mesajelor Hello, așa cum face OSPF. La fiecare câteva secunde, acesta trimite un Hello pentru a se asigura că vecinul este încă „viu”.
Spre deosebire de protocolul de vector de distanță, care studiază întreaga topologie a rețelei înainte de a lua decizia de formare a rutei, EIGRP, asemănător cu RIP, creează rute pe baza zvonurilor. Când spun „zvonuri”, mă refer la faptul că atunci când un vecin comunică ceva, EIGRP este de acord necondiționat. De exemplu, dacă un vecin spune că știe cum să ajungă la 10.1.1.2, EIGRP îi crede, fără a întreba: „De unde știi asta? povestește-mi despre topologia întreagă a rețelei!”.
Până în 2013, dacă foloseați doar infrastructura Cisco, ați putut folosi EIGRP, deoarece acest protocol a fost creat încă din 1994. Cu toate acestea, multe companii, chiar și utilizând echipamente Cisco, nu doreau să lucreze cu acest protocol. În opinia mea, astăzi EIGRP este cel mai bun protocol de rutare dinamic, deoarece este mult mai ușor de utilizat, totuși oamenii preferă în continuare OSPF. Cred că asta se datorează faptului că nu vor să se „legătureze” de produsele Cisco. Dar Cisco a făcut acest protocol public pentru că acesta suportă echipamente de rețea de la alți furnizori, cum ar fi Juniper, iar dacă vă uniți cu o companie care nu folosește echipamente Cisco, nu veți avea nicio problemă.
Să facem o mică incursiune în istoria protocoalelor de rețea.
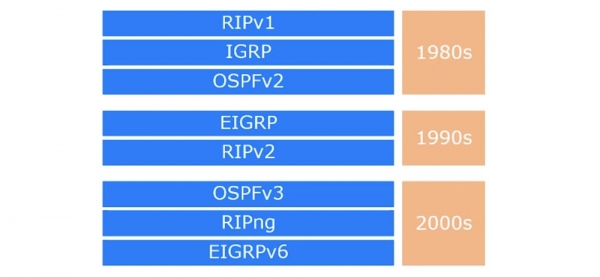
Protocolul RIPv1, apărut în anii '80, avea o serie de limitări, de exemplu, numărul maxim de salturi era de 16, ceea ce împiedica rutarea în rețele extinse. Puțin mai târziu, a fost dezvoltat protocolul intern de rutare a gateway-ului IGRP, care a fost mult mai bun decât RIP. Totuși, acesta era mai mult un protocol de vector de distanță decât un protocol de stare a canalelor. La sfârșitul anilor '80, a apărut standardul deschis – protocolul de urmărire a stării canalelor OSPFv2 pentru protocolul IPv4.
La începutul anilor '90, Cisco a decis că protocolul IGRP avea nevoie de îmbunătățiri și a lansat un protocol intern de rutare îmbunătățit, EIGRP. Acesta era mult mai eficient decât OSPF, deoarece combina caracteristicile atât ale RIP, cât și ale OSPF. Atunci când vom începe studiul său, veți observa că configurarea EIGRP este mult mai ușoară decât cea a OSPF. Cisco a dorit să creeze un protocol care să asigure convergența rețelei cât mai rapidă posibil.
La sfârșitul anilor '90 a fost lansată o versiune actualizată fără clase a protocolului RIPv2. În anii 2000 au apărut versiunea a treia a OSPF, RIPng și EIGRPv6, care suportau protocolul IPv6. Lumea se îndreaptă treptat spre o tranziție completă la IPv6, iar dezvoltatorii de protocoale de rutare doresc să fie pregătiți pentru aceasta.
Dacă vă amintiți, am studiat că la alegerea celei mai bune rute, RIP, ca protocol de vector de distanță, se ghidează după un singur criteriu - numărul minim de hopuri, sau distanța minimă până la interfața de destinație. Astfel, routerul R1 va alege o rută directă către routerul R3, deși viteza pe această rută este de 64 kbit/s, mult mai mică decât viteza de pe ruta R1-R2-R3, care este de 1544 kbit/s. Protocolul RIP va considera optimă ruta lentă de un hop, și nu pe cea rapidă de două hopuri.
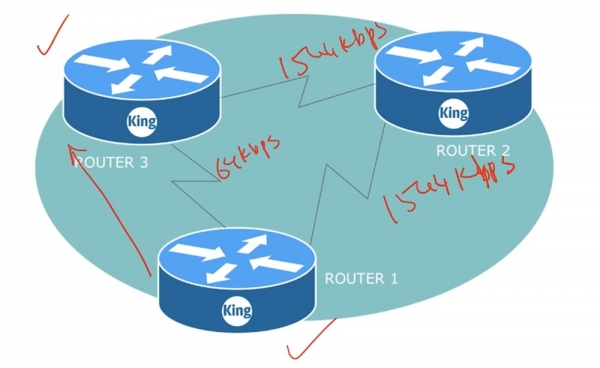
OSPF va analiza întreaga topologie a rețelei și va decide că pentru a comunica cu routerul R3, va folosi ruta prin routerul R2 ca fiind mai rapidă. Ca metrică, RIP folosește numărul de hopuri, iar OSPF utilizează costul, care în majoritatea cazurilor este proporțional cu lățimea de bandă a canalului.
EIGRP se concentrează de asemenea pe costul rutei, însă metrica sa este mult mai complexă decât metrica OSPF și se bazează pe mulți factori, inclusiv lățimea de bandă (Bandwidth), întârzierea (Delay), fiabilitatea (Reliability), încărcarea (Loading) și dimensiunea maximă a pachetului (MTU). De exemplu, dacă un nod va fi mai încărcat decât celelalte, EIGRP va analiza încărcătura întregii rute și va alege un alt nod cu o încărcătură mai mică.
În cursul CCNA, ne vom concentra doar pe factori de formare a metricii, cum ar fi Bandwidth și Delay, acestea fiind utilizate în formula metricii.
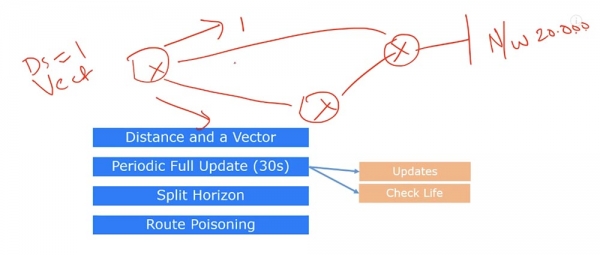
Protocolul de rutare RIP folosește două concepte: distanță și direcție. Dacă avem 3 routere și unul dintre ele este conectat la rețeaua 20.0.0.0, alegerea va fi făcută pe baza distanței – aceasta este hopurile, în acest caz 1 hop, și pe baza direcției, adică pe ce cale – sus sau jos – să trimitem traficul.
În plus, RIP utilizează actualizarea periodică a informațiilor, trimițând întreaga tabelă de rutare în întreaga rețea la fiecare 30 de secunde. Această actualizare îndeplinește 2 funcții. Prima – efectiv actualizarea tabelei de rutare, a doua – verificarea viabilității vecinului. Dacă un dispozitiv nu primește o actualizare de răspuns a tabelei sau informații noi despre rută de la vecin în decurs de 30 de secunde, acesta înțelege că ruta către vecin nu mai poate fi utilizată. Routerul trimite actualizarea la fiecare 30 de secunde pentru a verifica dacă vecinul este în continuare „viu” și dacă ruta este încă validă.
Așa cum am spus, pentru a preveni buclele de rutare se utilizează tehnologia Split Horizon. Aceasta înseamnă că actualizarea nu este trimisă înapoi prin interfața de la care a venit. A doua tehnologie pentru prevenirea buclelor este Route Poison. Dacă legătura cu rețeaua 20.0.0.0 ilustrată în imagine s-a întrerupt, routerul la care a fost conectată trimite vecinilor un „rute otrăvite”, anunțând că această rețea este acum accesibilă în 16 hopuri, adică practic inaccesibilă. Așa funcționează protocolul RIP.
Cum funcționează EIGRP? Dacă vă amintiți din lecțiile despre OSPF, acest protocol îndeplinește trei funcții: stabilește vecinătatea, actualizează baza LSDB prin LSA conform modificărilor topologiei rețelei și construiește tabelul de rutare. Stabilirea vecinătății este o procedură destul de complexă, care utilizează numeroși parametri. De exemplu, verificarea și modificarea conexiunii 2WAY – unele conexiuni rămân în stare de comunicare bidirecțională, altele trec în stare FULL. Spre deosebire de OSPF, în protocolul EIGRP nu se întâmplă așa ceva – acesta verifică doar 4 parametri.
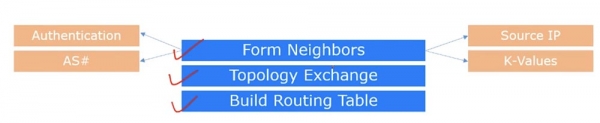
La fel ca OSPF, acest protocol trimite un mesaj Hello la fiecare 10 secunde, care conține 4 parametri. Primul este criteriul de autentificare, dacă a fost configurat anterior. În acest caz, toate dispozitivele cu care se stabilește vecinătatea trebuie să aibă aceleași parametrii de autentificare.
Al doilea parametru servește pentru a verifica apartenența dispozitivelor la un sistem autonom, adică, pentru a stabili vecinătatea prin protocolul EIGRP, ambele dispozitive trebuie să aibă același număr de sistem autonom. Al treilea parametru servește pentru a verifica că mesajele Hello sunt trimise de la aceeași adresă IP sursă.
Al patrulea parametru este utilizat pentru a verifica concordanța variabilelor coeficientului K-Values. Protocolul EIGRP folosește 5 astfel de coeficienți, de la K1 la K5. Dacă vă amintiți, la valoarea K=0, parametrii sunt ignorați, iar dacă K=1, atunci parametrii sunt utilizați în formula de calcul a metricii. Astfel, valorile K1-5 pentru diferite dispozitive trebuie să coincidă. În cursul CCNA, vom accepta valorile acestor coeficienți ca fiind valori implicite: K1 și K3 sunt egale cu 1, iar K2, K4 și K5 sunt egale cu 0.
Așadar, dacă acești 4 parametrii coincid, EIGRP stabilește relații de vecinătate, iar dispozitivele se înregistrează reciproc în tabela de vecinătate. Ulterior, se efectuează modificările în tabela de topologie.
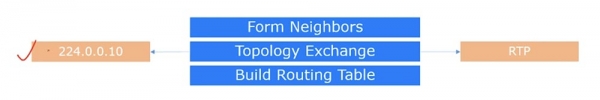
Toate mesajele Hello sunt trimise la adresa IP multicast 224.0.0.10, iar actualizările, în funcție de configurație, sunt trimise fie către adresele unicast ale vecinilor, fie către adresa multicast. Această actualizare nu utilizează UDP sau TCP, ci folosește un alt protocol numit RTP, Reliable Transport Protocol (Protocolul de transport fiabil). Acest protocol verifică dacă vecinul a primit actualizarea, iar, după cum sugerează denumirea sa, funcția sa principală este de a asigura fiabilitatea comunicării. Dacă actualizarea nu ajunge la vecin, transmisia va fi repetată până când acesta o primește. În OSPF, mecanismul de verificare a dispozitivului receptor lipseste, astfel că sistemul nu știe dacă dispozitivele vecine au primit actualizările sau nu.
Dacă vă amintiți, RIP trimite actualizări complete ale topologiei rețelei la fiecare 30 de secunde. EIGRP face acest lucru doar atunci când un nou dispozitiv apare în rețea sau au avut loc modificări. Dacă topologia subrețelei s-a schimbat, protocolul va trimite o actualizare, dar nu a întregii tabele a topologiei, ci doar înregistrările cu această modificare. Dacă o subrețea s-a schimbat, doar topologia acesteia va fi actualizată. Acest lucru se prezintă ca o actualizare parțială, care se produce atunci când este necesară.
După cum știți, OSPF trimite LSA la fiecare 30 de minute, indiferent dacă în rețea s-au produs variații. EIGRP nu va transmite nicio actualizare pentru o perioadă lungă de timp până când nu se va întâmpla vreo schimbare în rețea. De aceea, EIGRP este mult mai eficient decât OSPF.
După ce routerele și-au schimbat pachetele de actualizare, urmează a treia etapă – formarea tabelului de rutare pe baza metricei, care este calculată conform formulei prezentate în imagine. Aceasta calculează costul și, în funcție de acest cost, ia o decizie.
Să presupunem că R1 a trimis un Hello routerului R2, iar acesta a răspuns cu un Hello routerului R1. Dacă toate parametrii coincid, routerele creează un tabel de vecinătate. În acest tabel, R2 va introduce o înregistrare pentru routerul R1, iar R1 va crea o înregistrare pentru R2. După aceasta, routerul R1 trimite actualizarea în rețeaua conectată 10.1.1.0/24. În tabelul de rutare, aceasta va apărea ca informații despre adresa IP a rețelei, interfața routerului care o leagă și costul rutei prin această interfață. Dacă vă amintiți, costul EIGRP este de 90, iar după aceasta este indicată valoarea distanței Distance value, despre care vom discuta mai târziu.
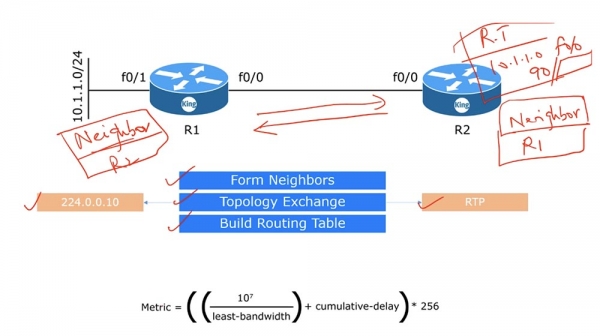
Formula completă a metricei arată mult mai complex, deoarece include valorile coeficientilor K și diverse transformări. Pe site-ul Cisco este prezentată forma completă a formulei, însă dacă faceți substituția valorilor coeficientilor default, aceasta se transformă într-o formă mai simplă – metrica va fi egală cu (bandwidth + Delay) * 256.
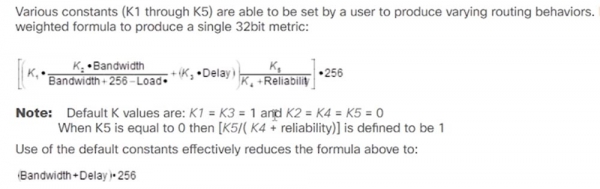
Vom folosi această formă simplificată a formulei pentru calcularea metricii, unde lățimea de bandă în kilobiți este egală cu 107, împărțit la cea mai mică lățime de bandă a tuturor interfețelor care duc către rețeaua de destinație least-bandwidth, iar întârzierea cumulative-delay reprezintă întârzierea totală în zeci de microsecunde pentru toate interfețele care duc către rețeaua de destinație.
Când studiem EIGRP, trebuie să ne însușim patru definiții: Feasible Distance (distanta fezabilă), Reported Distance (distanta raportată), Successor (routerul vecin cu cel mai mic cost către rețeaua de destinație) și Feasible Successor (routerul vecin de rezervă). Pentru a înțelege ce înseamnă acestea, să analizăm următoarea topologie a rețelei.
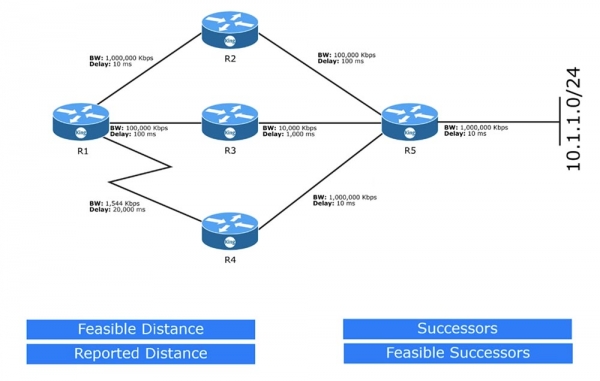
Să începem prin crearea unei tabele de rutare R1 cu scopul de a alege cea mai bună rută către rețeaua 10.1.1.0/24. Lângă fiecare dintre dispozitive este indicată lățimea de bandă în kbit/s și întârzierea în ms. Folosim interfețe GigabitEthernet cu lățimea de bandă de 100 Mbit/s, sau 1000000 kbit/s, interfețe FastEthernet cu o viteză de 100000 kbit/s, Ethernet cu o viteză de 10000 kbit/s și o interfață serială cu o viteză de 1544 kbit/s. Aceste valori pot fi aflate consultând caracteristicile interfețelor fizice corespunzătoare în setările routerului.
Lățimea de bandă a interfețelor Serial este implicit de 1544 kbit/s, iar chiar dacă aveți o linie de 64 kbit/s, lățimea de bandă va fi tot 1544 kbit/s. Prin urmare, ca administrator de rețea, trebuie să vă asigurați că utilizați valoarea corectă de lățime de bandă. Pentru o interfață specifică, aceasta poate fi setată cu comanda bandwidth, iar cu comanda delay puteți modifica valoarea întârzierei implicite. Nu trebuie să vă faceți griji cu privire la valorile implicite de lățime de bandă pentru interfețele GigabitEthernet sau Ethernet, dar fiți atenți la alegerea vitezei liniei dacă utilizați o interfață serială.
Observați că, în acest desen, întârzierea este indicată ca fiind în milisecunde ms, dar de fapt este vorba despre microsecunde, doar că nu am litera μ pentru a indica corect microsecundele μs.
Acordați o atenție deosebită următorului aspect. Dacă introduceți comanda show interface g0/0, sistemul va afișa întârzierea în zeci de microsecunde, și nu pur și simplu în microsecunde.
Detaliile acestei întrebări vor fi discutate în următorul videoclip dedicat configurării EIGRP; între timp, rețineți că înlocuirea valorilor de întârziere în formulă cu 100 μs se transformă în 10, deoarece formula folosește zecimale de microsecunde, nu unități.
Pe diagramă, voi marca cu puncte roșii interfețele la care se referă lățimile de bandă și întârzierile prezentate.
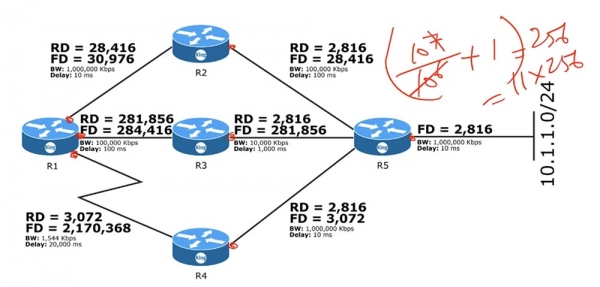
În primul rând, trebuie să determinăm distanța posibilă Feasible Distance. Aceasta este metrica FD, care se calculează conform unei formule. Pentru segmentul de la R5 la rețeaua externă, trebuie să împărțim 107 la 106, rezultatul fiind 10. Apoi, la această valoare a lățimii de bandă, trebuie să adăugăm întârzierea, care este 1, deoarece avem 10 microsecunde, adică un dezmănat. Valoarea obținută de 11 trebuie înmulțită cu 256, deci valoarea metricii va fi 2816. Aceasta este valoarea FD pentru acest segment de rețea.
Această valoare va fi trimisă de routerul R5 către routerul R2, iar pentru R2 va deveni distanța raportată Reported Distance, adică valoarea pe care i-a comunicat-o vecinul. Astfel, distanța raportată RD pentru toate celelalte dispozitive va fi egală cu distanța posibilă FD a dispozitivului care v-a comunicat-o.
Routerul R2 efectuează calcule FD pe baza datelor sale, adică împarte 107 la 105 și obține 100. Apoi, adaugă la această valoare suma întârzierilor pe traseu până la rețeaua externă: întârzierea R5, care este un dezmănat de microsecunde, și propria întârzire, care este zece dezmănate. Întârzierea totală va fi de 11 dezmănate de microsecunde. O adăugăm la suta obținută și avem 111, înmulțim această valoare cu 256 și obținem valoarea FD=28416. De aceea, routerul R3 procedează similar, obținând după calcule valoarea FD=281856. Routerul R4 calculează valoarea FD=3072 și o transmite lui R1 ca RD.
Rețineți că routerul R1, în calculul FD, folosește în formulă nu lățimea sa de bandă de 1000000 kbit/s, ci lățimea de bandă mai mică a routerului R2, care este de 100000 kbit/s, deoarece în formulă se utilizează întotdeauna lățimea de bandă minimă a interfeței de acces la rețeaua destinație. În acest caz, pe drumul către rețeaua 10.1.1.0/24 se află routerele R2 și R5, însă deoarece lățimea de bandă a celui de-al cincilea router este mai mare, în formulă se introduce valoarea lățimii de bandă a routerului R2. Întârzierea totală pe drumul R1-R2-R5 este de 1+10+1 (zeci) = 12, lățimea de bandă echivalentă fiind 100, iar suma acestor numere înmulțită cu 256 va da valoarea FD=30976.
Astfel, toate dispozitivele au calculat FD-urile interfețelor lor, iar routerul R1 are 3 rute către rețeaua de destinație. Acestea sunt rutele R1-R2, R1-R3 și R1-R4. Routerul alege valoarea minimă a distanței posibile FD, care este de 30976 – aceasta fiind ruta către routerul R2. Acest router devine Successor, sau „succesor”. În tabelul de rutare este menționat și Feasible Successor (succes în rezervă) – ceea ce înseamnă că, în cazul întreruperii conexiunii între R1 și Successor, ruta va trece prin routerul rezervă Feasible Successor.
Feasible Successors sunt desemnați conform unei reguli unice: distanța declarată RD a acestui router trebuie să fie mai mică decât FD-ul routerului pe tronsonul către Successor. În cazul nostru, R1-R2 are FD=30976, RD pe tronsonul R1-K3 este 281856, iar RD pe tronsonul R1-R4 este 3072. Deoarece 3072 < 30976, routerul R4 este ales ca Feasible Successor.
Acest lucru înseamnă că, în cazul unei întreruperi a conexiunii pe tronsonul de rețea R1-R2, traficul către rețeaua 10.1.1.0/24 va fi redirecționat pe ruta R1-R4-R5. Schimbarea rutei utilizând RIP durează câteva zeci de secunde, în timp ce utilizarea OSPF durează câteva secunde, iar în EIGRP se realizează instantaneu. Aceasta este o altă favoare a EIGRP în comparație cu celelalte protocoale de rutare.
Ce se va întâmpla dacă conexiunea cu Successor și Feasible Successor se întrerupe simultan? În acest caz, EIGRP va folosi algoritmul DUAL, care poate calcula un traseu de rezervă prin succesorul probabil. Acest lucru poate dura câteva secunde, timp în care EIGRP va găsi un alt vecin care poate fi folosit pentru a transmite traficul și va introduce datele sale în tabela de rutare. După aceea, protocolul va continua operațiunile obișnuite de asigurare a rutării.
Vă mulțumim că rămâneți cu noi. Vă plac articolele noastre? Doriți să vedeți mai multe materiale interesante? Susțineți-ne făcând o comandă sau recomandându-ne prietenilor. 30% reducere pentru utilizatorii Habr pentru un server entry-level unic, creat special pentru tine: (sunt disponibile opțiuni cu RAID1 și RAID10, până la 24 nuclee și până la 40GB DDR4).
Dell R730xd la jumătate de preț? Numai la noi în Olanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — de la 99 $! Citiți despre
Sursa: habr.com
