

Nota traducătorului.: Dacă te gândești la problemele de securitate într-o infrastructură bazată pe Kubernetes, acest excelent rezumat de la Sysdig va fi un punct de plecare ideal pentru a te familiariza cu soluțiile actuale. Acesta include atât sisteme complexe de la jucători de marcă, cât și utilitare mai modeste care abordează diverse probleme. Apreciem ca, în comentarii, să ne împărtășești experiențele tale cu aceste instrumente și să ne lași link-uri către alte proiecte.
Produse software pentru securizarea Kubernetes... sunt atât de multe, iar fiecare are propriile sale scopuri, domenii de aplicare și licențe.
De aceea am decis să creăm această listă, incluzând atât proiecte open source, cât și platforme comerciale de la diferiți furnizori. Sperăm că te va ajuta să alegi cele care îți sunt cele mai interesante și să te îndrepți în direcția corectă, în funcție de nevoile tale specifice privind securitatea Kubernetes.
Categorii
Pentru a simplifica navigarea în listă, instrumentele sunt împărțite în funcții principale și domenii de aplicare. Iată secțiunile rezultate:
- Scanarea imaginilor Kubernetes și analiza statică;
- Securitatea runtime;
- Securitatea rețelei Kubernetes;
- Distribuția imaginilor și gestionarea secretelor;
- Auditul de securitate Kubernetes;
- Produse comerciale complete.
Să trecem la treabă:
Scanarea imaginilor Kubernetes
Anchore
- Site:
- Licență: liberă (Apache) și ofertă comercială
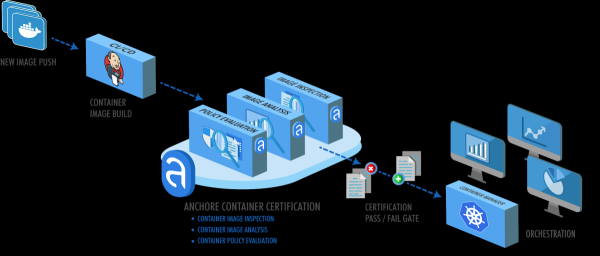
Pachetul Anchore analizează imaginile containerelor și permite efectuarea de verificări de securitate bazate pe politici definite de utilizator.
Pe lângă scanarea obișnuită a imaginilor containerelor pentru vulnerabilități cunoscute din baza CVE, Anchore efectuează numeroase verificări suplimentare în cadrul politicii de scanare: verifică Dockerfile-ul, scurgerile de acreditive, pachetele utilizate (npm, maven etc.), licențele software și multe altele.
Clair
- Site: (acum sub îngrijirea Red Hat)
- Licență: liberă (Apache)
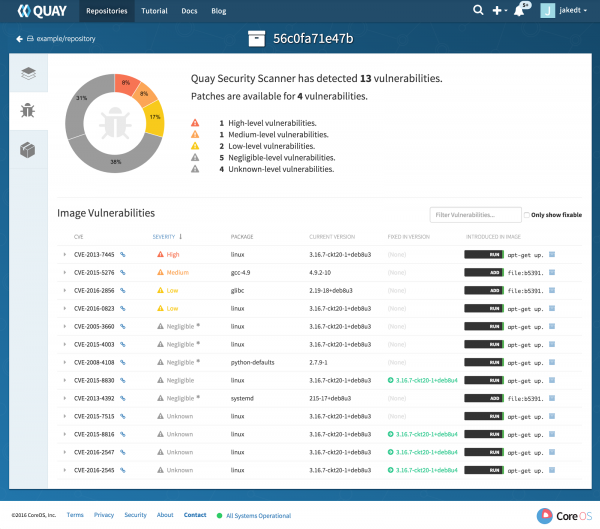
Clair a fost unul dintre primele proiecte Open Source pentru scanarea imaginilor. Este bine cunoscut ca scanner de securitate, care stă la baza registrului de imagini Quay (de asemenea de la CoreOS — notă de traducere.). Clair poate colecta informații despre CVE dintr-o varietate de surse, inclusiv liste specifice ale vulnerabilităților pentru distribuțiile Linux, gestionate de echipele de securitate Debian, Red Hat sau Ubuntu.
Spre deosebire de Anchore, Clair se concentrează în principal pe identificarea vulnerabilităților și pe corelarea datelor cu CVE. Cu toate acestea, produsul oferă utilizatorilor unele funcționalități suplimentare prin intermediul driverelor de extensie.
Dagda
- Site:
- Licență: liberă (Apache)
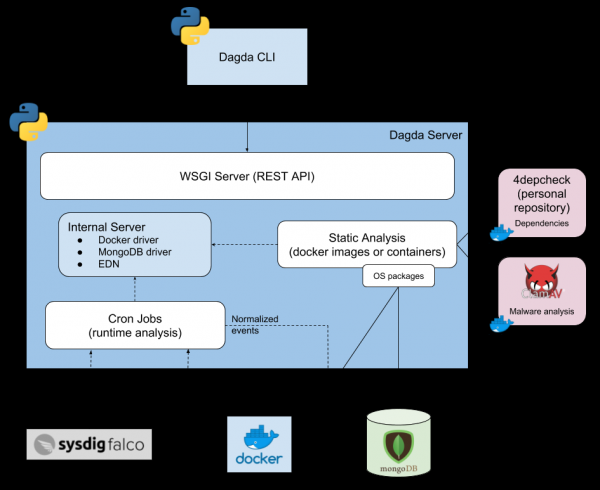
Dagda efectuează o analiză statică a imaginilor containerelor pentru a detecta vulnerabilități cunoscute, troieni, viruși, malware și alte amenințări.
Față de alte instrumente similare, pachetul Dagda se distinge prin două caracteristici notabile:
- Se integrează excelent cu , acționând nu doar ca un instrument pentru scanarea imaginilor containerelor, ci și ca un antivirus.
- De asemenea, oferă protecție în timpul execuției, primind în timp real evenimente de la demonul Docker și integrându-se cu Falco (vezi mai jos) pentru a colecta evenimente de securitate în timpul funcționării containerului.
KubeXray
- Site:
- Licență: liberă (Apache), dar necesită obținerea de date de la JFrog Xray (produs comercial)
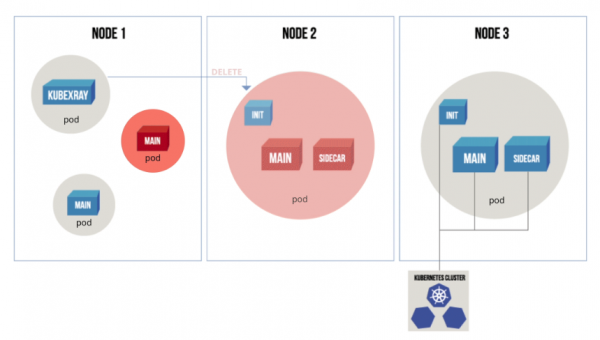
KubeXray «ascultă» evenimentele serverului API Kubernetes și, folosind metadatele de la JFrog Xray, se asigură că sunt lansate doar poduri care respectă politicile curente.
KubeXray nu doar auditează noile sau actualizatele containere în deploymenturi (asemănător cu controlerul de admitere în Kubernetes), ci verifică dinamic containerele aflate în execuție pentru conformitatea cu noile politici de securitate, eliminând resursele care se referă la imagini vulnerabile.
Snyk
- Site:
- Licență: liberă (Apache) și versiuni comerciale
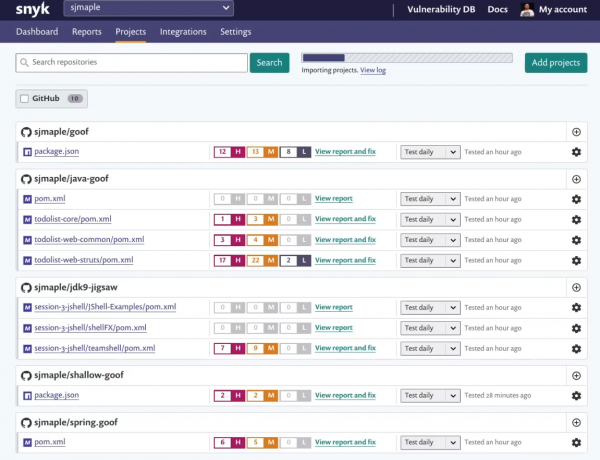
Snyk este un scanner de vulnerabilități neobișnuit în sensul că este special dedicat procesului de dezvoltare și este promovat ca o «soluție indispensabilă» pentru dezvoltatori.
Snyk se conectează direct la repozitoarele de cod, analizează manifestul proiectului și examinând codul importat împreună cu dependențele directe și indirecte. Snyk suportă multe limbi de programare populare și poate detecta riscuri legate de licență ascunse.
Trivy
- Site:
- Licență: liberă (AGPL)
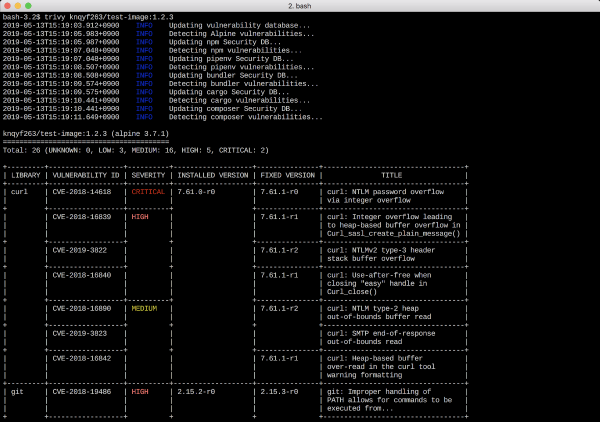
Trivy — un scanner de vulnerabilități simplu, dar puternic pentru containere, ușor de integrat în pipeline-ul CI/CD. Caracteristica sa remarcabilă este simplitatea instalării și utilizării: aplicația constă dintr-un singur binar și nu necesită instalarea unei baze de date sau a unor biblioteci suplimentare.
Fața ascunsă a simplității Trivy este că va trebui să învățați cum să analizați și să trimiteți rezultatele în format JSON, pentru a putea fi utilizate de alte instrumente de securitate Kubernetes.
Securitate runtime în Kubernetes
Falco
- Site:
- Licență: liberă (Apache)
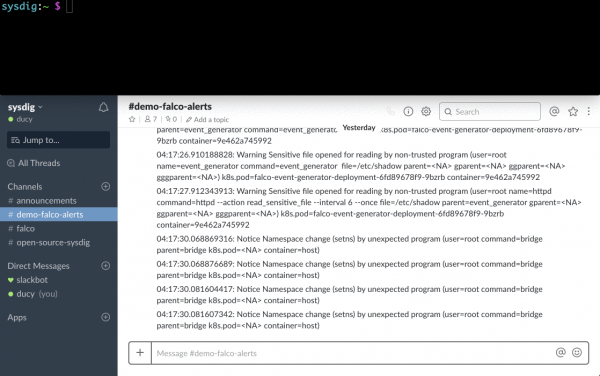
Falco — un set de instrumente pentru asigurarea securității mediilor cloud de execuție. Face parte din familia proiectelor .
Folosind instrumentele Sysdig pentru a lucra la nivel de kernel Linux și profilarea apelurilor de sistem, Falco permite o analiză profundă a comportamentului sistemului. Mecanismul său de reguli runtime este capabil să detecteze activități suspecte în aplicații, containere, gazda de bază și orchestratorul Kubernetes.
Falco oferă o transparență completă în funcționarea runtime-ului și detectarea amenințărilor, instalând agenți speciali pe nodurile Kubernetes. Ca rezultat, nu mai este nevoie să modificați containerele, introducând cod terț sau adăugând containere sidecar.
Framework-uri de securitate Linux pentru runtime
Aceste framework-uri native kernel-ului Linux nu sunt «instrumente de securitate Kubernetes» în sensul obișnuit, dar merită menționate, deoarece reprezintă un element important în contextul securității runtime, care este inclus în Politica de Securitate a Podului Kubernetes (PSP).
conectează un profil de securitate proceselor care rulează în container, definind privilegiile sistemului de fișiere, regulile de acces la rețea, conectarea bibliotecilor etc. Aceasta este un sistem bazat pe controlul accesului obligatoriu (Mandatory Access Control, MAC). Cu alte cuvinte, împiedică executarea acțiunilor interzise.
Security-Enhanced Linux () — este un modul de securitate extins în kernel-ul Linux, care în unele privințe este similar cu AppArmor și este adesea comparat cu acesta. SELinux depășește AppArmor în putere, flexibilitate și finețe a configurațiilor. Dezavantajele sale sunt timpul îndelungat de învățare și complexitatea crescută.
seccomp-bpf permite filtrarea apelurilor sistemului, blocând execuția celor care sunt potențial periculoase pentru sistemul de operare de bază și care nu sunt necesare pentru funcționarea normală a aplicațiilor utilizatorului. Seccomp seamănă în unele privințe cu Falco, deși nu cunoaște specificitățile containerelor.
Sysdig open source
- Site:
- Licență: liberă (Apache)
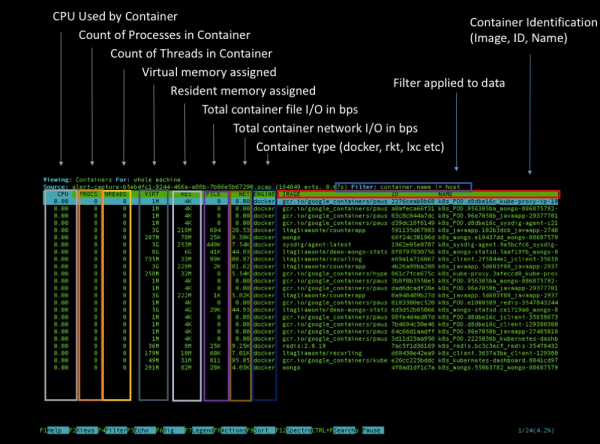
Sysdig este un instrument complet pentru analizarea, diagnosticarea și depanarea sistemelor Linux (de asemenea, funcționează pe Windows și macOS, dar cu funcționalități limitate). Poate fi folosit pentru a colecta informații detaliate, verificări și expertiză criminalistică. (expertiză criminalistică) sistemului de bază și orice containere care rulează pe acesta.
De asemenea, Sysdig sprijină inițial mediile de execuție pentru containere și metadatele Kubernetes, adăugând dimensiuni și etichete suplimentare la toate informațiile colectate despre comportamentul sistemului. Există mai multe moduri de a analiza un cluster Kubernetes folosind Sysdig: se poate efectua o captură la un anumit moment prin sau se poate lansa o interfață interactivă bazată pe ncurses folosind pluginul .
Securitatea rețelei Kubernetes
Aporeto
- Site:
- Licență: comercială
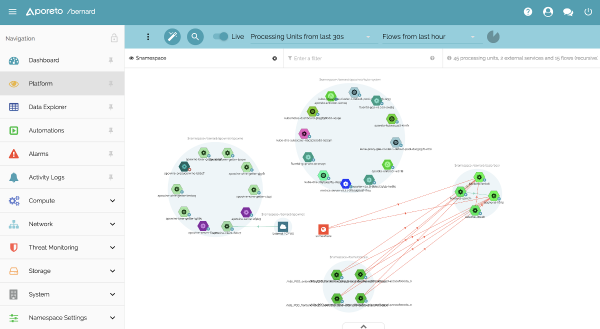
Aporeto oferă „securitate, separată de rețea și infrastructură”. Acest lucru înseamnă că serviciile Kubernetes primesc nu doar un ID local (adică ServiceAccount în Kubernetes), ci și un identificator universal/ștanță, care poate fi folosit pentru interacțiuni sigure și verificate reciproc cu orice alt serviciu, de exemplu, în clusterul OpenShift.
Aporeto este capabil să genereze un identificator unic nu doar pentru Kubernetes/containere, ci și pentru gazde, funcții în cloud și utilizatori. În funcție de acești identificatori și de setul de reguli de securitate a rețelei stabilite de administrator, comunicațiile vor fi permise sau blocate.
Calico
- Site:
- Licență: liberă (Apache)
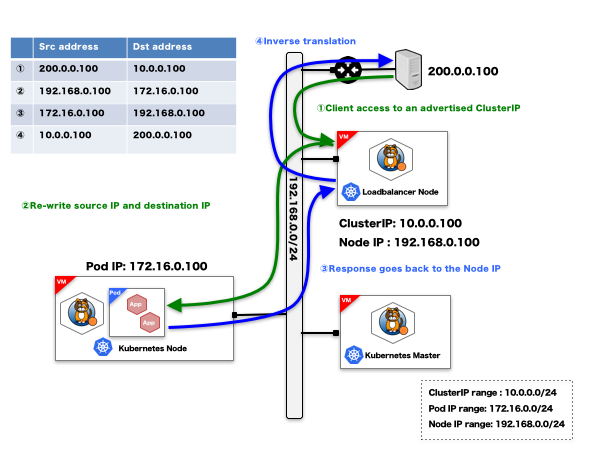
Calico este de obicei implementat în timpul instalării orchestratorului de containere, ceea ce permite crearea unei rețele virtuale care leagă containerele. Pe lângă această funcționalitate de bază a rețelei, proiectul Calico funcționează cu Politicile de Rețea Kubernetes și propriul său set de profile de securitate a rețelei, sprijină ACL-uri (liste de control al accesului) pentru endpoint-uri și reguli de securitate a rețelei bazate pe etichete pentru traficul Ingress și Egress.
Cilium
- Site:
- Licență: liberă (Apache)
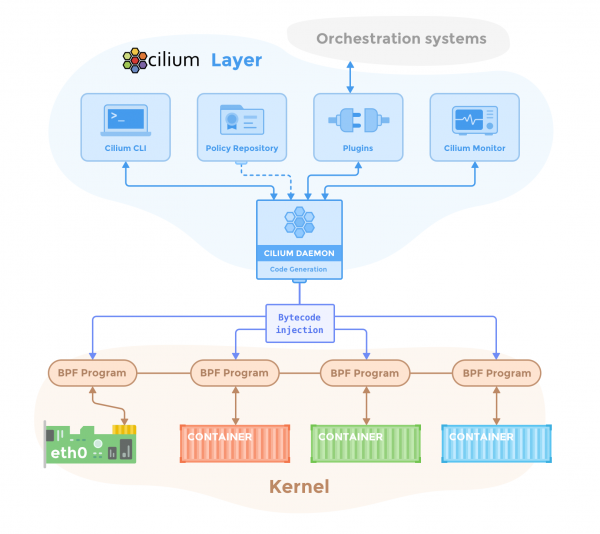
Cilium funcționează ca un firewall pentru containere și oferă funcții de securitate a rețelei, adaptate inițial pentru Kubernetes și sarcini de lucru cu microservicii. Cilium utilizează o nouă tehnologie a nucleului Linux numită BPF (Berkeley Packet Filter) pentru filtrarea, monitorizarea, redirecționarea și corectarea datelor.
Cilium este capabil să implementeze politici de acces la rețea bazate pe identificatorii containerelor, folosind etichete Docker sau Kubernetes și metadate. Cilium înțelege și filtrează diferite protocoale de nivel 7, cum ar fi HTTP sau gRPC, permițând definiția unui set de apeluri REST care, de exemplu, vor fi permise între două deployment-uri Kubernetes.
Istio
- Site:
- Licență: liberă (Apache)
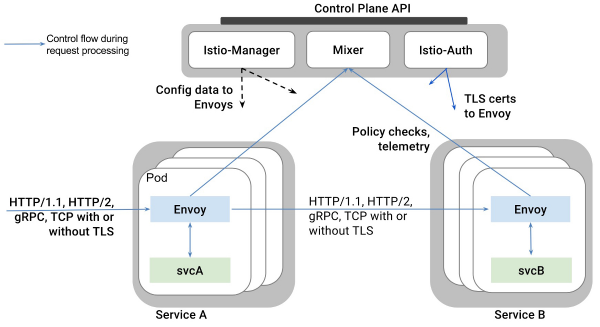
Istio este bine cunoscut ca o implementare a paradigmăi service mesh prin desfășurarea unei plane de control independente de platformă și redirecționarea întregului trafic de serviciu gestionat prin proxy-uri Envoy configurabile dinamic. Istio profită de această reprezentare avansată a tuturor microservicilor și containerelor pentru a implementa diverse strategii de securitate a rețelei.
Capabilitățile Istio pentru asigurarea securității rețelei includ criptarea transparentă TLS pentru îmbunătățirea automată a protocoalelor de comunicare între microservicii la HTTPS și un sistem propriu RBAC pentru identificare și autorizare, permițând sau interzicând schimbul de date între diverse sarcini de lucru din cluster.
Nota traducătorului.: Pentru mai multe informații despre capabilitățile Istio orientate spre securitate, citiți în .
Tigera
- Site:
- Licență: comercială
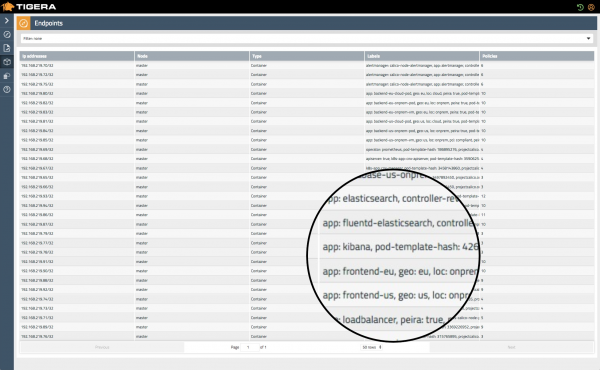
Această soluție, numită „firewall Kubernetes”, se concentrează pe o abordare a securității rețelei cu zero încredere.
În mod similar cu alte soluții de rețea native pentru Kubernetes, Tigera se bazează pe metadatele pentru a identifica diverse servicii și obiecte din cluster, oferind detectarea problemelor în runtime, audit continuu de conformitate și transparență a rețelei pentru infrastructuri hibrid-multicloud sau monolitice-containerizate.
Trireme
- Site:
- Licență: liberă (Apache)
Trireme-Kubernetes este o implementare simplă și clară a specificației Kubernetes Network Policies. Cea mai notabilă caracteristică este că, spre deosebire de produsele similare de securitate a rețelei Kubernetes, nu necesită un control central pentru coordonarea rețelei (mesh). Aceasta face ca soluția să fie ușor scalabilă. În Trireme, acest lucru se realizează prin instalarea unui agent pe fiecare nod, care se conectează direct la stiva TCP/IP a gazdei.
Distribuția imaginilor și gestionarea secretelor
Grafeas
- Site:
- Licență: liberă (Apache)
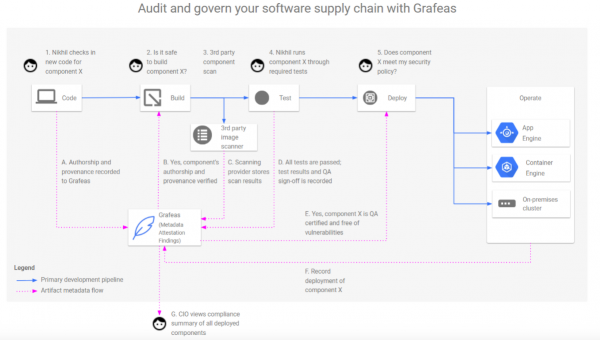
Grafeas este un API open-source pentru audit și gestionarea lanțului de aprovizionare software. La un nivel de bază, Grafeas reprezintă un instrument pentru colectarea metadatelor și a rezultatelor auditoriale. Poate fi utilizat pentru a urmări conformitatea cu cele mai bune practici de securitate în cadrul organizației.
Această sursă centralizată de adevăr ajută la răspunsul la întrebări precum:
- Cine a construit și semnat un anumit container?
- A trecut prin toate scanerele de securitate și verificările prevăzute de politica de securitate? Când? Care au fost rezultatele?
- Cine l-a desfășurat în producție? Care au fost parametrii utilizați la desfășurare?
In-toto
- Site:
- Licență: liberă (Apache)
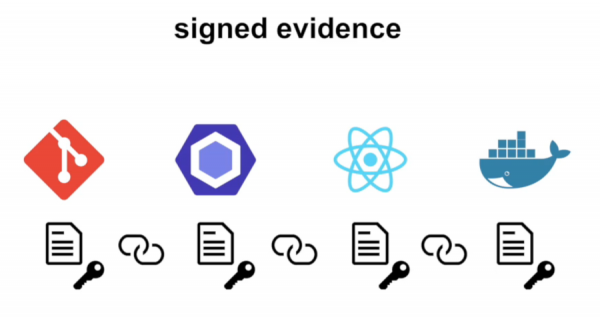
In-toto este un cadru dezvoltat pentru a asigura integritatea, autentificarea și auditul întregului lanț de aprovizionare software. Atunci când In-toto este desfășurat în infrastructură, mai întâi se configurează un plan care descrie pașii diferiți din pipeline (repository, instrumente CI/CD, instrumente QA, compilatoare de artefacte, etc.) și utilizatorii (responsabili) autorizați să le inițieze.
In-toto monitorizează executarea planului, verificând că fiecare sarcină din lanț este îndeplinită corect exclusiv de personal autorizat și că nu au fost efectuate manipulări neautorizate pe parcursul desfășurării produsului.
Portieris
- Site:
- Licență: liberă (Apache)
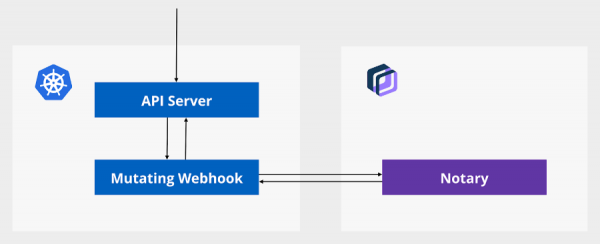
Portieris este un admission controller pentru Kubernetes; este utilizat pentru desfășurări de verificări de încredere a conținutului. Portieris folosește un server (am scris despre el la sfârșit — notă de traducere.) ca sursă de adevăr pentru a valida artefactele de încredere și semnate (adică imaginile de container autorizate).
At the creation or modification of a workload in Kubernetes, Portieris loads signature information and trust policy for the requested container images and makes on-the-fly changes to the API JSON object to launch signed versions of these images if necessary.
Vault
- Site:
- Licență: liberă (MPL)
Vault este o soluție sigură pentru stocarea informațiilor sensibile: parole, token-uri OAuth, certificate PKI, conturi de acces, secrete Kubernetes etc. Vault suportă multe funcții avansate, precum închirierea de token-uri de securitate efemere sau organizarea rotației cheilor.
Cu ajutorul chart-ului Helm, Vault poate fi desfășurat ca un nou deployment în cluster-ul Kubernetes cu Consul ca backend de stocare. Acesta susține resursele native Kubernetes, cum ar fi token-urile ServiceAccount și poate chiar să funcționeze ca depozit de secrete Kubernetes implicit.
Nota traducătorului.: Apropo, chiar ieri compania HashiCorp, care dezvoltă Vault, a anunțat câteva îmbunătățiri pentru utilizarea Vault în Kubernetes, iar acestea se referă în special la chart-ul Helm. Detalii puteți citi în .
Auditul de securitate Kubernetes
Kube-bench
- Site:
- Licență: liberă (Apache)
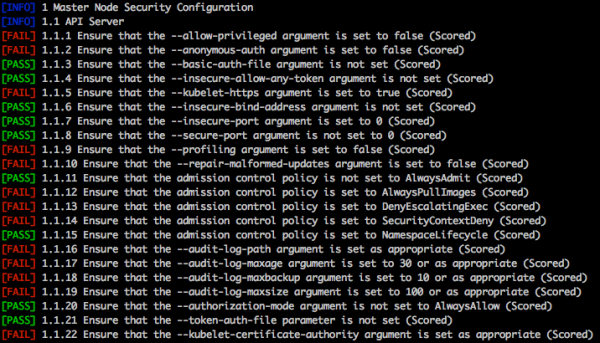
Kube-bench este o aplicație Go care verifică dacă Kubernetes este desfășurat în mod sigur, executând teste din lista .
Kube-bench caută parametrii de configurare nesiguri printre componentele cluster-ului (etcd, API, controller manager etc.), permisiuni îndoielnice pentru accesul la fișiere, conturi nesecurizate sau porți deschise, cote de resurse, setări de limitare a numărului de apeluri API pentru protecție împotriva atacurilor DoS etc.
Kube-hunter
- Site:
- Licență: liberă (Apache)
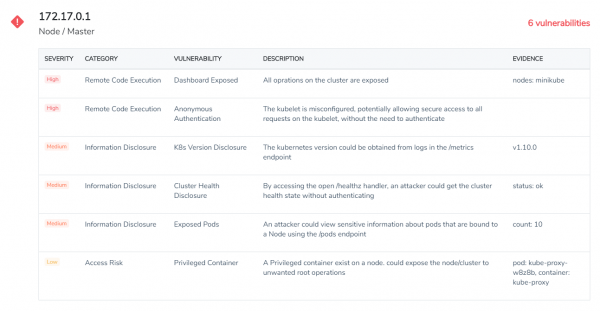
Kube-hunter "vânează" potențiale vulnerabilități (cum ar fi execuția de cod la distanță sau divulgarea datelor) în clusterele Kubernetes. Kube-hunter poate fi rulat ca un scanner de la distanță - în acest caz, va evalua cluster-ul din perspectiva unui atacator extern - sau ca pod în interiorul cluster-ului.
O caracteristică distinctivă a Kube-hunter-ului este modul de „vânătoare activă”, în care nu doar raportează problemele, ci încearcă să profite de vulnerabilitățile descoperite în cluster-ul țintă, care ar putea dăuna funcționării sale. Așadar, folosiți cu precauție!
Kubeaudit
- Site:
- Licență: liberă (MIT)
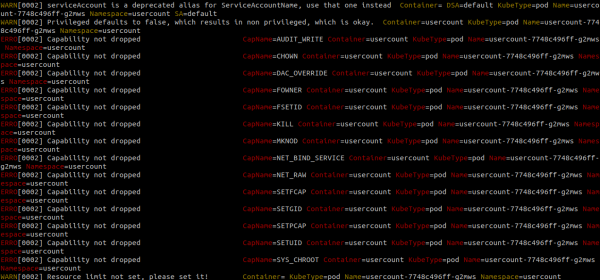
Kubeaudit este un instrument de consolă, dezvoltat inițial de Shopify, pentru auditarea configurației Kubernetes în căutarea diferitelor probleme de securitate. De exemplu, el ajută la identificarea containerelor care rulează fără restricții, având privilegii de superutilizator, abuzând de privilegii sau folosind ServiceAccount-ul implicit.
Kubeaudit are și alte funcționalități interesante. De exemplu, acesta poate analiza fișierele YAML locale, identificând deficiențele din configurație care ar putea conduce la probleme de securitate, și le poate corecta automat.
Kubesec
- Site:
- Licență: liberă (Apache)
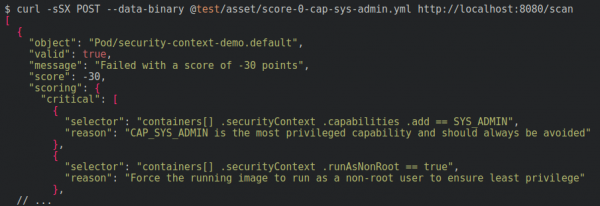
Kubesec este un instrument special în sensul că scanează direct fișierele YAML care descriu resursele Kubernetes în căutarea parametrilor slabi, care ar putea afecta securitatea.
De exemplu, acesta poate detecta privilegii și permisiuni excesive oferite unui pod, rularea containerului cu root ca utilizator implicit, conectarea la spațiul de nume al rețelei gazdei sau montări periculoase precum /proc gazda sau socket-ul Docker. O altă funcționalitate interesantă a Kubesec este un serviciu demo disponibil online, în care se pot încărca fișiere YAML și analiza imediat acestora.
Open Policy Agent
- Site:
- Licență: liberă (Apache)
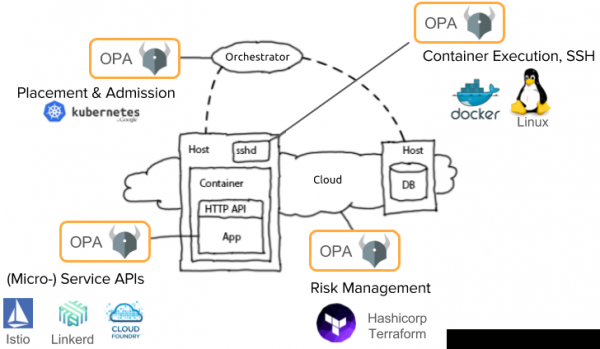
Conceptul OPA (Open Policy Agent) constă în separarea politicilor de securitate și a celor mai bune practici de securitate de o anumită platformă de runtime: Docker, Kubernetes, Mesosphere, OpenShift sau orice combinație a acestora.
De exemplu, OPA poate fi desfășurat ca backend pentru admission controller-ul Kubernetes, delegându-i deciziile de securitate. Astfel, agentul OPA poate verifica, respinge și chiar modifica cererile în timp real, asigurând conformitatea cu parametrii de securitate stabiliți. Politicile de securitate din OPA sunt scrise într-un limbaj DSL propriu, numit Rego.
Nota traducătorului.: Mai multe informații despre OPA (și SPIFFE) am scris în .
Instrumente comerciale complexe pentru analiza securității Kubernetes
Am decis să creăm o categorie separată pentru platforme comerciale, deoarece acestea acoperă, de obicei, mai multe domenii de securitate. O privire generală asupra capacităților lor poate fi obținută din tabel:
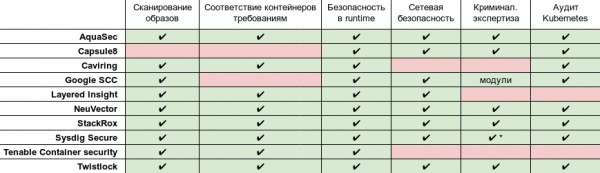
* Expertiză avansată și analiză post mortem cu captarea completă a apelurilor de sistem .
www.aquasec.com
- Site:
- Licență: comercială
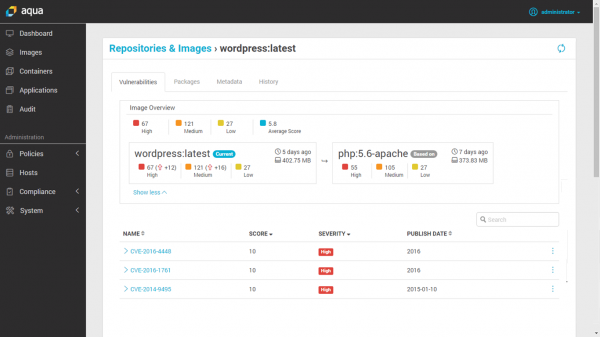
Acest instrument comercial este destinat containerelor și sarcinilor de lucru în cloud. Oferă:
- Scanarea imaginilor, integrată cu registrul containerelor sau cu pipeline-ul CI/CD;
- Protecția runtime cu detectarea modificărilor în containere și alte activități suspecte;
- Firewall nativ pentru containere;
- Securitate pentru servicii cloud fără server;
- Verificarea conformității și auditul, combinate cu jurnalizarea evenimentelor.
Nota traducătorului.: De asemenea, merită menționat că există și o componentă gratuită a produsului numită , care permite scanarea imaginilor containerelor pentru vulnerabilități. Compararea capacităților sale cu versiunile plătite este prezentată în .
Capsule8
- Site:
- Licență: comercială
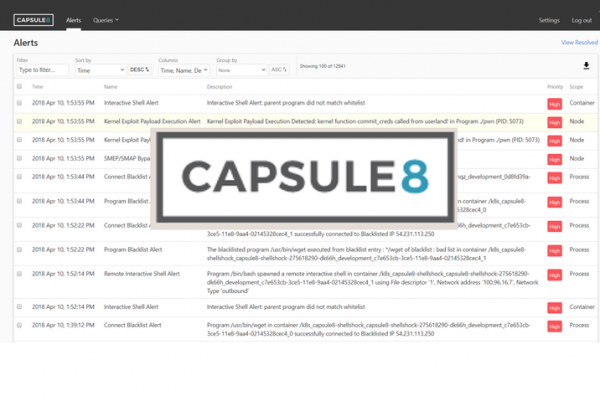
Capsule8 se integrează în infrastructură, instalând un detector în clusterul Kubernetes local sau cloud. Acest detector colectează telemetria gazdelor și a rețelei, corelând-o cu diferite tipuri de atacuri.
Echipa Capsule8 consideră ca fiind obiectivul său detectarea timpurie și prevenirea atacurilor care utilizează (vulnerabilități 0-day) Capsule8 poate încărca reguli de securitate actualizate direct pe detectoare în răspuns la amenințările și vulnerabilitățile software recent descoperite.
Cavirin
- Site:
- Licență: comercială
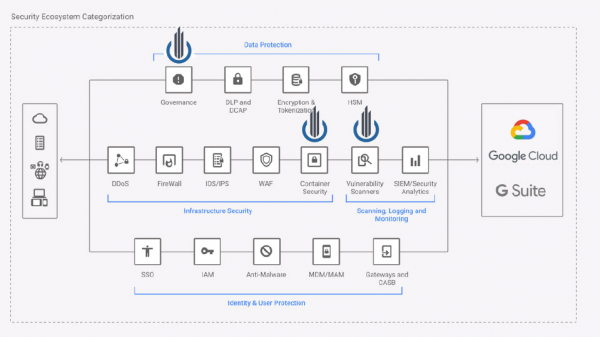
Cavirin funcționează ca partener în numele companiei pentru diverse agenții care se ocupă cu standardele de securitate. Acesta nu doar că poate scana imaginile, dar se poate integra și în pipeline-ul CI/CD, blocând imaginile care nu respectă standardele înainte de a ajunge în registrele private.
Pachetul de securitate Cavirin utilizează învățarea automată pentru a evalua starea securității cibernetice, oferind sfaturi pentru îmbunătățirea securității și creșterea conformității cu standardele de securitate.
Google Cloud Security Command Center
- Site:
- Licență: comercială
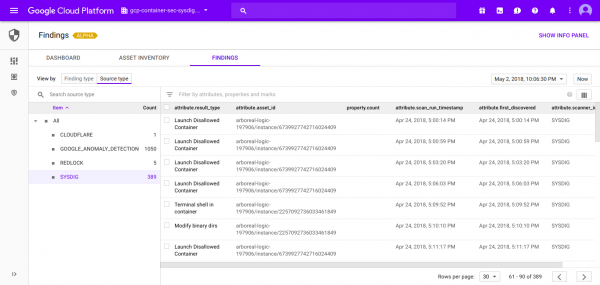
Cloud Security Command Center ajută echipele de securitate să colecteze date, să identifice amenințările și să le elimine înainte ca acestea să provoace daune companiei.
După cum sugerează numele, Google Cloud SCC este un panou de control unificat, în care pot fi integrate diferite rapoarte de securitate, mecanisme de inventariere a activelor și sisteme de securitate de la terți, gestionându-le dintr-o sursă unică și centralizată.
API interoperabil, oferit de Google Cloud SCC, facilitează integrarea evenimentelor de securitate provenite din diverse surse, precum Sysdig Secure (securitate container pentru aplicații cloud-native) sau Falco (sistem de securitate runtime Open Source).
Layered Insight (Qualys)
- Site:
- Licență: comercială
Layered Insight (acum parte a Qualys Inc) este construit pe conceptul de „securitate încorporată”. După scanarea imaginii originale pentru vulnerabilități utilizând metode de analiză statistică și realizarea de validări conform CVE, Layered Insight o înlocuiește cu o imagine instrumentată, care conține un agent sub formă de binar.
Acest agent include teste de securitate runtime pentru analiza traficului de rețea al containerului, fluxurilor I/O și activității aplicației. De asemenea, poate efectua verificări suplimentare de securitate stabilite de administratorul infrastructurii sau echipele DevOps.
NeuVector
- Site:
- Licență: comercială
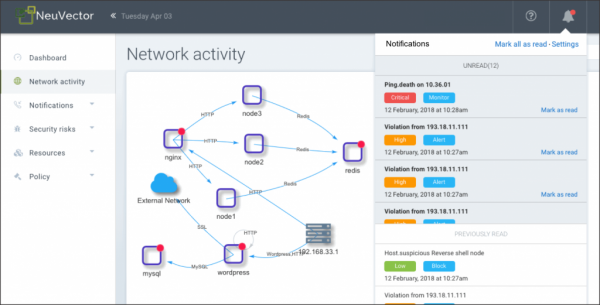
NeuVector efectuează verificări de securitate ale containerelor și asigură protecție runtime prin analiza activității de rețea și comportamentului aplicației, creând un profil de securitate personalizat pentru fiecare container. De asemenea, poate bloca amenințările în mod autonom, izolând activitatea suspectă prin modificarea regulilor firewall-ului local.
Integrările de rețea NeuVector, cunoscute sub numele de Security Mesh, pot efectua o analiză profundă a pacienților și filtrare la nivelul 7 pentru toate conexiunile de rețea din service mesh.
StackRox
- Site:
- Licență: comercială
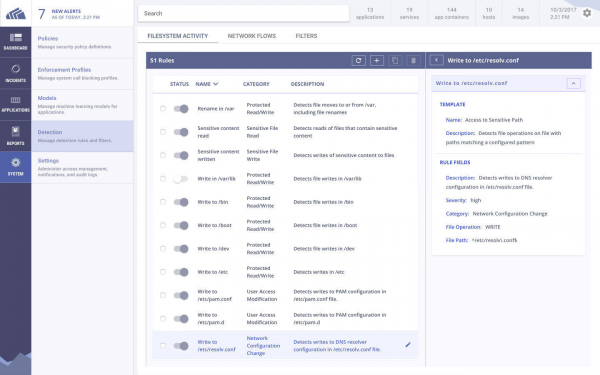
Platforma de securitate a containerelor StackRox își propune să acopere întregul ciclu de viață al aplicațiilor Kubernetes din cluster. Ca și alte platforme comerciale din această listă, StackRox generează un profil runtime pe baza comportamentului observat al containerului și alertează automat în caz de orice deviație.
În plus, StackRox analizează configurațiile Kubernetes, utilizând CIS Kubernetes și alte seturi de reguli pentru a evalua conformitatea containerelor.
Sysdig Secure
- Site:
- Licență: comercială
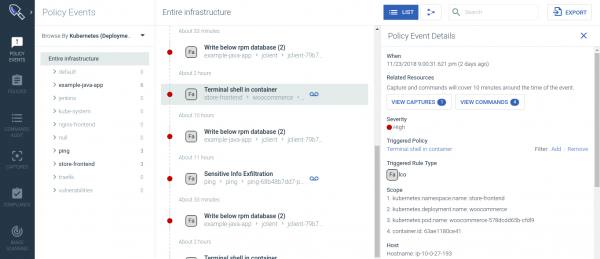
Sysdig Secure protejează aplicațiile pe parcursul întregului ciclu de viață al containerului și Kubernetes. Acesta containerelor, asigură bazată pe învățare automată, efectuează analiză criminalistică pentru a identifica vulnerabilități, blochează amenințările, monitorizează și realizează auditul activităților în microservicii.
Sysdig Secure se integrează cu instrumentele CI/CD, cum ar fi Jenkins, și controlează imaginile încărcate din registrele Docker pentru a preveni apariția imaginilor periculoase în production. De asemenea, asigură o securitate runtime cuprinzătoare, inclusiv:
- profilare runtime bazată pe ML și detectare a anomaliilor;
- politici de rulare bazate pe evenimente sistemice, API K8s-audit, proiecte comunitare (FIM — monitorizarea integrității fișierelor; cryptojacking) și cadru ;
- reacția și remedierile incidentelor.
Tenable Container Security
- Site:
- Licență: comercială
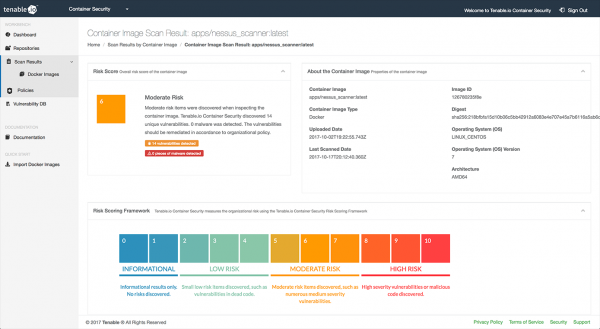
Înainte de apariția containerelor, Tenable era bine cunoscută în industrie ca fiind compania care a dezvoltat Nessus — un instrument popular pentru identificarea vulnerabilităților și auditul de securitate.
Tenable Container Security folosește expertiza companiei în securitatea informatică pentru a integra pipeline-urile CI/CD cu baze de date ale vulnerabilităților, pachete specializate pentru detectarea malware-ului și recomandări pentru atenuarea amenințărilor la securitate.
Twistlock (Palo Alto Networks)
- Site:
- Licență: comercială
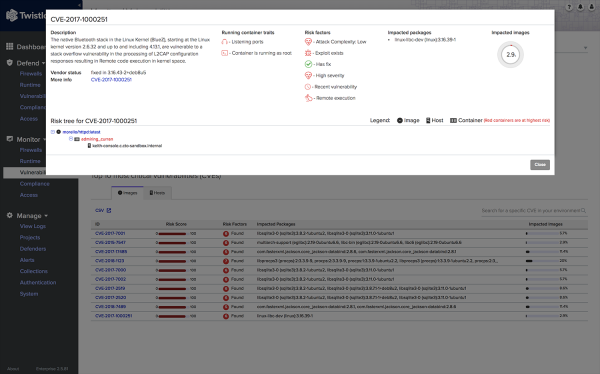
Twistlock se promovează ca o platformă orientată către servicii cloud și containere. Twistlock suportă diferiți furnizori de cloud (AWS, Azure, GCP), orchestratori de containere (Kubernetes, Mesosphere, OpenShift, Docker), medii de execuție serverless, cadre de mesh și instrumente CI/CD.
Pe lângă metodele obișnuite de securitate la nivel de întreprindere, cum ar fi integrarea în pipeline-urile CI/CD sau scanarea imaginilor, Twistlock utilizează învățarea automată pentru a genera modele comportamentale și reguli de rețea care iau în considerare particularitățile containerelor.
Cu ceva timp în urmă, Twistlock a fost achiziționată de compania Palo Alto Networks, care deține proiectele Evident.io și RedLock. În prezent, nu se știe cum vor fi integrate exact aceste trei platforme în de la Palo Alto.
Ajută la crearea celui mai bun catalog de instrumente pentru securitatea Kubernetes!
Ne străduim să facem acest catalog cât mai complet posibil, iar pentru asta avem nevoie de ajutorul tău! Contactează-ne (), dacă știi un instrument grozav care merită inclus în această listă sau ai descoperit o eroare/informație învechită.
De asemenea, te poți abona la cu știri din ecosistemul cloud-native și povești despre proiecte interesante din lumea securității Kubernetes.
P.S. de la traducător
Citiți și în blogul nostru:
- «»;
- «»;
- «»;
- «»;
- «».
Sursa: habr.com
