

Dezvoltarea tehnologiilor a avut un impact semnificativ asupra arhitecturii sistemelor de control al accesului. Urmărind parcursul său de dezvoltare, putem prezice ce ne așteaptă în viitorul apropiat.
Trecutul
Cu mult timp în urmă, rețelele de calculatoare erau o raritate. Sistemele de control al accesului de atunci erau construite astfel: un master - controler deservind un număr limitat de controlere, iar computerul acționând ca un terminal pentru programarea și afișarea informațiilor. Logica operațiunii era definită de master-controler, care gestiona controlerele secundare.
Controlerele secundare nu puteau schimba informații direct între ele, schimbul având loc prin intermediul master-controlerului. Această model impunea limitări semnificative asupra dezvoltării sistemelor de control al accesului.
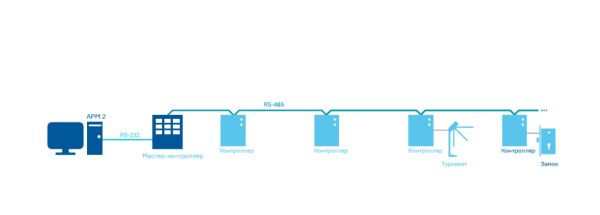
Dezvoltarea echipamentului informatic și a echipamentelor de rețea a influențat arhitectura sistemelor, rezultând în apariția sistemelor de control al accesului multi-server. Modificările au afectat software-ul, dar au ocolit controlerele, ceea ce impunea restricții asupra extinderii și dezvoltării sistemului.
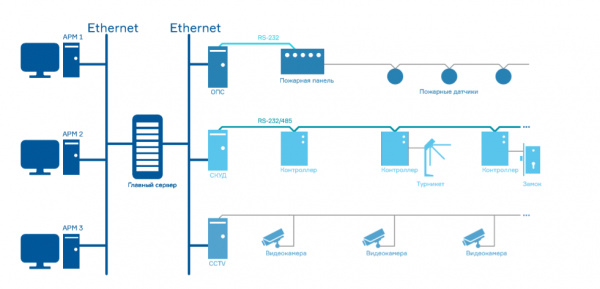
Prezentul
Dezvoltarea microelectronicii a permis producătorilor de echipamente să schimbe radical arhitectura sistemelor de control al accesului. În locul modelului anterior a venit o arhitectură în care controlerele au putut schimba date direct între ele.
În acest model, software-ul putea fi instalat în orice loc din rețeaua locală, integrarea cu alte sisteme de securitate fiind ușurată prin utilizarea unei medii unice de schimb de informații.
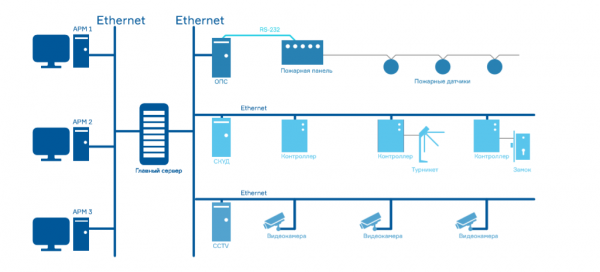
Acest model funcționează cu succes și astăzi, dar nivelul actual de dezvoltare tehnologică permite construirea de sisteme cu o arhitectură complet diferită. Există o gamă largă de opțiuni fizice și logice pentru asigurarea comunicării între componentele sistemului și mijloacele de interacțiune între utilizatori și sistem. Acestea includ aplicații console, controlere specializate cu interfață grafică, diferite panouri de control, computere de tip tabletă și telefoane, precum și utilizarea browserelor WEB standard. Capacitățile microcontrolerelor deja depășesc de multe ori resursele calculatoarelor folosite în primele sisteme de control al accesului.
Dezvoltarea ulterioară a arhitecturii sistemelor de control al accesului
Controlerul ca server
Un server în sistemul de control al accesului (SKUD) este necesar pentru a executa corect logica de business a sistemului, pentru a stoca datele despre utilizatori și evenimente. Acum 20 de ani, acest lucru era realizat de un master-controller. De atunci, cerințele pentru sistemele de control al accesului au crescut semnificativ, dar și capacitățile controlerelor moderne depășesc posibilitățile calculatoarelor de acum 20 de ani.
Serverul sistemului poate fi instalat chiar în controler, dacă acesta dispune de resursele corespunzătoare. Serverul sistemului, desfășurat în memoria controlerelor, are avantaje semnificative. Primul dintre ele este simplitatea de implementare a sistemului.
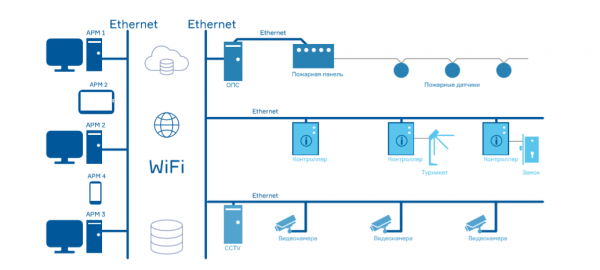
Unul dintre controlerele sistemului este desemnat ca server (sau master, ca odinioară), acesta primește indicații cu privire la controlerele cu care va colabora. Totul este pregătit. Pentru a lucra cu obiecte externe, controlerul desemnat ca server primește un IP „alb”, care este comunicat celorlalte controlere, astfel încât acestea să se conecteze de sine stătător. Pentru integrarea cu 1C, trebuie doar să transmitem programului adresa controlerului. Pentru integrarea cu un sistem de recunoaștere a numerelor, se specifică, ca număr de acces, numărul mașinii și IP-ul camerei sau al sistemului capabil să recunoască numerele de înmatriculare.
SKUD ca serviciu
Al doilea avantaj important este confortul utilizatorilor. Clientul nu mai trebuie să se gândească la ce computer să desfășoare sistemul, unde va fi amplasat și cine îl va întreține. Acum, clientul primește pur și simplu o adresă IP, un nume de utilizator și o parolă - și poate monitoriza disciplina angajaților, poate seta drepturi de acces și poate emite permise de vizitator într-un browser care îi este convenabil. Este suficient să achiziționeze un turnichet și un controler (sau o soluție gata făcută - o poartă electronică) și identificatorii. Și sistemul este gata.
Această abordare corespunde maxim tendinței moderne de a percepe SKUD ca pe un serviciu. Clientul nu se gândește la instalarea și întreținerea sistemului, toate acestea fiind realizate de specialiști de la distanță. Aici apare inevitabil întrebarea despre viteza de reacție a controlerului și capacitatea acestuia de a lucra cu 10.000 de utilizatori și 200 de turnichete? Deocamdată, acest lucru nu pare posibil, dar baza de date poate fi plasată în cloud sau pe un server dedicat. server. Cu timpul, capacitățile controlerelor vor crește, iar sistemul descris mai sus va putea fi implementat chiar și în mari întreprinderi cu un număr mare de angajați și dispozitive de execuție.
Viitorul
Standardizarea ca trend
Arhitectura SCUD va fi construită pe baza controlerelor „inteligente”, care vor interacționa între ele, având printre ele mai mulți controleri master care îndeplinesc rolul de server. De asemenea, ele se vor putea conecta la baza unui server unic (sau a mai multora servere), asigurând logica necesară interacțiunii.
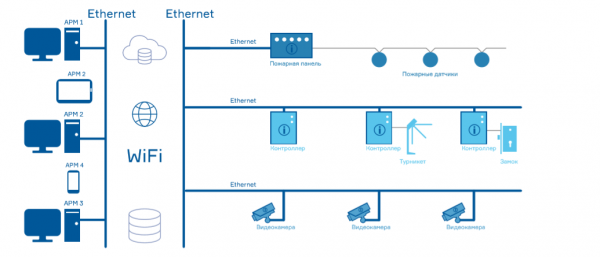
Este esențial ca standardizarea protocoalelor să fie susținută de toți jucătorii de pe piață – nu doar la nivelul interacțiunii cu controlerul, ci și la nivelul interacțiunii sistemelor.
Este posibil ca dezvoltarea unui standard unic să fie realizată în viitorul îndepărtat. Dar chiar dacă acest lucru nu se va întâmpla, standardizarea interacțiunii pe baza REST API și accesul la informații prin intermediul browser-ului ar trebui să fie implementate cât mai curând posibil.
Sursa: habr.com
