

Când se vorbește despre MDM, care înseamnă Managementul Dispozitivelor Mobile, toată lumea își imaginează instantaneu un kill-switch care dezactivează de la distanță telefonul pierdut la cererea angajatului din securitate. Nu, în general, acest lucru există, doar că fără efecte pirotehnice. Dar există și o grămadă de alte sarcini de rutină care devin mult mai simple și mai puțin dureroase cu MDM.
Afacerea tinde spre optimizare și unificare a proceselor. Și dacă înainte angajatul nou trebuia să meargă în misteriosul subsol cu fire și becuri, unde înțelepții bătrâni cu ochi roșii îl ajutau să configureze emailul corporativ pe Blackberry-ul său, acum MDM a crescut la un întreg ecosistem care permite realizarea acestor sarcini în doar două clicuri. Vom discuta despre securitate, „Coca-Cola” cu castraveți și coacăze și despre diferențele dintre MDM, MAM, EMM și UEM. De asemenea, vom vorbi despre cum să te angajezi de la distanță pentru a vinde plăcinte.
Vineri la bar
Chiar și cei mai responsabili oameni se mai odihnesc. Și, așa cum se întâmplă adesea, uită rucsacurile, laptopurile și telefoanele mobile în cafenele și baruri. Cea mai mare problemă este că pierderea acestor dispozitive poate reprezenta o mare durere de cap pentru departamentul de securitate, dacă acestea conțin informații sensibile pentru companie. Angajații de la Apple au reușit să se facă remarcați de cel puțin două ori, pierzând mai întâi , și apoi — . Da, acum majoritatea telefoanelor mobile vin cu criptare din cutie, dar aceleași laptopuri corporative nu sunt întotdeauna configurate cu criptarea discului dur ca setare implicită.
În plus, au început să apară amenințări precum furtul țintit al dispozitivelor corporative cu scopul de a obține date valoroase. Telefonul este criptat, totul este cât mai sigur și așa mai departe. Dar ați observat camera de supraveghere sub care ați deblocat telefonul înainte să fie furat? Având în vedere potențiala valoare a datelor pe un dispozitiv corporativ, astfel de modele de amenințare au devenit destul de reale.
Oamenii, în general, pot fi foarte uituci. Multe companii din SUA au început să trateze laptopurile ca pe consumabile care vor fi inevitabil uitate în baruri, hoteluri sau aeroporturi. Există date conform cărora în aceleași aeroporturi din SUA în fiecare săptămână, dintre care cel puțin jumătate conțin informații confidențiale fără nicio protecție.
Toate acestea au adăugat destul de mult păr cărunt profesioniștilor în securitate și au dus la dezvoltarea inițială a MDM (Managementul Dispozitivelor Mobile). Apoi a apărut nevoia de gestionare a ciclului de viață al aplicațiilor mobile pe dispozitivele controlate, iar soluțiile MAM (Managementul Aplicațiilor Mobile) au fost introduse. Acum câțiva ani, acestea au început să se unească sub denumirea comună EMM (Managementul Mobilității în Întreprindere) — un sistem unificat pentru gestionarea dispozitivelor mobile. Apogeul acestei centralizări sunt soluțiile UEM (Managementul Unificat al Punctelor de Acces).
Dragă, am cumpărat un zoo.
Primii care au început să apară au fost furnizorii care ofereau soluții pentru gestionarea centralizată a dispozitivelor mobile. Una dintre cele mai cunoscute companii — Blackberry — este încă activă și se descurcă bine. Chiar și în Rusia, este prezentă și vinde produsele sale, în principal pentru sectorul bancar. Pe această piață au intrat și SAP, precum și alte companii mai mici, cum ar fi Good Technology, achiziționată ulterior de aceeași Blackberry. În același timp, conceptul BYOD a câștigat popularitate, când companiile încercau să economisească prin faptul că angajații aduceau dispozitivele lor personale la birou.
Adevărul este că s-a descoperit foarte repede că suportul tehnic și securitatea deja tremurau de solicitări de tipul „Cum pot să configurez MS Exchange pe Arch Linux-ul meu” și „Am nevoie de un VPN direct pentru un repository Git privat și baza de date de produse de pe MacBook-ul meu”. Fără soluții centralizate, toată economia pe care o aducea BYOD se transforma într-un coșmar din punct de vedere al întreținerii întregului zoo. Companiile aveau nevoie ca toată gestionarea să fie automată, flexibilă și sigură.
În comerțul cu amănuntul, lucrurile s-au desfășurat puțin diferit. Acum aproximativ 10 ani, companiile au realizat brusc că au apărut dispozitive mobile. În trecut, angajații stăteau în fața monitoarelor cu tub catodic, iar undeva în apropiere era un tip cu o barbă care purta un pulover, făcând totul să funcționeze. Odată cu apariția smartphone-urilor de ultimă generație, funcțiile rar întâlnitelor PDA-uri specializate pot fi acum preluate de un dispozitiv seriat ieftin. În același timp, a apărut înțelegerea că acest „zoo” trebuie să fie gestionat, deoarece sunt multe platforme și toate sunt diferite: Blackberry, iOS, Android, apoi — Windows Phone. În cadrul unei mari companii, orice acțiune manuală înseamnă a-și trage un glonț în picior. Acest proces va consuma ore valoroase din resursa IT și suport.
Furnizorii, la început, ofereau produse MDM separate pentru fiecare platformă. Era o situație tipică în care se gestionau doar smartphone-uri pe iOS sau Android. Odată ce s-a ajuns la o înțelegere cu smartphone-urile, s-a descoperit că trebuie să gestionăm și terminalele de colectare a datelor din depozite. În acest timp, este foarte important să trimiteți un nou angajat în depozit pentru a scana codurile de bare de pe cutiile necesare și a introduce aceste date în baza de date. Dacă aveți depozite în toată țara, suportul devine destul de complicat. Trebuie să conectați fiecare dispozitiv la Wi-Fi, să instalați aplicația și să asigurați accesul la baza de date. Cu modernele MDM, mai bine zis EMM, luați un administrator, îi oferiți o consolă de gestionare și configurați mii de dispozitive dintr-un singur loc, folosind scenarii model.
Terminalele din McDonald’s
În comerțul cu amănuntul, se observă o tendință interesantă – renunțarea la casele tradiționale și la punctele de vânzare. Dacă anterior, în același M.Video, îți plăcea un ceainic, trebuia să chemi un vânzător și să mergi cu el prin toată sala până la terminalul fix. Pe drum, clientul avea timp să uite de ce a venit și să își schimbe decizia. Se pierdea efectul acelei cumpărări impulsive. Acum, soluțiile MDM permit vânzătorilor să vină imediat cu un terminal POS și să finalizeze plata. Sistemul integrează și configurează terminalele de depozit și vânzătorii dintr-o singură consolă de management. La vremea respectivă, una dintre primele companii care a început să schimbe modelul tradițional de casă a fost McDonald’s, cu panourile sale interactive pentru autoservire și cu fetele cu terminale mobile care preluau comenzile direct din mijlocul cozilor.
Burger King a început, de asemenea, să își dezvolte ecosistemul, adăugând o aplicație care permitea efectuarea comenzilor de la distanță, pentru a fi pregătite în avans. Totul se integra într-o rețea armonioasă cu mese interactive gestionate și terminale mobile pentru angajați.
Tu însuți casier
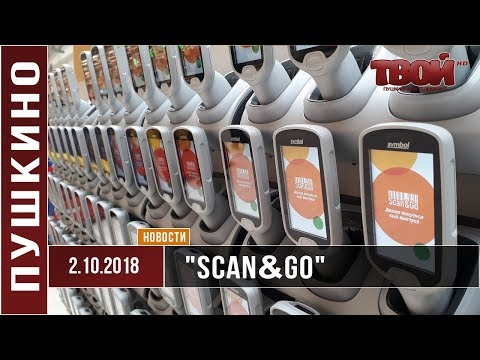
Multe hipermarketuri alimentare reduc sarcina casierilor prin instalarea de case de autoservire. „Globus” a mers mai departe. La intrare, oferă terminale Scan&Go cu un scanner integrat, cu care îți scanezi produsele pe loc, le împachetezi și ieși, plătind. Nu trebuie să desigilezi produsele împachetate la casă. Toate terminalele sunt, de asemenea, gestionate centralizat și se integrează atât cu depozitele, cât și cu alte sisteme. Unele companii încearcă soluții similare integrate în cărucior.
O mie de gusturi
Un punct important sunt aparatele de vending. Acestea necesită, de asemenea, actualizarea firmware-ului, monitorizarea stocurilor de cafea arsă și lapte praf. În plus, trebuie să se sincronizeze toate acestea cu terminalele personalului de întreținere. Dintre companiile mari, Coca-Cola s-a remarcat în acest sens, anunțând un premiu de $10,000 pentru cea mai originală rețetă de băutură. A permis utilizatorilor să amestece cele mai neobișnuite combinații în aparatele sale. Așa că au apărut variante ca cola cu ghimbir și lămâie fără zahăr și Sprite cu vanilie și piersici. Deocamdată nu au ajuns la gustul de ceară de ureche, ca în bomboanele Bertie Bott’s Every Flavour Beans, dar sunt hotărâți în această direcție. Toată telemetria și popularitatea fiecărei combinații sunt atent monitorizate. Totul se integrează și cu aplicațiile mobile ale utilizatorilor.
Așteptăm noi arome.
Vânzăm plăcinte
Întreaga frumusețe a sistemelor MDM/UEM constă în faptul că puteți scala rapid afacerea, conectând noi angajați de la distanță. Puteți organiza vânzarea de plăcinte condiționate într-un alt oraș cu o integrare completă cu sistemele dvs. în doar câteva clicuri. Va arăta cam așa.
Angajatului i se aduce un nou dispozitiv. În cutie – o foaie cu cod de bare. Scanăm – dispozitivul se activează, se înregistrează în MDM, ia firmware-ul, îl aplică și se repornește. Utilizatorul introduce datele sale sau un token de unică folosință. Totul. Acum aveți un nou angajat care are acces la emailul corporativ, datele privind stocurile, aplicațiile necesare și integrarea cu terminalul mobil de plată. Persoana vine la depozit, ia produsele și le livrează clienților, primind plata prin intermediul aceluiași dispozitiv. Aproape ca în strategia de a angaja câțiva noi unități.
Cum arată asta
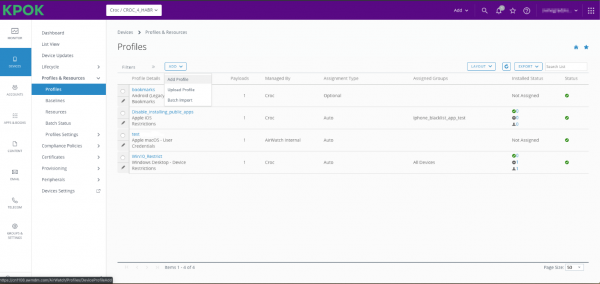
Unul dintre cele mai funcționale sisteme UEM de pe piață este VMware Workspace ONE UEM (fost AirWatch). Acesta permite integrarea cu și cu ChromeOS. Chiar și Symbian a fost suportat până de curând. De asemenea, Workspace ONE suportă Apple TV.
Încă un avantaj important. Apple permite numai două MDM-uri, inclusiv Workspace ONE, să aibă acces la API înainte de lansarea unei noi versiuni iOS. La toți ceilalți, în cel mai bun caz – cu o lună înainte, iar lor – cu două.
Pur și simplu specificați scenariile necesare, conectați dispozitivul și apoi funcționează, așa cum s-ar spune, automagic. Politicile vin, restricțiile sunt aplicate, se oferă acces la resursele de rețea interne, se încarcă cheile și se instalează certificatele. În câteva minute, noul angajat are deja un dispozitiv complet pregătit pentru muncă, de pe care curge continuu telemetria necesară. Numărul scenariilor este uriaș, începând de la blocarea camerei telefonului într-o anumită geolocație și terminând cu SSO pe baza amprentei sau a feței.
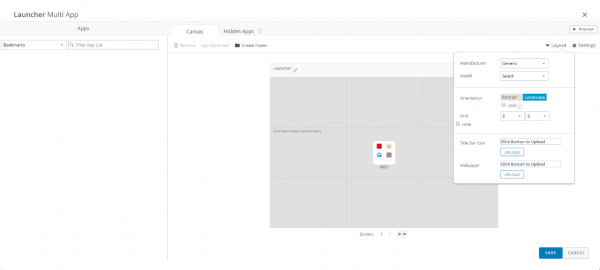
Administratorul configurează launcher-ul cu toate aplicațiile care vor fi disponibile utilizatorului.
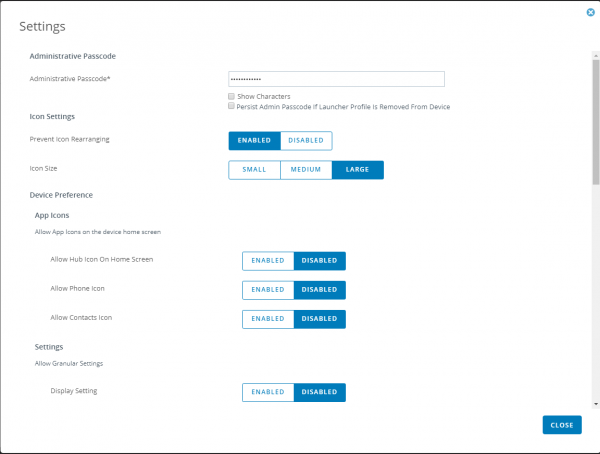
De asemenea, toate parametrii posibili și imposibili, cum ar fi dimensiunea pictogramelor, interdicția de a le muta, restricția asupra pictogramei pentru apeluri și contacte, sunt configurate la fel de flexibil. Această funcționalitate este utilă atunci când se utilizează platformele Android ca meniu interactiv în restaurante și pentru sarcini similare.
Din perspectiva utilizatorului, arată cam așa 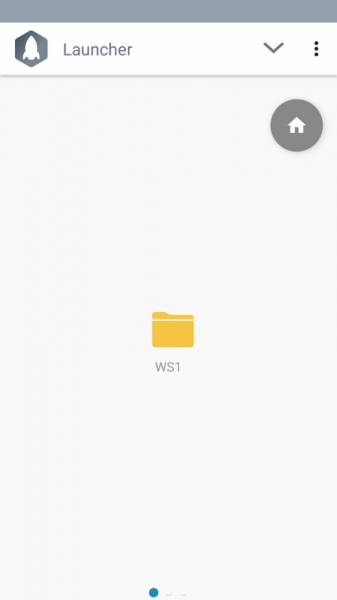
Sunt soluții interesante și la alți furnizori. De exemplu, EMM SafePhone de la NIIS OKB oferă soluții certificate pentru transmiterea sigură a vocii și mesajelor cu criptare și posibilitate de înregistrare.
Telefoane rootate
O durere de cap pentru securitatea informațiilor sunt telefoanele rootate, unde utilizatorul are drepturi maxime. Nu, subiectiv, acesta este variantă ideală. Dispozitivul tău ar trebui să îți ofere toate drepturile pentru gestionare. Din păcate, acest lucru contravine cerințelor corporative, care necesită absența posibilității utilizatorului de a influența software-ul corporativ. De exemplu, acesta nu ar trebui să aibă posibilitatea de a accesa zona protejată a memoriei cu fișierele sau de a introduce un GPS fals.
De aceea, toți furnizorii încearcă, într-un fel sau altul, să detecteze orice activitate suspectă pe dispozitivul gestionat și să blocheze accesul în cazul descoperirii drepturilor root sau a unei versiuni neobișnuite a firmware-ului.
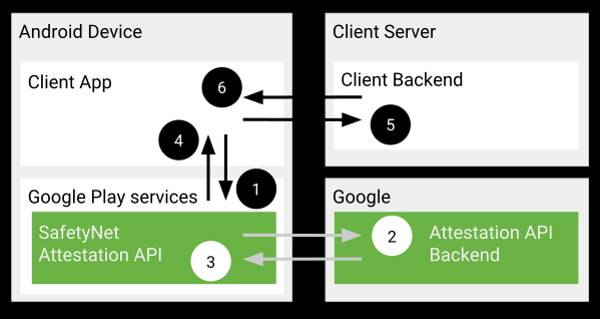
În Android se bazează de obicei pe . Ocazional, același Magisk permite ocolirea verificărilor, dar, în general, Google corectează foarte repede această situație. Din câte știu, același Google Pay nu a reușit să funcționeze din nou pe dispozitivele rootate după actualizarea din primăvară.
În loc de concluzie
Dacă sunteți o companie mare, ar trebui să luați în considerare implementarea UEM/EMM/MDM. Tendințele moderne arată că aceste sisteme sunt din ce în ce mai utilizate — de la iPad-uri blocate ca terminale în cofetării până la integrări mari cu baze de date de depozit și terminale de curierat. O singură interfață de gestionare și integrarea rapidă sau schimbarea rolului angajaților oferă avantaje foarte mari.
Emailul meu este SVinogradskiy@croc.ru
Sursa: habr.com
