

Compania Google despre schimbarea modului de gestionare a conținutului mixt pe paginile deschise prin HTTPS. Anterior, în prezența componentelor încărcate fără criptare (prin protocolul http://) pe paginile deschise prin HTTPS, era afişat un indicator special. În viitor, s-a decis blocarea implicită a încărcării unor astfel de resurse. Astfel, paginile deschise prin „https://” vor conține garantat doar resurse încărcate printr-un canal de comunicare securizat.
Se remarcă faptul că în prezent peste 90% dintre site-uri sunt accesate de utilizatori Chrome folosind HTTPS. Prezența inserțiilor încărcate fără criptare creează riscuri de încălcare a securității prin modificarea conținutului nesecurizat în cazul controlului canalului de comunicare (de exemplu, atunci când se conectează prin Wi-Fi deschis). Indicatorul de conținut mixt este recunoscut ca fiind ineficient și înșelător pentru utilizator, deoarece nu oferă o evaluare clară a securității paginii.
În prezent, cele mai periculoase tipuri de conținut mixt, cum ar fi scripturile și iframe-urile, sunt deja blocate implicit, dar imaginile, fișierele audio și video pot fi încă încărcate prin http://. Prin înlocuirea imaginilor, un atacator poate introduce cookie-uri de urmărire a acțiunilor utilizatorului, poate încerca să exploateze vulnerabilitățile din gestionarii de imagini sau poate comite fraudă, înlocuind informațiile prezentate în imagine.
Introducerea blocării este împărțită în mai multe etape. În Chrome 79, planificat pentru 10 decembrie, va apărea o nouă setare care va permite dezactivarea blocării pentru site-uri specifice. Această setare va fi aplicată pentru conținutul mixt deja blocat, cum ar fi scripturile și iframe-urile, și va fi activată prin meniul care apare la clic pe simbolul lacătului, înlocuind indicatorul anterior propus pentru dezactivarea blocării.
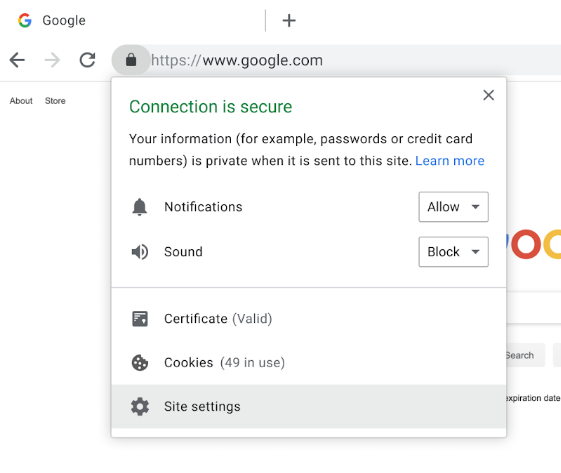
În Chrome 80, care va fi lansat pe 4 februarie, va fi aplicat un sistem ușor de blocare a fișierelor audio și video, care implică înlocuirea automată a linkurilor http:// cu https://, permițând astfel menținerea funcționalității, dacă resursa problematică este de asemenea disponibilă pe HTTPS. Imaginile vor continua să se încarce fără modificări, dar în cazul în care sunt încărcate prin http:// pe paginile https://, va începe să fie afișat un indicator de conexiune nesecurizată pentru întreaga pagină. Pentru înlocuirea automată cu https sau blocarea imaginilor, dezvoltatorii de site-uri vor putea utiliza proprietățile CSP upgrade-insecure-requests și block-all-mixed-content. În versiunea Chrome 81, planificată pentru 17 martie, va fi aplicată înlocuirea automată a imaginilor încărcate mixt din http:// în https://.
De asemenea, compania Google va integra într-una din următoarele versiuni ale browserului Chrome un nou component numit Password Checkup, anterior în formă de . Integrarea va aduce în managerul de parole Chrome instrumente pentru analiza fiabilității parolelor utilizate de utilizator. Atunci când se încearcă accesarea oricărui site, se va efectua o verificare a numelui de utilizator și a parolei în baza conturilor compromise, cu afișarea unei avertizări în cazul identificării problemelor. Verificarea se face pe baza unei baze care cuprinde peste 4 miliarde de conturi compromise, care au fost implicate în scurgerile de baze de date ale utilizatorilor. Avertizarea va fi de asemenea afișată atunci când se încearcă utilizarea unor parole triviale, cum ar fi „abc123” (conform Google, 23% dintre americani folosesc astfel de parole), sau atunci când se folosește aceeași parolă pe mai multe site-uri.
Pentru a păstra confidențialitatea, în cazul accesării unui API extern, sunt transmise doar primele două octeți ai hash-ului din combinația numelui de utilizator și a parolei (pentru hash-ing se folosește algoritmul ). Hash-ul complet este criptat cu o cheie generată pe partea utilizatorului. Hash-urile originale în baza Google sunt de asemenea criptate suplimentar și se păstrează pentru indexare doar primele două octeți ai hash-ului. Verificarea finală a hash-urilor, care se încadrează în prefixul de două octeți transmis, se face pe partea utilizatorului folosind tehnica criptografică „«, în care niciuna dintre părți nu cunoaște conținutul datelor verificate. Pentru a proteja împotriva determinării conținutului bazei de date a conturilor compromise prin încercarea de prefixe aleatorii, datele livrate sunt criptate asociat cu o cheie generată pe baza asocierii verificate a numelui de utilizator și a parolei.
Sursa: opennet.ro
