

Utilizatorii nu pot fi de încredere. În mare parte, aceștia sunt lenți și preferă confortul în locul securității. Conform statisticilor, 21% își notează pe hârtie parolele conturilor de muncă, iar 50% folosesc aceleași parole pentru serviciile de muncă și cele personale.
Mediul este de asemenea ostil. 74% dintre organizații permit aducerea de dispozitive personale la serviciu și conectarea lor la rețeaua corporativă. 94% dintre utilizatori nu pot distinge un e-mail adevărat de unul de tip phishing, iar 11% au făcut click pe atașamente.
Toate aceste probleme sunt rezolvate de infrastructura corporativă de chei publice (PKI), care asigură criptarea și autentificarea e-mailurilor, înlocuind parolele cu certificate digitale. Această infrastructură poate fi implementată pe Windows Server. Conform , serviciul Active Directory Certificate Services (AD CS) este un server care permite crearea unei PKI în organizația dumneavoastră și utilizarea criptografiei cu chei publice, a certificatelor digitale și a semnăturilor digitale.
Dar soluția de la Microsoft este destul de costisitoare.
Costul total de proprietate pentru un centru de certificare privat de la Microsoft
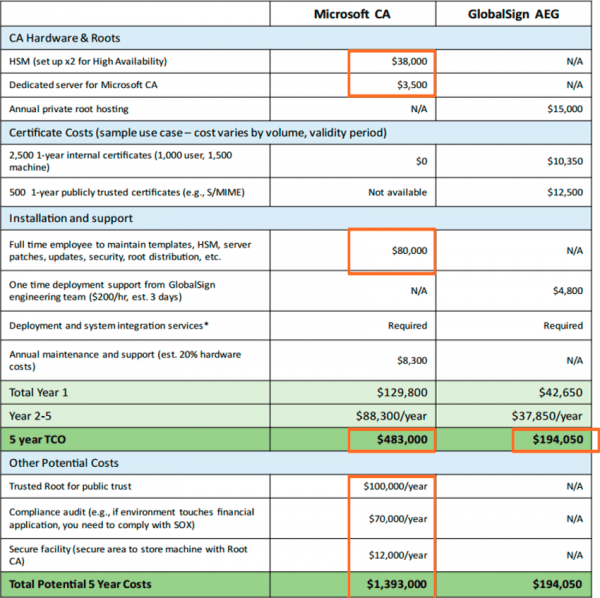
Compararea costului de proprietate între Microsoft CA și GlobalSign AEG.
În multe situații, este mai convenabil și mai ieftin să se creeze un astfel de centru de certificare privat, dar cu gestionare externă. Această problemă este rezolvată de GlobalSign Auto Enrollment Gateway (AEG). Costul total de proprietate exclude imediat mai multe tipuri de cheltuieli (achiziționarea de echipamente, costuri de suport, formarea personalului etc.). Economia poate depăși .
Ce este AEG
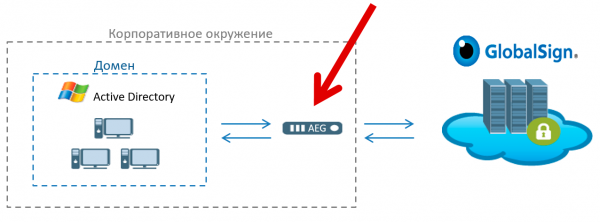
(AEG) este un serviciu software care acționează ca un gateway între serviciile de certificare SaaS GlobalSign și mediul corporativ Windows.
AEG se integrează cu Active Directory, permițând organizațiilor să automatizeze înregistrarea, pregătirea și gestionarea certificatelor digitale GlobalSign în mediul Windows. Înlocuind centrele de certificare interne cu serviciile GlobalSign, companiile îmbunătățesc securitatea și reduc costurile de gestionare a unui centru de certificare intern complex și costisitor de la Microsoft.
Serviciile de certificare GlobalSign SaaS sunt o opțiune mai fiabilă decât certificatele slabe și necontrolate de pe infrastructura proprie. Eliminarea necesității de a gestiona un registrator intern consumator de resurse reduce costul total de proprietate al PKI, precum și riscul de defecțiuni ale sistemului.
Suportul protocoalelor SCEP și ACME extinde capabilitățile de suport dincolo de Windows, inclusiv emiterea automatizată a certificatelor pentru servere Linux, dispozitive mobile, de rețea și alte dispozitive, precum și computere Apple OSX, înregistrate în Active Directory.
Securitate îmbunătățită
Pe lângă economisirea bugetului, gestionarea externă a PKI îmbunătățește securitatea sistemului. Așa cum menționează un studiu realizat de Aberdeen Group, certificatele devin tot mai des ținte pentru atacatori: aceștia profită de vulnerabilități cunoscute, cum ar fi certificatele auto-semnatate nesigure, criptarea slabă și mecanismele proaste de revocare. În plus, atacatorii au stăpânit exploatările mai sofisticate, cum ar fi emiterea frauduloasă de certificate din partea autorităților de certificare de încredere și falsificarea certificatelor pentru semnarea codului.
„Cele mai multe organizații nu gestionează suficient riscurile legate de aceste atacuri și nu sunt pregătite să reacționeze rapid în cazul unui compromis,” Derek E. Brink, vicepreședinte și cercetător în domeniul securității IT la Aberdeen Group. „Oferind companiilor posibilitatea de a delega aspectele operaționale ale gestionării certificatelor experților, menținând în același timp controlul corporativ asupra politicilor de grup din Active Directory, GlobalSign își propune să asigure o creștere viitoare a utilizării certificatelor, abordând în mod eficient problemele practice de securitate și încredere într-un model de desfășurare economic.”
Cum funcționează AEG
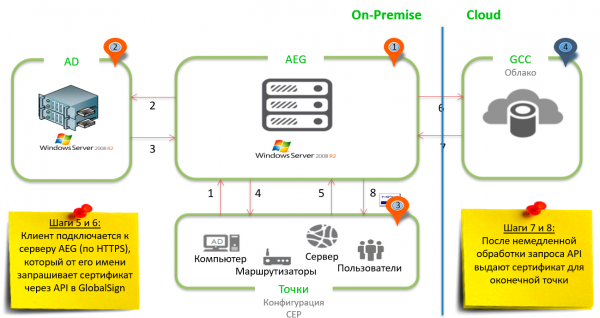
Un sistem tipic cu AEG include patru componente cheie pentru a garanta livrarea certificatelor corecte către punctele de acces corecte:
- Software-ul AEG pe serverul Windows.
- Servere Active Directory sau controlere de domeniu, care permit administratorilor să gestioneze și să stocheze informații despre resurse.
- Puncte finale: utilizatori, dispozitive, servere și stații de lucru — practic orice obiect care este un "consumator" de certificații digitale.
- Centru de certificare GlobalSign sau GCC, care se află în vârful unei platforme fiabile de emitere și gestionare a certificatelor. Aici sunt generate certificatele.
Trei din cele patru componente afișate se află în mediu local la client, iar al patrulea în cloud.
În primul rând, punctele finale sunt configurate anticipat prin politici de grup: de exemplu, prin verificarea certificatului pentru autentificarea utilizatorului, solicitarea S/MIME pentru certificat și așa mai departe – pentru a se conecta ulterior la serverul AEG. Conexiunea se realizează în siguranță prin HTTPS.
Serverul AEG trimite o solicitare către Active Directory prin LDAP pentru a obține o listă de modele de certificate pentru aceste puncte finale și trimite clienților această listă împreună cu locația centrului de certificare. După primirea acestor reguli, punctele finale se reconectează la serverul AEG, de data aceasta pentru a solicita certificatele efective. AEG, la rândul său, creează un apel API cu parametrii specificați și îl trimite Centrului de certificare GlobalSign sau GCC pentru procesare.
În cele din urmă, partea de server GCC procesează solicitările, de obicei în câteva secunde, și trimite răspunsul API împreună cu certificatul, care va fi instalat la cerere pe punctele finale.
Întregul proces durează câteva secunde și poate fi complet automatizat prin configurarea punctelor finale pentru a obține automat certificate prin politici de grup.
Caracteristici unice ale AEG
- Se poate înregistra prin platforma MDM.
- Dezvoltat de foști angajați din echipa Microsoft Crypto.
- Soluție „fără client”.
- Implementare și management simplificat al ciclului de viață.
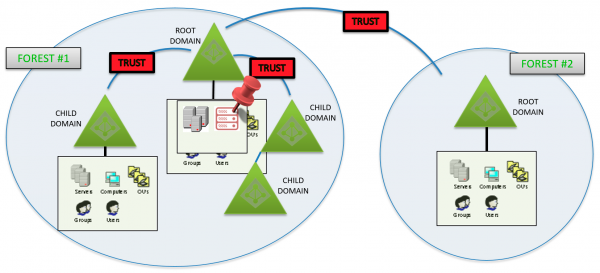
Exemple de arhitectură
Astfel, gestionarea PKI externe prin gateway-ul GlobalSign AEG înseamnă o securitate sporita, economii de costuri și reducerea riscurilor. Un alt avantaj este scalabilitatea simplă și performanța crescută. O gestionare corectă a PKI asigură timpi de funcționare îndelungați, eliminând întreruperile operațiunilor critice din cauza certificatelor invalide și oferind angajaților acces la distanță, sigur, la rețelele companiei.
susține o gamă largă de scenarii de utilizare care necesită autentificare cu două factori: de la clienți de echipe de lucru la distanță care accesează rețeaua prin VPN și Wi-Fi, până la acces privilegiat la resurse foarte sensibile prin carduri inteligente.
GlobalSign - lider mondial în furnizarea de soluții PKI pentru gestionarea identității și accesului în cloud și rețea. Mai multe informații despre produse puteți solicita de la .
Sursa: habr.com
