

Specialiștii ESET au dezvăluit o nouă campanie malițioasă, vizând utilizatorii de limbă rusă ai rețelei mondiale.
Ciberneticii au răspândit timp de câțiva ani un browser Tor infectat, folosingu-l pentru a urmări victimele și a fura bitcoinii acestora. Browserul infectat a fost distribuit prin diferite forumuri sub masca versiunii oficiale în limba rusă a Tor Browser.
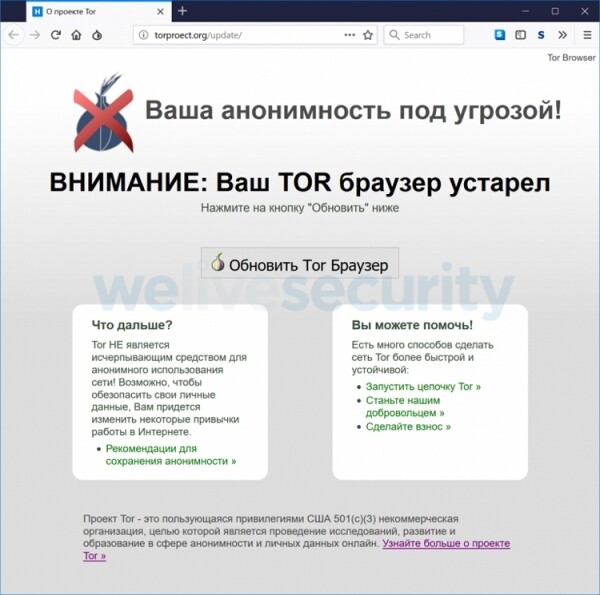
Malware-ul permite atacatorilor să vadă ce site-uri vizitează victima în acel moment. Teoretic, ei pot, de asemenea, modifica conținutul paginii vizitate, intercepta datele introduse și afișa mesaje false pe site-uri.
„Criminalii nu au modificat fișierele binare ale browserului. În schimb, au adus modificări la setări și extensii, astfel încât utilizatorii obișnuiți să nu observe diferența dintre versiunile originale și cele infectate”, spun experții ESET.
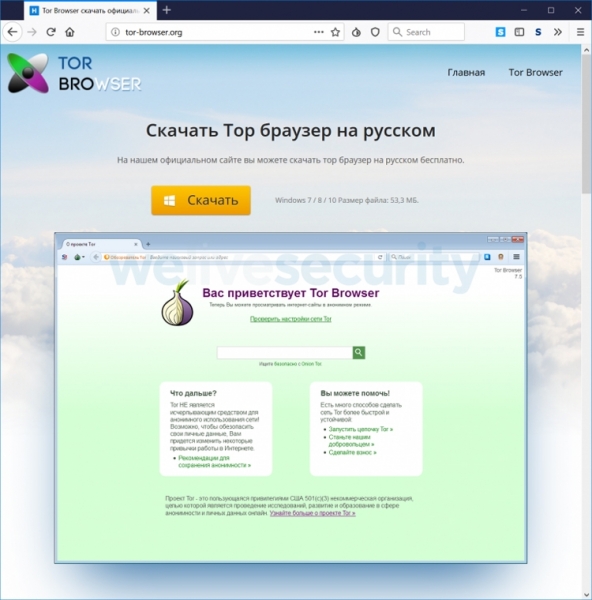
Schema de atac prevede, de asemenea, modificarea adreselor portofelelor sistemului de plată QIWI. Versiunea malițioasă a Tor înlocuiește automat adresa originală a portofelului bitcoin cu adresa infractorilor, atunci când victima încearcă să plătească pentru o achiziție cu bitcoini.
Daunele cauzate de acțiunile infractorilor se ridică la cel puțin 2,5 milioane de ruble. Însă, suma reală a furturilor poate fi mult mai mare.
Sursa: 3dnews.ru
