

Zero Trust („zero încredere”) este un model de securitate, dezvoltat de fostul analist Forrester în 2010. De atunci, modelul „zero încredere” a devenit cea mai populară concept în domeniul cibersecurității. Recent, scurgerile masive de date confirmă nevoia companiilor de a acorda mai multă atenție cibersecurității, iar modelul Zero Trust poate fi o abordare corectă.
Zero Trust înseamnă lipsa totală a încrederii în oricine – chiar și utilizatorii din interiorul perimetrului. Modelul presupune că fiecare utilizator sau dispozitiv trebuie să-și confirme datele de fiecare dată când solicită acces la un resursă, fie în interiorul, fie în afara rețelei.
Citiți mai departe dacă doriți să aflați mai multe despre conceptul de securitate Zero Trust.
Cum funcționează conceptul Zero Trust
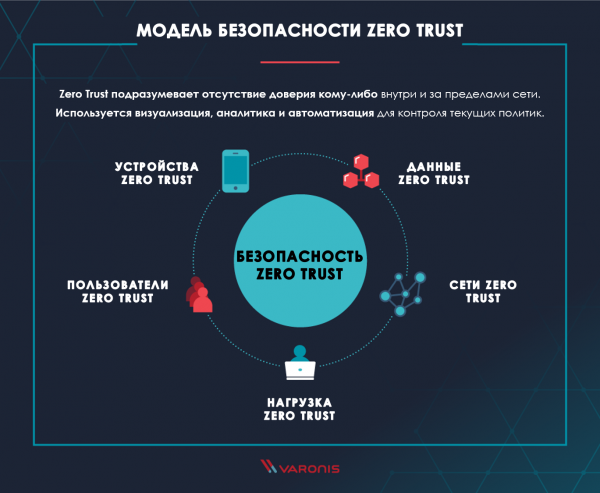
Conceptul Zero Trust a evoluat într-o abordare integrată a cibersecurității, incluzând mai multe tehnologii și procese. Scopul modelului „zero încredere” este de a proteja compania de amenințările moderne în domeniul cibersecurității și de scurgerile de date, obținând în același timp conformitate cu reglementările legale privind protecția datelor și securitatea.
Să analizăm principalele domenii ale conceptului Zero Trust. Forrester recomandă organizațiilor să acorde atenție fiecărui punct pentru a construi cea mai bună strategie de „zero încredere”.
Datele Zero Trust: Datele dumneavoastră sunt ceea ce încearcă să fure infractorii. Prin urmare, este complet logic ca prima bază a conceptului „zero încredere” să se concentreze pe . Aceasta înseamnă că trebuie să fiți capabil să analizați, protejați, clasificați, urmăriți și mențineți securitatea datelor dvs. corporative.
Rețelele Zero Trust: Pentru a fura informații, atacatorii trebuie să fie capabili să se miște în interiorul rețelei, prin urmare, sarcina dumneavoastră este să faceți acest proces cât mai complicat. Segmentați, izolați și controlați rețelele dumneavoastră cu ajutorul tehnologiilor moderne, cum ar fi firewall-urile de nouă generație, create special în acest scop.
Utilizatorii Zero Trust: Oamenii sunt cel mai slab link în strategia de securitate. Restricționați, urmăriți și aplicați riguros principiile de acces al utilizatorilor la resursele din rețea și internet. Configurați VPN, CASB (brokeri de acces sigur la cloud) și alte opțiuni de acces pentru a proteja angajații dvs.
Încărcarea Zero Trust: Termenul de încărcare este folosit de către reprezentanții departamentului de servicii și management al infrastructurii pentru a desemna întreaga stivă de aplicații și software backend utilizate de clienții dvs. pentru a interacționa cu afacerea. Aplicațiile client neactualizate sunt un vector comun de atac care trebuie protejat. Considerați întreaga stivă de tehnologie -- de la hypervisor la frontend web -- ca un vector de amenințare și protejați-o cu ajutoare care respectă conceptul de „zero trust”.
Dispozitive Zero Trust: Odată cu răspândirea internetului lucrurilor (smartphone-uri, televizoare inteligente, cafetiere inteligente etc.), numărul de dispozitive din interiorul rețelelor dvs. a crescut brusc în ultimii ani. Aceste dispozitive sunt, de asemenea, un potențial vector de atac, așa că trebuie să fie segmentate și monitorizate, la fel ca orice alt computer din rețea.
Vizualizare și analiză: Pentru a implementa cu succes principiul de „zero trust”, oferiți angajaților dvs. din departamentul de securitate și răspuns la incidente instrumente de vizualizare a tot ceea ce se întâmplă în rețeaua dvs., precum și analize pentru a înțelege semnificația a ceea ce se întâmplă. și analiza sunt aspecte cheie în lupta de succes împotriva oricăror amenințări potențiale în rețea.
Automatizare și gestionare: ajută la menținerea funcționării tuturor sistemelor dvs. cu un model de „zero trust” și la monitorizarea implementării politicilor Zero Trust. Oamenii pur și simplu nu pot urmări volumul de evenimente necesar pentru principiul de „zero trust”.
3 principii ale modelului Zero Trust
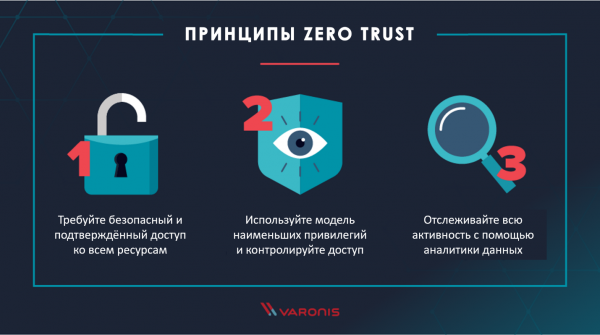
Solicitați acces sigur și confirmat la toate resursele
Primul principiu de bază al conceptului Zero Trust – toate drepturile de acces la toate resursele. De fiecare dată când un utilizator accesează o resursă de fișiere, o aplicație sau un serviciu de stocare în cloud, trebuie să se efectueze o reautentificare și o autorizare a acestui utilizator pentru această resursă.
Trebuie să considerați fiecare încercare de acces la rețeaua dvs. ca pe o amenințare până când se dovedește altceva, indiferent de modelul dvs. de găzduire și de locul de unde provine conexiunea.
Utilizați modelul privilegiilor minime și controlați accesul
este o paradigmă de securitate care limitează drepturile de acces ale fiecărui utilizator la nivelul necesar pentru a-și îndeplini atribuțiile. Limitând accesul fiecărui angajat, împiedicați un atacator să obțină acces la un număr mare de date prin compromiterea unui singur cont.
Windows VPS pentru lucru la distanță , pentru a atinge privilegiile minime și a oferi proprietarilor de afaceri capacitatea de a gestiona singuri permisiunile pentru datele pe care le controlează. Efectuați evaluări ale drepturilor și apartenenței la grupuri în mod regulat.
Monitorizați totul
Principiile „zero trust” implică controlul și verificarea tuturor. Înregistrarea fiecărei apeluri de rețea, a accesului la fișiere sau a mesajelor de e-mail pentru analiza activității dăunătoare nu este ceva ce poate realiza o singură persoană sau o întreagă echipă. De aceea, utilizați pe logurile adunate pentru a detecta cu ușurință amenințările din rețeaua dvs., cum ar fi , malware sau exfiltrarea secretă a datelor.
Implementarea modelului „zero trust”
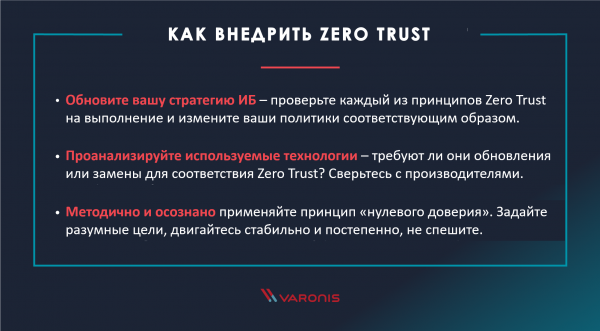
Să desemnăm câteva recomandări de bază pentru implementarea modelului „zero trust”:
- Actualizați fiecare element al strategiei dvs. de securitate informațională pentru a se conforma principiilor Zero Trust: Verificați toate părțile strategiei dvs. actuale pentru a le alinia la principiile „zero trust” descrise mai sus și ajustați-le dacă este necesar.
- Analizați stiva tehnologică utilizată și verificați dacă necesită actualizări sau înlocuiri pentru a atinge Zero Trust: Consultați producătorii tehnologiilor utilizate cu privire la conformitatea acestora cu principiile „zero trust”. Contactați noi furnizori în căutarea de soluții suplimentare care ar putea fi necesare pentru implementarea strategiei Zero Trust.
- Respectați principiul unei abordări metodice și conștiente în implementarea Zero Trust: stabiliți obiective măsurabile și realizabile. Asigurați-vă că noii furnizori de soluții sunt, de asemenea, aliniați cu strategia aleasă.
Modelul Zero Trust: aveți încredere în utilizatorii dvs.
Modelul „zero trust” nu se potrivește perfect cu denumirea sa, dar expresia „nu credeți nimic, verificați totul” nu sună la fel de bine. Este esențial să aveți încredere în utilizatorii dvs., dacă (și acesta este un „dacă” foarte mare) au trecut un nivel adecvat de autorizare și instrumentele de monitorizare nu au identificat nimic suspect.
Principiul „zero trust” cu Varonis
În implementarea principiului Zero Trust, Varonis permite aplicarea unui abordări axate pe securitatea datelor:
- Varonis scanează drepturile de acces și structura folderelor pentru a atinge , desemnarea proprietarilor de afaceri pentru date și de gestionare a drepturilor de acces de către proprii proprietari.
- Varonis analizează conținutul și identifică datele critice pentru a adăuga un nivel suplimentar de securitate și monitorizare la cele mai importante informații, precum și pentru a respecta cerințele legislative.
- Varonis monitorizează și analizează accesul la fișiere, activitatea în Active Directory, VPN, DNS, Proxy și email pentru al comportamentului fiecărui utilizator din rețeaua dvs.
compara activitatea curentă cu modelul de comportament standard pentru a identifica acțiuni suspecte și generează un incident de securitate cu recomandări pentru pașii următori pentru fiecare dintre amenințările detectate. - Varonis oferă o bază pentru monitorizarea, clasificarea, gestionarea permiselor și identificarea amenințărilor, care este necesară pentru implementarea principiului „zero trust” în rețeaua dvs.
De ce modelul Zero Trust?
Strategia „zero trust” oferă un nivel semnificativ de protecție împotriva scurgerilor de date și a amenințărilor cibernetice moderne. Tot ce le trebuie atacatorilor pentru a pătrunde în rețeaua dvs. este timp și motivație. Niciun firewall sau politică de parole nu îi va opri. Este necesar să construiți bariere interne și să monitorizați tot ceea ce se întâmplă pentru a identifica acțiunile lor în timpul unui atac.
Sursa: habr.com
