

Fișierele de trasare, sau fișierele Prefetch, au apărut în Windows încă din timpul versiunii XP. De atunci, au ajutat specialiștii în criminalistica digitală și reacția la incidentele informatică să găsească urme ale lansării programelor, inclusiv a celor malițioase. Specialistul principal în criminalistică informatică de la Group-IB Oleg Skulkin explică ce se poate găsi prin intermediul fișierelor Prefetch și cum se poate face acest lucru.
Fișierele Prefetch sunt stocate în directorul %SystemRoot%Prefetch și servesc la accelerarea procesului de lansare a programelor. Dacă ne uităm la oricare dintre aceste fișiere, vom observa că numele său este format din două părți: numele fișierului executabil și o sumă de control a căii către acesta, formată din opt simboluri.
Fișierele Prefetch conțin o mulțime de informații utile din punct de vedere criminalistic: numele fișierului executabil, numărul de lansări, liste de fișiere și directoare cu care a interacționat fișierul executabil și, desigur, timpii de acces. De obicei, experții în criminalistică folosesc data creării unui anumit fișier Prefetch pentru a determina data primei lansări a programului. În plus, aceste fișiere păstrează data ultimei lansări, iar începând cu versiunea 26 (Windows 8.1) — timpii pentru ultimele șapte lansări.
Să luăm unul dintre fișierele Prefetch, să extragem datele din acesta folosind PECmd de Eric Zimmermann și să ne uităm la fiecare parte a acestora. Pentru demonstrație, voi extrage date din fișierul CCLEANER64.EXE-DE05DBE1.pf.
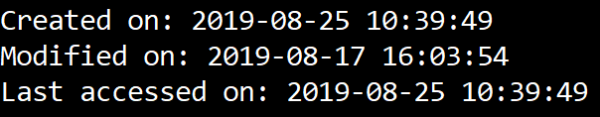
Așadar, să începem de sus. Desigur, avem timpii de creare, modificare și acces la fișier:
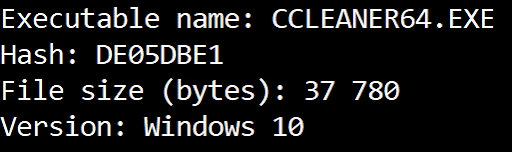
Urmează numele fișierului executabil, suma de control a căii către acesta, dimensiunea fișierului executabil, precum și versiunea fișierului Prefetch:
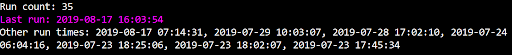
Deoarece avem de-a face cu Windows 10, apoi vom vedea numărul de lansări, data și ora ultimei lansări și încă șapte timpi de acces, care indică datele anterioare de lansare:
Urmează informațiile despre volum, inclusiv numărul său de serie și data creației:

Și în cele din urmă, dar nu mai puțin important — lista directoarelor și fișierelor cu care a interacționat fișierul executabil:
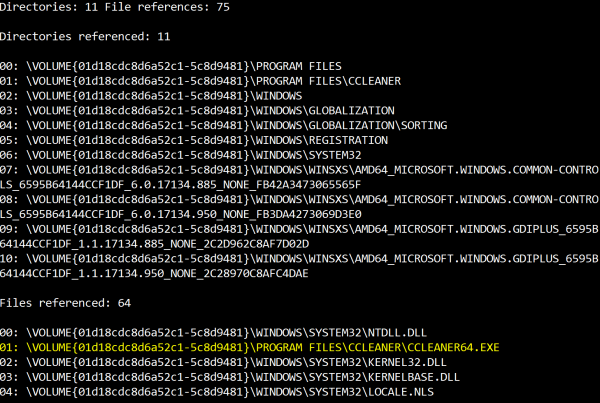
Așadar, directoarele și fișierele cu care a interacționat fișierul executabil sunt exact acelea pe care doresc să mă concentrez astăzi. Aceste date le permit specialiștilor în criminalistica digitală, răspunsul la incidentele informatice sau căutarea proactivă a amenințărilor să stabilească nu doar faptul executării unui anumit fișier, ci, în unele cazuri, să reconstituie tactici și tehnici specifice ale atacatorilor. Astăzi, infractorii cibernetici folosesc adesea instrumente pentru ștergerea irevocabilă a datelor, cum ar fi SDelete, așa că abilitatea de a recupera măcar urme de utilizare a anumitor tactici și tehnici este absolut necesară pentru orice specialist modern în securitate - expert în criminalistica informatică, specialist în răspunsul la incidente, expert ThreatHunter.
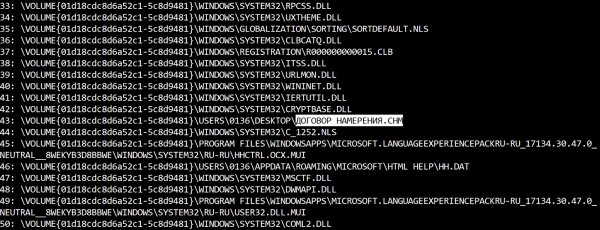
Să începem cu tactica Acces Inițial (TA0001) și cea mai populară tehnică - Spearphishing Attachment (T1193). Unele grupuri de criminalitate cibernetică abordează alegerea acestor atașamente într-un mod destul de creativ. De exemplu, grupul Silence a folosit fișiere în format CHM (Microsoft Compiled HTML Help) pentru acest scop. Astfel, avem încă o tehnică - Fișier HTML Compilat (T1223). Aceste fișiere sunt lansate prin hh.exe, prin urmare, dacă extragem datele din fișierul său Prefetch, vom afla exact ce fișier a fost deschis de victimă:
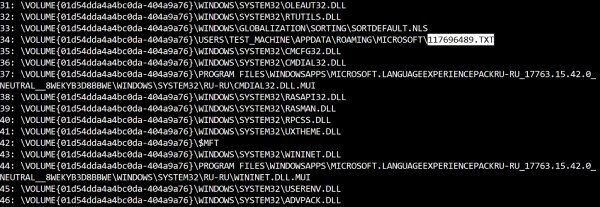
Să continuăm cu exemple din cazuri reale și să trecem la următoarea tactică Executare (TA0002) și tehnica CSMTP (T1191). Microsoft Connection Manager Profile Installer (CMSTP.exe) poate fi folosit de atacatori pentru a rula scripturi rău-voitoare. Un bun exemplu este grupul Cobalt. Dacă extragem datele din fișierul Prefetch cmstp.exe, vom putea din nou să aflăm ce a fost lansat:
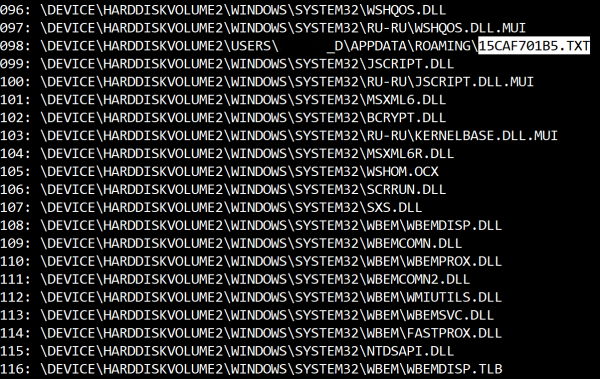
O altă tehnică populară este Regsvr32 (T1117). Regsvr32.exe este de asemenea folosit frecvent de atacatori pentru a rula. Uite un alt exemplu de la grupul Cobalt: dacă extragem datele din fișierul Prefetch regsvr32.exe, vom observa din nou ce a fost lansat:
Următoarele tactici sunt Persistență (TA0003) și Creșterea Privilegiilor (TA0004), precum și Application Shimming (T1138) ca tehnică. Această tehnică a fost utilizată de Carbanak/FIN7 pentru a se stabili în sistem. De obicei, pentru a lucra cu baze de date conținând informații despre compatibilitatea programelor (.sdb), se folosește sdbinst.exe. Prin urmare, fișierul Prefetch al acestui fișier executabil ne poate ajuta să aflăm numele acestor baze de date și locația lor:
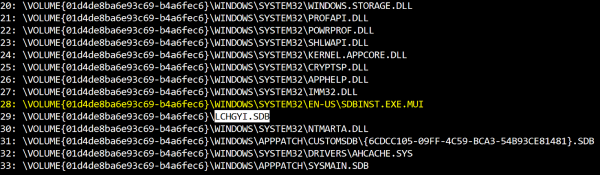
Așa cum se vede în ilustrație, avem nu doar numele fișierului folosit pentru instalare, ci și numele bazei de date instalate.
Să aruncăm o privire asupra unuia dintre cele mai tipice exemple de promovare online (TA0008) — PsExec, care utilizează resurse partajate administrative (T1077). Serviciul cu numele PSEXECSVC (desigur, poate fi folosit orice alt nume, dacă atacatorii au folosit parametrul -r) va fi creat pe sistemul țintă, așadar, dacă extragem date din fișierul Prefetch, vom vedea ce a fost pornit:
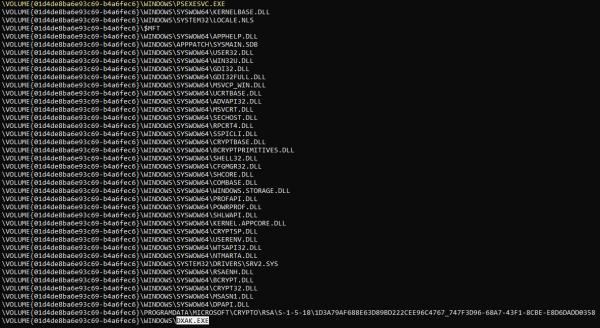
Voi încheia, probabil, cu ceea ce am început — ștergerea fișierelor (T1107). Așa cum am menționat, mulți atacatori folosesc SDelete pentru a șterge definitiv fișierele în diverse etape ale ciclului de viață al atacului. Dacă aruncăm o privire la datele din fișierul Prefetch sdelete.exe, vom vedea exact ce a fost șters:
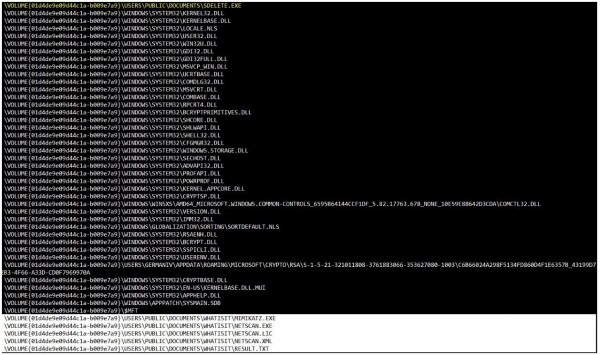
Desigur, acesta nu este un listă exhaustivă de tehnici care pot fi descoperite în timpul analizei fișierelor Prefetch, dar ar trebui să fie suficient pentru a înțelege că astfel de fișiere pot ajuta nu doar la găsirea urmelor de pornire, ci și la reconstructia tacticilor și tehnicilor atacatorilor.
Sursa: habr.com
