

Ținând cont de faptul că atacurile DDoS apar din ce în ce mai frecvent, este necesar să examinăm această problemă mai în detaliu. DDoS este un tip de atac asupra unui site web, menționat pentru a bloca accesul la acesta pentru utilizatorii reali. De exemplu, dacă un site bancar este proiectat să deservească 2000 de persoane simultan, un hacker trimite către server 20.000 de pachete pe secundă. Este evident că lățimea de bandă se va suprasolicita și site-ul băncii va înceta să mai deservescă clienții. Prin urmare, se pune întrebarea:Cum să protejezi serverul împotriva atacurilor DDoS?».
Pentru început, trebuie să înțelegem că, pentru a desfășura cu succes un atac, sunt necesare puteri de calcul enorme. Și un computer de rând, la fel ca și lățimea de bandă a furnizorului de servicii al hackerului, nu va putea suporta singur sarcina. Aici intervine o rețea de botnet – o rețea de computere compromise care efectuează atacul. În prezent, cele mai frecvente atacuri sunt realizate cu ajutorul rețelelor IoT – Internetul obiectelor. Acestea sunt sisteme „Inteligente” compromise – dispozitive conectate la internet. Sisteme de alarmă, supraveghere video, ventilație și multe altele.
Prin urmare, este important de înțeles că respingerea unui atac DDoS serios de unul singur este imposibilă. Echipamentele de rețea, precum și serverul propriu-zis, pur și simplu nu vor rezista forței acestui atac, nu vor avea timp să filtreze traficul și vor „cădea”. Între timp, utilizatorii reali nu vor putea accesa site-ul, iar reputația unei firme care nu poate organiza chiar și funcționarea site-ului său va fi afectată.
Și acesta nu este tot. Motoarele de căutare, fiind preocupate de absența site-ului în index, îi vor diminua pozițiile în căutare. Recâștigarea pozițiilor inițiale poate dura până la o lună. Iar pentru companiile mari, acest lucru este similar cu moartea. Aceasta înseamnă fie pierderi mari, fie chiar faliment. De aceea, nu ar trebui ignorată protecția împotriva atacurilor DDoS.
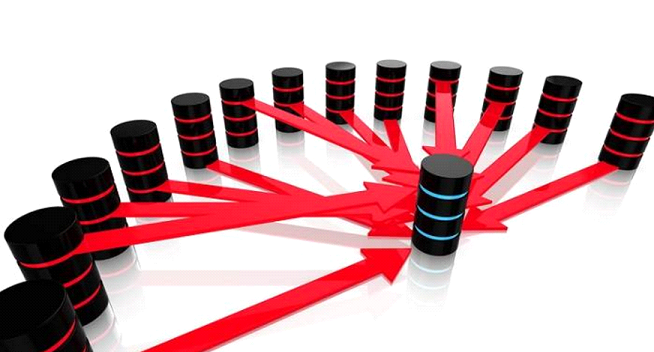
Există 4 metode de protecție împotriva atacurilor DDoS:
- Protecția de sine. Scrierea de scripturi sau utilizarea unui firewall. O metodă foarte ineficientă, care poate funcționa doar împotriva atacurilor unor rețele mici de până la 10 mașini. A încetat să mai funcționeze la începutul anilor 2000.
- Echipamente specializate. Dispozitivele sunt desfășurate înainte servers și routere, filtrând traficul de intrare. Această metodă are 2 dezavantaje. În primul rând, este necesar un personal scump și foarte calificat pentru întreținerea lor. În al doilea rând, au o capacitate limitată. Dacă atacul este foarte puternic, acestea se pot bloca, nefiind capabile să facă față încărcării.
- Protecția de la furnizor. Din păcate, pentru a face față celor mai recente atacuri DDoS, furnizorul trebuie să achiziționeze echipamente costisitoare. Mulți furnizori se străduiesc să vândă serviciile lor cât mai ieftin, prin urmare, nu pot asigura o protecție de încredere împotriva unor atacuri DDoS serioase. O soluție parțială este colaborarea între câțiva furnizori, care resping atacurile împreună.
- Serviciul de protecție a serverelor împotriva atacurilor DDoS de la ProHoster. Având în vedere că majoritatea echipamentului este situat în Olanda, folosim cea mai mare rețea de curățare a traficului de boți din Europa, cunoscută și sub numele de cloud de protecție împotriva DDoS. Această rețea a avut deja experiența de a face față atacurilor de 600 Gbps.
Dacă doriți să vă protejați serverul împotriva atacurilor DDoS – scrieți la suportul tehnic ProHoster chiar astăzi. Faceți-vă site-ul accesibil în orice moment!
