

Data trecută am discutat despre caracteristicile noului standard NB-IoT din perspectiva arhitecturii rețelei de acces radio. Astăzi vom analiza ce s-a schimbat în nucleul rețelei (Core Network) la NB-IoT. Așadar, să începem.
În nucleul rețelei s-au produs modificări semnificative. Începem cu faptul că a apărut un nou element, precum și o serie de mecanisme, care sunt definite de standard ca „CIoT EPS Optimization” sau optimizarea rețelei de bază pentru internetul mobil al obiectelor.
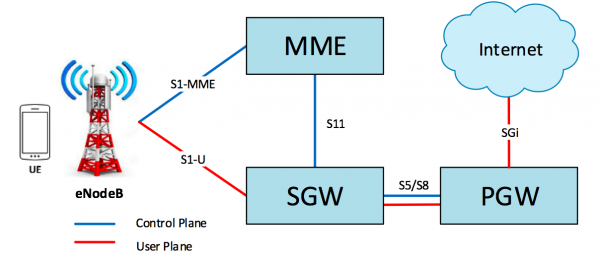
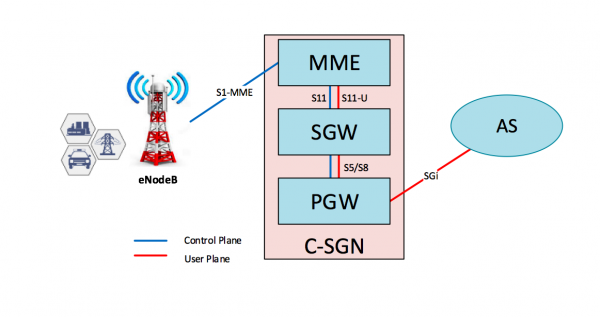
După cum se știe, în rețelele mobile există două canale principale de comunicație, numite Control Plane (CP) și User Plane (UP). Control Plane este destinat schimbului de mesaje de semnalizare între diferitele elemente ale rețelei și servește pentru asigurarea mobilității (Mobility management) dispozitivelor (UE) și stabilirea/păstrarea sesiunii de transfer de date (Session Management). User Plane este, de fapt, canalul de transfer al traficului utilizatorilor. În LTE clasic, distribuția CP și UP pe interfețe arată astfel:
Mecanismele de optimizare CP și UP pentru NB-IoT sunt implementate pe nodurile MME, SGW și PGW, care sunt grupate logic sub un singur element numit C-SGN (Cellular IoT Serving Gateway Node). De asemenea, standardul preconizează apariția unui nou element de rețea — SCEF (Service Capability Exposure Function). Interfața între MME și SCEF se numește T6a și este implementată pe baza protocolului DIAMETER. Cu toate că DIAMETER este un protocol de semnalizare, în NB-IoT este adaptat pentru a transmite volume mici de date non-IP.
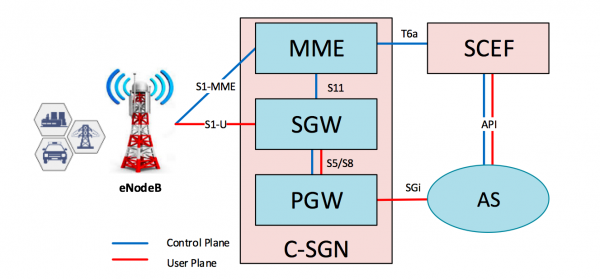
După cum sugerează numele, SCEF este un nod de expunere a capabilităților de servicii. Cu alte cuvinte, SCEF ascunde complexitatea rețelei operatorului și elimină necesitatea pentru dezvoltatorii de aplicații de a identifica și autentifica dispozitivele mobile (UE), oferind serverelor de aplicații (Application Server, AS) posibilitatea de a obține date și de a gestiona dispozitivele printr-o interfață API unificată.
Identificatorul UE nu mai este un număr de telefon (MSISDN) sau o adresă IP, cum era în rețelele clasice 2G/3G/LTE, ci așa-numitul „external ID”, definit de standard într-un format familiar pentru dezvoltatorii de aplicații: „@”. Aceasta este o temă separată mare, care merită un material dedicat, așa că nu o vom discuta în detaliu acum.
Acum să ne ocupăm de cele mai semnificative noutăți. „CIoT EPS Optimization” este optimizarea mecanismelor de transmitere a traficului și gestionarea sesiunilor de utilizator. Iată principalele dintre acestea:
- DoNAS
- NIDD
- Mecanismele de economisire a energiei PSM și eDRX
- HLCOM
DoNAS (Date peste NAS):
Aceasta este un mecanism dezvoltat pentru a optimiza transmiterea unor volume mici de date.
În LTE-ul clasic, dispozitivul utilizator la înregistrarea în rețea stabilește o conexiune PDN (denumită PDN) prin eNodeB către MME-SGW-PGW. Conexiunea UE-eNodeB-MME este denumită „Signaling Radio Bearer” (SRB). Atunci când este necesar să se transmită/primească date, UE stabilește o altă conexiune cu eNodeB - „Data Radio Bearer” (DRB), pentru transmiterea traficului utilizatorului către SGW și, mai departe, către PGW (interfețele S1-U și S5, respectiv). La finalizarea schimbului și în lipsa traficului timp de o perioadă determinată (de obicei 5-20 de secunde), aceste conexiuni sunt întrerupte, iar dispozitivul trece în modul de așteptare sau „Idle Mode”. Atunci când este necesar schimbul unei noi porții de date, SRB și DRB sunt reinstalate.
În NB-IoT, transmiterea traficului utilizatorului se poate realiza prin canalul de semnalizare (SRB), în mesajele protocolului NAS (). Stabilirea DRB nu mai este necesară. Acest lucru reduce semnificativ încărcătura de semnalizare, economisește resursele radio ale rețelei și, cel mai important — prelungește durata de viață a bateriei dispozitivului.
Pe segmentul eNodeB - MME, datele utilizatorilor încep să fie transmise prin interfața S1-MME, ceea ce nu exista în tehnologia LTE clasică, și este folosit pentru aceasta protocolul NAS, în care apare „User data container”.
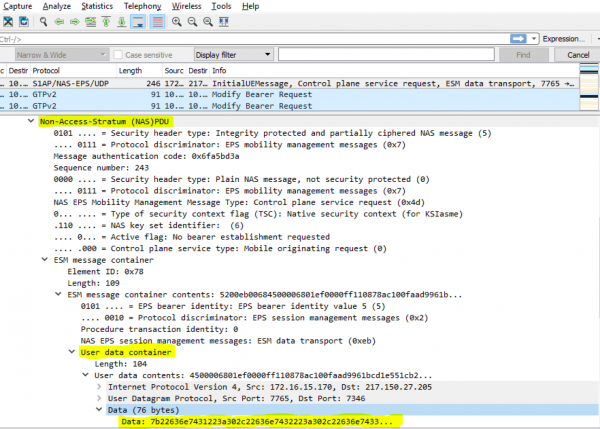
Pentru a realiza transmiterea „User Plane” de la MME la SGW, apare o nouă interfață S11-U, care este destinată transmiterii unor volume mici de date utilizator. La baza protocolului S11-U se află GTP-U v1, care este folosit pentru transmiterea User Plane și pe alte interfețe ale arhitecturii rețelei 3GPP.
NIDD (livrarea de date non-IP):
În cadrul unei optimizări suplimentare a mecanismelor de transmitere a unor volume mici de date, în plus față de tipurile deja existente de PDN, cum ar fi IPv4, IPv6 și IPv4v6, a apărut un alt tip — non-IP. În acest caz, UE nu primește o adresă IP, iar datele sunt transmise fără utilizarea protocolului IP. Există mai multe motive pentru aceasta:
- Dispozitivele IoT, cum ar fi senzorii, pot transmite volume foarte mici de date, 20 de byte sau chiar mai puțin. Având în vedere că dimensiunea minimă a antetului IP este de 20 de byte, encapsularea în IP poate fi uneori o necesitate costisitoare.
- Nu este necesară implementarea unui stiv IP în cip, ceea ce duce la reducerea costurilor (o întrebare pentru discuție în comentarii).
În general, o adresă IP este necesară pentru device-urile IoT pentru a transmite date prin internet. În conceptul NB-IoT, SCEF acționează ca un punct unic de conectare pentru AS, iar schimbul de date între dispozitive și serverele de aplicații se face prin intermediul API-ului. În absența SCEF, datele non-IP pot fi transmise către AS printr-un tunel Point-to-Point (PtP) de la PGW, iar encapsularea în IP se va face deja pe acesta.
Toate acestea se încadrează în paradigma NB-IoT - maximizarea simplificării și reducerii costurilor dispozitivelor.
Mecanismele de economisire a energiei PSM și eDRX:
Unul dintre principalele avantaje ale rețelelor LPWAN este eficiența energetică. Se afirmă că dispozitivul poate funcționa autonom timp de până la 10 ani pe o singură baterie. Să vedem cum se ating astfel de valori.
Când un dispozitiv consumă cea mai mică cantitate de energie? Corect, atunci când este oprit. Și dacă dispozitivul nu poate fi complet deconectat, haideți să deconectăm modulul radio, în perioada în care acesta nu este necesar. Doar că trebuie să se acorde aprobat acest lucru cu rețeaua.
PSM (Modul de economisire a energiei):
Modul de economisire a energiei PSM permite dispozitivului să oprească pe termen lung modulul radio, rămânând în același timp înregistrat în rețea, și să nu reînnoiască PDN de fiecare dată când este necesar să transmită date.
Pentru ca rețeaua să știe că dispozitivul este încă disponibil, acesta inițiază periodic o procedură de actualizare - Tracking Area Update (TAU). Frecvența acestei proceduri este setată de rețea prin intermediul unui temporizator T3412, a cărui valoare este transmisă dispozitivului în timpul procedurii de Atașare sau a TAU-ului curent. În LTE clasic, valoarea implicită a acestui temporizator este de 54 de minute, iar cea maximă este de 186 de minute. Cu toate acestea, pentru a asigura o eficiență energetică ridicată, necesitatea de a ieși în spectrul radio la fiecare 186 de minute este o necesitate costisitoare. Pentru a rezolva această problemă, a fost dezvoltat mecanismul PSM.
Dispozitivul activează modul PSM transmitând în mesajele „Attach Request” sau „Tracking Area Request” valorile celor doi timere T3324 și T3412-Extended. Primul definește timpul în care dispozitivul va fi disponibil după trecerea în „Idle Mode”. Al doilea este timpul după care trebuie efectuat TAU, însă acum valoarea sa poate ajunge la 35712000 de secunde sau 413 zile. În funcție de setări, MME poate accepta valorile timerelor primite de la dispozitiv sau le poate modifica, transmițând noi valori în mesajele „Attach Accept” sau „Tracking Area Update Accept”. Acum dispozitivul poate să nu activeze modul radio timp de 413 zile și să rămână înregistrat în rețea. Ca rezultat, obținem o economisire colosală a resurselor rețelei și eficiența energetică a dispozitivelor!
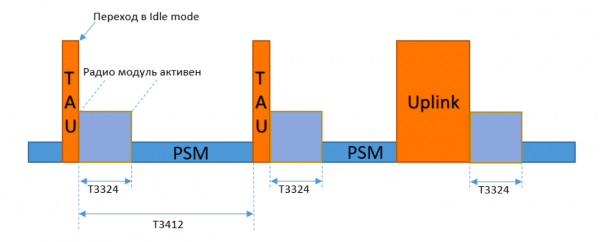
Cu toate acestea, în acest mod, dispozitivul nu este disponibil decât pentru comunicațiile de intrare. Dacă este necesar să transmită ceva către serverul de aplicații, dispozitivul poate ieși din PSM oricând și poate trimite date, rămânând activ apoi timp de timerul T3324 pentru a primi mesaje informaționale de la AS (dacă acestea există).
eDRX (recepție discontinuă extinsă):
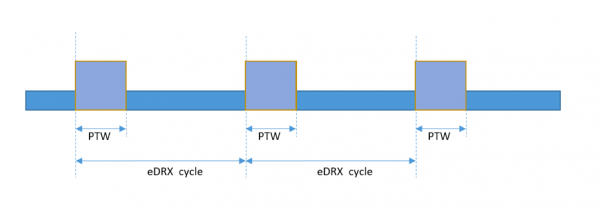
eDRX, modul extins de recepție discontinuă. Pentru a transmite date către un dispozitiv care se află în „Idle mode”, rețeaua efectuează procedura de alertare — „Paging”. La primirea paginării, dispozitivul inițiază stabilirea SRB pentru comunicarea ulterioară cu rețeaua. Dar pentru a nu pierde mesajul Paging adresat său, dispozitivul trebuie să monitorizeze constant spectrul radio, ceea ce consumă și multă energie.
eDRX este un mod în care dispozitivul primește mesaje de la rețea nu constant, ci periodic. În timpul procedurilor Attach sau TAU, dispozitivul convenește cu rețeaua intervalele de timp în care va „asculta” canalul. În consecință, în aceste intervale se va realiza procedura de Paging. În modul eDRX, activitatea dispozitivului este împărțită în cicluri (eDRX cycle). La începutul fiecărui ciclu se află așa-numita „fereastră de paginare” (Paging Time Window, ulterior PTW) — aceasta este perioada în care dispozitivul ascultă canalul radio. După finalizarea PTW, dispozitivul dezactivează modul radio până la sfârșitul ciclului.
HLCOM (comunicare cu latență mare):
Dacă este necesar să transmită date, dispozitivul poate ieși din oricare dintre cele două moduri de economisire a energiei, fără a aștepta finalizarea ciclului PSM sau eDRX. Dar datele pot fi transmise către dispozitiv doar atunci când este activ.
Funcționalitatea HLCOM sau comunicarea cu întârzieri mari înseamnă că pachetele Downlink sunt bufferizate pe SGW pentru perioada în care dispozitivul este în modul de economisire a energiei și nu este disponibil pentru comunicare. Pachetele bufferizate vor fi livrate imediat ce dispozitivul iese din PSM, efectuând TAU sau transmițând trafic Uplink, sau când se va înregistra PTW.
Aceasta impune, fără îndoială, o conștientizare din partea dezvoltatorilor de produse IoT, deoarece comunicarea cu dispozitivul nu este în timp real și necesită o abordare specifică în construcția logica de afaceri a aplicațiilor.
În concluzie, spunem: implementarea a ceva nou este întotdeauna fascinantă, iar acum ne confruntăm cu un standard care nu a fost încă testat pe deplin, chiar și de marii 'giganți', cum ar fi Vodafone și Telefonica – de aceea este cu atât mai captivant. Prezentarea noastră nu pretinde a fi completă, dar sperăm că oferă o înțelegere suficientă a tehnologiei. Vă vom fi recunoscători pentru feedback.
Autor: Expert în soluții convergente și servicii multimedia Alexei Lapșin
Sursa: habr.com
