

Într-o frumoasă seară de primăvară, când nu voiam să mă întorc acasă, iar dorința necontrolată de a trăi și de a cunoaște mă zgâria și mă mistuia ca un fier încins, mi-a apărut în minte ideea de a explora o tentantă caracteristică a firewall-ului numită „politica IP DOS«.
După câteva pregătiri și familiarizarea cu manualul, am configurat în modul Pass-and-Log, pentru a verifica ce ieșire am și cât de utilă este această configurare.
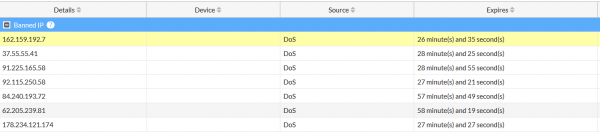
După câteva zile (pentru a aduna statistici, desigur, nu pentru că am uitat), m-am uitat în log-uri și, dansând pe loc, am aplaudat — am adunat atâtea înregistrări încât depășește cele mai mari așteptări. Ar părea că e simplu — activează politica în modul de blocare a tuturor flooding-urilor, scanărilor, care stabilesc half-open sesiuni cu o interdicție de o oră și dormi liniștit știind că frontiera este asigurată. Dar, în al 34-lea an de viață, am depășit maximul juvenil și undeva în creier a răsunat o voce subțire: „Hai să ridicăm pleoapele și să vedem, care adrese a recunoscut firewall-ul nostru drag ca fiind flooderi rău intenționați? Așa, de bună voie.”
Începem să analizăm datele obținute din lista anomaliilor. Răspund adresele printr-un script simplu Powershell și privirea îmi cade pe literele cunoscute google.
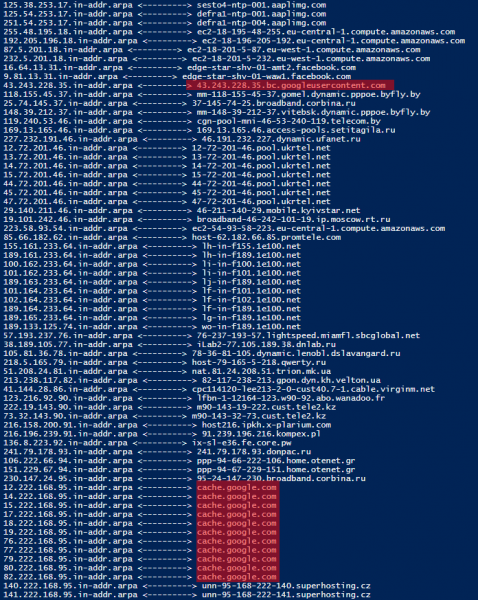
Mă frec la ochi, clipez timp de cinci minute pentru a mă asigura că nu este o iluzie — într-adevăr, în lista celor pe care firewall-ul i-a considerat flooderi rău intenționați, tipul de atac este udp flood, adrese ce aparțin corporației binelui.
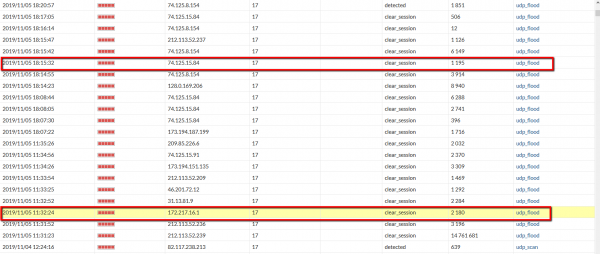
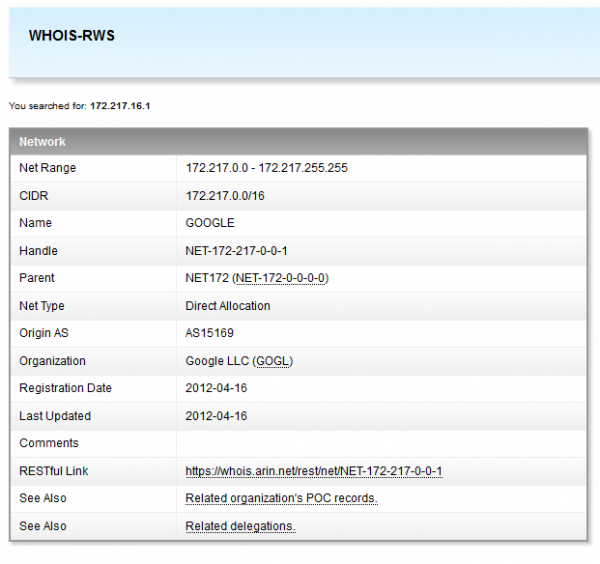
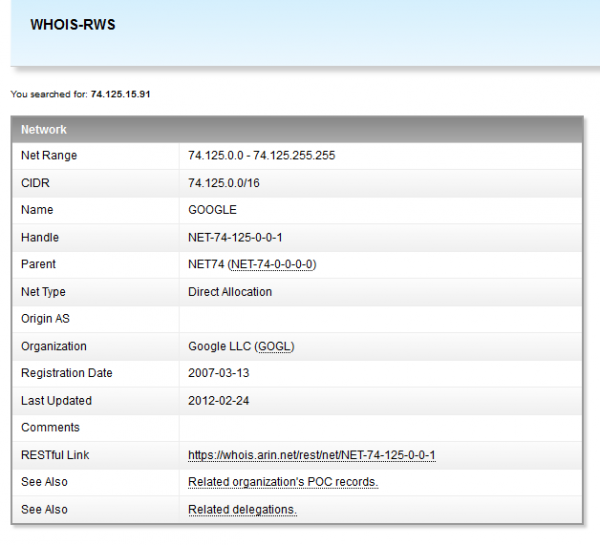
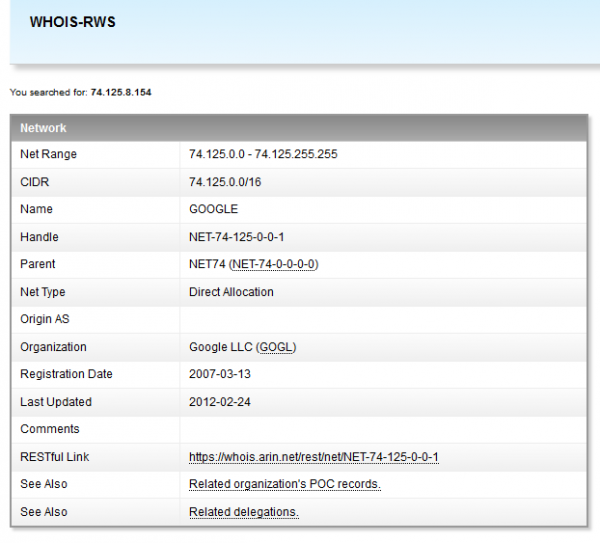
Mă gândesc ce se întâmplă, în timp ce configurez captura pachetelor pe interfața externă pentru o analiză ulterioară. În minte mi se derulează gânduri colorate: „Cum e posibil ca ceva infectat să fie în sfera Google? Și eu l-am descoperit? Păi, asta-i, asta-i — premii, onoare și covor roșu, și propria mea cazinou cu blackjack și, știți ce vreau să spun…"
Analizez fișierul obținut Wireshark-om.
Da, cu adevărat dintr-o adresă din sfera Google vin pachete UDP de pe portul 443 pe un port aleator pe dispozitivul meu.
Dar, așteaptă… Protocul se schimbă de la UDP pe GQUIC.
Semyon Semyonovich…
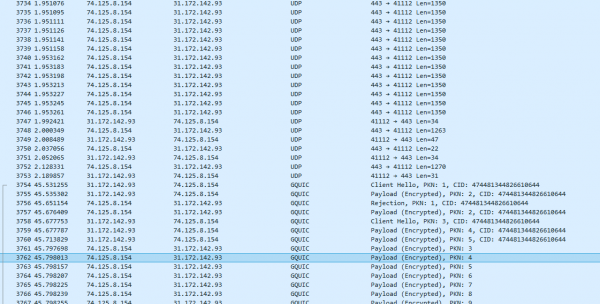
Îmi amintesc imediat de raportul lui HighLoad Alexandr Tobol «UDP împotriva TCP sau viitorul stivei de rețea) ().
Pe de o parte, apare o ușoară dezamăgire — nici premii, nici onoruri. Pe de altă parte, problema este clară, rămâne doar să înțelegem unde și cât să săpăm.
Câteva minute de conversație cu Corporația Bunăvoinței — și totul își revine în matca sa. În încercarea de a îmbunătăți viteza de livrare a conținutului, compania Google a anunțat în 2012 protocolul QUIC, care permite eliminarea celor mai multe dintre dezavantajele TCP (da, da, da, în aceste articole — și se vorbește despre o abordare complet revoluționară, dar, să fim sinceri, ne dorim cu adevărat ca pozele cu pisici să se încarce mai repede, nu toate aceste revoluții ale conștiinței și progresele voastre). Așa cum a arătat o cercetare ulterioară, multe organizații trec acum la o astfel de variantă de livrare a conținutului.
Problema în cazul meu, și cred că nu doar al meu, a fost că pachetele ajung în număr foarte mare și firewall-ul le percepe ca pe un flood.
Soluțiile s-au dovedit a fi puține:
1. Adăugarea la lista de excepții pentru Politica DoS de pe firewall pentru domeniul de adrese Google. Doar gândul la gama de adrese posibile a început să-mi facă ochii să tremure — am abandonat ideea ca fiind absurdă.
2. Creșterea pragului de activare pentru politica UDP flood — de asemenea, nu e o soluție ideală, și dacă cumva cineva cu adevărat rău intenționat s-ar strecura.
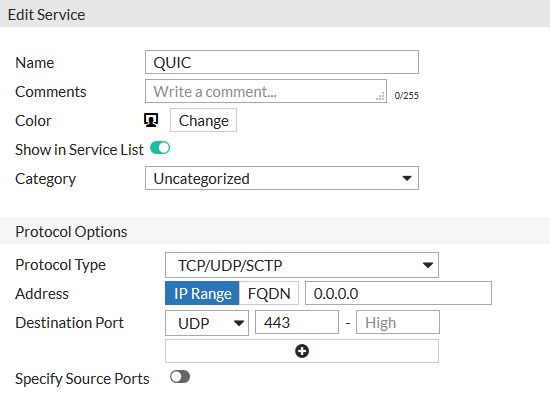
3. Interzicerea accesului din rețeaua internă pe UDP pe 443 porturile externe.
Citind suplimentar despre implementare și integrare QUIC în Google Chrome s-a decis să acționăm conform ultimei opțiuni. Este vorba despre faptul că, iubitul de toți și nemilos (nu înțeleg de ce, mai bine o față obraznică și roșcată Firefox-oferind un cap de pe o față obosită, va primi pentru gigabaitii de RAM folosiți), Google Chrome în mod inițial încearcă să stabilească o conexiune folosind QUIC, dar dacă nu se produce o minune, atunci revine la metodele testate, cum ar fi TLS, deși îi este foarte rușine de asta.
Creăm în firewall o înregistrare pentru serviciu QUIC:
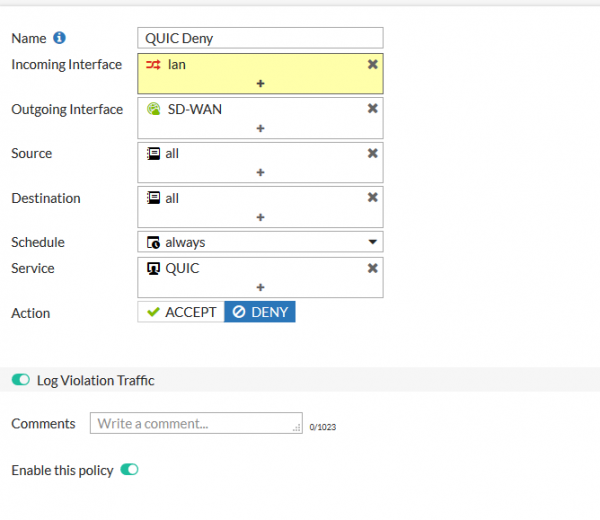
Configurăm o nouă reglementare și o plasăm undeva mai sus în lanț.
După activarea regulii, în lista anomaliilor este liniște și pace, cu excepția infractorilor cu adevărat rău intenționați.
Vă mulțumesc tuturor pentru atenție.
Resurse utilizate:
1.
2.
3.
4.
Sursa: habr.com
