

Se pare că conducerea GitHub s-a gândit serios la securitatea software-ului. La început a fost depozitul de date de pe Spitsbergen și sprijinul financiar pentru dezvoltatori. Iar acum inițiativa GitHub Security Lab, care preconizează implicarea tuturor specialiștilor interesați în îmbunătățirea securității software-ului open-source.
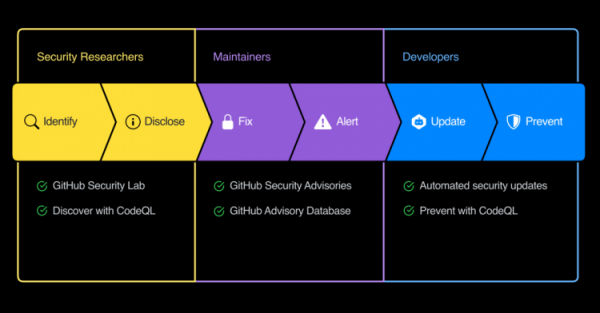
În inițiativă sunt deja implicați F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber și VMWare. Aceștia au ajutat în ultimii doi ani să se identifice și să se elimine 105 vulnerabilități în diverse proiecte.
Altora li se promit recompense de până la 3000 $ pentru vulnerabilitățile identificate. În interfața GitHub este deja disponibilă opțiunea de a obține un identificator CVE pentru problemă și de a crea un raport despre aceasta. A fost implementat un director al vulnerabilităților , care conține informații despre problemele aplicațiilor găzduite pe GitHub, pachete vulnerabile și așa mai departe.
În plus, sistemul a fost deja dotat cu o protecție actualizată, care monitorizează pentru a se asigura că datele personale și confidențiale, precum tokenuri, chei și altele asemenea, nu ajung în registrele publice. Potrivit afirmațiilor, sistemul scanează automat formatele cheilor de la 20 de servicii și sisteme cloud. Dacă se identifică o problemă, se trimite un mesaj furnizorului de servicii pentru confirmarea problemei și retragerea cheilor compromise.
De menționat că anterior GitHub a fost achiziționat de compania Microsoft. Se pare că la Redmond s-au hotărât să ia în serios securitatea datelor.
Sursa: 3dnews.ru
