

Această recenzie (sau, dacă doriți, un ghid comparativ) l-am scris atunci când mi s-a cerut să compar mai multe dispozitive de la diferiți furnizori. În plus, aceste dispozitive aparțineau unor clase diferite. A trebuit să mă familiarizez cu arhitectura și caracteristicile tuturor acestor dispozitive și să construiesc un „sistem de coordonate” pentru comparație. Voi fi bucuros dacă recenzia mea va ajuta pe cineva:
- A înțelege descrierile și specificațiile dispozitivelor de criptare
- A distinge caracteristicile „teoretice” de cele cu adevărat importante în viața reală
- A ieși din setul obișnuit de furnizori și a include în analiză orice produse adecvate pentru rezolvarea cerinței stabilite
- A pune întrebările corecte în timpul negocierilor
- A redacta cerințele pentru ofertă (RFP)
- A înțelege ce caracteristici vor fi sacrificate, dacă va fi aleasă o anumită model de dispozitiv
Ce poate fi evaluat
În principiu, abordarea este aplicabilă tuturor dispozitivelor autonome (standalone) care sunt potrivite pentru criptarea traficului de rețea între segmente îndepărtate Ethernet (criptare intersite). Adică „cutiile” într-un carcasă separată (bine, putem include aici și blade-uri/module pentru șasiuri), care se conectează prin unul sau mai multe porturi Ethernet la rețeaua locală (campus), cu trafic necriptat, iar prin alt port(e) – la canal/rețea, prin care traficul deja criptat este transmis către alte segmente îndepărtate. O astfel de soluție de criptare poate fi implementată într-o rețea privată sau de operator, prin diferite tipuri de „transport” (fibră optică „întunecată”, echipamente de separare a frecvențelor, rețea Ethernet comutată, precum și „pseudo-conducte” trase printr-o rețea cu o altă arhitectură de rutare, cel mai frecvent MPLS), utilizând tehnologia VPN sau fără aceasta.
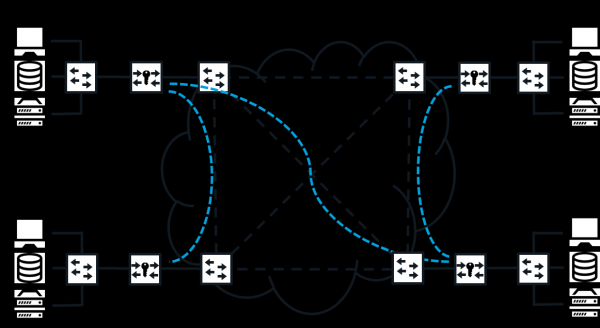
Criptarea rețelelor în rețeaua distribuită Ethernet
Dispozitivele pot fi fie specializate (destinate exclusiv criptării), fie multifuncționale (hibride, convergente), adică îndeplinesc și alte funcții (de exemplu, de firewall sau router). Diferiți furnizori își clasifică dispozitivele în diferite clase/categorii, dar acest lucru nu este important – important este dacă ele pot cripta traficul intersite și ce caracteristici au în acest sens.
Reamintesc, că termenii „criptare de rețea”, „criptarea traficului”, „criptor” sunt neoficiali, deși sunt folosiți frecvent. În actele normative și juridice din Rusia (inclusiv cele care stabilesc standardele GOST) este puțin probabil să îi întâlnești.
Nivelurile de criptare și modurile de transmitere
Înainte de a începe să descriu caracteristicile care vor fi utilizate pentru evaluare, este important să înțelegem un lucru esențial, și anume „nivelul de criptare”. Am observat că acesta este menționat frecvent atât în documentele oficiale ale furnizorilor (în descrieri, manuale etc.), cât și în discuții informale (în negocieri, la instruiri). Așadar, toată lumea pare să știe despre ce este vorba, dar am fost martor la o oarecare confuzie.
Deci, ce este „nivelul de criptare”? Este evident că ne referim la numărul nivelului modelului de referință OSI/ISO, pe care se realizează criptarea. Consultăm GOST R ISO 7498-2–99 „Tehnologia informației. Interconectivitatea sistemelor deschise. Modelul de referință de bază. Partea 2. Arhitectura protecției informației”. Din acest document putem înțelege că nivelul serviciului de confidențialitate (unul dintre mecanismele prin care se asigură aceasta fiind criptarea) este nivelul protocolului, blocul de date de serviciu („încărcătură utilă”, datele utilizatorului) al cărui conținut este criptat. Așa cum se menționează în standard, serviciul poate fi asigurat atât la același nivel, „cu forțele proprii”, cât și cu ajutorul nivelului inferior (așa cum este implementat, de exemplu, în MACsec, cel mai frecvent).
În practică, există două moduri de transmitere a informațiilor criptate prin rețea (primul care îmi vine în minte este IPsec, dar aceste moduri sunt întâlnite și în alte protocoale). În modul (uneori numit și native) se criptează doar blocul de date de serviciu, iar anteturile rămân „deschise”, necriptate (uneori se adaugă câmpuri suplimentare cu informații de serviciu despre algoritmul de criptare, iar alte câmpuri sunt modificate, recalculat). În modul de tunelare întreaga structură de date a protocolului (adică pachetul propriu-zis) este criptată și încapsulată într-un bloc de date de serviciu al aceluiași nivel sau de nivel superior, adică este înconjurată de anteturi noi. pachetul de date (adică pachetul propriu-zis) este criptat și încapsulat în blocul de date de serviciu de același nivel sau de un nivel superior, adică este înconjurat de noi antete.
Sine nivelul de criptare, combinat cu un anumit mod de transmitere, nu este bun sau rău în mod intrinsec, nu se poate spune, de exemplu, că L3 în modul de transport este mai bun decât L2 în modul tunel. De el depind multe caracteristici, prin care se evaluează dispozitivele. De exemplu, flexibilitatea și compatibilitatea. Pentru a opera în rețea L1 ( retransmiterea fluxului de biți), L2 (comutarea cadrelor) și L3 (rutarea pachetelor) în modul de transport sunt necesare soluții care criptează la același nivel sau la unul mai înalt (în caz contrar, informațiile de adresare vor fi criptate, iar datele nu vor ajunge la destinație), iar modul tunel permite depășirea acestei limitări (desigur, sacrificând alte caracteristici importante).
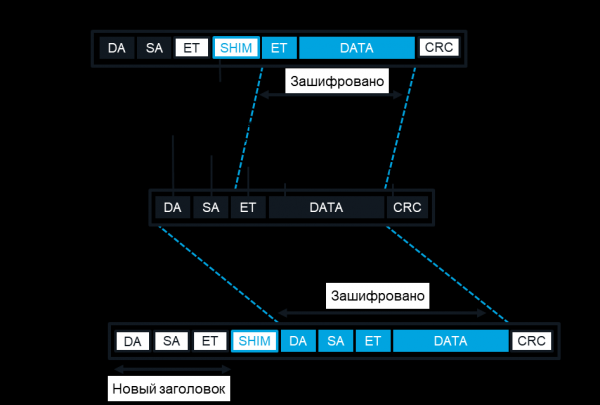
Modurile de criptare de transport și tunel L2
Acum să analizăm caracteristicile.
Performanță
Pentru criptarea în rețea, performanța este un concept complex și multidimensional. Există cazuri în care un anumit model, chiar dacă excelează într-o caracteristică de performanță, cedează în alta. De aceea, este întotdeauna util să analizăm toate componentele performanței criptării și impactul acestora asupra performanței rețelei și a aplicațiilor care o folosesc. Aici se poate face o analogie cu o mașină, pentru care nu este importantă doar viteza maximă, ci și timpul de accelerare până la „suta”, consumul de combustibil etc. Companiile-vânzători și potențialii clienți acordă o mare atenție caracteristicilor de performanță. De obicei, performanța este criteriul principal pentru clasificarea în liniile de produse ale furnizorilor de dispozitive de criptare.
Este clar că performanța depinde atât de complexitatea operațiunilor de rețea și criptografice efectuate pe dispozitiv (inclusiv cât de bine aceste sarcini se pretează la paralele și pipeline), cât și de performanța echipamentului și calitatea software-ului integrat. De aceea, în modelele mai avansate se folosește hardware mai performant, existând uneori posibilitatea de a adăuga procesoare și module de memorie suplimentare. Există mai multe abordări pentru implementarea funcțiilor criptografice: pe un procesor central universal (CPU), pe un circuit integrat specializat (ASIC) sau pe un circuit integrat programabil (FPGA). Fiecare abordare are propriile sale avantaje și dezavantaje. De exemplu, CPU-ul poate deveni un „gât de sticlă” în criptare, mai ales dacă procesorul nu dispune de instrucțiuni specializate pentru susținerea algoritmului de criptare (sau dacă acestea nu sunt utilizate). Circuitelor specializate le lipsește flexibilitatea, iar recodificarea lor pentru a îmbunătăți performanța, a adăuga noi funcții sau a remedia vulnerabilitățile nu este întotdeauna posibilă. În plus, utilizarea lor devine rentabilă doar la volume mari de producție. De aceea, „mijlocul de aur” a devenit atât de popular - utilizarea FPGA (în română PLIS). Anume pe FPGA sunt realizate așa-numitele acceleratoare criptografice - module hardware specializate integrate sau conectabile pentru susținerea operațiunilor criptografice.
Având în vedere că este vorba despre criptarea , este logic că performanța soluțiilor trebuie să fie măsurată în aceleași unități ca și pentru celelalte dispozitive de rețea - lățimea de bandă, procentul de pierdere a cadrelor (frame loss) și întârzierea (latency). Aceste valori sunt definite în RFC 1242. Apropo, în acest RFC nu se menționează nimic despre variația întârzierii (jitter), care este frecvent invocată. Cum se măsoară aceste valori? Nu am găsit o metodologie aprobată în vreun standard (oficial sau neoficial, cum ar fi RFC) special pentru criptarea de rețea. Ar fi logic să folosim o metodologie pentru dispozitivele de rețea, consacrată în standardul RFC 2544. Multe companii furnizori se conformează acesteia - multe, dar nu toate. De exemplu, ele transmit trafic de testare doar într-o direcție, în loc de ambele, așa cum prevede se recomandă standardul. Dar, lasă.
Măsurarea performanței dispozitivelor de criptare a rețelei are anumite particularități. În primul rând, este corect să se efectueze toate măsurătorile pentru o pereche de dispozitive: deși algoritmii de criptare sunt simetrici, întârzierile și pierderile de pachete în timpul criptării și decriptării nu vor fi neapărat egale. În al doilea rând, are sens să măsurăm efectiv delta, influența criptării rețelei asupra performanței finale a rețelei, comparând două configurații: fără dispozitive de criptare și cu ele. Sau, în cazul dispozitivelor hibride care combină mai multe funcții în plus față de criptarea rețelei, cu criptarea dezactivată și activată. Această influență poate fi diferită și depinde de schema de conectare a dispozitivelor de criptare, de modurile de operare și, în cele din urmă, de natura traficului. În special, multe parametri ai performanței depind de lungimea pachetelor, motiv pentru care, pentru compararea performanței diferitelor soluții, se folosesc frecvent grafice de dependență a acestor parametri față de lungimea pachetelor sau se utilizează IMIX – o distribuție a traficului pe lungimea pachetelor care reflectă aproximativ realitatea. Dacă luăm pentru comparare aceeași configurație de bază fără criptare, putem compara soluțiile pentru criptarea rețelei implementate diferit, fără a ne implica în aceste diferențe: L2 cu L3, „păstrează și transmite” (store-and-forward) cu „tăiere în flux” (cut-through), specializate cu convergente, GOST cu AES și așa mai departe.
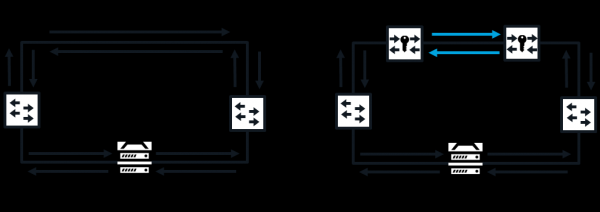
Schema de conectare pentru testarea performanței
Prima caracteristică la care se uită este „viteza” dispozitivului de criptare, adică lățimea de bandă (bandwidth) a interfețelor sale de rețea, viteza fluxului de biți. Aceasta este definită de standardele de rețea care sunt acceptate de interfețe. Pentru Ethernet, cifrele obișnuite sunt 1 Gbit/s și 10 Gbit/s. Dar, așa cum știm, în orice rețea, capacitatea teoretică maximă de transmisie (throughput) la fiecare dintre nivelurile sale este întotdeauna mai mică decât lățimea de bandă: o parte din lățimea de bandă este „consumată” de intervalele dintre cadre, de anteturile de gestionare și așa mai departe. Dacă dispozitivul este capabil să primească, să proceseze (în cazul nostru, să cripteze sau să decripteze) și să transmită traficul la viteza maximă a interfeței de rețea, adică cu lățimea de bandă teoretică maximă pentru acest nivel al modelului de rețea, se spune că funcționează la viteza liniei. Pentru aceasta, este necesar ca dispozitivul să nu piardă, să nu respingă pachete, indiferent de dimensiunea lor și de frecvența cu care apar. Dacă dispozitivul de criptare nu susține funcționarea la viteza liniei, atunci de obicei se indică lățimea sa de bandă maximă în giga biți pe secundă (uneori cu menționarea lungimii pachetelor – cu cât pachetele sunt mai scurte, cu atât de obicei lățimea de bandă este mai mică). Este foarte important să înțelegeți că lățimea de bandă maximă este maximă fără pierderi (chiar dacă dispozitivul poate „transporta” traficul prin el la o viteză mai mare, dar pierzând o parte din pachete). În plus, trebuie să aveți în vedere că unii furnizori măsoară lățimea de bandă totală între toate perechile de porturi, astfel încât aceste cifre spun foarte puțin dacă întregul trafic criptat trece printr-un singur port.
Unde este deosebit de important să funcționeze la viteza liniei (sau, altfel spus, fără pierderi de pachete)? În canale cu lățimi de bandă mari și latențe mari (de exemplu, prin satelit), unde pentru menținerea unei viteze ridicate de transmisie trebuie să se folosească o mărime mare a feronerie TCP, iar pierderile de pachete reduc drastic performanța rețelei.
Dar nu toată lățimea de bandă este utilizată pentru transmiterea datelor utile. Trebuie să ținem cont de așa-numitele costuri indirecte (overhead) capacității de bandă. Aceasta este partea din capacitatea de bandă a dispozitivului de criptare (în procente sau byte pe pachet) care este efectiv pierdută (nu poate fi utilizată pentru transmiterea datelor aplicației). Pierderile apar, în primul rând, din cauza creșterii dimensiunii (aditivelor, „umpluturilor”) câmpului de date în pachetele de rețea criptate (depinde de algoritmul de criptare și de modul în care funcționează). În al doilea rând, din cauza creșterii lungimii anteturilor pachetelor (modul tunel, inserția de protocol de criptare, includerea de hash-uri etc. în funcție de protocol și de modul de funcționare a criptului și alaturile de transmitere) – de obicei, aceste pierderi sunt cele mai semnificative și sunt cele la care se acordă atenția principală. În al treilea rând, din cauza fragmentării pachetelor atunci când depășesc dimensiunea maximă a unității de transmisie (MTU) (dacă rețeaua poate împărți un pachet care depășește MTU în două, duplicându-i anteturile). În al patrulea rând, din cauza apariției unui trafic de control suplimentar în rețea între dispozitivele de criptare (pentru schimbul de chei, stabilirea tunelurilor etc.). Pierderile scăzute sunt importante acolo unde capacitatea canalului este limitată. Acest lucru devine evident în traficul de pachete mici, de exemplu vocea – acolo pierderile pot „mânca” mai mult de jumătate din viteza canalului!
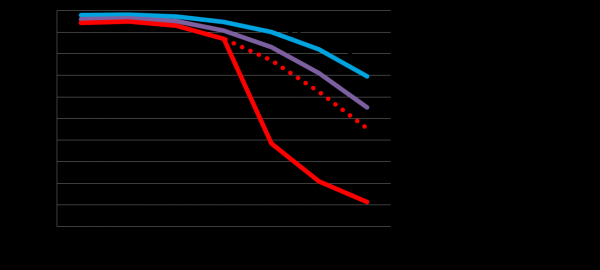
Lățimea de bandă
În cele din urmă, mai există întârzierea provocată – diferența (în părți de secundă) în întârzierea rețelei (timpul de trecere a datelor de la intrare în rețea la ieșire) între transmiterea datelor fără criptare rețea și cu aceasta. În general, cu cât întârzierea („latența”) rețelei este mai mică, cu atât întârzierea adusă de dispozitivele de criptare devine mai critică. Întârzierea este adusă atât de operațiunea de criptare (care depinde de algoritmul de criptare, lungimea blocului și modul de lucru al cifrului, precum și de calitatea implementării sale în software), cât și de procesarea pachetului de rețea în dispozitiv. Întârzierea adusă depinde atât de modul de procesare a pachetelor (prin punctul de acces sau „salvează-și-trimite”), cât și de performanța platformei („implementarea hardware” pe FPGA sau ASIC este de obicei mai rapidă decât „cea software” pe CPU). Criptarea L2 este aproape întotdeauna asociată cu o întârziere mai mică comparativ cu criptarea pe L3 sau L4: este influențată de faptul că dispozitivele care criptează pe L3/L4 sunt adesea implementate convergent. De exemplu, pentru criptatoarele Ethernet de mare viteză, realizate pe FPGA și criptând pe L2, întârzierea cauzată de operația de criptare este extrem de mică – uneori, atunci când este activată criptarea pe o pereche de dispozitive, întârzierea totală generată de acestea chiar scade! Întârzierea mică este importantă acolo unde este comparabilă cu întârzierea totală din canal, inclusiv întârzierea de propagare a semnalului, care este de aproximativ 5 µs pe kilometru. Așadar, se poate spune că pentru rețelele de dimensiuni urbane (zeci de kilometri în diametru) microsecundele pot face o mare diferență. De exemplu, pentru replicarea sincronică a bazelor de date, tranzacționare de înaltă frecvență, sau chiar blockchain.
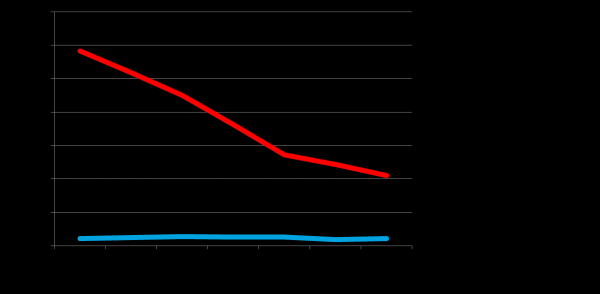
Întârzierea generată
Scalabilitate
Rețelele distribuite mari pot include mii de noduri și dispozitive de rețea, sute de segmente ale rețelelor locale. Este important ca soluțiile de criptare să nu impună constrângeri suplimentare asupra dimensiunii și topologiei rețelei distribuite. Acest lucru se referă în special la numărul maxim de adrese ale nodurilor și rețelelor. Astfel de constrângeri pot apărea, de exemplu, în implementarea unei topologii multi-puncte a unei rețele protejate prin criptare (cu conexiuni criptate independente sau tuneluri) sau criptării selective (de exemplu, pe baza numărului protocolului sau VLAN-ului). Dacă adresele de rețea (MAC, IP, ID VLAN) sunt utilizate ca și chei într-un tabel, al cărui număr de rânduri este limitat, atunci aceste constrângeri se vor manifesta aici.
În plus, rețelele mari au adesea mai multe niveluri structurale, inclusiv rețeaua de bază, fiecare având propria schemă de adresare și propria politică de rutare. Implementarea unei astfel de abordări folosește frecvent formate speciale de cadre (cum ar fi Q-in-Q sau MAC-in-MAC) și protocoale de determinare a rutelor. Pentru a nu împiedica construirea unor astfel de rețele, dispozitivele de criptare trebuie să gestioneze aceste cadre corect (în acest sens, scalabilitatea va însemna compatibilitate - despre care se va discuta mai jos).
Flexibilitate
Aici se discută despre suportul pentru diferite configurații, scheme de conectare, topologii și altele. De exemplu, pentru rețelele comutate bazate pe tehnologii Carrier Ethernet, aceasta înseamnă suport pentru diferite tipuri de conexiuni virtuale (E-Line, E-LAN, E-Tree), diferite tipuri de servicii (atât pe porturi, cât și pe VLAN-uri) și diferite tehnologii de transport (care au fost enumerate mai sus). Cu alte cuvinte, dispozitivul trebuie să poată funcționa atât în mod liniar („punct la punct”), cât și în mod multipunct, să stabilească tuneluri separate pentru diferite VLAN-uri, să permită livrarea neordonată a pachetelor în cadrul unui canal securizat. Posibilitatea de a alege diferite moduri de funcționare ale criptării (inclusiv cu sau fără autentificarea conținutului) și diferite moduri de transmitere a pachetelor permite echilibrarea între rezistență și performanță în funcție de condițiile curente.
De asemenea, este important să există suport pentru rețele private, a căror echipamente aparțin unei singure organizații (sau sunt închiriate de aceasta), și pentru rețele operatori, unde diferite segmente sunt gestionate de companii diferite. Este de dorit ca soluția să permită gestionarea atât de către resurse interne, cât și de către o organizație externă (în modelul unui serviciu gestionat). În rețelele operatorilor, o altă funcție importantă este suportul pentru multitenanță (utilizarea comună de către diferiți clienți) sub formă de izolare criptografică a diversilor clienți (abonamente), ale căror trafic trece prin același set de dispozitive de criptare. În general, aceasta necesită utilizarea unor seturi separate de chei și certificate pentru fiecare client.
Dacă dispozitivul este achiziționat pentru un anumit scenariu, atunci toate aceste capacități pot să nu fie foarte importante – trebuie doar să ne asigurăm că dispozitivul suportă ceea ce avem nevoie în prezent. Dar dacă soluția este achiziționată pentru expansiune, pentru a sprijini și scenarii viitoare, și este aleasă ca "standard corporativ", atunci flexibilitatea nu va fi în plus – mai ales având în vedere restricțiile de interoperabilitate ale dispozitivelor de la diverși furnizori (despre care vom discuta mai jos).
Simplicity and convenience
Facilitatea de întreținere este, de asemenea, un concept multifactorial. Aproximativ se poate spune că aceasta este suma timpului necesar specialiștilor de anumite calificări, necesar pentru susținerea soluției în diferite etape ale ciclului său de viață. Dacă nu sunt necesare costuri, iar instalarea, configurarea și operarea sunt complet automate, atunci costurile sunt zero, iar confortul este absolut. Desigur, în lumea reală, acest lucru nu se întâmplă. O aproximație rezonabilă este modelul "nod pe fir" (bump-in-the-wire), sau o conexiune transparentă, în care adăugarea și deconectarea dispozitivelor de criptare nu necesită modificări manuale sau automate în configurația rețelei. În acest fel, întreținerea soluției este simplificată: se poate activa și dezactiva cu ușurință funcția de criptare, iar atunci când este necesar, se poate pur și simplu „ohi” dispozitivul prin cablul de rețea (adică conecta direct porturile echipamentului de rețea la care a fost conectat). Totuși, există și un dezavantaj: același lucru poate fi făcut și de un atacator. Pentru a implementa principiul „nodului pe fir” este necesar să se ia în considerare traficul nu doar stratul de date, ci și straturile de control și gestionare – dispozitivele trebuie să fie transparente pentru ele. Prin urmare, acest trafic poate fi criptat numai atunci când nu există destinatari ai acestor tipuri de trafic în rețea între dispozitivele de criptare, deoarece, dacă este respins sau criptat, atunci, la activarea sau dezactivarea criptării, configurația rețelei se poate modifica. Dispozitivul de criptare poate fi transparent și pentru semnalizarea la nivel fizic. În special, în caz de pierdere a semnalului, acesta trebuie să transmită această pierdere (adică să își dezactiveze emițătoarele) înapoi și înainte („pentru sine”) pe direcția semnalului.
De asemenea, este important să existe un suport pentru separarea responsabilităților între departamentele de securitate informațională și IT, în special departamentul de rețea. Soluția de criptare trebuie să susțină modelul de gestionare a accesului și audit acceptat în organizație. Trebuie să fie minimizată necesitatea interacțiunii între diferite departamente pentru efectuarea operațiunilor de rutină. Prin urmare, avantajul din perspectiva comodității este al dispozitivelor specializate care susțin exclusiv funcții de criptare și sunt cât mai transparente pentru operațiunile de rețea. Pe scurt, personalul din serviciul de securitate informațională nu ar trebui să aibă motive să se adreseze „rețeliștilor” pentru a modifica setările rețelei. Iar aceștia, la rândul lor, nu ar trebui să aibă nevoie să modifice setările de criptare atunci când întrețin rețeaua.
Un alt factor este funcționalitatea și comoditatea instrumentelor de management. Acestea trebuie să fie intuitive, logice, să ofere import-export de setări, automatizare și așa mai departe. Este important să se verifice ce opțiuni de gestionare sunt disponibile (de obicei, un mediu propriu de management, interfață web și linie de comandă) și cu ce set de funcții în fiecare dintre ele (pot exista restricții). O funcție importantă este suportul managementului (out-of-band), adică prin intermediul unei rețele dedicate de management, și managementului (in-band), adică prin rețeaua comună, pe care se transmite traficul util. Instrumentele de management trebuie să semnaleze toate situațiile anormale, inclusiv incidentele de securitate cibernetică. Operațiunile de rutină, repetitive, trebuie să fie efectuate automat. În primul rând, acest lucru se referă la gestionarea cheilor. Acestea trebuie generate/distribuite automat. Suportul PKI este un avantaj considerabil.
Compatibilitate
Este vorba de compatibilitatea dispozitivului cu standardele de rețea. Aici ne referim nu doar la standardele industriale, acceptate de organizații de prestigiu precum IEEE, ci și la protocoalele brevetate de liderii din industrie, cum ar fi Cisco. Există două metode principale de asigurare a compatibilității: fie prin transparență, fie prin suport explicit al protocoalelor (când dispozitivul de criptare devine un nod al rețelei pentru un anumit protocol și procesează traficul de control al acestui protocol). Compatibilitatea cu rețelele depinde de completitudinea și corectitudinea implementării protocoalelor de control. Este important să se asigure suportul pentru diferite variante ale nivelului PHY (viteze, medii de transmisie, scheme de codare), cadre Ethernet de diverse formate cu orice MTU, diferite protocoale de serviciu L3 (în special din familia TCP/IP).
Transparența este asigurată prin mecanisme de mutație (modificarea temporară a conținutului capetelor deschise în traficul dintre criptatoare), excepție (când pachetele individuale rămân necriptate) și întârzierea începutului criptării (când câmpurile care sunt în mod obișnuit criptate nu sunt criptate).
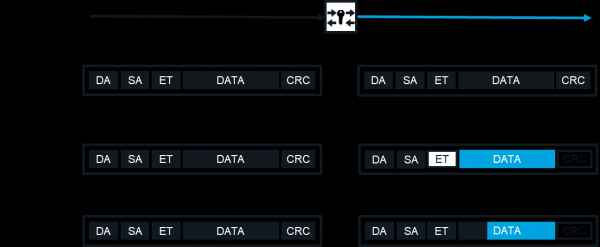
Cum se asigură transparența
De aceea, întrebați întotdeauna cum exactly se asigură suportul pentru un anumit protocol. Adesea, suportul în mod transparent este mai convenabil și mai sigur.
Interoperabilitate
Aceasta este, de asemenea, compatibilitate, dar într-un alt sens, și anume capacitatea de a colabora cu alte modele de dispozitive de criptare, inclusiv cele ale altor producători. Aici depinde mult de starea standardizării protocoalelor de criptare. La L1 nu există standarde de criptare recunoscute pe scară largă.
Pentru criptarea L2 în rețelele Ethernet există standardul 802.1ae (MACsec), dar acesta nu folosește criptare (end-to-end), ci criptare, „per salt” (hop-by-hop), și în forma sa inițială este improprie pentru utilizare în rețele distribuite, de aceea au apărut extensiile sale proprietare care depășesc această limitare (desigur, în detrimentul interoperabilității cu echipamentele altor producători). Totuși, în 2018, standardul 802.1ae a adăugat suport pentru rețele distribuite, dar suportul pentru seturile de algoritmi de criptare GOST lipsește în continuare. Prin urmare, protocoalele de criptare L2 proprietare, non-standard, au, în general, o eficiență mai mare (în special, un consum de lățime de bandă mai mic) și flexibilitate (posibilitatea de a schimba algoritmii și modurile de criptare).
La niveluri mai înalte (L3 și L4) există standarde recunoscute, în principal IPsec și TLS, dar nici aici lucrurile nu sunt atât de simple. Problema este că fiecare dintre aceste standarde reprezintă un set de protocoale, fiecare cu versiuni diferite și extensii obligatorii sau opționale pentru implementare. În plus, anumiți producători preferă să aplice protocoalele lor de criptare proprii și la L3/L4. Prin urmare, în cele mai multe cazuri, nu ar trebui să ne așteptăm la interoperabilitate completă, dar este important ca măcar interacțiunea între diferite modele și diferite generații ale aceluiași producător să fie asigurată.
Fiabilitate
Pentru compararea diferitelor soluții, se poate folosi fie timpul mediu până la defectare, fie coeficientul de disponibilitate. Dacă aceste cifre lipsesc (sau nu se au încredere în ele), se poate efectua o comparare calitativă. Avantajul va fi de partea dispozitivelor cu o gestionare ușoară (riscuri mai mici de erori de configurare), a criptatoarelor specializate (din același motiv), precum și a soluțiilor cu un timp minim de detectare și remediere a defectelor, inclusiv mijloacele de rezervare „la cald” a nodurilor și a întregilor dispozitive.
Preț
În ceea ce privește costurile, ca și în cazul majorității soluțiilor IT, este logic să comparăm costul total de proprietate. Pentru a-l calcula, nu este necesar să inventăm roata, ci putem folosi orice metodă adecvată (de exemplu, cea de la Gartner) și orice calculator (de exemplu, cel care este deja utilizat în organizație pentru calculul TCO). Este clar că, pentru o soluție de criptare a rețelei, costul total de proprietate se compune din costuri directe pentru achiziționarea sau închirierea soluției în sine, pentru infrastructura de găzduire a echipamentului și pentru cheltuielile de desfășurare, administrare și suport (indiferent dacă se face cu resurse proprii sau sub formă de servicii externe), precum și din costuri indirecte generat de întreruperea soluției (cauzată de pierderea productivității utilizatorilor finali). Probabil că există doar un singur aspect delicat. Impactul performanței soluției poate fi evaluat în moduri diferite: fie ca cheltuieli indirecte, cauzate de scăderea productivității, fie ca cheltuieli directe „virtuale” pentru achiziționarea/modernizarea și întreținerea mijloacelor de rețea care compensează scăderea performanței reței din cauza aplicării criptării. În orice caz, cheltuielile care sunt greu de calculat cu suficientă precizie ar fi mai bine „excluse” din calcul: astfel se va avea mai multă încredere în suma finală. Și, ca de obicei, în orice caz, compararea diferitelor dispozitive pe baza TCO are sens să se facă pentru un anumit scenariu de utilizare – real sau tipic.
Rezistență
Și ultima caracteristică este rezistența soluției. În cele mai multe cazuri, rezistența poate fi evaluată doar calitativ, comparând diferite soluții între ele. Trebuie să ne amintim că dispozitivele de criptare sunt nu doar un mijloc, ci și un obiect de protecție. Ele pot fi supuse diferitelor amenințări. Pe primul loc sunt amenințările la adresa confidențialității, reproducerea și modificarea mesajelor. Aceste amenințări pot fi realizate prin vulnerabilități ale algoritmilor de criptare sau ale modurilor acestora, precum și prin vulnerabilități în protocoalele de criptare (inclusiv în etapele de stabilire a conexiunii și generare/distribuire a cheilor). Avantajul va fi de partea soluțiilor care permit schimbarea algoritmului de criptare sau comutarea modului de criptare (măcar printr-o actualizare a firmware-ului), soluțiilor care oferă criptare maximă, ascunzând de atacatori nu doar datele utilizatorilor, ci și informațiile adresate și alte informații auxiliare, precum și soluțiilor care nu doar criptază, ci protejează mesajele împotriva reproducerii și modificării. Pentru toate algoritmii moderni de criptare, semnături electronice, generare de chei și altele care sunt reglementate în standarde, rezistența poate fi considerată identică (altfel, s-ar putea să te pierzi în meandrele criptografiei). Trebuie să fie neapărat algoritmi GOST? Aici e simplu: dacă scenariul de utilizare necesită certificarea FSB pentru SKZI (iar în Rusia, aceasta este frecvent așa) pentru majoritatea scenariilor de criptare în rețea, ales din cele certificate. Dacă nu, nu are sens să excludem dispozitivele fără certificate din considerație.
O altă amenințare este amenințarea de spargere, acces neautorizat la dispozitive (inclusiv prin acces fizic din exterior și din interiorul carcasei). Amenințarea poate fi realizată prin
Vulnerabilitățile în implementare – atât în echipamentele hardware, cât și în cod. Prin urmare, soluțiile cu o "suprafață de atac" minimă prin intermediul rețelei, cu carcase protejate împotriva accesului fizic (cu senzori de spargere, cu protecție împotriva sondării și resetarea automată a informațiilor cheie în cazul deschiderii carcasei), precum și cele care permit actualizarea firmware-ului în cazul în care o vulnerabilitate în cod devine cunoscută, vor avea un avantaj. Există o altă opțiune: dacă toate dispozitivele comparate au certificate FSB, atunci clasa SKZI, conform căreia a fost emis certificatul, poate fi considerată un indicator al rezistenței la hacking.
În final, un alt tip de amenințare este reprezentat de erorile de configurare și operare, factorul uman în starea sa pură. Aici se manifestă încă un avantaj al criptatoarelor specializate în comparație cu soluțiile convergente, care sunt adesea orientate spre "networking" avansat și pot cauza dificultăți pentru specialiștii obișnuiți din domeniul securității informației.
Să rezumăm
În principiu, aici am putea oferi un indicator integrat pentru compararea diferitelor dispozitive, ceva de genul
$$display$$K_j=∑p_i r_{ij}$$display$$
unde p – greutatea indicatorului, iar r – rangul dispozitivului în funcție de acest indicator, iar orice caracteristică enumerată mai sus poate fi defalcată în indicatori "atomari". O astfel de formulă ar putea fi utilă, de exemplu, în comparația ofertelor de licitație conform unor reguli pre-agreate. Dar se poate folosi și un simplu tabel de tipul
Caracteristică
Dispozitiv 1
Dispozitiv 2
…
Dispozitiv N
Lățimea de bandă
+
+
+++
Cheltuieli generale
+
++
+++
Întârziere
+
+
++
Scalabilitate
+++
+
+++
Flexibilitate
+++
++
+
Interoperabilitate
++
+
+
Compatibilitate
++
++
+++
Simplicity and convenience
+
+
++
Redundanță
+++
+++
++
Preț
++
+++
+
Rezistență
++
++
+++
Voi fi bucuros să răspund la întrebări și observații critice constructive.
Sursa: habr.com
