

Retrospectivă
Scopul, compunerea și structura amenințărilor cibernetice pentru aplicații evoluează rapid. De-a lungul multor ani, utilizatorii s-au conectat la aplicațiile web prin intermediul internetului prin compararea browserelor populare. Era necesar să se mențină 2-5 browsere web în orice moment, iar setul de standarde de dezvoltare și testare a aplicațiilor web era oarecum limitat. De exemplu, aproape toate bazele de date au fost construite folosind SQL. Din păcate, într-un timp scurt, hackerii au învățat să folosească aplicațiile web pentru a fura, șterge sau modifica date. Aceștia obțineau acces neautorizat și abuza de capacitățile aplicațiilor folosind diverse tehnici, inclusiv păcălirea utilizatorilor aplicațiilor, inserarea și executarea codului de la distanță. În scurt timp, pe piață au apărut soluții comerciale de protecție a aplicațiilor web, denumite Firewalls pentru Aplicații Web (WAF), iar societatea a reacționat prin crearea unui proiect deschis pentru securizarea aplicațiilor web, Open Web Application Security Project (OWASP), cu scopul de a defini și menține standardele și metodologiile pentru dezvoltarea aplicațiilor sigure.
Protecția de bază a aplicațiilor
reprezintă un punct de plecare pentru asigurarea securității aplicațiilor și conține un inventar al celor mai periculoase amenințări și configurări greșite care pot duce la vulnerabilități ale aplicațiilor, precum și tactici de detectare și respingere a atacurilor. OWASP Top 10 este un reper recunoscut în industria de securitate cibernetică a aplicațiilor la nivel mondial și definește o listă de capacități de bază pe care un sistem de protecție a aplicațiilor web (WAF) ar trebui să le aibă.
În plus, funcționalitatea WAF trebuie să ia în considerare alte atacuri frecvente asupra aplicațiilor web, inclusiv falsificarea cererilor între site-uri (CSRF), clickjacking, web scraping și includerea de fișiere (RFI/LFI).
Amenințările și provocările pentru securitatea aplicațiilor moderne
În prezent, nu toate aplicațiile sunt disponibile în variantă de rețea. Există aplicații cloud, aplicații mobile, API-uri și, în cele mai noi arhitecturi, chiar și funcții software individuale. Toate aceste tipuri de aplicații trebuie să fie sincronizate și controlate, deoarece ele creează, modifică și procesează datele noastre. Odată cu apariția noilor tehnologii și paradigme, apar noi complexități și provocări în toate etapele ciclului de viață al aplicațiilor. Aceasta include integrarea dezvoltării și operării (DevOps), containere, Internetul Lucrurilor (IoT), instrumente cu sursă deschisă, API-uri etc.
Distribuția aplicațiilor și diversitatea tehnologiilor generează sarcini complexe și complicate nu doar pentru specialiștii în securitate informațională, ci și pentru producătorii de soluții de securitate, care nu se mai pot baza pe o abordare unificată. Mijloacele de protecție a aplicațiilor trebuie să țină cont de specificul lor de afaceri pentru a preveni alarmele false și degradarea calității serviciilor pentru utilizatori.
Obiectivul final al hackerilor este, de obicei, fie furtul de date, fie afectarea disponibilității serviciilor. Infractorii cibernetici beneficiază, de asemenea, de evoluția tehnologică. În primul rând, dezvoltarea de noi tehnologii creează mai multe breșe și vulnerabilități potențiale. În al doilea rând, au acum la dispoziție mai multe instrumente și cunoștințe pentru a ocoli mijloacele tradiționale de protecție. Acest lucru crește semnificativ așa-numita „suprafață de atac” și expunerea organizațiilor la noi riscuri. Politicile de securitate trebuie să se adapteze constant la schimbările din tehnologie și aplicații.
Astfel, aplicațiile trebuie să fie protejate împotriva variatelor metode și surse de atacuri, iar respingerea atacurilor automate ar trebui să se facă în timp real, pe baza deciziilor informate. Ca urmare, cresc costurile operaționale și munca manuală, pe fondul unor poziții de securitate slăbite.
Sarcina nr. 1: Managementul botilor
Mai mult de 60% din traficul pe internet este generat de boți, dintre care jumătate se referă la traficul „rău” (conform datelor ). Organizațiile investesc în creșterea capacității rețelei, servind practic o sarcină fictivă. Distincția clară între traficul real al utilizatorilor și traficul botilor, precum și între „botii buni” (precum roboții de căutare și serviciile de comparare a prețurilor) și „botii răi” poate conduce la economii semnificative și îmbunătățirea calității serviciilor pentru utilizatori.
Boti nu intenționează să facă această sarcină mai ușoară și pot imita comportamentul utilizatorilor reali, ocolind CAPTCHA și alte obstacole. Mai mult, în cazul atacurilor cu adrese IP dinamice, protecția bazată pe filtrarea după adresă IP devine ineficientă. Adesea, instrumentele de dezvoltare open-source (de exemplu, Phantom JS), care pot executa JavaScript-ul clientului, sunt utilizate pentru a efectua atacuri brute-force, atacuri de tip credential stuffing, atacuri DDoS și atacuri automate ale botilor.
Pentru gestionarea eficientă a traficului botilor este necesară o identificare unică a sursei acestuia (asemănătoare cu un amprente digitale). Deoarece în cazul unui atac cu boti există numeroase înregistrări, amprenta acestuia permite identificarea activității suspecte și atribuirea de scoruri, pe baza cărora sistemul de protecție a aplicațiilor ia o decizie informată – de a bloca/permite – cu un procent minim de rezultate fals pozitive.
Obiectivul nr. 2: Protecția API
Multe aplicații colectează informații și date de la serviciile cu care interacționează prin API. În cazul transmisiei de date sensibile prin API, peste 50% din organizații nu efectuează nicio verificare sau protecție a API-urilor pentru a identifica atacurile cibernetice.
Exemple de utilizare a API-ului:
- Integrarea Internetului Lucrurilor (IoT)
- Interacțiunea între mașini
- Mediile serverless
- Aplicațiile mobile
- Aplicațiile bazate pe evenimente
Vulnerabilitățile API sunt asemănătoare cu vulnerabilitățile aplicațiilor și includ injectări, atacuri la protocoale, manipularea parametrilor, redirecționări și atacuri cu bot-uri. Gateway-urile API dedicate permit garantarea compatibilității serviciilor aplicațiilor care interacționează prin API. Cu toate acestea, ele nu oferă o securitate holistică a aplicațiilor, așa cum poate asigura un WAF cu instrumentele de securitate necesare, precum analiza capetelor HTTP, lista de control al accesului Layer 7 (ACL), analiza și verificarea încărcăturii utile JSON/XML, precum și protejarea de toate vulnerabilitățile din lista OWASP Top 10. Acest lucru se realizează prin inspectarea valorilor cheie ale API utilizând modele pozitive și negative.
Sarcina nr. 3: Refuz în furnizare
Vechea vector de atac — refuzul în furnizare (DoS) — continuă să-și dovedească eficiența în atacurile asupra aplicațiilor. Atacatorii dispun de un întreg arsenal de tehnici de succes pentru a perturba funcționarea serviciilor aplicațiilor, inclusiv inundații HTTP sau HTTPS, atacuri cu putere scăzută și lente ('low-and-slow', de exemplu, SlowLoris, LOIC, Torshammer), atacuri utilizând adrese IP dinamice, suprasarcină a buffer-ului, atacuri brute-force și multe altele. Odată cu dezvoltarea Internetului lucrurilor și apariția ulterioară a botnet-urilor IoT, atacurile asupra aplicațiilor au devenit principala direcție a atacurilor DDoS. Majoritatea WAF-urilor cu urmărirea stării conexiunilor pot face față doar unui volum limitat de sarcină. Cu toate acestea, ele pot inspecta fluxurile de trafic HTTP/S și elimina traficul de atacuri și conexiunile dăunătoare. După identificarea unei atac, nu are sens să se permită din nou acest trafic. Deoarece lățimea de bandă a WAF-ului pentru respingerea atacurilor este limitată, este necesară o soluție suplimentară pe perimetrul rețelei pentru a bloca automat următoarele „pachete rele”. Pentru acest scenariu de protecție, ambele soluții ar trebui să aibă capacitatea de a interacționa între ele pentru a schimba informații despre atacuri.
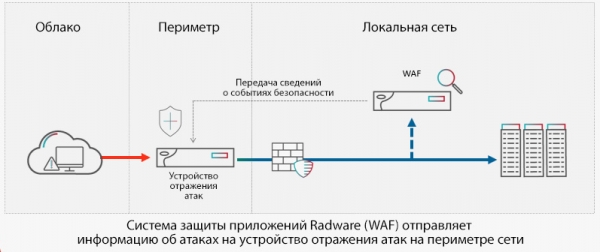
Fig 1. Organizarea unei protecții complexe a rețelei și aplicațiilor exemplificată prin soluțiile Radware
Sarcina nr. 4: Protecție continuă
Aplicațiile sunt adesea supuse modificărilor. Metodologiile de dezvoltare și implementare, cum ar fi continuitatea actualizărilor, înseamnă că modificările se fac fără intervenție și control uman. În astfel de condiții dinamice, este dificil să menții politici de securitate eficiente fără un număr ridicat de alarme false. Aplicațiile mobile se actualizează mult mai frecvent decât cele web. Aplicațiile dezvoltatorilor terți pot suferi schimbări fără cunoștința ta. Unele organizații caută să obțină un control și o vizibilitate mai mare pentru a rămâne la curent cu riscurile potențiale. Cu toate acestea, acest lucru nu este întotdeauna realizabil, iar o protecție eficientă a aplicațiilor trebuie să folosească capacitățile învățării automate pentru a lua în considerare și a vizualiza resursele existente, analizând amenințările potențiale, creând și optimizând politicile de securitate în cazul modificării aplicațiilor.
Conclusions
Pe măsură ce aplicațiile joacă un rol din ce în ce mai important în viața de zi cu zi, ele devin o țintă principală pentru hackeri. Cumpărarea potențială pentru infractori și pierderile potențiale pentru afaceri sunt uriașe. Complexitatea asigurării securității aplicațiilor nu poate fi subestimată, având în vedere numărul și variațiile aplicațiilor și amenințărilor.
Din fericire, ne aflăm într-un moment în care inteligența artificială poate veni în ajutorul nostru. Algoritmii bazati pe învățarea automată oferă protecție adaptivă în timp real împotriva celor mai avansate amenințări cibernetice direcționate către aplicații. De asemenea, aceștia actualizează automat politicile de securitate pentru a proteja aplicațiile web, mobile și cloud — precum și API-urile — fără alarme false.
Este greu să prezici cu exactitate cum va arăta noua generație de amenințări cibernetice pentru aplicații (posibil și bazată pe învățarea automată). Cu toate acestea, organizațiile pot lua măsuri pentru a proteja datele clienților, proprietatea intelectuală și pentru a asigura disponibilitatea serviciilor cu un mare beneficiu pentru afaceri.
Metode eficiente și metode de asigurare a securității aplicațiilor, principalele tipuri și vectori de atac, zonele de risc și lacunele în apărarea cibernetică a aplicațiilor web, precum și experiența globală și cele mai bune practici sunt prezentate în studiul și raportul Radware.”.
Sursa: habr.com
