

Multe organizații utilizează servicii cloud sau își mută echipamentele în
data center. Ce are sens să rămână în sala serverelor și cum să organizăm cel mai bine protecția perimetrului rețelei de birou în această situație?
Cândva totul era pe server
La începutul dezvoltării Internetului din Rusia, majoritatea companiilor rezolvau problema infrastructurii IT cam după același model: se aloca o cameră, unde se instala aer condiționat și unde se concentra aproape tot echipamentul de rețea și servere.
Administratorul de sistem configura unul sau mai multe servere pe FreeBSD, Linux sau OpenSolaris și altele. Și apoi folosea acest „sistem” pentru a rula serviciile necesare: de la servere web, poștă corporativă până la servere de fișiere.
Atunci când o companie crește și se dezvoltă, inevitabil se confruntă cu situația în care sala serverelor nu mai corespunde cerințelor. Dacă există bani, se poate construi un data center propriu. Poate fi mai rentabil să închiriezi rack-uri în data centere comerciale. O alimentare electrică de calitate bazată pe DRUPS, un sistem industrial de aer condiționat, un personal complet de specialiști foarte specializați — aceste lucruri sunt puțin accesibile în cazul cu sala de servere de birou.
Urmașii marii afaceri, în conștiința conducerii companiilor medii și mici, treptat se transformă de la psihologia „totul este al meu, îl iau cu mine” și „casa mea este fortăreața mea” la „a preda pe mâna altora și a nu mai fi îngrijorat”.
Pentru micile afaceri, astfel de opțiuni „pe mâna altora” au fost furnizorii de cloud. Dacă înainte, pentru o companie de 40 de persoane, a avea propriul server de poștă era un lucru evident, astăzi serviciul de la Google atrage de partea sa pe toți cei care înainte nu își imaginau muncă fără propriul Sendmail sau Postfix.
O mare ajutor în această „mutație” l-au oferit sistemele virtuale. Dacă înainte de apariția lor trebuia să transportați întregul server fizic sau să configurați totul pe un nou „hardware”, acum este suficient să mutați imaginea unei mașini virtuale.
Ce va mai rămâne în acea mică cameră cu aer condiționat?
În primul rând, este vorba despre echipamentele de rețea. Atât cele active, cât și cele pasive. Adesea, sub denumirea răsunătoare de „server” se înțelege un cross-connect cu resturi de echipamente de rețea. Și pentru astfel de cazuri nu este necesar un spațiu special cu un sistem puternic de aer condiționat, alimentare electrică etc.
A doua grupă de echipamente, pe care deocamdată este greu să o eliminăm din server, este gateway-urile
de securitate.
Dar ce fel de gateway-uri sunt acestea? Așa cum s-a spus mai sus, dacă în trecutul apropiat administratorul de sistem dispunea de unul sau mai multe servere, unde se putea desfășura tot ce dorea, acum s-ar putea să nu mai existe un astfel de lux.
Însă necesitatea de a ne proteja de amenințările externe nu a dispărut. În mod evident, putem muta toate serviciile și echipamentele necesare complet într-un Data Center și să direcționăm traficul de la un astfel de gateway către cross-connectul de birou printr-un canal securizat, de exemplu, prin VPN.
Această schemă arată atractivă la prima vedere, dacă nu ar fi creșterea încărcării pe canalele existente. Dacă nu existe dorința de a plăti pentru un canal mai „lat”, aceasta nu este tocmai ceea ce ne trebuie.
O altă opțiune este achiziționarea unui dispozitiv specializat pentru protecția traficului, al cărui design, datorită specializării sale reduse, permite să ne descurcăm fără componente energetice și termice puternice.
„Zoologicul” nu va fi necesar
În absența unei servere clasice, este mult mai bine să obținem de la început mai multe servicii „într-o singură cutie”, decât să creăm un „zoologic” într-un spațiu mic, ba chiar în limitele unei mici dulapuri de cross-connect. În același timp, soluția ar trebui să fie accesibilă, testată și să aibă suport normal în limba română.
Notă. Ne referim în prezent la birouri foarte mici, medii și mai mari. Marii companii care își construiesc propriile DC-uri nu sunt incluse deocamdată — într-o singură articol „nu putem cuprinde totul”.
Și pentru fiecare caz, Zyxel are deja o soluție, toate în cadrul unei singure linii de produse. Cu alte cuvinte, „zoologicul” nu va fi necesar.
Gateway-urile de securitate ZyWALL ATP
Am mai discutat anterior despre principiile de funcționare ale unor astfel de dispozitive pe exemplul , Caracteristica principal constă în combinația dintre un firewall și serviciul de securitate în cloud Zyxel Cloud. Datorită acestei distribuții a responsabilităților, ZyWALL ATP abordează o gamă destul de largă de probleme legate de protecția perimetrului, fără a necesita resurse hardware suplimentare.
Lista funcțiilor de protecție este destul de bogată (vezi tabelul 1), incluzând instrumentele analitice SecuReporter și Sandboxing – o „sandbox” pentru analiza preliminară a conținutului descărcat.
Este important să subliniem din nou – în acest caz, pur și simplu transferăm serviciile din biroul local în cloud. Tot restul este gestionat de Zyxel Cloud în mod anonim. Pe lângă comoditate, această abordare asigură o protecție eficientă împotriva amenințărilor de tip zero-day, datorită învățării automate și schimbului de informații între gateway-urile ATP din întreaga lume. O rețea neuronală întreagă a fost construită pentru protecție.
: „La detectarea unui fișier necunoscut, Cloud Query verifică rapid (în câteva secunde) hash-ul acestuia în baza de date cloud și determină dacă este periculos sau nu. Acest serviciu necesită minimum de resurse de rețea, astfel încât nu reduce performanța dispozitivului. Eficiența protecției împotriva amenințărilor este asigurată prin utilizarea unei baze de date cloud în continuă actualizare, care conține informații despre miliarde de amenințări. Cloud Query accelerează, de asemenea, funcțiile inteligente de detectare a noilor amenințări din Zyxel Security Cloud, ceea ce întărește protecția împotriva malware-ului pentru fiecare firewall ATP.”
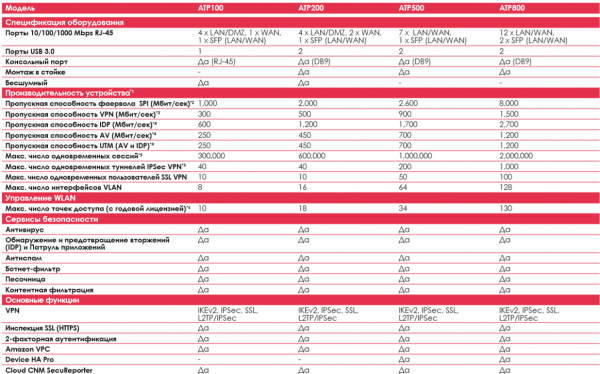
Tabelul 1. Specificațiile tehnice ale gamelor ZyWALL ATP.
Observații:
(1) Performanța reală depinde foarte mult de condițiile rețelei și de aplicațiile active.
(2) Capacitatea maximă de transfer se bazează pe RFC 2544 (pachete UDP de 1.518 byte).
(3) Capacitatea măsurată a VPN-ului se bazează pe RFC 2544 (pachete UDP de 1.424 byte).
(4) Metricile AV și IDP ale capacității de transfer utilizează standardul industrial HTTP pentru testarea performanței (pachete HTTP de 1.460 byte). Testarea a fost efectuată în mod multi-thread.
(5) La măsurarea numărului maxim posibil de sesiuni, s-a folosit un instrument standard industrial – instrumentul de testare IXIA IxLoad.
(6) Rezultatele testului de viteză a conexiunii cu 1Gbps WAN au fost realizate în condiții reale și pot avea mici abateri în funcție de calitatea canalului.
(7): După expirarea Gold Pack, vor fi susținute doar 2 AP.
(8): Funcționalitățile pot fi activate sau extinse prin achiziționarea de licențe suplimentare pentru serviciile Zyxel.
Vă rugăm să verificați setul de servicii VPN acceptate. Practic, tot ce aveți nevoie pentru a comunica cu sediul central sau biroul de acasă este „într-un singur pachet”, de aceea acest dispozitiv poate fi recomandat atât ca punct final de comunicare pentru filială, cât și pentru sprijinirea muncii de la distanță.
Soluții pentru birouri mici
Birourile mici pot fi împărțite, în linii mari, în două grupuri: întreprinderi independente și filiale ale companiilor mari.
Independentele sunt acele întreprinderi nou înființate și cele care vor rămâne mici. De exemplu, birouri de design, studiouri de arhitectură, redacții de mici medii de comunicare etc. Aceste unități de afaceri folosesc adesea servicii cloud, cel puțin poștă și partajarea fișierelor.
Filialele organizațiilor mai mari — pentru acestea, cel mai important este să aibă o conexiune stabilă cu biroul central. Tot restul se află în „Centrul”.
Adesea, aceste „micuțe” au nevoie de o interfață simplă de gestionare. Adesea, administratorul de rețea de la sediul central nu are posibilitatea de a se deplasa rapid în colțuri îndepărtate pentru a rezolva problema noii filiale. Companiile mici locale nu au deloc această posibilitate. Trebuie să recurgă la serviciile unui „administrator venit”.
Pentru astfel de cazuri, este necesară o gestionare pe principiul „cu cât este mai simplu, cu atât este mai fiabil”.
Pentru birouri mici, are sens să folosiți modele ZyWALL ATP100 și ZyWALL ATP200.
Gateway de rețea a apărut relativ recent, dar a intrat deja în .
Principala diferență față de fratele său mai mare () este că acesta este destinat unei încărcări mai mici și nu are un suport pentru rack de 19 inch. Este recomandat pentru birouri de acasă, companii mici, filiale etc.
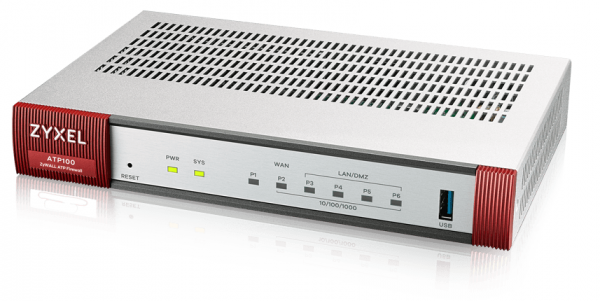
Figura 1. ZyWALL ATP100.
Printre trăsăturile constructive: ATP100 și ATP200 sunt modele fără ventilator. Ce este bun în asta: pe de o parte, nu există zgomot, pe de altă parte, nu este necesară schimbarea ventilatorului. În situația cu „administratorul venit”, acesta este un parametru îndeajuns de important.
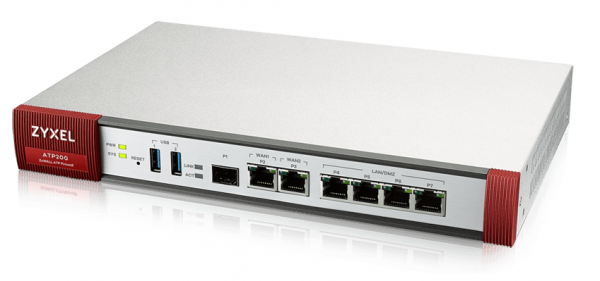
Figura 2. ZyWALL ATP200.
Modelul ATP200 suportă două porturi WAN și poate fi conectat la două linii independente, de exemplu, de la diferiți furnizori.
Așa cum s-a menționat anterior, pentru un mic birou, cel mai important lucru după o alimentare stabilă cu electricitate este o conexiune fiabilă. Din păcate, furnizorii locali nu pot garanta întotdeauna că nu vor apărea întreruperi. Este necesar să căutăm opțiuni alternative.
IMPORTANT! Pe lângă porturile speciale WAN, modelele ATP dispun de porturi USB la care pot fi conectate modemuri USB și utilizate ca WAN. Această posibilitate este disponibilă pentru toate modelele ATP.
Dacă dispozitivul are un port SFP, acesta poate fi, de asemenea, utilizat ca WAN. Această caracteristică este disponibilă pentru toate modelele ATP.
Iată un astfel de truc de la compania Zyxel.
Companii medii
Pentru companiile medii, Zyxel are un echipament destul de bun —
Aceasta este o poartă de nouă generație cu protecție extinsă împotriva amenințărilor evolutive.
Printre trăsăturile interesante:
7 porturi configurabile permit o setare flexibilă, de exemplu, 2 WAN, 2 DMZ și 3 LAN, la conectarea a 3 VLAN-uri separate pentru utilizare internă. De asemenea, există 1 port SFP.
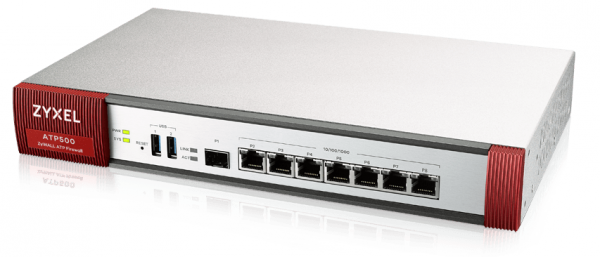
Figura 3. ZyWALL ATP500.
Există posibilitatea de funcționare în modul cluster de înaltă disponibilitate Device HA Pro din două ZyWALL ATP500. Dacă unul nu funcționează, celălalt va asigura în continuare conexiunea.
Folosind funcțiile ATP500 pe deplin, se poate obține o conexiune flexibilă,
fiabilă și sigură cu exteriorul sau cu un nod specific, de exemplu,
sediul central.
Birouri mai mari
Pentru acestea, se recomandă cea mai puternică variantă din această gamă — ATP800.
Acest model are un număr considerabil de porturi: 12 RJ-45 și 2 SFP, toate pot fi configurate în mod WAN, LAN sau DNZ, ceea ce permite utilizarea mai multor WLAN-uri, organizarea mai multor DMZ și va mai rămâne posibilitatea de a avea o ieșire la rețeaua externă pentru o infrastructură internă complexă. Este potrivit pentru birouri relativ mari cu o rețea dezvoltată și cerințe ridicate de securitate și delimitare a accesului.
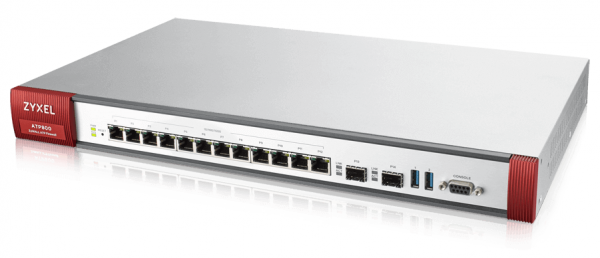
Figura 4. ZyWALL ATP800.
De asemenea, merită menționat că acest model este recomandat pentru achiziționare cu perspectiva "de creștere". Dacă se anticipează o expansiune a companiei, de exemplu, dezvoltarea unei rețele locale de magazine, are sens să se achiziționeze din timp un model mai puternic, pentru a nu cheltui banii de două ori.
Așa cum vedem, chiar și în cele mai austere condiții, se poate asigura un bun nivel de protecție, fiabilitate și flexibilitate în operare.
Asistență tehnică, sfaturi, discuții, știri, oferte și anunțuri — nouă pe Telegram!
Linkuri utile
Sursa: habr.com
