

Bine ați venit la un nou ciclu de articole, de data aceasta pe tema investigării incidentelor, mai precis — analiza malware-ului prin forenzica Check Point. Anterior, am publicat despre utilizarea Smart Event, dar de data aceasta vom analiza rapoartele de forenzică pentru evenimente specifice din diferitele produse Check Point:
De ce este importantă forenzica incidentelor prevenite? Pare simplu, ai prins un virus, este deja bine, de ce să te mai complici cu el? Așa cum arată practica, este de preferat să nu blochezi doar atacul, ci să înțelegi cum funcționează exact: care a fost punctul de intrare, ce vulnerabilitate a fost utilizată, ce procese au fost implicate, dacă este afectat registrul și sistemul de fișiere, ce familie de viruși a fost, care este daunele potențiale etc. Aceste și alte date utile pot fi obținute din rapoartele detaliate de forenzică Check Point (atât în format text, cât și grafic). Obținerea unui astfel de raport manual este foarte greu. Apoi, aceste date pot ajuta la luarea măsurilor necesare și la excluderea posibilității succesului unor atacuri similare în viitor. Astăzi vom analiza raportul de forenzică Check Point SandBlast Network.
SandBlast Network
Utilizarea sandbox-urilor pentru întărirea protecției perimetrului rețelei a devenit de multă vreme o practică obișnuită și un component obligatoriu, la fel ca IPS-ul. La Check Point, funcționalitatea sandbox-ului este asigurată de blade-ul Threat Emulation, care face parte din tehnologiile SandBlast (acolo se mai află și Threat Extraction). Am publicat deja anterior încă pentru versiunea Gaia 77.30 (recomand cu căldură să fie vizionat dacă nu înțelegi despre ce este vorba). Din punct de vedere arhitectural, din acel moment nu s-a schimbat nimic fundamental. Dacă ai un Check Point Gateway la perimetrul rețelei, poți utiliza două variante de integrare cu sandbox-ul:
- SandBlast Local Appliance — se instalează un appliance SandBlast suplimentar în rețeaua ta, pe care se trimit fișierele pentru analiză.
- SandBlast Cloud — fișierele sunt trimise pentru analiză în cloud-ul Check Point.
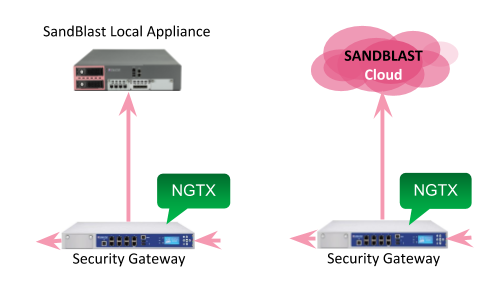
Sandbox-ul poate fi considerat ultima linie de apărare la periferia rețelei. Acesta se conectează doar după analizarea prin metode clasice - antivirus, IPS. Și dacă aceste metode tradiționale pe bază de semnătură nu oferă practic nicio analiză, atunci sandbox-ul poate explica în detaliu de ce un fișier a fost blocat și ce anume dăunător face. Un astfel de raport de forenzică poate fi obținut atât de la un sandbox local, cât și de la unul cloud.
Raport de Forenzică Check Point
Să presupunem că, ca specialist în securitate informațională (IB), ai venit la lucru și ai deschis tabloul de bord în SmartConsole. Aici poți vedea incidentele din ultimele 24 de ore și atenția ți se atrage de evenimentele Threat Emulation - cele mai periculoase atacuri care nu au fost blocate de analiza pe bază de semnătură.
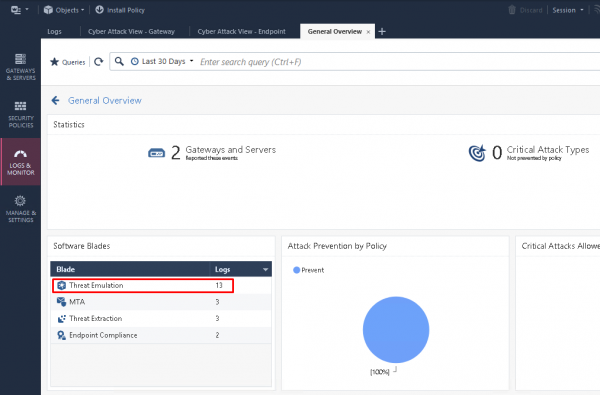
Poți "să aprofundezi" aceste evenimente (drill down) și să vizualizezi toate log-urile pentru blade-ul Threat Emulation.
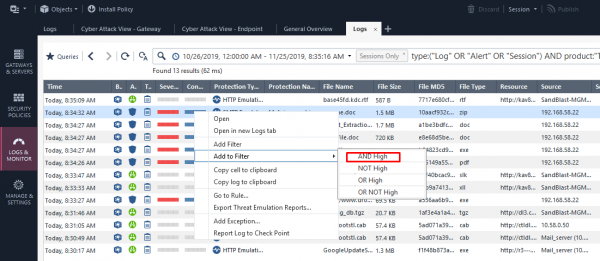
După aceasta, poți filtra suplimentar log-urile în funcție de nivelul de criticitate a amenințărilor (Severity), precum și după Nivelul de Încredere (Confidence Level):
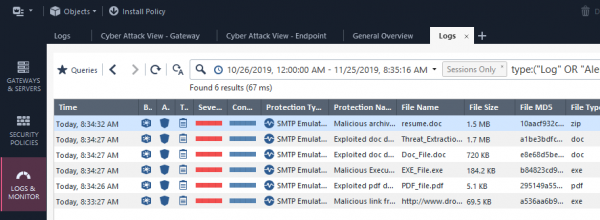
Deschizând evenimentul care ne interesează, putem consulta informațiile generale (src, dst, severity, sender etc.):
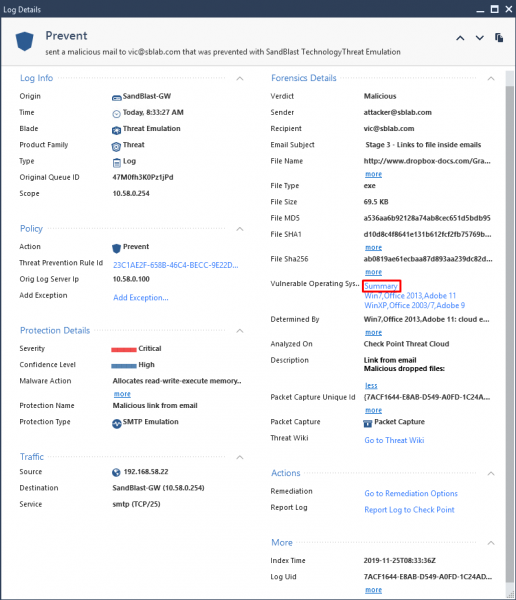
Și acolo putem observa secțiunea Forenzică cu un raport disponibil. Dând clic pe el, înaintea noastră se va deschide o analiză detaliată a malware-ului sub formă de pagină HTML interactivă:
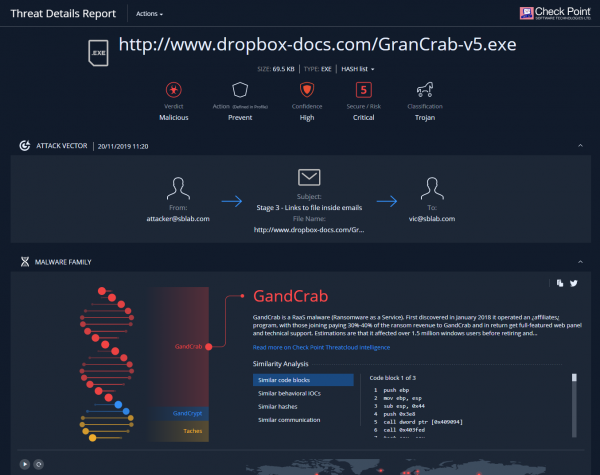
(Aceasta este o parte a paginii. )
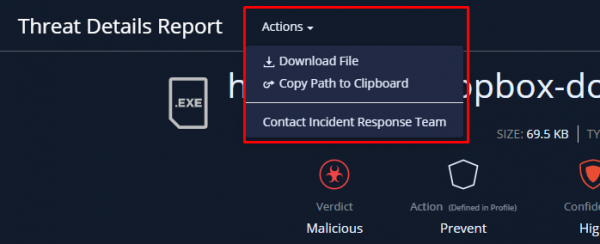
Din acest raport, putem descărca originalul malware-ului (într-un arhivă protejată prin parolă) sau putem contacta imediat echipa de răspuns Check Point.
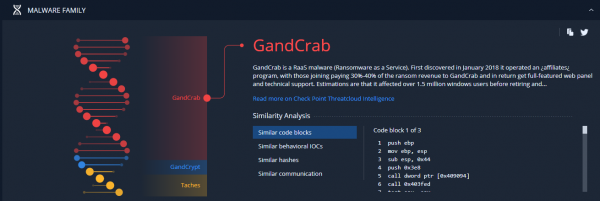
Puțin mai jos putem vedea o animație frumoasă, care arată, în procent, cu ce cod malițios deja cunoscut se suprapune exemplarul nostru (inclusiv codul și macrocomenzile). Această analiză este furnizată cu ajutorul învățării automate în cloud-ul Check Point Threat Cloud.
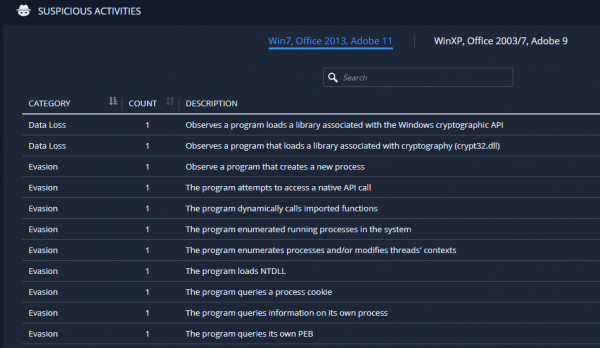
Apoi, putem vedea ce anume activități din sandbox au permis concluzia privind malițiozitatea acestui fișier. În acest caz, vedem utilizarea tehnicilor de ocolire și încercarea de a încărca ransomware-uri:
Putem observa că, în acest caz, emularea s-a realizat în două sisteme (Win 7, Win XP) și în versiuni diferite de software (Office, Adobe). Mai jos există un videoclip (slideshow) cu procesul de deschidere a acestui fișier în sandbox:
Exemplu de video:
La sfârșit, putem vedea în detaliu cum a evoluat atacul. Fie într-un format tabelar, fie grafic:
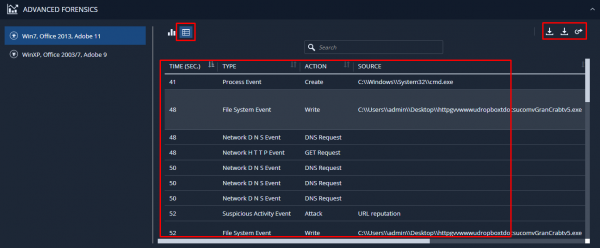
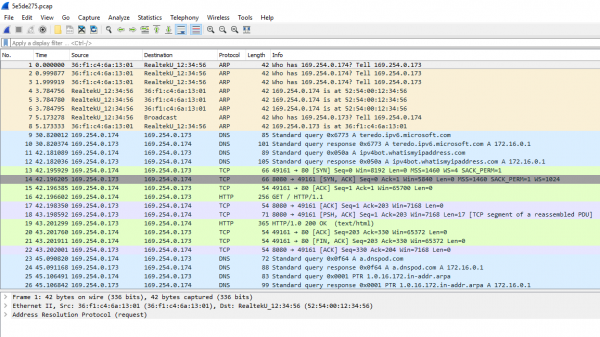
Acolo putem descărca această informație în format RAW și fișier pcap, pentru o analiză detaliată a traficului generat în Wireshark:
Concluzie
Folosind aceste informații, puteți întări semnificativ securitatea rețelei dumneavoastră. Blocați gazdele care răspândesc viruși, închideți vulnerabilitățile utilizate, blocați posibilele feedback-uri către C&C și multe altele. Nu ignorați această analiză.
În articolele următoare, vom analiza în mod similar rapoartele SandBlast Agent, SandBlast Mobile, precum și CloudGuard SaaS. Așadar, urmăriți actualizările (, , , )!
Sursa: habr.com
