

La sfârșitul anului 2019, la departamentul de investigații al infracțiunilor cibernetice Group-IB au apelat mai mulți antreprenori ruși care s-au confruntat cu problema accesului neautorizat al unor necunoscuți la corespondența lor din aplicația de mesagerie Telegram. Incidentul s-a petrecut pe dispozitive iOS și Android, indiferent de operatorul de telefonie mobilă utilizat de victima incidentului.
Atacul începea printr-un mesaj trimis utilizatorului din aplicația Telegram de către un canal de servicii Telegram (acesta este canalul oficial al aplicației, marcat cu un semn de verificare albastru) care conținea un cod de confirmare pe care utilizatorul nu l-a solicitat. Apoi, pe smartphone-ul victimei sosea un SMS cu un cod de activare — și aproape imediat după, canalul de servicii Telegram primea o notificare că în cont s-a realizat un logare de pe un nou dispozitiv.
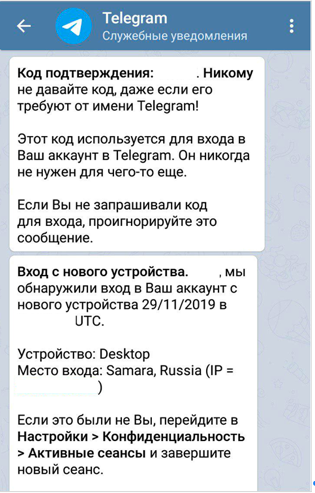
În toate cazurile cunoscute de Group-IB, infractorii au accesat contul altora prin intermediul internetului mobil (probabil, utilizând cartela SIM unică), iar adresa IP a atacatorilor s-a aflat în majoritatea cazurilor în Samara.
Acces pe comandă
Investigația Laboratoriei de Criminalistică Informatică Group-IB, unde au fost predate dispozitivele electronice ale victimelor, a arătat că tehnologia nu a fost infectată cu software malițios sau troieni bancari, conturile nu au fost compromise, iar cartelă SIM nu a fost schimbată. În toate cazurile, infractorii au avut acces la aplicația de mesagerie a victimei prin intermediul codurilor SMS primite la autentificarea pe un nou dispozitiv.
Această procedură funcționează astfel: la activarea aplicației pe un nou dispozitiv, Telegram trimite un cod prin canalul de servicii pe toate dispozitivele utilizatorului, iar apoi (la cerere) un SMS este trimis pe telefon. Cunoștințele infractorilor despre aceasta îi fac să inițieze cererea de trimitere a SMS-ului cu codul de activare din partea aplicației, interceptând acest SMS și folosind codul obținut pentru a se autentifica cu succes în aplicație.
Astfel, atacatorii obțin acces ilegal la toate chat-urile curente, cu excepția celor secrete, precum și la istoricul conversațiilor din aceste chat-uri, inclusiv la fișierele și fotografiile care au fost trimise în ele. Descoperind acest lucru, utilizatorul legitim al Telegram poate forța închiderea sesiunii atacatorului. Datorită mecanismului de protecție implementat, acest lucru nu se poate întâmpla în sens invers, atacatorul nu poate încheia sesiunile mai vechi ale utilizatorului real în termen de 24 de ore. Prin urmare, este important să se descopere la timp o sesiune străină și să se închidă, pentru a nu pierde accesul la cont. Specialiștii Group-IB au trimis o notificare echipei Telegram despre cercetarea lor.
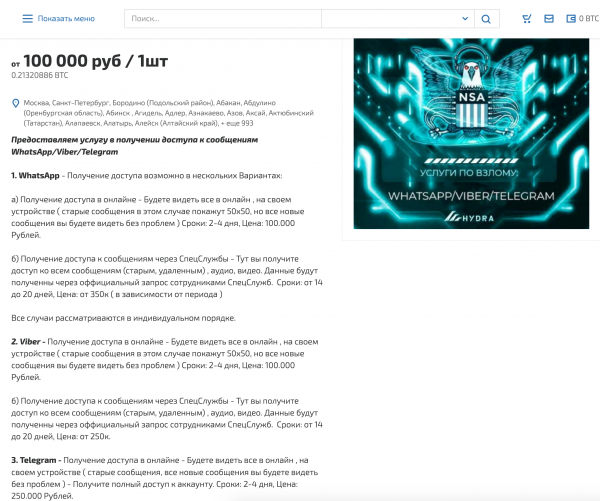
Studiul incidentelor continuă și, în prezent, nu s-a stabilit cu exactitate ce schemă a fost utilizată pentru a ocoli factorul SMS. De-a lungul timpului, cercetătorii au prezentat exemple de interceptare a SMS-urilor prin atacuri asupra protocoalelor SS7 sau Diameter, utilizate în rețelele mobile. Teoretic, astfel de atacuri pot fi implementate prin utilizarea ilegală a unor echipamente tehnice speciale sau prin informații privilegiate de la operatorii de telefonie mobilă. În special, pe forumurile hackerilor din Darknet, există anunțuri recente cu oferte de hacking pentru diverse aplicații de mesagerie, inclusiv Telegram.
„Specialiștii din diferite țări, inclusiv din Rusia, au afirmat în repetate rânduri că rețelele sociale, serviciile de banking mobil și aplicațiile de mesagerie pot fi compromise printr-o vulnerabilitate în protocolul SS7, însă acestea au fost cazuri izolate de atacuri țintite sau cercetări experimentale”, comentează Serghei Lupanin, șeful departamentului de investigații ale criminalității cibernetice la Group-IB. „În seria de noi incidente, care au depășit deja 10, este evident că atacatorii doresc să transforme această metodă de câștig într-un flux constant. Pentru a preveni acest lucru, este necesar să ne îmbunătățim nivelul de igienă digitală: cel puțin să folosim autentificarea cu doi factori ori de câte ori este posibil și să adăugăm un al doilea factor obligatoriu la SMS-uri, ceea ce este funcțional realizat în același Telegram”.
Cum să te protejezi?
1. În Telegram sunt deja implementate toate opțiunile necesare de securitate cibernetică, care vor anula eforturile atacatorilor.
2. Pe dispozitivele iOS și Android pentru Telegram, trebuie să accesați setările Telegram, să selectați tab-ul „Confidențialitate” și să asignați „Parola cloudVerificarea în două etape” sau „Two step verification”. O descriere detaliată despre activarea acestei opțiuni este disponibilă în instrucțiunile de pe site-ul oficial al aplicației de mesagerie: (https://telegram.org/blog/sessions-and-2-step-verification)
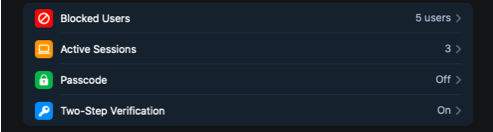
3. Este important să nu setați o adresă de email pentru resetarea acestei parole, deoarece, de obicei, recuperarea parolei pentru email se face și ea prin SMS. În mod similar, puteți spori protecția contului în WhatsApp.
Sursa: habr.com
