

Hackeri chinezi în timp ce ocoleau autentificarea cu două fapte, dar nu este sigur. Mai jos sunt prezentate presupunerile companiei olandeze Fox-IT, care se specializează în servicii de consultanță în domeniul securității cibernetice. Se presupune, fără dovezi directe, că o grupare de hackeri cunoscută sub numele de APT20 lucrează pentru structuri guvernamentale chineze.
Activitatea de hacking, atribuită grupării APT20, a fost observată pentru prima dată în 2011. Între 2016 și 2017, gruparea a dispărut din atenția specialiștilor, iar recent Fox-IT a descoperit urme ale intervenției APT20 în rețeaua unuia dintre clienții săi, care a solicitat investigarea breșelor de securitate cibernetică.
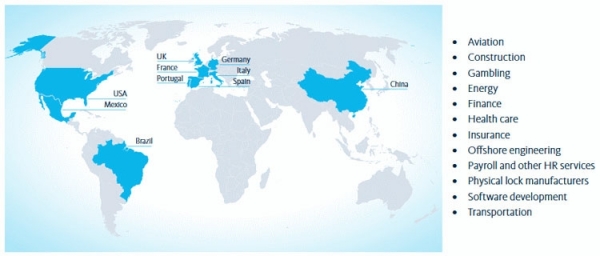
Potrivit Fox-IT, în ultimii doi ani, gruparea APT20 s-a ocupat cu hackingul și accesul la datele structurilor guvernamentale, companiilor mari și furnizorilor de servicii din SUA, Franța, Germania, Italia, Mexic, Portugalia, Spania, Regatul Unit și Brazilia. De asemenea, hackerii din APT20 au fost activi în domenii precum aviația, sănătatea, finanțele, asigurările, energia și chiar în domeniile jocurilor de noroc și sistemelor de închidere electronică.
De obicei, hackerii din APT20 foloseau vulnerabilități din serverele web pentru a accesa sistemele victimelor, în special pe platforma de aplicații corporative JBoss. După accesare și instalarea shell-urilor, hackerii pătrundeau în rețelele victimelor în toate sistemele posibile. Conturile găsite le permiteau infractorilor să fure date folosind instrumente standard, fără a instala programe malware. Dar principalul inconvenient este că gruparea APT20 ar fi reușit să ocolească autentificarea cu două fapte cu ajutorul tokenurilor.
Cercetătorii susțin că au găsit urme ale hackerilor care s-au conectat la conturile VPN, protejate de autentificarea cu două fapte. Cum s-a întâmplat acest lucru, specialiștii Fox-IT pot doar specula. Cea mai probabilă variantă este că hackerii au reușit să fure un token programatic RSA SecurID din sistemul hackuit. Cu ajutorul programului furat, ulterior hackerii ar fi putut genera coduri unice pentru a ocoli protecția cu două fapte.
În condiții normale, acest lucru este imposibil. Tokenul software nu funcționează fără conectarea la sistemul local al tokenului hardware. Fără el, programul RSA SecurID va returna o eroare. Tokenul software este creat pentru un sistem specific și, având acces la 'hardware-ul' victimei, se poate obține un număr specific pentru a lansa tokenul software.
Specialiștii de la Fox-IT susțin că pentru a lansa un token software (furt) nu este deloc necesar să ai acces la computerul și tokenul hardware al victimei. Întregul complex de verificare inițială se desfășoară doar la importul vectorului inițial de generare - un număr aleator de 128 biți, corespunzător unui token specific (). Acest număr nu are legătură cu numărul inițial, care este apoi asociat generării efective a tokenului software. Dacă verificarea SecurID Token Seed poate fi cumva ocolită (patch-uită), nimic nu va împiedica ulterior generarea codurilor pentru autentificarea cu doi factori. Compania Fox-IT declară că ocolirea verificării se poate realiza prin modificarea unei singure instrucțiuni. După aceasta, sistemul victimei va fi complet și legal deschis atacatorului fără utilizarea de utilitare speciale și shell-uri.
Sursa: 3dnews.ru
