

Salut! Bun venit la a cincea lecție a cursului . Pe am discutat despre funcționarea politicilor de securitate. Acum a venit momentul să permisim utilizatorilor locali accesul la Internet. În această lecție, vom explora funcționarea mecanismului NAT.
Pe lângă furnizarea de acces utilizatorilor pe Internet, vom analiza și metoda de publicare a serviciilor interne. Sub acest articol, este prezentată o teorie succintă din videoclip, precum și lecția video propriu-zisă.
Tehnologia NAT (Network Address Translation) reprezintă un mecanism de transformare a adreselor IP ale pachetelor de rețea. În termenii Fortinet, NAT este împărțit în două tipuri: Source NAT și Destination NAT.
Numele spun totul - atunci când se folosește Source NAT, se schimbă adresa sursă, iar când se folosește Destination NAT, se schimbă adresa destinație.
În plus, există și mai multe variante de configurare a NAT-ului - Firewall Policy NAT și Central NAT.
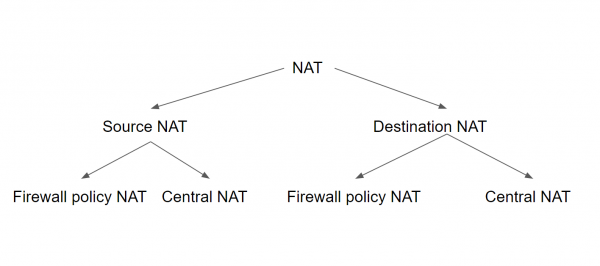
Când se folosește prima variantă, Source și Destination NAT trebuie configurate pentru fiecare politică de securitate. În acest caz, Source NAT folosește fie adresa IP a interfetei de ieșire, fie un IP Pool presetat. Destination NAT folosește un obiect presetat (așa-numitul VIP - Virtual IP) ca adresă de destinație.
Când se folosește Central NAT, configurația Source și Destination NAT se face simultan pentru întregul dispozitiv (sau domeniu virtual). În acest caz, parametrii NAT se aplică tuturor politicilor, în funcție de regulile Source NAT și Destination NAT.
Regulile Source NAT sunt configurate în politica centrală de Source NAT. Destination NAT este configurat din meniul DNAT folosind adrese IP.
În această lecție, ne vom concentra doar pe Firewall Policy NAT - după cum arată practica, această variantă de configurare este întâlnită mult mai frecvent decât Central NAT.
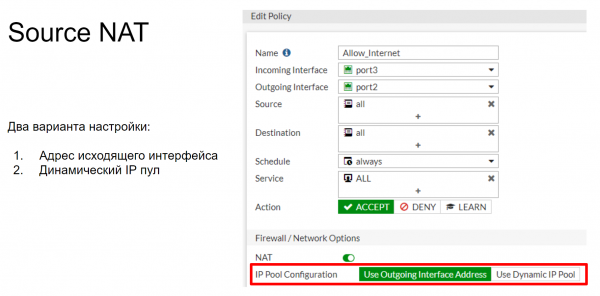
Așa cum am menționat anterior, când configurăm Firewall Policy Source NAT, există două variante de configurare: înlocuirea adresei IP cu adresa interfetei de ieșire sau cu o adresă dintr-un pool IP presetat. Acest lucru arată aproximativ așa cum este ilustrat în figura de mai jos. Ulterior, voi oferi o scurtă prezentare a posibilelor pool-uri, dar în practică vom analiza doar varianta cu adresa interfetei de ieșire - în modelul nostru, pool-urile de adrese IP nu ne sunt necesare.
Pool-ul IP definește una sau mai multe adrese IP care vor fi utilizate ca adresă sursă pe parcursul sesiunii. Aceste adrese IP vor fi folosite în locul adresei IP a interfetei de ieșire FortiGate.
Există 4 tipuri de pool-uri IP care pot fi configurate pe FortiGate:
- Supraîncărcare
- Unu la unu
- Interval de port fix
- Alocarea blocului de porturi
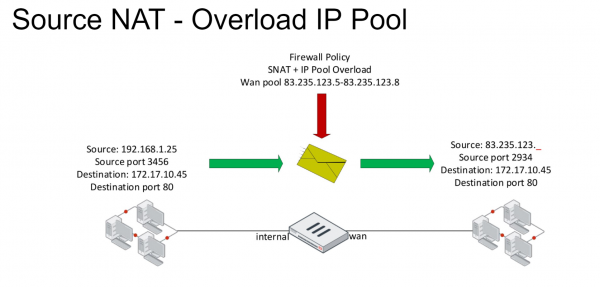
Supraîncărcarea este pool-ul principal de IP. În acesta, adresele IP sunt transformate conform schemei mulți la unul sau mulți la mulți. De asemenea, se folosește traducerea porturilor. Să examinăm schema prezentată în imaginea de mai jos. Avem un pachet cu anumite câmpuri Source și Destination. Când se încadrează în politica de firewall care permite acestui pachet accesul la rețeaua externă, se aplică o regulă NAT. Ca urmare, în acest pachet, câmpul Source este înlocuit cu una dintre adresele IP specificate în pool-ul IP.
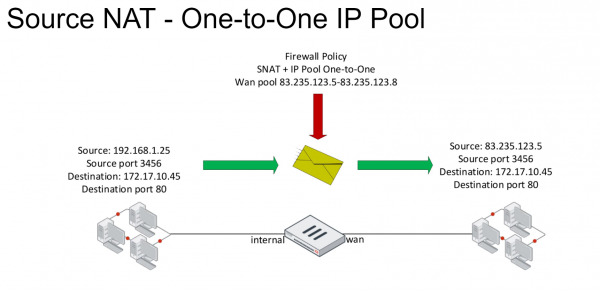
În pool-ul de tip Unu la unu se definește, de asemenea, un număr de adrese IP externe. Când un pachet se încadrează în politica de firewall cu regula NAT activată, adresa IP din câmpul Source este schimbată cu una dintre adresele aparținând acestui pool. Schimbarea se face conform regulii — „primul venit, primul servit”. Pentru a fi mai clar, să explicăm cu un exemplu.
Un computer din rețeaua locală cu adresa IP 192.168.1.25 trimite un pachet în rețeaua externă. Acesta se încadrează în regula NAT, iar câmpul Source este schimbat cu prima adresă IP din pool, în cazul nostru aceasta este 83.235.123.5. Merită menționat că, în utilizarea acestui pool IP, traducerea porturilor nu este folosită. Dacă după aceasta un computer din aceeași rețea locală, cu adresa, de exemplu, 192.168.1.35, va trimite un pachet în rețeaua externă și se va încadra și el în această regulă NAT, adresa IP în câmpul Source al acestui pachet va fi schimbată cu 83.235.123.6. Dacă nu mai rămân adrese în pool, conectările ulterioare vor fi respinse. Adică, în acest caz, sub regula noastră NAT pot cădea simultan 4 computere.
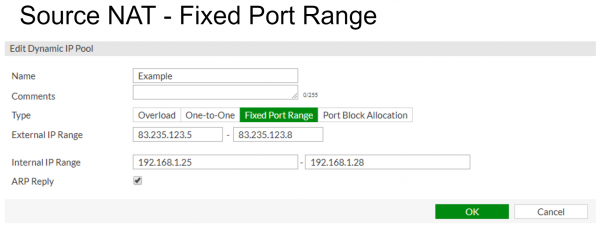
Intervalul de port fix leagă între ele intervalele de adrese IP interne și externe. Traducerea porturilor este, de asemenea, dezactivată. Aceasta permite să fie asociat începutul sau sfârșitul pool-ului de adrese IP interne cu începutul sau sfârșitul pool-ului de adrese IP externe. În exemplul prezentat mai jos, pool-ul intern de adrese 192.168.1.25 — 192.168.1.28 este asociat cu pool-ul extern de adrese 83.235.123.5 — 83.235.125.8.
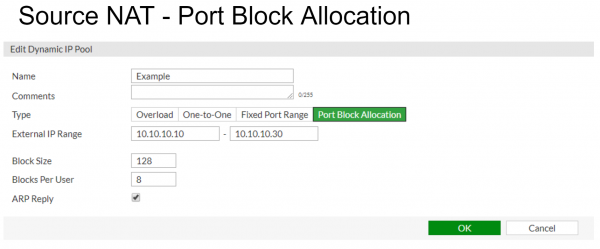
Alocarea blocului de porturi — acest pool IP este folosit pentru a aloca un bloc de porturi pentru utilizatorii pool-ului IP. Pe lângă pool-ul de IP, aici trebuie să fie specificate și două parametere — dimensiunea blocului și numărul de blocuri alocate fiecărui utilizator.
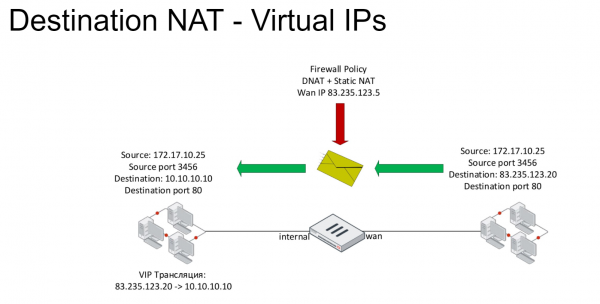
Acum vom discuta despre tehnologia Destination NAT. Aceasta se bazează pe adrese IP virtuale (VIP). Pachetele care se încadrează în regulile Destination NAT își schimbă adresa IP în câmpul Destination: de obicei, adresa publică de internet este schimbată cu adresa privată a serverului. Adresele IP virtuale sunt utilizate în politicile de firewall ca câmp Destination.
Tipul standard de adrese IP virtuale este Static NAT. Aceasta reprezintă o corespondență între adresele externe și interne, unul la unul.
În loc de Static NAT, adresele virtuale pot fi restricționate prin redirecționarea unor porturi specifice. De exemplu, conexiunile către adresa externă pe portul 8080 pot fi asociate cu conexiunea la adresa IP internă pe portul 80.
În exemplul de mai jos, un computer cu adresa 172.17.10.25 încearcă să acceseze adresa 83.235.123.20 pe portul 80. Această conexiune se încadrează în regula DNAT, astfel că adresa de destinație este modificată în 10.10.10.10.
În video este discutată teoria, precum și oferite exemple practice de configurare a Source și Destination NAT.
În lecțiile următoare, ne vom concentra pe asigurarea securității utilizatorilor pe Internet. În mod special, în următoarea lecție vom analiza funcționalitatea filtrării web și controlului aplicațiilor. Pentru a nu rata acest lucru, urmăriți actualizările pe canalele următoare:
Sursa: habr.com
