

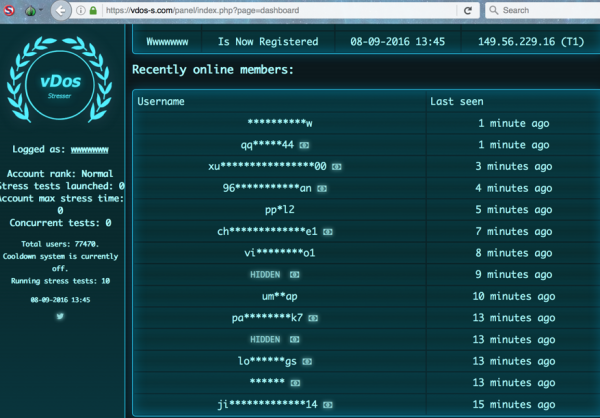
Până în 2016, vDos a devenit cel mai popular serviciu din lume pentru comanda atacurilor DDoS.
Dacă credem teoriile conspirației, companiile antivirus răspândesc singure viruși, iar serviciile de protecție DDoS inițiază aceste atacuri. Desigur, acestea sunt invenții... sau nu?
Pe 16 ianuarie 2020, Curtea Federală din New Jersey pe Tucker Preston, în vârstă de 22 de ani, locuitor al orașului Macon, Georgia, pentru unul dintre capetele de acuzare, și anume "deteriorarea calculatoarelor protejate prin transmiterea unui program, cod sau comandă." Tucker este cofondator al companiei BackConnect Security LLC, care oferea protecție împotriva atacurilor DDoS. Tânărul antreprenor nu a reușit să reziste tentației de a se răzbuna pe clienții necooperanți.
Povestea tristă a lui Tucker Preston a început în 2014, când un hacker adolescent, împreună cu prietenul său Marshall Webb, a fondat compania BackConnect Security LLC, care ulterior s-a desprins în BackConnect, Inc. În septembrie 2016, această firmă în timpul operațiunii de închidere a serviciului vDos, care la acea vreme era considerat cel mai popular serviciu din lume pentru comanda atacurilor DDoS. Compania BackConnect a fost aparent supusă unei atac prin intermediul vDos - și a desfășurat un "contraatac" neobișnuit, capturând 255 de adrese IP ale inamicului prin (BGP hijacking). Realizarea unui astfel de atac pentru a-și proteja interesele a stârnit păreri controversate în comunitatea securității informațiilor. Mulți au considerat că BackConnect a depășit limitele acceptabile.
Interceptarea BGP simplă se face prin anunțarea unui prefix străin ca fiind al său. Uplink-urile/peer-urile îl acceptă și acesta începe să se răspândească prin rețea. De exemplu, în 2017, din cauza unei defecțiuni a software-ului, "Rostelecom" (AS12389) Mastercard (AS26380), Visa și alte organizații financiare. Aproximativ la fel a acționat compania BackConnect când a expropriat adresele IP de la providerul de hosting bulgar Verdina.net.
Directorul executiv al BackConnect, Bryant Townsend, ulterior în newsletterul NANOG pentru operatorii de rețea. El a spus că decizia de a ataca spațiul de adresare al inamicului nu a fost ușoară, dar sunt pregătiți să își asume responsabilitatea pentru acțiunile lor: „Deși am avut ocazia să ne ascundem faptele, am simțit că ar fi greșit. Am petrecut mult timp gândindu-mă la această decizie și la modul în care aceasta ar putea afecta negativ compania și pe mine în ochii unor oameni, dar în cele din urmă am susținut-o”.
După cum s-a dovedit, BackConnect nu este la prima utilizare a interceptării BGP, iar compania are o istorie întunecată. Deși trebuie specificat că interceptarea BGP nu este întotdeauna utilizată în scopuri rău intenționate. Brian Krebs , a declarat că el însuși folosește serviciile companiei Prolexic Communications (acum parte a Akamai Technologies) pentru a se proteja de atacurile DDoS. Aceasta a fost cea care a inventat modul de utilizare a interceptării BGP pentru a se proteja de atacurile DDoS.
Dacă victima unui atac DDoS se adresează Prolexic pentru ajutor, aceasta redirecționează adresele IP ale clientului către sine, ceea ce îi permite să analizeze și să filtreze traficul de intrare.
Având în vedere că BackConnect oferea servicii de protecție împotriva DDoS, a fost efectuată o analiză a interceptărilor BGP care pot fi considerate legitime în interesul clienților săi, și care par suspecte. Se iau în considerare durata capturării adreselor externe, cât de mult a fost anunțat prefixul străin ca fiind al său, dacă există un acord confirmat cu clientul etc. Din tabel se observă că unele acțiuni ale BackConnect par foarte suspecte.
Se pare că cineva dintre cei afectați a dat în judecată BackConnect. În nu este specificat numele companiei pe care instanța l-a recunoscut ca victimă. Victima este denumită în document Victim 1.
După cum s-a menționat mai sus, investigația activității BackConnect a început după hackingul serviciului vDos. Atunci administratorilor serviciului, precum și baza de date vDos, inclusiv utilizatorii săi înregistrați și înregistrările clienților care au plătit vDos pentru a efectua atacuri DDoS.
Aceste înregistrări au arătat că unul dintre conturile de pe site-ul vDos era deschis pe adrese de e-mail asociate cu un domeniu care este înregistrat pe numele lui Tucker Preston. Acest cont a inițiat atacuri asupra unui număr mare de ținte, incluzând numeroase atacuri asupra rețelelor deținute de (FSF).
În 2016, un fost administrator de sistem al FSF a declarat că organizația non-profit a luat în considerare, la un moment dat, colaborarea cu BackConnect, iar atacurile au început aproape imediat după ce FSF a anunțat că va căuta o altă firmă pentru protecția împotriva DDoS.
Conform Ministerului Justiției din SUA, pentru această acuzație, lui Takeru Preston i se impune o pedeapsă de până la 10 ani de închisoare și o amendă de până la 250.000 USD, ceea ce este de două ori mai mult decât câștigul sau pierderea totală din infracțiune. Sentința va fi anunțată pe 7 mai 2020.
GlobalSign oferă soluții PKI scalabile pentru organizații de orice dimensiune.
Detalii: +7 (499) 678 2210, sales-ru@globalsign.com.
Sursa: habr.com
