

Salut! Bun venit la a opta lecție a cursului . Pe și Pentru început, să examinăm metodele de autentificare pe care le suportă FortiGate. Acestea sunt, în esență, două: locală și remote.
Metoda locală este cea mai simplă metodă de autentificare. În acest caz, informațiile despre utilizatori sunt stocate local pe FortiGate. Utilizatorii locali pot fi organizați în grupuri. Pe baza utilizatorilor sau grupurilor, se poate restricționa accesul la diverse resurse.
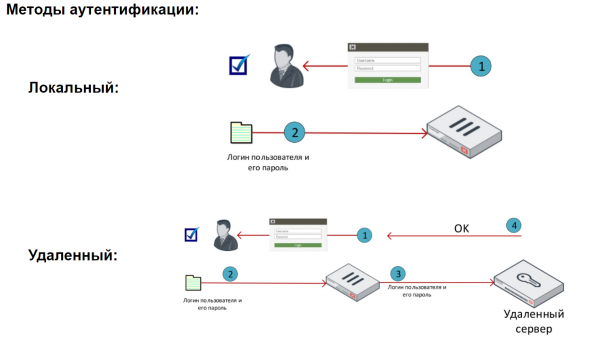
Când se utilizează autentificarea remote, utilizatorii sunt autentificați de servere externe. Această metodă este utilă atunci când mai multe FortiGate trebuie să autentifice aceiași utilizatori sau în cazul în care în rețea există deja un server de autentificare.
Atunci când un server remote autentifică utilizatorii, FortiGate trimite acestui server datele de autentificare introduse de utilizator. Acest server, la rândul său, verifică dacă aceste date de autentificare există în baza lui de date. Dacă da, utilizatorul este autentificat cu succes în sistem.
Merită menționat că, în acest caz, datele de autentificare ale utilizatorilor nu sunt stocate pe FortiGate, iar procesul de autentificare are loc pe serverul remote.
De asemenea, trebuie să menționăm mecanismul Fortinet Single Sign-On. Acesta permite organizarea autentificării transparente a utilizatorilor domeniului pe FortiGate, folosind datele de la controlerele de domeniu. Din păcate, discuția despre acest mecanism depășește cadrul cursului nostru.
FortiGate suportă mai multe tipuri de servere de autentificare, precum POP3, RADIUS, LDAP, TACAS+. Noi vom examina lucrul cu serverul LDAP.
FortiGate suportă mai multe tipuri de servere de autentificare, precum POP3, RADIUS, LDAP, TACAS+. Noi vom examina lucrul cu serverul LDAP.
În acest videoclip, este prezentată teoria de bază, precum și lucrul cu utilizatorii locali și serverul LDAP.
În următoarea lecție, vom examina lucrul cu jurnalele, în special vom analiza capacitățile soluției FortiAnalyzer. Pentru a nu rata acest lucru, urmăriți actualizările pe canalele următoare:
Sursa: habr.com
