

Vă vom vorbi despre o metodă accesibilă și sigură de a asigura conectarea angajaților remote prin VPN, fără a compromite reputația sau finanțele companiei și fără a crea probleme suplimentare pentru departamentul IT și conducerea companiei.
Odată cu dezvoltarea IT-ului, a devenit posibil să angajăm angajați remote pentru tot mai multe poziții.
Dacă în trecut printre lucrătorii de la distanță predominau persoanele din domeniul creativ, cum ar fi designerii și copywriterii, acum și contabilii, consultanții juridici și mulți alții pot lucra liniștit de acasă, vizitând biroul doar la nevoie.
În orice caz, este necesar să organizăm activitatea printr-un canal securizat.
cea mai simplă opțiune. Configurăm VPN pe server, angajatului îi oferim un nume de utilizator, parolă și un certificat cheie pentru VPN, precum și instrucțiuni despre cum să configureze clientul VPN pe computerul său. Departamentul IT consideră astfel că și-a îndeplinit sarcina.
Ideea este, într-adevăr, bună, cu o singură excepție: acesta trebuie să fie un angajat care știe să configureze totul singur. Dacă este vorba despre un dezvoltator calificat de aplicații de rețea, este foarte probabil că va reuși.
Dar un contabil, un artist, un designer, un scriitor tehnic, un arhitect și mulți alți specialiști nu trebuie neapărat să înțeleagă în detaliu setările VPN. Fie că cineva trebuie să se conecteze de la distanță pentru a-i ajuta, fie că trebuie să vină personal pentru a face setările la fața locului. Prin urmare, dacă ceva nu mai funcționează, de exemplu, din cauza unei erori în profilul utilizatorului, setările clientului de rețea trebuie repetate de la început.
Unele companii oferă laptopuri cu software-ul deja instalat și clientul VPN configurat pentru muncă de la distanță. Teoretic, în acest caz, utilizatorii nu ar trebui să aibă drepturi de administrator. Astfel, se rezolvă două probleme: angajații beneficiază de software licențiat potrivit pentru sarcinile lor și de un canal de comunicare gata pregătit. În același timp, ei nu pot schimba setările de unul singur, ceea ce reduce frecvența apelurilor la
asistență tehnică.
În unele cazuri, acest lucru este convenabil. De exemplu, având un laptop, te poți așeza confortabil în cameră în timpul zilei, iar noaptea poți lucra liniștit în bucătărie, fără a deranja pe nimeni.
Care este dezavantajul principal? Același lucru care este și avantajul — este un dispozitiv mobil care poate fi dus oriunde. Utilizatorii se împart în două categorii: cei care preferă un desktop din cauza puterii și a monitorului mare și cei care iubesc mobilitatea.
A doua grupă de utilizatori votează cu ambele mâini pentru laptopuri. Odată ce primesc un laptop de lucru, acești angajați încep să se bucure să meargă cu el la cafenele, restaurante, să călătorească în natură și să încerce să lucreze de acolo. Dacă doar s-ar concentra pe muncă și nu ar folosi aparatul primit ca propriul computer pentru rețele sociale și alte distracții.
Mai devreme sau mai târziu, laptopul corporativ este pierdut nu doar împreună cu informațiile de lucru de pe hard disk, ci și cu accesul configurat prin VPN. Dacă este bifată opțiunea 'salvează parolă' în setările clientului VPN, minutele încep să curgă. În situațiile în care pierderea nu este imediat observată, nu se face o sesizare rapidă la serviciul de asistență tehnică, sau nu se găsește imediat angajatul care are dreptul de a bloca — aceasta poate duce la mari probleme.
Uneori ajută să se limiteze accesul la informație. Dar a limita accesul nu înseamnă a rezolva complet problemele în cazul pierderii dispozitivului; este doar o modalitate de a reduce pierderile în cazul divulgării și compromiterii datelor.
Se pot folosi criptarea sau autentificarea în doi pași, de exemplu, cu un USB. Dintr-o perspectivă exterioară, ideea pare bună; acum, dacă laptopul ajunge în mâinile altcuiva, proprietarul va trebui să depună eforturi pentru a accesa datele, inclusiv pentru accesul prin VPN. Între timp, se poate închide accesul la rețeaua corporativă. Iar în fața utilizatorului la distanță se deschid noi oportunități: poate pierde fie laptopul, fie cheia de acces, sau amândouă. În mod formal, nivelul de protecție a crescut, dar serviciul de asistență tehnică nu va avea timp de plictiseală. Pe lângă aceasta, pentru fiecare utilizator de la distanță va trebui achiziționat un set pentru autentificarea în doi pași (sau criptare).
O poveste tristă și lungă — recuperarea daunei pentru laptopurile pierdute sau deteriorate (aruncate pe jos, stropite cu ceai dulce, cafea și alte accidente) și cheile de acces pierdute.
În plus, laptopul conține părți mecanice, cum ar fi tastatura, porturile USB, suportul capacului cu ecranul — toate acestea își desfășoară resursa de-a lungul timpului, se deformează, se leagă și necesită reparare sau înlocuire (cel mai adesea înlocuirea întregului laptop).
Și ce facem acum? Să interzicem stringent scoaterea laptopului din apartament și să urmărim
mișcarea?
Dar de ce s-a emis tocmai laptopul?
Unul dintre motive este că laptopul este mai ușor de predat. Hai să ne gândim la altceva, tot compact.
Se pot emite nu laptopuri, ci stick-uri USB securizate LiveUSB cu o conexiune VPN deja configurată, iar utilizatorul își va folosi propriul computer. Dar și aici este o loterie: se va lansa sau nu configurația software pe computerul utilizatorului? Problema ar putea fi lipsa driverelor necesare.
Trebuie să ne gândim cum să organizăm conectarea angajaților la «remote», dorind ca persoana să nu cedeze tentației de a se plimba cu laptopul corporativ prin oraș, ci să stea acasă și să lucreze fără riscul de a uita sau de a pierde dispozitivul încredințat.
Acces staționar prin VPN
Dar ce ar fi dacă nu am emite un dispozitiv final, de exemplu, laptopul, sau cu atât mai puțin un stick separat pentru conectare, ci un gateway de rețea cu un client VPN integrat?
De exemplu, un router gata pregătit, care include suport pentru diferite protocoale, în care a fost configurată deja conexiunea VPN. Angajatul de la distanță trebuie doar să-și conecteze computerul și să înceapă lucrul.
Ce întrebări ajută la rezolvat?
- Echipamentele cu acces configurat la rețeaua corporativă prin VPN nu pot fi scoase din casă.
- Se pot conecta mai multe dispozitive la un singur canal VPN.
Am menționat deja că este plăcut să poți să te deplasezi cu laptopul prin apartament, dar de multe ori este mai simplu și mai confortabil să lucrezi de pe un desktop.
La VPN-ul de pe router se pot conecta atât PC-uri, cât și laptopuri, smartphone-uri, tablete și chiar cărți electronice — tot ce suportă accesul prin Wi-Fi sau Ethernet.
Dacă privim situația dintr-o perspectivă mai largă, aceasta poate fi, de exemplu, un punct de conexiune pentru un mini-oficiu, unde pot lucra mai multe persoane.
În interiorul unui segment protejat, dispozitivele conectate pot schimba informații; se poate organiza ceva de genul unei resurse de schimb de fișiere, având în același timp acces normal la Internet, trimițând documente la imprimanta externă și așa mai departe.
Telefonie corporativă! Cât de mult înseamnă acest sunet care răsună din receptor undeva! Un canal VPN centralizat pentru mai multe dispozitive permite conectarea smartphone-ului prin rețeaua Wi-Fi și utilizarea telefoniei IP pentru apeluri către numere scurte în cadrul rețelei corporative.
Altfel, ar fi trebuit să sunăm de pe mobil sau să folosim aplicații externe, cum ar fi WhatsApp, ceea ce nu este întotdeauna în concordanță cu politica corporativă de securitate.
Și cum am început să discutăm despre securitate, merită să menționăm un alt fapt important. Cu un gateway VPN hardware, se poate întări securitatea prin utilizarea unor funcții noi de control pe gateway-ul de intrare. Acest lucru permite creșterea securității și transferarea unei părți din încărcătura de protecție a traficului către gateway-ul de rețea.
Ce soluție poate oferi Zyxel în acest caz?
Luăm în considerare un dispozitiv care poate fi oferit temporar tuturor angajaților care pot și doresc să lucreze de la distanță.
Prin urmare, un astfel de dispozitiv trebuie să fie:
- ieftin;
- fiabil (pentru a nu cheltui bani și timp pe reparații);
- disponibil pentru achiziționare în rețelele comerciale;
- ușor de configurat (se presupune că va fi utilizat fără apelarea unui specialist specializat).
Sună puțin nerealist, nu-i așa?
Cu toate acestea, un astfel de dispozitiv există, este real și disponibil
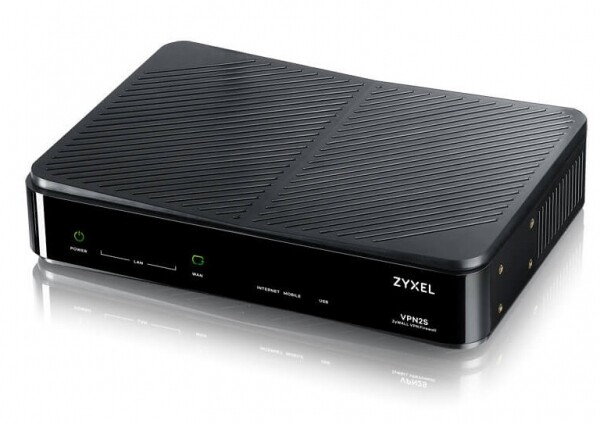
— Zyxel ZyWALL VPN2S
VPN2S este un firewall VPN care permite utilizarea unei conexiuni private
point-to-point fără o configurare complexă a parametrilor rețelei.
Figura 1. Aspectul Zyxel ZyWALL VPN2S
Specificarea scurtă a dispozitivului
Caracteristici hardware
Porturi 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
Porturi USB
2 x USB 2.0
Fără ventilator
Capacitate și performanță a sistemului
Da
Lățimea de bandă a firewall-ului SPI (Mbps)
1.5 Gbps
Lățimea de bandă VPN (Mbps)
Numărul maxim de sesiuni simultane. TCP
35
Numărul maxim de tuneluri simultane IPsec VPN [5]
50000
Zone personalizabile
20
Suport pentru IPv6
Da
Поддержка IPv6
Da
Numărul maxim de VLAN
16
Funcții principale ale software-ului
Multi-WAN Load Balance/Failover
Da
Rețea privată virtuală (VPN)
Da (IPSec, L2TP peste IPSec, PPTP, L2TP, GRE)
Client VPN
IPSec/L2TP/PPTP
Filtrarea conținutului
1 an gratuit
Firewall
Da
VLAN/Grupe de interfețe
Da
Gestionarea lățimii de bandă
Da
Jurnal de evenimente și monitorizare
Da
Cloud Helper
Da
Gestionare de la distanță
Da
Notă. Datele în tabel sunt pentru firmware OPAL BE 1.12 sau mai
recent.
Ce opțiuni VPN sunt acceptate de ZyWALL VPN2S
De fapt, din denumire se vede că dispozitivul ZyWALL VPN2S a fost
proiectat în primul rând pentru conectarea angajaților la distanță și a sucursalelor mici prin VPN.
- Pentru utilizatorii finali, este prevăzut protocolul L2TP peste IPSec VPN.
- Pentru conectarea mini-oficiilor, a fost prevăzută conexiunea prin Site-to-Site IPSec VPN.
- De asemenea, cu ajutorul ZyWALL VPN2S se poate stabili o conexiune L2TP VPN cu
un furnizor de servicii pentru accesul sigur la Internet.
Trebuie menționat că această diviziune este destul de convențională. De exemplu, se poate
configura o conexiune Site-to-Site IPSec VPN într-un punct de la distanță cu un singur
utilizator în interiorul perimetrului.
Desigur, totul asta utilizând algoritmi stricți VPN (IKEv2 și SHA-2).
Folosirea mai multor WAN
Pentru munca la distanță, este esențial să existe un canal stabil. Din păcate, cu o
singură linie de comunicație, chiar și de la cel mai de încredere furnizor, acest lucru nu poate fi garantat.
Problemele pot fi împărțite în două tipuri:
- scăderea vitezei — pentru aceasta ajută funcția de load balancing Multi-WAN pentru
menținerea unei conexiuni stabile cu viteza necesară; - defecțiune pe canal — pentru aceasta există funcția de failover Multi-WAN pentru
asigurarea rezilienței prin duplicare.
Ce posibilități hardware există pentru aceasta:
- Al patrulea port LAN poate fi configurat ca un port WAN suplimentar.
- Portul USB poate fi utilizat pentru a conecta un modem 3G/4G, asigurând astfel
un canal de rezervă sub formă de comunicație mobilă.
Creșterea securității rețelei
Așa cum a fost menționat mai sus, aceasta este unul dintre principalele avantaje ale utilizării dispozitivelor specializate
centralizate.
ZyWALL VPN2S dispune de funcția de firewall SPI (Stateful Packet Inspection) pentru a contracara atacuri de diferite tipuri, inclusiv DoS (Denial of Service), atacuri cu adrese IP falsificate, precum și accesul neautorizat de la distanță la sisteme, trafic de rețea suspect și pachete.
Ca un supliment de protecție, dispozitivul include filtrarea conținutului pentru a bloca accesul utilizatorilor la conținut suspect, periculos și străin.
Configurare rapidă și ușoară în 5 pași cu ajutorul asistentului de configurare.
Pentru o configurare rapidă a conexiunii, există un asistent de configurare ușor de utilizat și o interfață grafică în mai multe limbi.
interfață grafică în mai multe limbi.
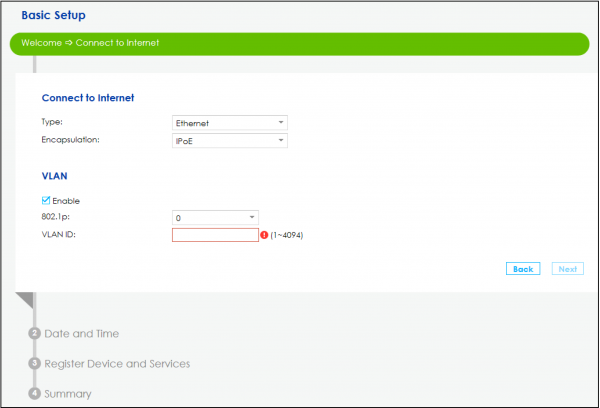
Figura 2. Exemplu al uneia dintre ecranele asistentului de configurare.
Pentru un management rapid și eficient, Zyxel oferă un pachet complet de utilitare pentru administrarea de la distanță, cu ajutorul cărora se poate configura și monitoriza cu ușurință VPN2S.
Funcția de duplicare a setărilor simplifică semnificativ pregătirea mai multor dispozitive ZyWALL VPN2S pentru a fi utilizate de angajații la distanță.
Suport pentru VLAN.
Deși ZyWALL VPN2S este conceput pentru munca de la distanță, acesta suportă VLAN. Acest lucru îmbunătățește securitatea rețelei, de exemplu, dacă este conectat un birou al unui antreprenor individual, care are Wi-Fi pentru oaspeți. Funcțiile standard VLAN, cum ar fi restricționarea domeniilor de broadcast, reducerea traficului transmis și aplicarea politicilor de securitate, sunt solicitate în rețelele corporative, dar, în principiu, pot avea aplicații și în micile afaceri.
De asemenea, suportul VLAN este util pentru organizarea unei rețele separate, de exemplu, pentru telefonie IP.
Pentru a asigura funcționarea cu VLAN, dispozitivul ZyWALL VPN2S suportă standardul IEEE 802.1Q.
În concluzie
Riscul de pierdere a unui dispozitiv mobil cu un canal VPN configurat necesită soluții diferite față de furnizarea de laptopuri corporative.
Utilizarea gateway-urilor VPN compacte și ieftine permite organizarea ușoară a muncii angajaților la distanță.
Modelul ZyWALL VPN2S este destinat în mod special conectării angajaților la distanță și birourilor mici.
Linkuri utile
→
→
→
→
→
Sursa: habr.com
