

O nouă variantă de malware din clasa ransomware-urilor criptează fișierele și le adaugă extensia ".SaveTheQueen", răspândindu-se prin folderul de rețea sistemic SYSVOL pe controlerele de domeniu Active Directory.
Clienții noștri s-au confruntat recent cu această amenințare. Mai jos prezentăm analiza noastră completă, rezultatele și concluziile.
Detectare
Unul dintre clienții noștri ne-a contactat după ce au dat peste o nouă variantă de ransomware care adăuga extensia ".SaveTheQueen" fișierelor nou criptate din mediu.
În timpul anchetei noastre, în etapa de identificare a surselor de infecție, am descoperit că răspândirea și urmărirea victimelor infectate au fost realizate prin utilizarea folderului de rețea SYSVOL de pe controlerul de domeniu al clientului.
SYSVOL este un folder esențial pentru fiecare controler de domeniu, folosit pentru livrarea obiectelor de politici de grup (GPO) și a scripturilor de logare și delogare pe computerele din domeniu. Conținutul acestui folder este replicat între controlerele de domeniu pentru sincronizarea acestor date pe site-urile organizației. Scrierea în SYSVOL necesită privilegii înalte de domeniu, însă, după compromiterea sa, acest activ devine un instrument puternic pentru atacatori, care pot folosi acest lucru pentru a răspândi rapid și eficient malware-ul în domeniu.
Lanțul de audit Varonis a ajutat la identificarea rapidă a următoarelor:
- Contul de utilizator infectat crea un fișier numit „hourly” în SYSVOL
- Multe fișiere de jurnal au fost create în SYSVOL – fiecare numit după dispozitivul din domeniu
- Multe adrese IP diferite au avut acces la fișierul „hourly”
Am concluzionat că fișierele de jurnal au fost utilizate pentru a urmări procesul de infecție pe dispozitivele noi, și că „hourly” este o sarcină programată care executa malware-ul pe noile dispozitive, utilizând scriptul Powershell – mostrele „v3” și „v4”.
Probabil că atacatorul a obținut și a folosit privilegii de administrator de domeniu pentru a scrie fișiere în SYSVOL. Pe nodurile infectate, atacatorul rula cod PowerShell, care crea o sarcină programată pentru a deschide, decripta și lansa malware-ul.
Decriptarea malware-ului
Am încercat fără succes mai multe metode de decriptare a mostrelor:
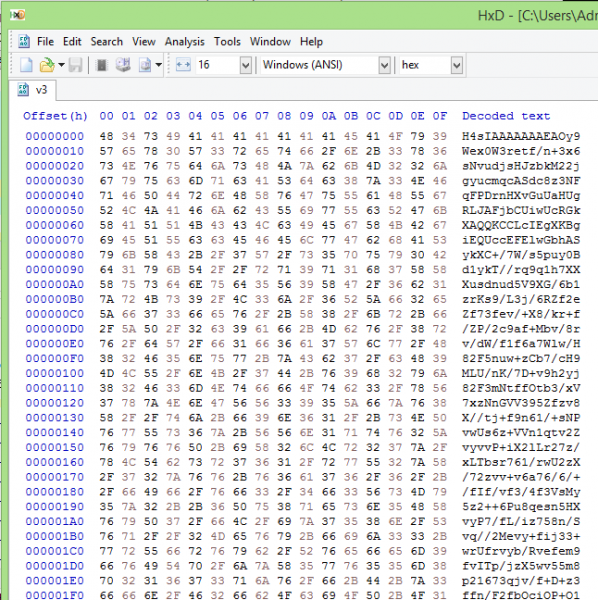
Eram aproape să ne predăm când am decis să încercăm metoda „Magic” minunată
utilitar de la GCHQ. „Magic” încearcă să ghicească criptarea fișierului, utilizând o abordare brută pentru diferite tipuri de criptare și măsurând entropia.
Nota traducătorului Vezi. și . Acest articol și comentariile nu implică discuții din partea autorilor despre detaliile metodelor utilizate, atât în software-ul open-source, cât și în cel proprietary.
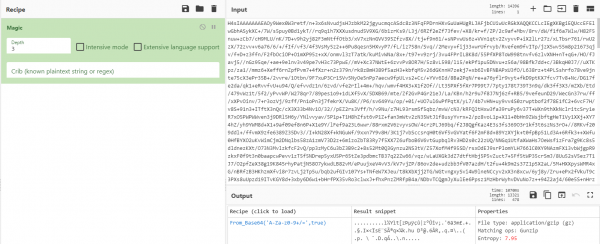
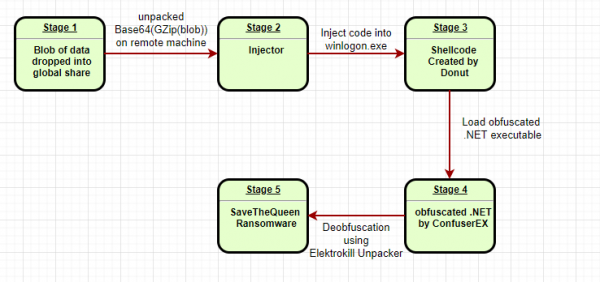
„Magic” a determinat că s-a folosit un pachet GZip cu codificare base64, ceea ce ne-a permis să extragem fișierul și să descoperim codul de inserare – „injectorul”.
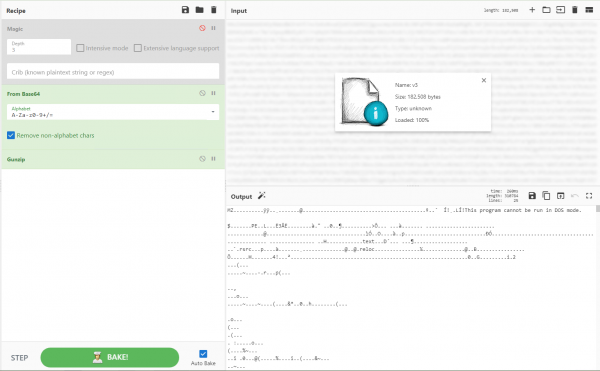
Dropper: „În regiune, epidemie! Vaccinări în masă. Pesta”
Dropperul era un fișier .NET obișnuit fără nicio protecție. După ce am citit codul sursă cu ajutorul , ne-am dat seama că singurul său scop era să injecteze cod shell în procesul winlogon.exe.
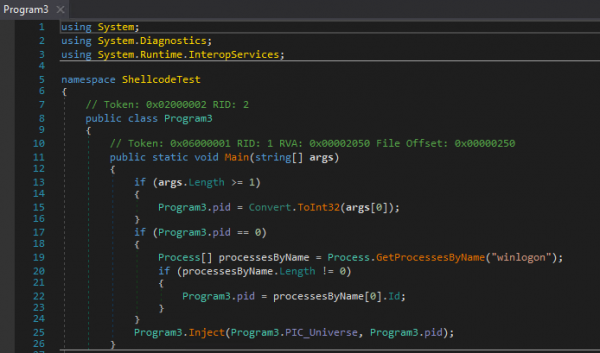
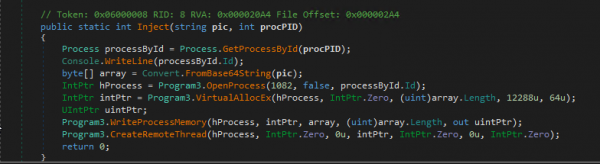
Cod shell sau simple dificultăți
Am folosit un instrument de autori Hexacorn – pentru a „compila” codul shell într-un fișier executabil pentru depanare și analiză. Apoi am descoperit că funcționa atât pe mașini de 32 de biți, cât și pe cele de 64 de biți.
Scrierea chiar și a unui simplu cod shell în translație nativă cu asamblorul poate fi complicată, iar realizarea unui cod shell complet care să funcționeze pe ambele tipuri de sisteme necesită aptitudini de elită, așa că am început să ne mirăm de sofisticarea atacatorului.
Când am descompus codul shell compilat cu ajutorul , am observat că încărca biblioteci dinamice .NET , cum ar fi clr.dll și mscoreei.dll. Asta ni s-a părut ciudat – în mod obișnuit, atacatorii încearcă să facă codul shell cât mai mic posibil, apelând la funcții native ale OS-ului în loc de a le încărca. De ce ar avea cineva nevoie să încorporeze în codul shell funcționalități Windows, în loc de un apel direct la cerere?
Așa cum s-a dovedit, autorul amenințării nu a scris deloc acest cod shell complex – s-a folosit un software caracteristic pentru această sarcină pentru a traduce fișierele executabile și scripturile în cod shell.
Am găsit instrumentul , care, ne-a părut, ar putea compila un cod shell similar. Iată descrierea sa de pe GitHub:
Donut generează cod shell x86 sau x64 din VBScript, JScript, EXE, DLL (inclusiv asamblări .NET). Acest cod shell poate fi injectat în orice proces Windows pentru a fi executat.
de memorie RAM.
Pentru a ne confirma teoria, am compilat propriul nostru cod folosind Donut și l-am comparat cu un exemplu – și… da, am descoperit încă un component al uneltelor folosite. După aceasta, am reușit să extragem și să analizăm fișierul executabil original pe .NET.
Protecția codului
Acest fișier a fost obfuscat folosind :
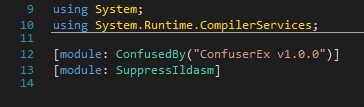
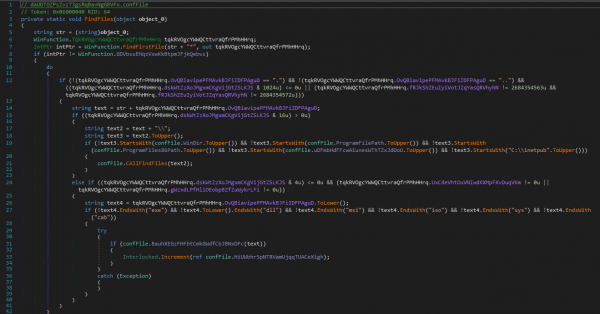
ConfuserEx este un proiect .NET cu sursă deschisă pentru protecția codului altor dezvoltări. Acest tip de software permite dezvoltatorilor să-și protejeze codul împotriva ingineriei inverse prin metode precum: înlocuirea simbolurilor, mascare a fluxului de comenzi și ascunderea metodei de referință. Autorii de malware folosesc obfuscatori pentru a evita detectarea și pentru a complica procesul de inginerie inversă.
Datorită am decomprimat codul:
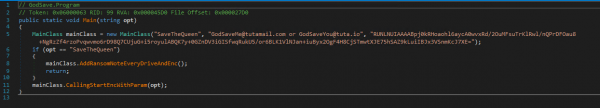
Rezultatul – payload-ul
Payload-ul rezultat în urma transformărilor este un virus-ransomware foarte simplu. Fără niciun mecanism de menținere în sistem, fără conexiuni cu centrul de comandă – doar vechiul și bunul criptare asimetrică, pentru a face datele victimei ilizibile.
Funcția principală alege ca parametrii următoarele șiruri:
- Extensia fișierului de utilizat după criptare (SaveTheQueen)
- Email-ul autorului, pentru a fi inclus în fișierul-notiță cu cererea de răscumpărare
- Cheia publică folosită pentru criptarea fișierelor
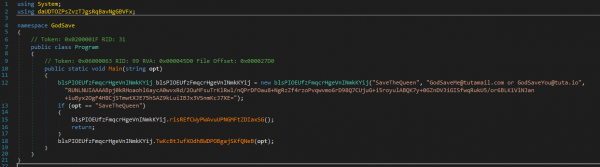
Procesul arată astfel:
- Malware-ul investighează discurile locale și conectate la dispozitivul victimei

- Caută fișiere de criptat

- Încercă să finalizeze procesul care folosește fișierul ce urmează a fi criptat
- Renumește fișierul în «Numele_original_al_fișierului.SaveTheQueenING», utilizând funcția MoveFile, și îl criptează
- După ce fișierul este criptat cu cheia publică a autorului, malware-ul îl renumește din nou, acum în " Numele_original_al_fișierului.SaveTheQueen"
- Se scrie un fișier cu cererea de răscumpărare în aceeași dosar

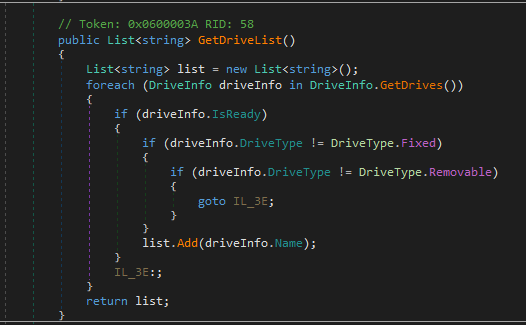
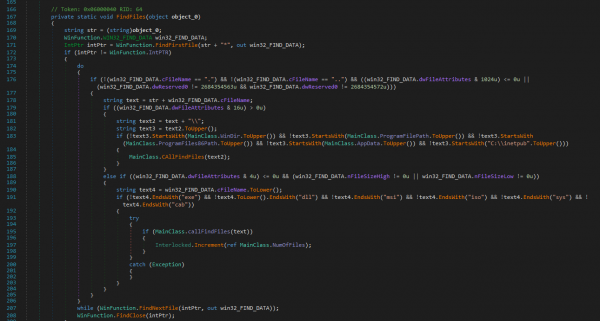
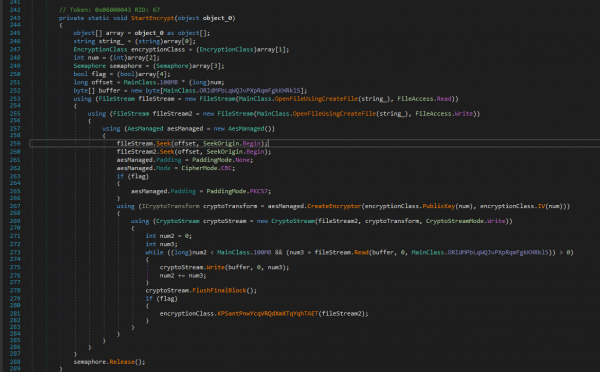
Bazându-se pe utilizarea funcției native «CreateDecryptor», una dintre funcțiile malware-ului pare să conțină ca parametru un mecanism de decriptare ce necesită cheia privată.
Virusul de criptare NU criptează fișierele, care sunt stocate în directoare:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
De asemenea, el NU criptează următoarele tipuri de fișiere:EXE, DLL, MSI, ISO, SYS, CAB.
Concluzii și rezultate
Deși virusul ransomware în sine nu avea funcții neobișnuite, atacatorul a folosit creativ Active Directory pentru a răspândi dropper-ul, iar software-ul rău intenționat ne-a oferit obstacole interesante, deși în cele din urmă nu foarte complexe, în timpul analizei.
Credem că autorul malware-ului:
- A scris ransomware-ul cu o integrare încorporată în procesul winlogon.exe, precum și
funcționalitatea de criptare și decriptare a fișierelor - A mascat codul rău intenționat folosind ConfuserEx, a transformat rezultatul cu ajutorul Donut și a ascuns suplimentar dropper-ul în base64 Gzip
- A obținut privilegii sporite în domeniul victimei și le-a folosit pentru a copia
malware-ul criptat și sarcini programate în folderul de rețea SYSVOL al controlerilor de domeniu - A lansat un script PowerShell pe dispozitivele din domeniu pentru a răspândi malware-ul și a înregistra progresul atacului în jurnalele din SYSVOL
Dacă aveți întrebări despre această variantă de ransomware sau despre oricare altă activitate desfășurată de echipele noastre de forenzică și investigare a incidentelor de securitate cibernetică, sau solicitați , unde întotdeauna răspundem la întrebări în cadrul unei sesiuni de întrebări și răspunsuri.
Sursa: habr.com
