

Salut tuturor. În pregătirea începerii cursului am pregătit pentru voi traducerea unui articol interesant.
Ghidul de astăzi vă va familiariza cu elementele de bază pentru a începe lucrul cu pachetul aircrack-ng. Desigur, nu este posibil să oferim toate informațiile necesare și să acoperim fiecare scenariu. Așa că pregătiți-vă să faceți temele și să efectuați cercetări pe cont propriu. Pe și în sunt multe tutoriale suplimentare și alte informații utile.
Deși nu acoperă toți pașii de la început la sfârșit, ghidul detaliază lucrul cu aircrack-ng.
Configurarea echipamentului, instalarea Aircrack-ng
Primul pas pentru a asigura funcționarea corectă aircrack-ng în sistemul tău Linux este patching-ul și instalarea driverului corespunzător pentru placa ta de rețea. Multe plăci funcționează cu mai mulți drivere, unele dintre acestea oferind funcționalitatea necesară pentru utilizarea aircrack-ng, altele nu.
Cred că este de prisos să spun că ai nevoie de o placă de rețea compatibilă cu pachetul aircrack-ng. Așadar, hardware-ul care este complet compatibil și poate efectua injecții de pachete. Cu o placă de rețea compatibilă, poți sparge un punct de acces wireless în mai puțin de o oră.
Pentru a determina la ce categorie aparține placa ta, consultă pagina . Citește , dacă nu știi cum să interpretezi tabelul. Cu toate acestea, acest lucru nu te va împiedica să citești ghidul, care te va ajuta să înveți ceva nou și să verifici anumite caracteristici ale plăcii tale.
Pentru început, trebuie să știi ce chipset este folosit în placa ta de rețea și ce driver îți va necesita. Trebuie să determine acest lucru folosind informațiile din paragraful de mai sus. În secțiunea vei afla ce drivere ai nevoie.
Instalarea aircrack-ng
Ultima versiune de aircrack-ng poate fi obținută , sau poți utiliza o distribuție pentru testarea penetrării, cum ar fi Kali Linux sau Pentoo, care conține ultima versiune aircrack-ng.
Pentru a instala aircrack-ng, consultă .
Bazele IEEE 802.11
Bine, acum că totul este pregătit, este timpul să facem o pauză înainte de a începe să acționăm și să aflăm câteva lucruri despre modul în care funcționează rețelele wireless.
Partea următoare este importantă pentru a putea înțelege dacă ceva nu funcționează așa cum era de așteptat. Înțelegerea modului în care funcționează toate acestea te va ajuta să găsești problema sau, cel puțin, să o descrii corect, astfel încât altcineva să te poată ajuta. Aici, totul este puțin complicat, și s-ar putea să vrei să sari peste această parte. Totuși, pentru a sparge rețelele wireless, ai nevoie de puțin cunoștințe, astfel încât spargerea este un pic mai mult decât pur și simplu a introduce o comandă și a lăsa aircrack să facă totul pentru tine.
Cum să găsești o rețea wireless
Această parte este o scurtă introducere în rețelele gestionate care funcționează cu puncte de acces (Access Point, AP). Fiecare punct de acces trimite aproximativ 10 așa-numite beacon frame pe secundă. Aceste pachete conțin următoarele informații:
- Numele rețelei (ESSID);
- Dacă se folosește criptarea (și ce tip de criptare este utilizată, dar reține că aceste informații pot să nu fie adevărate, doar pentru că punctul de acces afirmă acest lucru);
- Ce viteze de transfer sunt suportate (în MBit);
- Pe ce canal se află rețeaua.
Această informație este afișată în instrumentul care se conectează specific la această rețea. Este afișată atunci când permiți cardului să scaneze rețele folosind iwlist <interface> scan
Fiecare punct de acces are o adresă MAC unică (48 biți, 6 perechi de cifre hexazecimale). Arată cam așa: 00:01:23:4A:BC:DE. Fiecare dispozitiv de rețea are o astfel de adresă, iar dispozitivele de rețea interacționează între ele folosind aceste adrese. Așadar, este ceva de genul unui nume unic. Adresele MAC sunt unice și nu există două dispozitive cu aceleași adrese MAC.
Conectarea la rețea
Există mai multe moduri de a te conecta la o rețea wireless. În cele mai multe cazuri, se folosește Open System Authentication. (Opțional: dacă dorești să afli mai multe despre autentificare, .)
Open System Authentication:
- Solicită autentificarea punctului de acces;
- Punctul de acces răspunde: OK, ești autentificat.
- Solicită asocierea cu punctul de acces;
- Punctul de acces răspunde: OK, ești conectat.
Acesta este cel mai simplu caz, dar apar probleme atunci când nu aveți drepturi de acces, deoarece:
- Se utilizează WPA/WPA2 și aveți nevoie de autentificare APOL. Punctul de acces va refuza conexiunea în a doua etapă.
- Punctul de acces are o listă de clienți permisi (adrese MAC) și nu va permite conectarea niciunui alt client. Acesta se numește filtrare pe MAC.
- Punctul de acces folosește Autentificarea cu Cheie Comună, adică trebuie să furnizați cheia WEP corectă pentru a vă conecta. (Vezi secțiunea pentru a afla mai multe despre acest lucru)
Sniffing și hacking simple
Detectarea rețelelor
Primul lucru pe care trebuie să-l faceți este să găsiți o țintă potențială. În pachetul aircrack-ng există , dar puteți folosi și alte programe, de exemplu, .
Înainte de a căuta rețele, trebuie să treceți adaptorul la așa-numitul „mod de monitorizare”. Mod de monitorizare este un mod special care permite computerului dvs. să asculte pachetele de rețea. Acest mod permite, de asemenea, injectarea de pachete. Despre injectări vom discuta data viitoare.
Pentru a trece adaptorul de rețea în mod de monitorizare, folosiți :
airmon-ng start wlan0Astfel, veți crea o altă interfață și o veți adăuga „mon”. Așadar, wlan0 va deveni wlan0mon. Pentru a verifica dacă adaptorul de rețea este cu adevărat în mod de monitorizare, rulați iwconfig și verificați singuri.
Apoi, rulați pentru a căuta rețele:
airodump-ng wlan0monDacă airodump-ng nu se va putea conecta la dispozitivul WLAN, veți vedea ceva de genul:
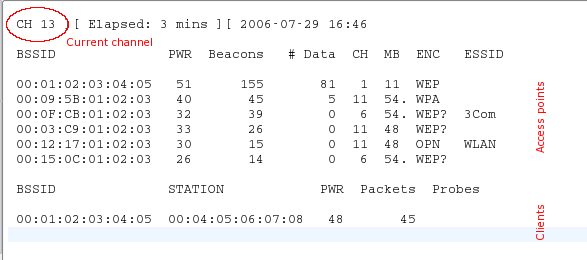
săriți de pe canal pe canal și arată toate punctele de acces de la care primește beacons. Canalele de la 1 la 14 sunt utilizate pentru standardele 802.11 b și g (în SUA este permis să se folosească doar de la 1 la 11; în Europa de la 1 la 13 cu anumite excepții; în Japonia de la 1 la 14). 802.11a funcționează în banda de 5 GHz, iar disponibilitatea sa variază în funcție de țări mai mult decât în banda de 2,4 GHz. În general, canalele cunoscute încep cu 36 (32 în unele țări) până la 64 (68 în unele țări) și de la 96 la 165. Pe Wikipedia puteți găsi informații mai detaliate despre disponibilitatea canalelor. În Linux, reglementările privind permiterea/interzicerea transmisiilor pe anumite canale pentru țara dumneavoastră sunt gestionate de ; totuși, acesta trebuie configurat corespunzător.
Canalul curent este afișat în colțul din stânga sus.
După un timp, vor apărea puncte de acces și (sperăm) câțiva clienți asociați.
Blocul superior arată punctele de acces detectate:
bssid
adresa MAC a punctului de acces
pwr
calitatea semnalului atunci când canalul este selectat
pwr
puterea semnalului. unele drivere nu o raportează.
beacons
numărul de beacons primite. dacă lipsește indicatorul puterii semnalului, îl puteți măsura în beacons: cu cât sunt mai multe beacons, cu atât semnalul este mai bun.
data
numărul de cadre de date primite
ch
canalul pe care funcționează punctul de acces
mb
viteza sau modul punctului de acces. 11 este pur 802.11b, 54 este pur 802.11g. valorile între aceste două sunt un amestec.
enc
criptare: opn: fără criptare, wep: criptare wep, wpa: wpa sau wpa2, wep?: wep sau wpa (neclar pentru moment)
essid
numele rețelei, uneori ascuns
Blocul de jos arată clienții detectați:
bssid
adresa MAC cu care clientul este asociat la acest punct de acces
station
adresa MAC a clientului însuși
pwr
puterea semnalului. unele drivere nu o raportează.
packets
numărul de cadre de date primite
probes
numele rețelelor (essid) pe care acest client le-a testat deja
Acum trebuie să monitorizați rețeaua țintă. La aceasta trebuie să fie conectat cel puțin un client, deoarece spargerea rețelelor fără clienți este o temă mai complexă (vezi secțiunea ). Aceasta ar trebui să utilizeze criptarea WEP și să aibă un semnal bun. Poate că puteți schimba poziția antenei pentru a îmbunătăți recepția semnalului. Uneori, câțiva centimetri pot face diferența în puterea semnalului.
În exemplul de mai sus, există rețeaua 00:01:02:03:04:05. A fost singura țintă posibilă, deoarece doar la ea este conectat un client. De asemenea, are un semnal bun, astfel încât este o țintă potrivită pentru practică.
Sniifingul Vectorilor de Inializare
Din cauza sarcinilor pe canale, nu veți intercepta toate pachetele din rețeaua țintă. Prin urmare, dorim să ascultăm doar pe un singur canal și să înregistrăm toate datele pe disc, pentru a le folosi ulterior pentru spargere:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Prin parametru -s alegeți canalul, iar parametrul de după -w este prefixul dump-urilor de rețea salvate pe disc. Flag-ul –bssid împreună cu adresa MAC a punctului de acces limitează captura pachetelor la un singur punct de acces. Flag-ul –bssid este disponibil doar în versiunile noi airodump-ng.
Înainte de a sparge WEP, va trebui să aveți între 40.000 și 85.000 de vectori de inițializare diferiți (Initialization Vector, IV). Fiecare pachet de date conține un vector de inițializare. Aceștia pot fi reutilizați, așa că numărul vectorilor este, de obicei, puțin mai mic decât numărul pachetelor interceptate.
Astfel, va trebui să așteptați pentru a intercepta între 40k și 85k de pachete de date (cu IV). Dacă rețeaua nu este aglomerată, asta va dura foarte mult timp. Puteți accelera acest proces folosind un atac activ (sau un atac de reproducere). Despre acestea vom vorbi în partea următoare.
Spargere
Dacă aveți deja suficienți vectori de inițializare interceptați, stocați în unul sau mai multe fișiere, puteți încerca să spargeți cheia WEP:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap Adresa MAC după flag -b – este BSSID-ul țintă, iar dump-01.cap – este fișierul care conține pachetele interceptate. Puteți folosi mai multe fișiere, adăugând toate numele în comandă sau folosind un simbol de plasare, de exemplu dump*.cap.
Mai multe informații despre parametrii , ieșire și utilizare puteți obține din .
Numărul de vectori de inițializare necesari pentru a sparge cheia nu este limitat. Asta se întâmplă deoarece unii vectori sunt mai slabici și pierd mai multe informații despre cheie decât alții. De obicei, acești vectori de inițializare se amestecă cu cei mai puternici. Așa că, dacă aveți noroc, puteți sparge cheia doar cu 20.000 de vectori de inițializare. Totuși, adesea nici atât nu este suficient, aircrack-ng poate dura mult (o săptămână sau mai mult în cazul unei erori mari) și atunci vă va spune că cheia nu poate fi spartă. Cu cât aveți mai mulți vectori de inițializare, cu atât spargerea se poate face mai repede și, de obicei, se realizează în câteva minute sau chiar secunde. Experiența arată că pentru spargere sunt suficienți între 40.000 și 85.000 de vectori.
Există puncte de acces mai avansate care folosesc algoritmi speciali pentru a filtra vectorii slabi de inițializare. Drept urmare, nu veți putea obține mai mult decât N vectori de la punctul de acces, sau veți avea nevoie de milioane de vectori (de exemplu, 5-7 milioane) pentru a sparge cheia. Puteți , ce să faceți în astfel de cazuri.
Atacuri active
Cele mai multe dispozitive nu suportă injecțiile, cel puțin fără drivere modificate. Unele suportă doar anumite atacuri. Vizitați și verificați coloana aireplay. Uneori, acest tabel nu oferă informații actualizate, așa că dacă vedeți cuvântul “NU” împotriva driverului dumneavoastră, nu vă descurajați, ci verificați pagina principală a driverului, în lista de discuții a driverelor de pe . Dacă ați reușit să efectuați cu succes o injecție folosind un driver care nu a fost inclus în lista de suport, nu ezitați să propuneți modificări pe pagina tabelului de compatibilitate și să adăugați un link către un ghid scurt. (Pentru aceasta trebuie să solicitați un cont wiki pe IRC.)
Mai întâi trebuie să vă asigurați că injecția pachetelor funcționează cu placa de rețea și driverul dumneavoastră. Cea mai simplă modalitate de a verifica este prin a efectua un atac de testare pentru injecții. Înainte de a continua, asigurați-vă că ați trecut acest test. Placa dumneavoastră trebuie să fie capabilă să efectueze injecții pentru a putea urma pașii următori.
Veți avea nevoie de BSSID (adresa MAC a punctului de acces) și ESSID (numele rețelei) punctului de acces, care nu efectuează filtrare pe baza adreselor MAC (de exemplu, propria dumneavoastră) și se află în raza de acoperire disponibilă.
Încercați să vă conectați la punctul de acces folosind :
aireplay-ng --fakeauth 0 -e "your network ESSID" -a 00:01:02:03:04:05 wlan0mon Valoarea de după -а va fi BSSID-ul punctului dumneavoastră de acces.
Injecția a reușit dacă vedeți ceva de genul acesta:
12:14:06  Trimitere cerere de autentificare
12:14:06  Autentificare reușită
12:14:06  Trimitere cerere de asociere
12:14:07  Asociere reușită :-)
Dacă nu:
- Verificați corectitudinea ESSID-ului și BSSID-ului;
- Asigurați-vă că pe punctul dumneavoastră de acces filtrarea pe baza adreselor MAC este dezactivată;
- Încercați același lucru pe un alt punct de acces;
- Asigurați-vă că driverul dumneavoastră este corect configurat și suportat;
- Încercați în loc de „0” „6000 -o 1 -q 10”.
ARP replay
Acum, când știm că injecția pachetelor funcționează, putem face ceva care va accelera semnificativ capturarea vectorilor de inițializare: atacul de injecții .
Ideea principală
Vorbind despre un limbaj simplu, ARP funcționează prin transmiterea unei cereri de difuzare către o adresă IP, iar dispozitivul cu acea adresă IP răspunde înapoi. Deoarece WEP nu protejează împotriva reproducției, poți sniffe un pachet și să-l transmiți din nou și din nou, cât timp rămâne valid. Astfel, trebuie doar să interceptați și să reproduceți cererea ARP trimisă de punctul de acces pentru a crea trafic (și a obține vectorii de inițializare).
O metodă leneșă
Mai întâi, deschideți o fereastră cu airodump-ng, care sniffează traficul (vezi mai sus). Aireplay-ng și airodump-ng pot funcționa simultan. Așteptați să apară un client în rețeaua țintă și începeți atacul:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b indică BSSID-ul țintă, -h la adresa MAC a clientului conectat.
Acum trebuie să așteptați să primiți un pachet ARP. De obicei, trebuie să așteptați câteva minute (sau să citiți articolul mai departe).
Dacă aveți noroc, veți vedea ceva de genul:
Salvarea cererilor ARP în replay_arp-0627-121526.cap
Trebuie să începeți și airodump pentru a captura răspunsurile.
Am citit 2493 de pachete (am obținut 1 cerere ARP), am trimis 1305 pachete...
Dacă trebuie să opriți reproducerea, nu trebuie să așteptați apariția următorului pachet ARP, puteți folosi pur și simplu pachetele interceptate anterior cu opțiunea -r <filename>
Când folosiți injecții ARP, puteți folosi metoda PTW pentru a sparge cheia WEP. Aceasta reduce semnificativ numărul de pachete necesare și, implicit, timpul necesar pentru spargere. Trebuie să interceptați pachetul complet folosind airodump-ng, adică să nu folosiți opțiunea “--ivs” când executați comanda. Pentru aircrack-ng folosiți “aircrack -z <file name>”
Dacă numărul de pachete de date obținute airodump-ng se oprește din a crește, s-ar putea să fie nevoie să reduceți viteza de reproducere. Faceți acest lucru cu opțiunea -x <packets per second>.
O metodă agresivă
Cele mai multe sisteme de operare șterg cache-ul ARP la deconectare. Dacă trebuie să trimiteți următorul pachet după reconectare (sau pur și simplu să folosiți DHCP), ele trimit o cerere ARP. Ca efect secundar, puteți sniffe ESSID-ul și, posibil, keystream-ul în timpul reconectării. Acest lucru este util dacă ESSID-ul țintei dvs. este ascuns sau folosește autentificare prin cheie partajată.
Lăsați airodump-ng și aireplay-ng să funcționeze. Deschideți o fereastră nouă și lansați :
Aici -a – acesta este BSSID-ul punctului de acces, -s adresa MAC a clientului selectat.
Așteptați câteva secunde și replay-ul ARP va funcționa.
Cea mai mare parte a clienților încearcă să recupereze automat conexiunea. Totuși, riscul ca cineva să recunoască acest atac sau, cel puțin, să acorde atenție la ceea ce se întâmplă pe WLAN, este mai mare decât în cazul altor atacuri.
Mai multe instrumente și informații despre acestea, veți .
Sursa: habr.com
