

lansarea unui browser web , dar și pentru Firefox 68.7 pentru platforma Android. De asemenea, s-a pregătit o actualizare cu termen lung de suport . În curând va trece la etapa se va muta pe ramura Firefox 76, lansarea fiind programată pentru 5 mai (proiect pe un ciclu de ).
:
- Pentru Linux a început formarea în format Flatpak.
- Interfața barei de adrese a fost actualizată. Acum, la clic pe bara de adrese, se afișează imediat un meniu derulant cu cele mai frecvent utilizate linkuri, fără a fi nevoie de introducerea textului. Sugestiile pentru rezultate de căutare au fost optimizate pentru o funcționare mai bună pe ecrane mici. În zona recomandărilor contextuale, s-au adăugat sugestii pentru soluționarea problemelor comune întâmpinate în utilizarea browserului.
A fost oprită afișarea protocolului https:// și a subdomeniului „www.” în meniul derulant de linkuri, care apare în timpul introducerii în bara de adrese (de exemplu, linkurile https://opennet.ru și https://www.opennet.ru vor deveni indistinguibile). Protocolul http:// este afișat în rezultatele căutării fără modificări.
- Pentru Linux s-a schimbat comportamentul la clic în bara de adrese (acum este ca în Windows și macOS) — un clic simplu selectează tot conținutul fără a-l copia în clipboard, un clic dublu selectează un cuvânt, iar un clic triplu selectează tot conținutul și îl copiază în clipboard.
- Implementată nu va încărca imaginile aflate în afara zonei vizibile, până când utilizatorul nu derulează pagina la locul imediat anterior imaginii. Pentru a gestiona încărcarea întârziată, s-a adăugat atributul „„, care poate avea valoarea „lazy”. Se estimează că încărcarea întârziată va reduce consumul de memorie, va diminua traficul și va spori viteza de deschidere inițială a paginilor. Pentru a gestiona încărcarea întârziată, s-a adăugat parametrul „dom.image-lazy-loading.enabled” în about:config.
- sprijin complet pentru WebGL în medii care utilizează protocolul Wayland. Până acum, nivelul de performanță WebGL în versiunile pentru Linux ale Firefox a fost sub așteptări din cauza lipsei suportului pentru accelerarea hardware-ului, din cauza problemelor cu driverele gfx pentru X11 și aplicării diferitelor standarde. Odată cu utilizarea Wayland, situația s-a schimbat datorită apariției unui nou , care folosește mecanismul . Pe lângă accelerarea hardware-ului WebGL, backend-ul a permis de asemenea suport pentru accelerarea decodării video H.264 folosind VA-API (Video Acceleration API) și FFmpegDataDecoder (suport pentru VP9 și alte formate de codare video în Firefox 76). Pentru a gestiona activarea accelerării în about:config, sunt propuse opțiunile „widget.wayland-dmabuf-webgl.enabled” și „widget.wayland-dmabuf-vaapi.enabled”.
- Pentru utilizatorii din Regatul Unit, a fost inclusă afișarea blocurilor plătite de sponsori pe pagina de start în secțiunea de conținut recomandat de serviciul Pocket. Blocurile sunt clar etichetate ca publicitate și pot fi dezactivate în setări. Anterior, publicitatea era disponibilă doar pentru utilizatorii din SUA.
- modul de ștergere a cookie-urilor vechi și a datelor site-ului atunci când se accesează site-uri cu coduri de urmărire a mișcărilor, cu care utilizatorul nu a interacționat. Modul este destinat combaterii urmăririi prin redirecționări.
- implementarea dialogurilor modale legate de tab-uri separate, fără a bloca întreaga interfață.
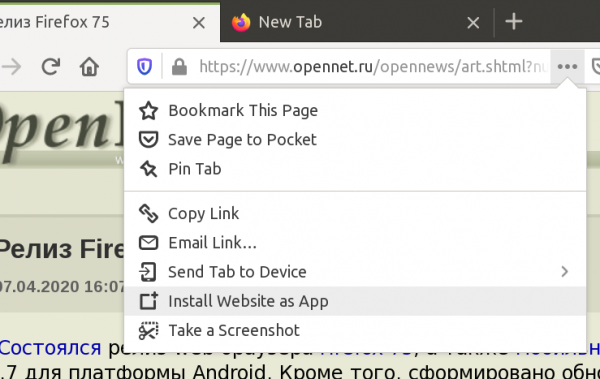
- posibilitatea de a instala și deschide site-uri sub formă de aplicații (Apps), permițându-le să fie utilizate ca un program de birou obișnuit. Pentru a activa opțiunea în about:config, trebuie să adăugați setarea „browser.ssb.enabled=true”, după care va apărea în meniul de acțiuni cu pagina (punctele de suspensie din bara de adresă) opțiunea „Instalează site-ul ca aplicație”, care permite plasarea unui shortcut pe desktop sau în meniul aplicațiilor pentru deschiderea separată a site-ului curent. Dezvoltarea continuarea conceptului „” (SSB), care presupune deschiderea site-ului într-o fereastră separată fără meniu, bară de adresă și alte elemente ale interfeței browserului. În fereastra curentă sunt deschise doar linkurile către paginile site-ului activ, iar accesarea linkurilor externe duce la crearea unei feronice separate cu un browser obișnuit.

- implementarea modului „«, activat prin antetul HTTP „X-Content-Type-Options”, care acum dezactivează și logica de detectare automată a tipurilor MIME pentru documentele HTML, nu doar pentru JavaScript și CSS. Modul ajută la protejarea împotriva atacurilor legate de manipularea tipurilor MIME. Browserul analizează în mod implicit tipul conținutului procesat și îl tratează în funcție de tipul specific. De exemplu, dacă codul HTML este salvat într-un fișier „.jpg”, atunci la deschiderea acestui fișier, acesta va fi procesat ca HTML, nu ca imagine. Un atacator poate folosi un formular de încărcare a imaginilor pentru un fișier jpg care include HTML cu cod JavaScript, după care poate publica un link la acest fișier, iar când este deschis direct, codul JavaScript va fi executat în contextul site-ului pe care a fost încărcat (putând determina cookie-urile și alte date legate de site ale utilizatorului care a deschis linkul).
- Se asigură caching local pentru toate certificatul PKI de încredere ale autorităților de certificare, cunoscuți de Mozilla, îmbunătățind astfel compatibilitatea cu serverele web configurate incorect.
- Utilizarea API-ului Web Crypto este interzisă pe paginile deschise prin HTTP fără criptare.
- Pentru Windows, a fost implementat modul de compunere directă (Direct Composition), care permite îmbunătățirea performanței și apropierea implementării sistemului de compunere , scris în Rust și exteriorizând pe GPU operațiunile de randare a conținutului paginii.
- Pentru macOS, a fost implementată o funcționalitate experimentală pentru utilizarea certificatelor client din depozitul comun de certificate al sistemului de operare (pentru activarea acesteia în about:config, trebuie activată opțiunea security.osclientcerts.autoload). Începând cu Firefox 72, această opțiune a fost disponibilă doar pentru Windows.
- Imediat după Linux, a fost activat mecanismul de izolare în versiunile pentru macOS. , destinat să blocheze exploatarea vulnerabilităților în bibliotecile externe de funcții. În această etapă, izolarea este activată doar pentru biblioteca , responsabilă de redarea fonturilor. RLBox compilează codul C/C++ din biblioteca izolată într-un cod intermediar de nivel inferior WebAssembly, care este apoi convertit într-un modul WebAssembly, a cărui autoritate este definită strict pentru acel modul. Modulul compilat funcționează într-un spațiu de memorie separat și nu are acces la restul spațiului de adresare. În cazul exploatării unei vulnerabilități în bibliotecă, atacatorul va fi limitat și nu va putea accesa zonele de memorie ale procesului principal sau face tranziția în afara mediului izolat.
- Attributul „type” în elementul poate accepta acum doar valoarea „text/css”.
- Funcții au fost implementate în CSS , și .
- Pentru proprietatea CSS suportul pentru valoarea „all” a fost implementat, ceea ce impune scurtarea obligatorie a liniei de subliniere și tăiate atunci când intersectează cu glifele textului (anterior, valoarea „auto” forma adaptiv întreruperile și nu excludea contactele, iar cu valoarea all, contactele cu glifele sunt complet interzise).
- Suportul pentru JavaScript a fost activat pentru instanțele claselor JavaScript, care permit specificarea proprietăților predefinite, inițializate în afara constructorului.
class ClassWithStaticField {
static staticField = ‘static field’
} - A fost adăugat suport pentru clasa , oferind metode pentru analiza și prelucrarea parametrilor de limbă, regiune și scriere, precum și pentru citirea și scrierea etichetelor de extensie Unicode și păstrarea setărilor personalizate ale localizării într-un format serializat;
- Implementarea proprietății Function.caller a fost conformizată cu cea mai recentă variantă preliminară a noii specificații ECMAScript (în loc de TypeError, acum se returnează null, dacă apelul a fost efectuat dintr-o funcție cu atribut strict, async sau generator).
- În HTMLFormElement a fost adăugat metoda , care inițiază trimiterea programatică a datelor formularului, similar cu clicul pe butonul de trimitere. Funcția poate fi utilizată la dezvoltarea propriilor butoane de trimitere a formularului, pentru care apelul form.submit() nu este suficient, deoarece nu duce la verificarea interactivă a parametrilor, generarea evenimentului ‘submit’ și trimiterea datelor legate de butonul de trimitere.
- Evenimentul submit este acum implementat de un obiect de tip SubmitEvent, nu Event. SubmitEvent include noi proprietăți care permit identificarea elementului care a provocat trimiterea formularului. De exemplu, SubmitEvent oferă posibilitatea de a folosi un singur handler comun pentru diferite butoane și linkuri care duc la trimiterea formularului.
- A fost implementată transmisia corectă a evenimentului de clic la apelarea metodei click() pentru elemente deconectate (care nu fac parte din arborele DOM).
- În API-ul a fost adăugată posibilitatea de a lega animația la un cadru cheie inițial sau final, iar browserul va calcula singur starea finală sau inițială (este suficient să specificați doar primul sau ultimul cadru cheie). Au fost incluse în mod implicit Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() și Element.getAnimations().
- A fost adăugată posibilitatea activării interfeței de profilare a paginilor fără instalarea unui plugin separat, prin apăsarea butonului „Enable Profiler Menu Button” pe site . A fost adăugat un mod de analiză a performanței doar pentru fila activă.
- În consola web a fost introdus un mod de evaluare instantanee a expresiilor, permițând dezvoltatorilor să identifice și să corecteze mai rapid erorile în timpul introducerii expresiilor complexe, prin afișarea rezultatelor preliminare pe măsură ce se scrie.
- În pentru măsurarea zonelor de pe pagină (Measuring Tool) a fost adăugată posibilitatea de a modifica dimensiunea cadrului dreptunghiular (anterior, dacă se lăsa butonul mouse-ului, cadrul nu putea fi modificat, iar în cazul unei direcționări inexacte, măsurarea trebuia începută de la zero).
- În interfața de inspecție a paginilor a fost adăugată suport pentru căutarea elementelor folosind expresii XPath, în plus față de căutarea disponibilă anterior prin selecții CSS.
- A fost adăugată posibilitatea de a filtra mesajele WebSocket folosind expresii regulare (anterior erau acceptate doar măști textuale).
- În debugger-ul JavaScript a fost adăugată suport pentru legarea punctelor de oprire la handlerii de evenimente WebSocket.
- A fost curățată interfața pentru analiza activității de rețea. A fost optimizată redarea tabelelor în condițiile în care sunt procesate simultan un număr mare de conexiuni. Separatorii coloanelor și butoanele pentru aplicarea filtrelor au devenit mai contrastante. În panoul de blocare a cererilor de rețea a fost implementată posibilitatea de a folosi simbolul „*” în măștile URL (permițând evaluarea comportamentului site-ului în cazul unei defecțiuni de încărcare a resurselor).
Pe lângă noutăți și corecții de erori, în Firefox 75 a fost eliminată , din care câteva sunt marcate ca fiind critice, adică pot duce la executarea codului de către un atacator atunci când se deschid pagini special concepute. În prezent, informațiile cu detalii despre problemele de securitate corectate nu sunt disponibile, se așteaptă ca lista vulnerabilităților să fie publicată în câteva ore.
Sursa: opennet.ro
