

Publica Reuters a lansat un articol de avertizare cu privire la faptul că gigantul chinez Xiaomi înregistrează date personale ale milioanelor de oameni despre activitățile lor online, precum și despre utilizarea dispozitivului. „Este o ușă din spate cu funcționalitate de telefon”, a declarat în glumă Gabi Cirlig despre noul său smartphone Xiaomi.
Acest cercetător experimentat în domeniul securității cibernetice a discutat cu jurnaliștii de la Forbes după ce a descoperit că smartphone-ul său Redmi Note 8 îi urmărește toate acțiunile. Aceste date erau apoi trimise către servere externe, găzduite de un alt gigant tehnologic chinez, Alibaba, care, probabil, le închiriază Xiaomi.
Domnul Cirlig a descoperit că erau urmărite volume alarmante de informații despre comportamentul său, în timp ce erau colectate diferite tipuri de date de pe dispozitiv — specialistul a fost înfricoșat de faptul că informațiile despre identitatea și viața sa privată erau complet cunoscute de compania chineză.
Atunci când naviga pe site-uri web în browserul Xiaomi, instalat implicit pe dispozitiv, acesta înregistra toate site-urile vizitate, inclusiv căutările efectuate, fie că era vorba de Google sau de DuckDuckGo, orientat pe confidențialitate, iar toate elementele vizualizate în fluxul de știri al interfeței Xiaomi erau, de asemenea, înregistrate. În plus, toată această supraveghere funcționa chiar și atunci când era folosit modul „incognito”.
Dispozitivul înregistra ce dosare erau deschise, ce ecrane erau schimbate, chiar și când era vorba de bara de stare și pagina de setări a aparatului. Toate datele erau trimise în pachete către servere externe din Singapore și Rusia, deși domeniile web servere fuseseră înregistrate în Beijing.
La cererea Forbes, alt cercetător în securitate cibernetică, Andrew Tierney, a efectuat propria investigație. El a descoperit, de asemenea, că browserele furnizate de Xiaomi în Google Play — Mi Browser Pro și Mint Browser — colectează aceleași date. Conform statisticilor Google Play, împreună au fost instalate de peste 15 milioane de ori, ceea ce înseamnă că milioane de dispozitive ar putea fi afectate.
Problemele, așa cum consideră domnul Kirlig, se referă la un număr mult mai mare de modele. El a încărcat firmware-uri pentru alte telefoane Xiaomi, inclusiv Xiaomi Mi 10, Xiaomi Redmi K20 și Xiaomi Mi MIX 3, după care a confirmat că acestea folosesc un browser identic și, probabil, prezintă aceleași probleme de confidențialitate.
Se pare că există dificultăți și în ceea ce privește modul în care Xiaomi transmite datele pe serverele sale. Deși compania chineză susține că datele sunt criptate, Gabi Kirlig a descoperit că poate vedea rapid ceea ce a fost încărcat de pe dispozitivul său, deoarece pentru criptare se folosește un algoritm simplu base64. A durat doar câteva secunde pentru a transforma pachetele de date în fragmente de informație lizibile. De asemenea, el a avertizat: „Principala mea îngrijorare cu privire la confidențialitate este că datele trimise pe serverele externe sunt foarte ușor asociate cu un utilizator specific.”
Ca răspuns la concluziile acestor specialiști, un reprezentant al Xiaomi a declarat că afirmațiile referitoare la cercetare nu sunt reale și că confidențialitatea și securitatea sunt priorități absolute, iar compania respectă strict și se conformează pe deplin legilor și reglementărilor locale privind datele personale ale utilizatorilor. Totuși, reprezentantul a confirmat că datele de navigare sunt colectate, susținând că informația este anonimă și nu este legată de nicio identitate, iar utilizatorii își dau consimțământul pentru această urmărire.
Dar, așa cum subliniază Gabi Kirlig și Andrew Tierney, pe server erau trimise informații nu doar despre site-urile vizitate sau căutările online: Xiaomi colectează, de asemenea, date despre telefon, inclusiv numere unice pentru identificarea dispozitivului specific și versiunea Android. Aceste metadate pot fi ușor corelate cu o persoană reală din spatele ecranului, dacă se dorește.
Reprezentantul Xiaomi a respins, de asemenea, afirmațiile că datele despre vizualizări sunt înregistrate în modul incognito. Cu toate acestea, specialiștii în securitate au descoperit în testele lor independente că comportamentul lor online este trimis pe servere externe, indiferent de modul în care funcționează browserul, prezentând atât fotografii, cât și videoclipuri ca dovezi.
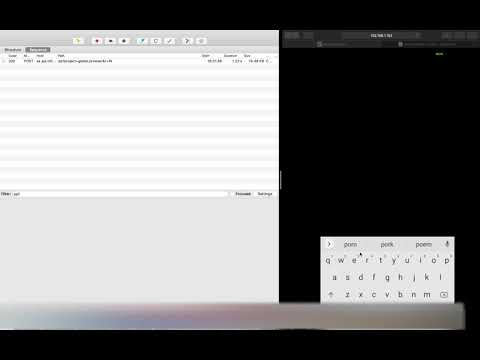
Când jurnaliștii Forbes au prezentat un videoclip în care se arată cum căutările în Google și vizitarea site-urilor erau trimise pe servere externe, chiar și în modul incognito, reprezentantul companiei a continuat să nege că informațiile sunt înregistrate: „Acest videoclip demonstrează colectarea de date anonime despre vizionări, ceea ce este una dintre cele mai comune soluții adoptate de companiile de internet pentru a îmbunătăți mediul general al browserului prin analiza informațiilor care nu identifică persoane.”
Cu toate acestea, experții în securitate consideră că comportamentul browserului Xiaomi este mult mai agresiv decât al altor browsere populare, precum Google Chrome sau Apple Safari: ultimele nu înregistrează comportamentul browserului, inclusiv URL-urile, fără consimțământul explicit al utilizatorului și în modul de navigare privat.
În plus, în cercetarea sa, domnul Kirlig a descoperit că playerul muzical preinstalat pe smartphone-urile Xiaomi colectează informații despre obiceiurile de ascultare: ce melodii sunt redată și când.
Gabi Kirlig suspectează, de asemenea, că Xiaomi urmărește utilizarea aplicațiilor software, deoarece de fiecare dată când deschide aplicațiile, o mică informație este trimisă pe un server extern. Un alt cercetător anonim, la care se referă Forbes, a declarat că a înregistrat și el modul în care telefoanele companiei chineze colectează astfel de date. Xiaomi nu a comentat acest aspect.
Se raportează că datele sunt trimise către compania chineză de analiză Sensors Analytics (cunoscută și sub numele de Sensors Data), care a fost fondată în 2015 și se ocupă cu analiza detaliată a comportamentului utilizatorilor și oferirea de servicii de consultanță profesională. Uneltele sale ajută clienții să exploreze datele ascunse prin studierea modelelor cheie de comportament. Un reprezentant Xiaomi a confirmat legătura cu startup-ul: „Deși Sensors Analytics oferă o soluție pentru analizarea datelor pentru Xiaomi, datele anonime colectate sunt stocate pe serverele propriilor servere Xiaomi și nu vor fi transmise Sensors Analytics sau oricăror alte companii terțe.”
Sursa: 3dnews.ru
