

A avut loc lansarea browser-ului web , dar și pentru Firefox 68.8 pentru platforma Android. În plus, a fost creată o actualizare cu termen lung de suport . În curând va trece la etapa se va transfera la versiunea Firefox 77, programată pentru lansare pe 2 iunie.
:
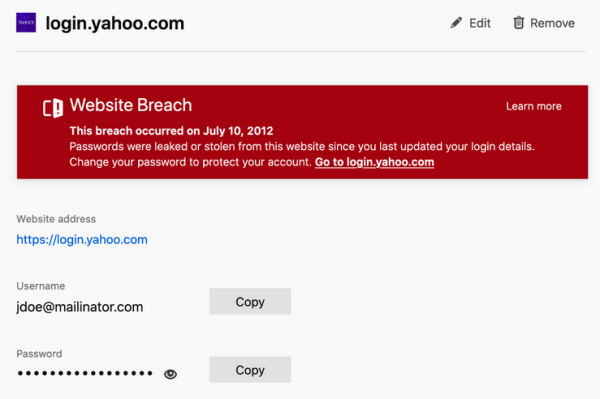
- funcționalitatea suplimentului sistemului Lockwise inclus în browser, care oferă interfața „about:logins” pentru gestionarea parolelor salvate. A fost introdus un avertisment pentru conturile salvate legate de site-urile care au fost compromise în trecut prin furtul de date. Avertismentul apare dacă o intrare cu parolă în Firefox nu a fost actualizată de la compromiterea site-ului.

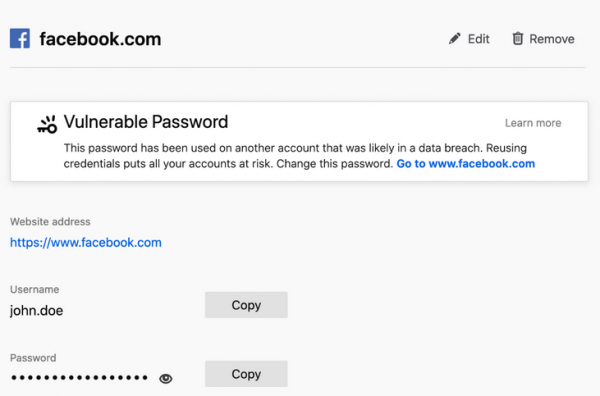
De asemenea, a fost adăugat un avertisment privind compromiterea parolelor folosite pe mai multe site-uri. Dacă unul dintre conturile salvate apare într-un furt de date și utilizatorul reutilizează aceeași parolă pe alte site-uri, i se va recomanda să își schimbe parola. Verificarea se face prin integrarea cu baza de date a proiectului , care conține informații despre 9,5 miliarde de conturi compromise în urma atacurilor asupra a 443 de site-uri. Metoda este anonimă și se bazează pe trimiterea prefixului SHA-1 al hash-ului de email (câteva caractere din față), la care serverul returnează cozi de hash-uri din baza sa, iar browserul compară aceste cozi cu hash-ul complet existent și, în caz de potrivire, emite un avertisment (hash-ul complet nu este trimis).

Numărul site-urilor pentru care se aplică funcția de parole sigure la completarea formularelor de înregistrare. Mai devreme, sugestia pentru o parolă sigură apărea doar în prezența câmpurilor cu atributul „autocomplete = new-password”. Indiferent de site-ul utilizat, parola poate fi generată prin meniu contextual.
În Windows și macOS, dacă nu este setat un master password în Firefox, suportul pentru afișarea dialogului de autentificare al sistemului și introducerea datelor de autentificare ale sistemului înainte de vizualizarea parolelor salvate. După introducerea parolei de sistem, accesul la parolele salvate este permis timp de 5 minute, după care parola trebuie introdusă din nou. Această măsură va ajuta la protejarea datelor de autentificare de privirile curioase în cazul în care computerul este lăsat nesupravegheat, dacă în browser nu este setat un master password.
- funcționării „«, care este dezactivat în mod implicit. Când activați modul folosind parametrul „dom.security.https_only_mode” în about:config, toate solicitările care se execută fără criptare vor fi redirecționate automat către variantele securizate ale paginilor („http://” pe „https://”). Înlocuirea este realizată atât la nivelul resurselor încărcate pe pagini, cât și la introducerea în bara de adrese. Dacă încercarea de accesare prin https a adresei introduse în bara de adrese se încheie cu un timeout, utilizatorului i se va afișa o pagină cu o eroare, pe care va fi un buton pentru a efectua solicitarea prin http://. În cazul erorilor la încărcarea subresurselor prin „https://”, aceste erori vor fi ignorate, dar în consolă vor fi afișate avertizări, pe care le puteți vizualiza prin instrumentele pentru dezvoltatori web.
- A fost adăugată posibilitatea de a comuta rapid între vizionarea videoclipurilor în modul „” (Picture-in-Picture) și vizionarea pe tot ecranul. Utilizatorul poate minimiza videoclipul într-o fereastră mică și în același timp să efectueze alte activități, inclusiv în alte aplicații și pe birouri virtuale. Dacă doriți să vă concentrați toată atenția asupra videoclipului, este suficient să faceți dublu clic cu mouse-ul pentru a trece la vizionarea pe ecran complet. Un alt clic dublu cu mouse-ul va readuce vizionarea în modul „imagine în imagine”.
- S-au efectuat lucrări pentru a îmbunătăți vizibilitatea și ușurința utilizării barei de adrese. La deschiderea unui tab nou, umbra din jurul câmpului cu bara de adrese a fost redusă. Bara de marcaje a fost puțin lățită pentru a crește suprafața de apăsare pe ecranele tactile.
- În medii bazate pe Wayland, prin intermediul
este disponibilă accelerarea hardware-ului pentru decodarea VP9 și a altor formate video acceptate în Firefox. Accelerarea este asigurată prin VA-API (Video Acceleration API) și FFmpegDataDecoder (în versiunea anterioară a fost implementată doar suportul pentru H.264). Pentru a gestiona activarea accelerării în about:config, trebuie să setați parametrii „widget.wayland-dmabuf-webgl.enabled” și „widget.wayland-dmabuf-vaapi.enabled”. - Pe Windows, pentru utilizatorii de laptopuri cu GPU Intel și o rezoluție a ecranului de max 1920×1200, compunerea este activată în mod implicit , scrisă în limbajul Rust și care mută pe GPU operațiunile de redare a conținutului paginii.
- Suport adăugat pentru obiect , care
permite utilizarea interfețelor și , funcționând în afara firului principal de execuție în Firefox. Noua API permite procesarea sunetului în timp real, controlând programatic parametrii sunetului fără a introduce întârzieri suplimentare și fără a afecta stabilitatea ieșirii audio. Apariția AudioWorklet a oferit posibilitatea de a se conecta la apelurile în Zoom în Firefox fără instalarea unor addonuri separate, precum și a permis implementarea în browser a unor scenarii complexe de procesare a sunetului, precum sunetul spațial pentru sistemele de realitate virtuală sau jocuri. - În CSS , care definesc valorile sistemice ale culorilor (CSS Color Module Level 4).
- În constructorii Intl.NumberFormat, Intl.DateTimeFormat și Intl.RelativeTimeFormat, procesarea opțiunilor „numberingSystem” și „calendar” este activată în mod implicit. De exemplu: „Intl.NumberFormat('en-US', { numberingSystem: 'latn' })” sau „Intl.DateTimeFormat('th', { calendar: 'gregory' })”.
- A fost activată blocarea protocolurilor necunoscute în metode precum „location.href” sau .
- În testarea prezentării site-urilor pe dispozitive mobile folosind modul Responsive Design Mode în instrumentele pentru dezvoltarea web, s-a asigurat simularea comportamentului dispozitivului mobil la manipularea amplificării prin atingerea dublă. S-a realizat redarea corectă a etichetelor meta-viewport, ceea ce a permis optimizarea site-urilor pentru Firefox pentru Android fără un dispozitiv mobil.
- În interfața de inspectare a cererilor de rețea, prin dublu clic pe separatorul coloanelor din antet, ajustarea automată a dimensiunii coloanei tabelului la datele afișate a fost asigurată.
- În interfața de inspectare WebSocket a fost adăugat un nou filtru Control pentru a afișa cadrele de control. S-a realizat posibilitatea de a previzualiza mesajele în formatul , care a fost adăugat la lista protocolor automat formatate, analogic cu socket.io, SignalR și WAMP.
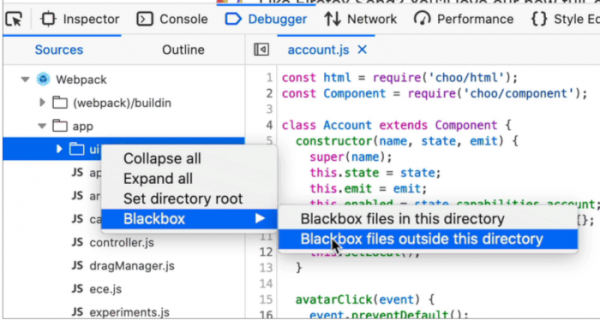
- În debuggerul JavaScript a fost adăugată posibilitatea de a ignora fișierele care nu sunt utilizate în timpul depanării. Prin meniul contextual „blackbox” au fost oferite opțiuni pentru a ascunde în bara laterală conținutul plasat în directorul selectat sau în afara acestuia. La copierea urmărilor stivei, s-a asigurat plasarea în clipboard a întregului drum, nu doar a numelui fișierului.

- În consola web, în modul de mai multe linii, a fost implementată ascunderea fragmentelor de cod care depășesc cinci linii (pentru a le desfășura, faceți clic în orice loc al zonei cu codul afișat).
Pe lângă noutăți și corectarea erorilor în Firefox 76, au fost soluționate , dintre care 10 (CVE-2020-12387, CVE-2020-12388 și 8 sub CVE-2020-12395) sunt marcate ca critice și potențial capabile să permită executarea codului de către un atacator prin deschiderea unor pagini special concepute. Vulnerabilitatea CVE-2020-12388 permite ieșirea din mediu de izolare sandbox în Windows prin manipularea token-urilor de acces. Vulnerabilitatea CVE-2020-12387 este legată de accesarea unui bloc de memorie deja eliberat (Use-after-free) la finalizarea unui Web Worker. CVE-2020-12395 combină problemele de memorie, cum ar fi suprascrierile buffer-elor.
Sursa: opennet.ro
