

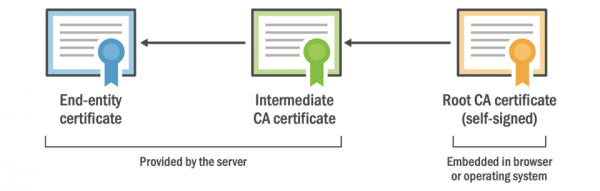
Pentru ca browserul să poată autentifica site-ul web, acesta trebuie să se prezinte cu un lanț valid de certificate. Un lanț tipic este prezentat mai sus, și poate conține mai mult de un certificat intermediar. Numărul minim de certificate dintr-un lanț valid este de trei.
Certificatul rădăcină este inima centrului de certificare. Este de fapt integrat în sistemul dumneavoastră de operare sau în browser, fiind prezent fizic pe dispozitivul dumneavoastră. Nu poate fi schimbat din partea serverului. Este nevoie de o actualizare forțată a sistemului de operare sau a software-ului încorporat pe dispozitiv.
Expertul în securitate Scott Helme , că problemele principale vor apărea pentru centrul de certificare Let's Encrypt, deoarece acesta este cel mai popular CA de pe internet, iar certificatul său rădăcină va expira în curând. Schimbarea rădăcinii Let's Encrypt .
Certificatele finale și intermediare ale autorității de certificare (CA) sunt livrate clientului de pe server, iar certificatul rădăcină al clientului este deja disponibil, astfel că prin această colecție de certificate se poate construi un lanț și se poate autentifica site-ul web.
Problema constă în faptul că fiecare certificat are o dată de expirare, după care necesită înlocuirea. De exemplu, începând cu 1 septembrie 2020, în browserul Safari se intenționează introducerea unei limite pe durata de valabilitate a certificatelor TLS pentru servere .
Aceasta înseamnă că toți va trebui să înlocuim certificatul de server cel puțin o dată la 12 luni. Această restricție se aplică doar certificatelor de server, se nu aplică și certificatelor rădăcină CA.
Certificatul CA este reglementat de un alt set de reguli, având astfel restricții diferite asupra duratei de valabilitate. Foarte frecvent, întâlnim certificate intermediare cu o durată de valabilitate de 5 ani și certificate rădăcină cu o durată de viață de până la 25 de ani!
De obicei, nu există probleme cu certificatele intermediare, deoarece acestea sunt livrate clientului de server, care își schimbă mult mai frecvent propriul certificat, astfel că pur și simplu în timpul acestei proceduri îi înlocuiește și pe cele intermediare. Este destul de ușor să fie înlocuit împreună cu certificatul de server, spre deosebire de certificatul rădăcină CA.
Așa cum am menționat deja, CA-ul rădăcină este integrat direct în dispozitivul client, în sistemul de operare, în browser sau în alt software. Schimbarea CA-ului rădăcină nu poate fi controlată de site-ul web. Este necesară o actualizare pe client, fie că este vorba de un update al sistemului de operare sau al software-ului.
Unele CA-uri rădăcină există de foarte mult timp, vorbim de 20-25 de ani. În curând, unele dintre cele mai vechi CA-uri rădăcină se vor apropia de sfârșitul vieții lor naturale, timpul lor se apropie de terminare. Pentru majoritatea dintre noi, aceasta nu va fi deloc o problemă, deoarece CA-urile au creat noi certificate rădăcină, care au fost deja răspândite în întreaga lume în actualizările sistemelor de operare și ale browserelor de ani de zile. Dar dacă cineva nu a actualizat sistemul de operare sau browserul de foarte mult timp, aceasta poate fi o problemă.
Această situație a apărut pe 30 mai 2020 la 10:48:38 GMT. Aceasta este ora exactă când de la centrul de certificare Comodo (Sectigo) a expirat.
Acesta a fost folosit pentru semnătura încrucișată, pentru a asigura compatibilitatea cu dispozitivele mai vechi, care nu au noul certificat rădăcină USERTrust în stocare.
Din păcate, problemele nu au apărut doar în browserele depășite, ci și în clienții non-browser care folosesc OpenSSL 1.0.x, LibreSSL și . De exemplu, în set-top box-urile , în serviciul , în aplicațiile Fortinet, Chargify, pe platforma .NET Core 2.0 sub Linux și .
Se presupunea că problema va afecta doar sistemele depășite (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9 etc.), deoarece browserele moderne pot accesa al doilea certificat rădăcină USERTrust. Dar de fapt au apărut defectări în sute de servicii web care foloseau biblioteci gratuite OpenSSL 1.0.x și GnuTLS. Conexiunea sigură a încetat să se stabilească, generând o eroare de expirare a certificatului.
Următorul este Let’s Encrypt.
Un alt exemplu bun al schimbării iminente a CA-ului rădăcină este centrul de certificare Let’s Encrypt. În aprilie 2019 nu s-a întâmplat. .
„Din cauza îngrijorărilor legate de răspândirea insuficientă a rădăcinii ISRG pe dispozitivele Android, am decis să mutăm data tranziției către rădăcina noastră de la 8 iulie 2019 la 8 iulie 2020”, se menționează în comunicatul oficial Let’s Encrypt.
Data a trebuit să fie amânată din cauza unei probleme cunoscută sub numele de „propagarea rădăcinii” (root propagation), și mai exact, a absenței propagării rădăcinii, atunci când CA-ul rădăcină nu este foarte răspândit pe toți clienții.
Acum Let’s Encrypt folosește un certificat intermediar semnat în cruce, cu o lanță până la rădăcina IdenTrust DST Root CA X3. Acest certificat de rădăcină a fost emis în septembrie 2000 și expira pe 30 septembrie 2021. Până atunci, Let’s Encrypt plănuiește să treacă la propria rădăcină auto-semnată ISRG Root X1.
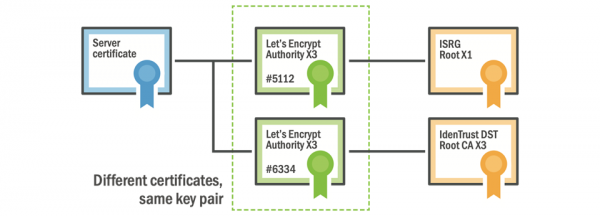
Rădăcina ISRG a fost emisă pe 4 iunie 2015. După aceasta, a început procesul de aprobat ca centru de certificare, care s-a finalizat De atunci, CA-ul rădăcină a fost disponibil pentru toți clienții prin actualizarea sistemului de operare sau software-ului. Tot ce trebuia să faceți era să instalați actualizarea.
Dar în asta consta problema.
Dacă telefonul mobil, televizorul sau alt dispozitiv nu s-au actualizat timp de doi ani — cum va afla despre noul certificat de rădăcină ISRG Root X1? Iar dacă nu este instalat în sistem, toate certificatele serverului Let’s Encrypt vor fi recunoscute ca fiind invalide de către dispozitivul dumneavoastră de îndată ce Let’s Encrypt va trece la noua rădăcină. Și în ecosistemul Android există multe dispozitive învechite care nu au fost actualizate de mult timp.
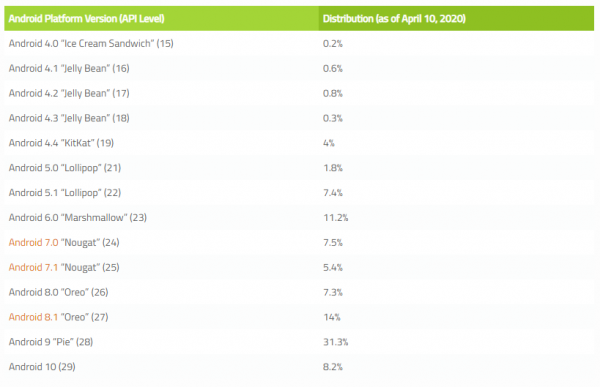
Ecosistemul Android
De aceea Let’s Encrypt a amânat trecerea la propria rădăcină ISRG și folosește în continuare linkul intermediar, care coboară la rădăcina IdenTrust. Dar tranziția trebuie realizată în orice caz. Data schimbării rădăcinii a fost stabilită pentru .
Pentru a verifica dacă pe dispozitivul dumneavoastră (televizor, set-top box sau alt client) este instalată rădăcina ISRG X1, deschideți site-ul de test. Dacă nu apare un avertisment de securitate, de obicei este în regulă.
Let’s Encrypt nu este singurul care trebuie să facă față problemei de tranziție la noua rădăcină. Criptografia pe internet a început să fie utilizată cu puțin peste 20 de ani în urmă, așa că exact acum se apropie momentul expirării multor certificate de rădăcină.
Proprietarii televizoarelor inteligente care nu și-au actualizat software-ul Smart TV de ani de zile pot întâmpina o astfel de problemă. De exemplu, noua rădăcină GlobalSign a fost lansat în 2012, iar după aceea, unele televizoare Smart mai vechi nu pot construi un lanț către el, deoarece acest CA rădăcină pur și simplu nu există pentru ele. În special, acești clienți nu au putut stabili o conexiune securizată cu site-ul bbc.co.uk. Pentru a rezolva problema, administratorii BBC au fost nevoiți să recurgă la un truc: ei prin intermediul unor certificate intermediare suplimentare, implicând rădăcini vechi și , care nu au expirat încă.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermediate)
GlobalSign Root CA - R5 (Intermediate)
GlobalSign Root CA - R3 (Intermediate)
Aceasta este o soluție temporară. Problema nu va dispărea dacă software-ul clientului nu este actualizat. Un televizor inteligent este, de fapt, un computer limitat în funcționalitate care rulează Linux. Și fără actualizări, certificatele sale rădăcină vor expira inevitabil.
Aceasta se aplică tuturor dispozitivelor, nu doar televizoarelor. Dacă aveți orice dispozitiv conectat la internet și care a fost promovat ca un dispozitiv „inteligent”, atunci problema certificatelor expirate îl afectează aproape cu siguranță. Dacă dispozitivul nu se actualizează, depozitul rădăcină CA se va învechi în timp, iar problema va ieși la suprafață. Cât de repede apare problema depinde de momentul ultimei actualizări a depozitului rădăcină. Acesta poate fi cu câțiva ani înainte de data reală a lansării dispozitivului.
Apropo, aceasta este problema pentru care unele platforme media mari nu pot folosi centrele de certificare automatizate moderne precum Let’s Encrypt, scrie Scott Helme. Pentru televizoarele inteligente, acestea nu sunt potrivite, iar numărul rădăcinilor este prea mic pentru a garanta suportul certificatului pe dispozitivele învechite. În caz contrar, televizorul pur și simplu nu va putea rula serviciile moderne de streaming.
Ultimul incident cu AddTrust a arătat că chiar și marile companii IT nu sunt pregătite pentru expirarea unui certificat rădăcină.
Soluția problemei este una singură — actualizarea. Dezvoltatorii de dispozitive inteligente trebuie să asigure din timp un mecanism de actualizare a software-ului și a certificatelor rădăcină. Pe de altă parte, producătorii nu au interesul de a menține funcționalitatea dispozitivelor lor după expirarea garanției.
Sursa: habr.com
