

kdpv — Reuters
Dacă ați închiriat un server, atunci nu aveți control deplin asupra acestuia. Aceasta înseamnă că în orice moment, către providerul de găzduire pot veni persoane special pregătite și pot cere să le furnizați orice date ale dumneavoastră. Iar gazda le va oferi, dacă cererea este formulată legal.
Nu doriți deloc ca jurnalele serverului dumneavoastră web sau datele utilizatorilor să ajungă la altcineva. Nu se poate construi o protecție ideală. Este aproape imposibil să te protejezi de gazda care deține hipervizorul și îți oferă o mașină virtuală. Dar, poate, este posibil să reduci puțin riscurile. Criptarea mașinilor închiriate nu este atât de inutilă pe cât pare la prima vedere. De asemenea, să ne uităm la amenințările de extragere a datelor din servere fizice.
Modelul amenințărilor
În general, gazda va încerca să protejeze cât mai mult interesele clientului, atât cât permite legea. Dacă într-o scrisoare de la autoritățile oficiale au cerut doar jurnalele de acces, gazda nu va oferi copiile tuturor mașinilor virtuale cu bazele de date. Nu ar trebui, cel puțin. Dacă vor solicita toate datele, atunci gazda va copia discurile virtuale cu toate fișierele și nu veți ști despre acest lucru.
Indiferent de scenariul evenimentelor, sarcina dumneavoastră principală este să faceți atacul prea complicat și scump. De obicei, există trei principale variante de amenințare.
Oficial
Cel mai des, la biroul oficial al gazdei se trimite o scrisoare pe suport de hârtie cu cererea de a furniza datele necesare conform ordinului respectiv. Dacă totul este redactat corect, gazda oferă jurnalele de acces necesare și alte date autorităților oficiale. De obicei, se cere doar trimiterea datelor necesare.
Ocazional, dacă este absolut necesar, reprezentanții autorităților de aplicare a legii vin personal la datacenter. De exemplu, când aveți propriul server dedicat și datele de acolo pot fi obținute doar fizic.
În toate țările, pentru a obține acces pe un teren privat, pentru a efectua o percheziție și pentru alte activități, este necesară dovada că datele pot conține informații importante pentru investigarea unei infracțiuni. De asemenea, este necesar un mandat de percheziție întocmit conform tuturor reglementărilor. Aici pot exista nuanțe legate de particularitățile legislației locale. Cel mai important lucru de înțeles este că, în cazul unui parcurs oficial corect, reprezentanții centrului de date nu vor lăsa pe nimeni mai departe de punctul de control.
Mai mult, în majoritatea țărilor nu poți pur și simplu să iei echipamente funcționale. De exemplu, în Rusia, până la sfârșitul anului 2018, conform articolului 183 din Codul de Procedură Penală al Federației Ruse, partea 3.1, era garantat că, în cadrul unei percheziții, confiscarea suporturilor electronice de informații se efectuează cu participarea unui specialist. La cererea proprietarului legal al suporturilor electronice de informații sau a posesorului informațiilor conținute pe acestea, specialistul participând la percheziție, în prezența martorilor, se realizează copierea informațiilor de pe suporturile electronice de informații.
Din păcate, ulterior acest punct a fost eliminat din articol.
Secret și neoficial
Aceasta este deja domeniul de activitate al colegilor specializați din NSA, FBI, MI5 și alte organizații cu acronime. Cel mai adesea, legislația țărilor prevede puteri extrem de extinse pentru astfel de structuri. Mai mult, aproape întotdeauna există o interdicție legală asupra oricărei divulgări directe sau indirecte a faptului colaborării cu astfel de agenții de forță. În Rusia există norme legale similare. .
În cazul unei astfel de amenințări pentru datele tale, acestea aproape că vor fi extrase cu siguranță. În plus față de simpla confiscare, se pot folosi toate arsenalul neoficial de backdoor-uri, vulnerabilitățile de tip zero-day, extragerea datelor din memoria operativă a mașinii tale virtuale și alte surprize plăcute. Providerul de hosting va fi obligat să ajute în mod maxim specialiștii agențiilor de aplicare a legii.
Angajat necorespunzător
Nu toate persoanele sunt la fel de bine intenționate. Unii dintre administratorii de datacentere ar putea alege să câștige un venit suplimentar vânzând datele dumneavoastră. Ulterior, desfășurarea evenimentelor depinde de autoritatea și accesările sale. Cel mai neplăcut lucru este că un administrator cu acces la consola de virtualizare are control complet asupra mașinilor dumneavoastră. Oricând poate crea un snapshot împreună cu tot conținutul memoriei RAM și poate studia ulterior în detaliu.
VDS
Așadar, aveți o mașină virtuală pe care v-a furnizat-o providerul de hosting. Cum puteți organiza criptarea pentru a vă proteja? De fapt, aproape că nu există metode. Mai mult, chiar și un server dedicat străin poate fi, în final, o mașină virtuală, în care sunt integrate dispozitivele necesare.
Dacă scopul sistemului de la distanță nu este doar stocarea datelor, ci și realizarea unor calcule, atunci singura opțiune pentru a lucra cu o mașină de încredere va fi implementarea . În acest timp, sistemul va efectua calcule fără a avea capacitatea de a înțelege ce anume realizează. Din păcate, costurile de implementare a unei astfel de criptări sunt atât de mari încât aplicarea practică a acesteia este, în prezent, limitată la sarcini foarte restrânse.
Plus, în momentul în care mașina virtuală este pornită și realizează diverse acțiuni, toate volumele criptate se află într-o stare accesibilă; altfel, sistemul de operare pur și simplu nu va putea lucra cu ele. Asta înseamnă că, având acces la consola de virtualizare, puteți oricând crea un snapshot al mașinii în funcțiune și extrage toate cheile din memoria RAM.
Mulți furnizori au încercat să organizeze criptarea hardware a memoriei RAM pentru a se asigura că nici măcar providerul de hosting nu are acces la aceste date. De exemplu, tehnologia Intel Software Guard Extensions, care creează zone în spațiul de adrese virtuale, protejate de citire și scriere din exterior de către alte procese, inclusiv kernelul sistemului de operare. Din păcate, nu veți putea aveți încredere deplină în aceste tehnologii, deoarece veți fi limitat la mașina dumneavoastră virtuală. În plus, există deja exemple concrete împotriva acestei tehnologii. Cu toate acestea, criptarea mașinilor virtuale nu este la fel de lipsită de sens cum ar putea părea.
Criptăm datele pe VDS
Aș vrea să precizez că tot ce facem mai jos nu oferă o protecție completă. Hypervizorul va permite să facem copiile necesare fără a opri serviciul și fără ca dumneavoastră să observați.
- Dacă, la cerere, gazda va trimite o imagine "rece" a mașinii dumneavoastră virtuale, sunteți într-o siguranță relativă. Acesta este cel mai frecvent scenariu.
- Dacă gazda va oferi un snapshot complet al unei mașini funcționând, atunci situația nu este prea bună. Toate datele vor fi montate în sistem în mod deschis. În plus, va exista posibilitatea de a explora RAM-ul în căutarea cheilor private și a altor astfel de date.
În mod implicit, dacă ați desfășurat un sistem de operare dintr-o imagine vanilă, gazda nu are acces root. Poate fi întotdeauna montat un suport cu o imagine de salvare și schimbat parola pentru root, realizând un chroot în mediu virtual. Dar aceasta va necesita repornirea, ceea ce va fi observat. În plus, toate partițiile criptate montate vor fi închise.
Cu toate acestea, dacă desfășurarea mașinii virtuale nu este dintr-o imagine vanilă, ci dintr-una pregătită anterior, gazda poate adesea să adauge un cont cu privilegii pentru a ajuta în situații de urgență ale clientului. De exemplu, pentru a schimba o parolă uitată pentru root.
Chiar și în cazul unui snapshot complet, nu este totul atât de sumbru. Atacatorul nu va primi fișierele criptate dacă le-ați montat dintr-un sistem de fișiere la distanță al unei alte mașini. Da, în teorie, se poate să se scotocească în dump-ul de memorie și să extragă cheile de criptare de acolo. Dar în practică, aceasta este foarte complicat și este foarte puțin probabil ca procesul să avanseze dincolo de simple transferuri de fișiere.
Comandăm o mașină
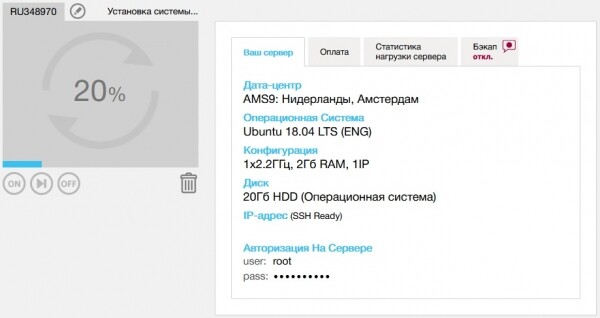
Pentru scopurile noastre de testare, luăm o mașină simplă în . Nu avem nevoie de multe resurse, așa că vom alege opțiunea cu plată pentru megaherții efectiv utilizați și trafic. Va fi suficient pentru a ne juca.
Classic dm-crypt pentru întreaga partiție nu a funcționat. Disk-ul este livrat implicit într-o singură parte, cu root pe întreaga partiție. Reducerea unei partiții ext4 pe root-ul montat este practic garantată a deveni un brick în loc de sistem de fișiere. Am încercat) Buba nu a ajutat.
Creăm un container criptat
Așadar, nu vom cripta întreaga secțiune, ci vom folosi containere criptate de fișiere, și anume VeraCrypt, care a trecut auditul și este de încredere. Acest lucru este suficient pentru scopurile noastre. Mai întâi, descărcăm și instalăm pachetul CLI de pe site-ul oficial. Puteți verifica și semnătura.
wget https://launchpad.net/veracrypt/trunk/1.24-update4/+download/veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
dpkg -i veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
Acum vom crea containerul în directorul nostru home, pentru a-l monta manual la repornire. În varianta interactivă, specificați dimensiunea containerului, parola și algoritmii de criptare. Puteți alege algoritmul patriotic Kuznechik și funcția hash Streebog.
veracrypt -t -c ~/my_super_secretAcum să instalăm nginx, să montăm containerul și să încărcăm în el informațiile secrete.
mkdir /var/www/html/images
veracrypt ~/my_super_secret /var/www/html/images/
wget https://upload.wikimedia.org/wikipedia/ru/2/24/Lenna.png
Să ajustăm /var/www/html/index.nginx-debian.html pentru a obține pagina dorită și putem verifica.
Ne conectăm și verificăm
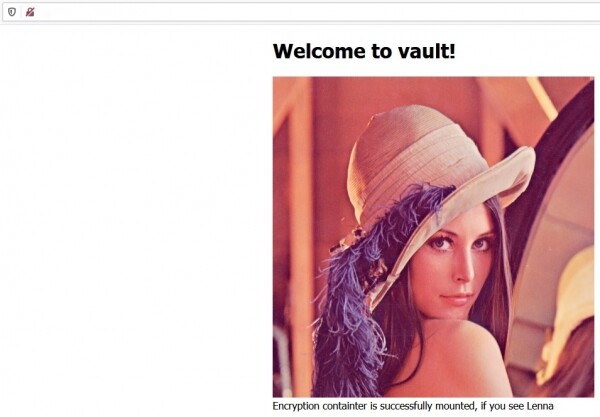
Containerul este montat, datele sunt disponibile și sunt livrate.
Iată mașina după repornire. Datele sunt în siguranță în ~/my_super_secret.
Dacă este foarte necesar și doriți ceva avansat, puteți criptat întreaga OS, astfel încât la repornire să ceară conectare prin ssh și introducerea parolei. Acest lucru va fi de asemenea suficient în scenariul de extragere simplă a „datelor reci”. Iată și criptarea de la distanță a discurilor. Deși în cazul VDS este complicat și excesiv.
Bare metal
Nu este atât de simplu să îți pui propriul server în data center. Un server dedicat extern poate fi o mașină virtuală, la care sunt conectate toate dispozitivele. Dar lucruri interesante în ceea ce privește protecția încep să apară atunci când aveți posibilitatea de a plasa în data center serverul fizic de încredere. Aici deja puteți folosi în întregime dm-crypt, VeraCrypt sau orice alt tip de criptare la alegerea dumneavoastră.
Trebuie să înțelegem că, atunci când implementăm criptarea totală, serverul nu va putea porni singur după repornire. Va fi necesar să stabilim conexiunea cu interfața locală IP-KVM, IPMI sau alt echivalent similar. După care introducem manual cheia principală. Schema nu arată foarte bine din punct de vedere al continuității și fiabilității, dar nu există alternative semnificative, dacă datele sunt atât de valoroase.
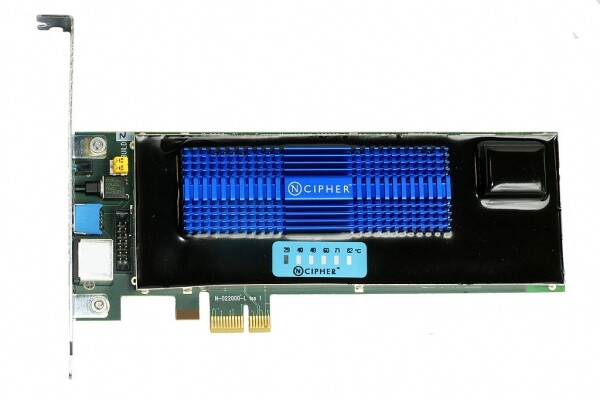
NCipher nShield F3 Hardware Security Module
O variantă mai blândă presupune ca datele să fie criptate, iar cheia să se afle direct în server, într-un HSM (Hardware Security Module) special. De obicei, acestea sunt dispozitive foarte funcționale, care nu doar că asigură criptografie hardware, dar au și mecanisme de detectare a încercărilor de acces fizic neautorizat. Dacă cineva începe să forțeze serverul cu un polizor, HSM-ul cu o sursă de alimentare independentă va șterge cheile pe care le stochează în memorie. Atacatorul va primi un amestec criptat. De asemenea, repornirea poate avea loc automat.
Ștergerea cheilor este o variantă mult mai rapidă și umană decât activarea unei bombe termice sau a unui descărcător electromagnetic. Vecinii din centrul de date vă vor totuși aborda cu nemulțumiri pentru un timp îndelungat. Cu atât mai mult, în cazul utilizării criptării pe porțile de stocare nu veți resimți practic niciun overhed. Totul se întâmplă transparent pentru sistemul de operare. Totuși, trebuie să aveți încredere în Samsung și să sperați că utilizează AES256 corect, nu un simplu XOR.
În același timp, nu trebuie uitat că toate porturile suplimentare trebuie să fie dezactivate fizic sau pur și simplu umplute cu un compus. Altfel, oferiți atacatorilor oportunitatea de a efectua . Dacă aveți un PCI Express sau Thunderbolt expus, inclusiv USB cu suport pentru acesta, sunteți vulnerabil. Atacatorul va putea efectua un atac prin aceste porturi și obține acces direct la memoria cu cheile.
Într-o variantă foarte sofisticată, atacatorul va putea efectua un atac de tip cold boot. În acest caz, el va turna o cantitate bună de azot lichid în serverul dumneavoastră, va extrage cu brutalitate modulele de memorie înghețate și va obține un dump cu toate cheile. Adesea, pentru realizarea atacului, este suficient un spray de răcire obișnuit și o temperatură în jur de -50 de grade. Există și o variantă mai delicată. Dacă nu ați dezactivat bootarea de pe dispozitive externe, algoritmul atacatorului va fi și mai simplu:
- Înghețați modulele de memorie fără a deschide carcasa
- Conectați stick-ul de boot pe care l-ați pregătit
- Folosiți utilitare speciale pentru a extrage datele din memoria RAM care au supraviețuit repornirii, datorită înghețării.
Împarte și cucerește
Ok, avem doar mașini virtuale, dar vrem să reducem în vreun fel riscurile de scurgere a datelor.
Se poate încerca să se reproiecteze arhitectura și să se separe stocarea datelor de procesare în diferite jurisdicții. De exemplu, frontend-ul cu cheile de criptare la un provider din Cehia, iar backend-ul cu date criptate undeva în Rusia. În cazul unei încercări standard de confiscare, este extrem de puțin probabil ca autoritățile să poată acționa simultan în diferite jurisdicții. În plus, aceasta ne protejează parțial de scenariul în care se realizează un snapshot.
Sau se poate lua în considerare o opțiune complet curată — criptarea End-to-End. Desigur, aceasta depășește cadrul cerințelor și nu implică efectuarea calculelor pe partea mașinii externe. Cu toate acestea, este o opțiune acceptabilă atunci când este vorba despre stocarea și sincronizarea datelor. De exemplu, acest lucru este foarte bine implementat în Nextcloud. În același timp, sincronizarea, versionarea și alte caracteristici ale serverului nu vor dispărea.
În concluzie
Nu există sisteme perfect protejate. Sarcina constă doar în a face atacul mai costisitor decât beneficiul potențial.
O reducere a riscurilor de acces la date pe un server virtual poate fi obținută, combinând criptarea cu stocarea separată la diferiți provider.
O opțiune mai mult sau mai puțin fiabilă este utilizarea unui server pe care îl deții.
Însă providerul tot va trebui să fie de încredere, într-un fel sau altul. Aici se bazează toată industria.
Sursa: habr.com
