

Fiabilitatea criptării este unul dintre cei mai importanți indicatori în utilizarea sistemelor informaționale pentru afaceri, având în vedere că ele sunt implicate zilnic în transmiterea unei cantități uriașe de informații confidențiale. Un instrument comun de evaluare a calității unei conexiuni SSL este testul independent de la Qualys SSL Labs. Deoarece acest test poate fi rulat de oricine, pentru furnizorii de SaaS este esențial ca evaluarea în acest test să fie maximă. Nu doar furnizorii de SaaS se îngrijesc de calitatea conexiunii SSL, ci și întreprinderile obișnuite. Pentru acestea, acest test reprezintă o oportunitate excelentă de a identifica potențialele puncte vulnerabile și de a închide din timp toate breșele pentru cibercriminali.
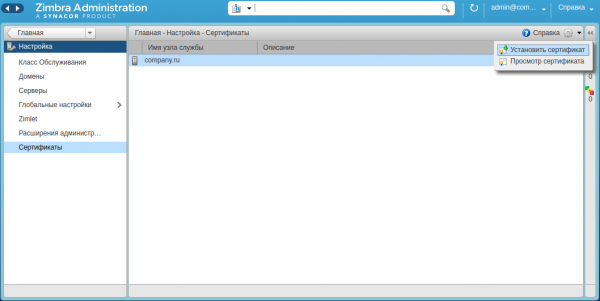
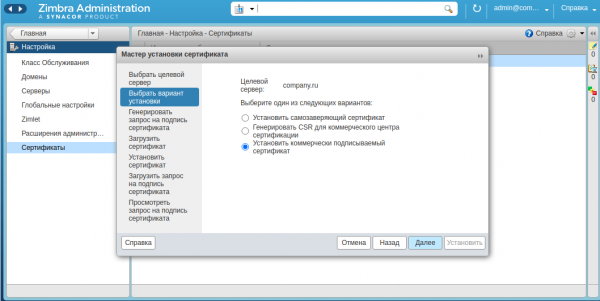
În Zimbra OSE sunt acceptate două tipuri certificatelor SSL. Primul este certificat auto-semnat, care se adaugă automat la instalare. Acest certificat este gratuit și nu are restricții de utilizare în timp, ceea ce înseamnă că este ideal pentru testarea Zimbra OSE sau pentru utilizarea acesteia exclusiv în cadrul rețelei interne. Totuși, la accesarea clientului web, utilizatorii vor vedea un avertisment din partea browser-ului că acest certificat nu este de încredere, iar testul de la Qualys SSL Labs va fi eșuat definitiv de serverul dumneavoastră.
Al doilea este un certificat SSL comercial, semnat de o autoritate de certificare. Aceste certificate sunt acceptate fără probleme de browsere și sunt folosite de obicei în exploatarea comercială a Zimbra OSE. Imediat după instalarea corectă a certificatului comercial, Zimbra OSE 8.8.15 afișează nota A în testul de la Qualys SSL Labs. Acesta este un rezultat excelent, dar obiectivul nostru este să atingem rezultatul A+.
Pentru a atinge cea mai mare evaluare în testul de la Qualys SSL Labs atunci când folosiți Zimbra Collaboration Suite Open-Source Edition, trebuie să urmați câțiva pași:
1. Creșterea parametrilor protocolului Diffie-Hellman
În mod implicit, în toate componentele Zimbra OSE 8.8.15 care folosesc OpenSSL, valoarea parametrilor protocolului Diffie-Hellman este de 2048 biți. În principiu, aceasta este mai mult decât suficientă pentru a obține un rating A+ în testul Qualys SSL Labs. Cu toate acestea, în cazul în care faceți upgrade de la versiuni mai vechi, valoarea parametrilor poate fi mai mică. Prin urmare, se recomandă ca, după finalizarea actualizării, să rulați comanda zmdhparam set -new 2048, care va ridica parametrii protocolului Diffie-Hellman la acceptabili 2048 biți; de asemenea, prin această comandă, puteți să creșteți valoarea parametrilor la 3072 sau 4096 biți, ceea ce, pe de o parte, va duce la o creștere a timpului de generare, dar, pe de altă parte, va îmbunătăți nivelul de securitate al serverului de e-mail.
2. Activarea listei recomandate de cipher-uri utilizate
În mod implicit, Zimbra Collaboration Suite Open-Source Edition suportă o gamă largă de cipher-uri puternice și slabe, prin care sunt criptate datele ce trec pe o conexiune securizată. Totuși, utilizarea cipher-urilor slabe reprezintă un dezavantaj semnificativ în auditul securității conexiunii SSL. Pentru a evita acest lucru, necesită configurarea listei de cipher-uri utilizate.
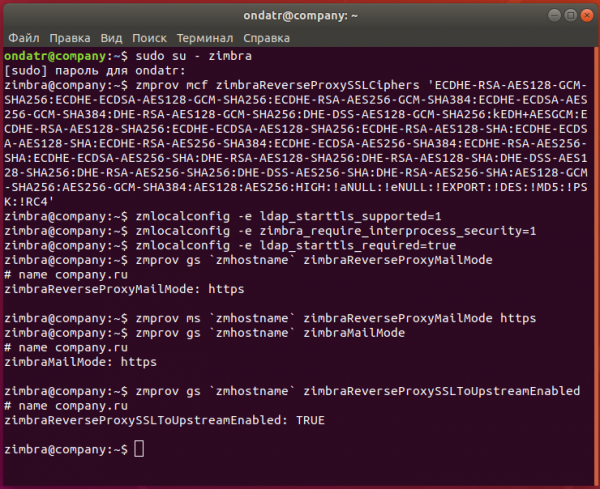
Pentru aceasta, trebuie să folosiți comanda zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Această comandă include imediat un set de cipher-uri recomandate și, grație ei, se pot adăuga direct în listă cipher-uri de încredere și se pot exclude pe cele nesigure. Acum rămâne doar să restartați nodurile cu proxy invers cu comanda zmproxyctl restart. După restart, modificările efectuate vor avea efect.
În cazul în care această listă nu vă satisface din diverse motive, puteți elimina din ea câteva cipher-uri slabe folosind comanda zmprov mcf +zimbraSSLExcludeCipherSuites. De exemplu, comanda zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, care va exclude complet utilizarea cifrurilor RC4. Puteți face același lucru și cu cifrurile AES și 3DES.
3. Activarea HSTS
Mecanismele activate de impunere a criptării conexiunii și restaurării sesiunilor TLS sunt, de asemenea, condiții obligatorii pentru a obține cea mai înaltă notă la testul de la Qualys SSL Labs. Pentru a le activa, trebuie să introduceți comanda zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Această comandă va adăuga antetul necesar în configurație, iar pentru ca noile setări să aibă efect, va trebui să reporniți Zimbra OSE cu comanda zmcontrol restart.
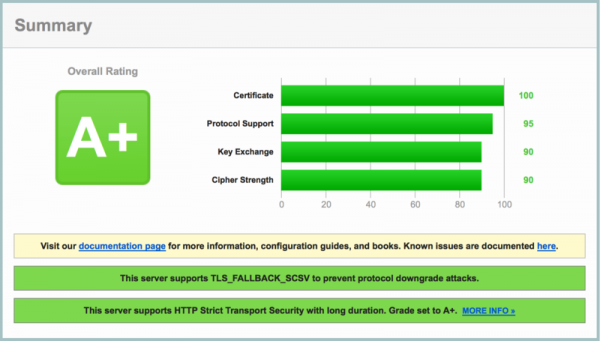
Deja în această etapă, testul de la Qualys SSL Labs va arăta un scor A+, însă dacă doriți să îmbunătățiți suplimentar securitatea serverului dumneavoastră, puteți lua și alte măsuri.
De exemplu, puteți activa criptarea forțată a conexiunilor între procese, precum și activarea criptării forțate atunci când vă conectați la serviciile Zimbra OSE. Pentru a verifica conexiunile între procese, trebuie să introduceți următoarele comenzi:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
Pentru a activa criptarea forțată, trebuie să introduceți:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Datorită acestor comenzi, toate conexiunile cu serverele proxy-servers și serverele poștale vor fi criptate, iar toate aceste conexiuni vor fi proxied.
Astfel, urmând recomandările noastre, nu numai că veți obține o notă excelentă în testul de securitate a conexiunii SSL, dar veți îmbunătăți semnificativ securitatea întregii infrastructuri Zimbra OSE.
Pentru orice întrebări legate de Zextras Suite, puteți contacta reprezentanta companiei „Zextras” Ekaterina Triandafylidi la adresa de email katerina@zextras.com
Sursa: habr.com
