

Astăzi, în centrul atenției noastre nu se află doar gama de produse Huawei pentru crearea rețelelor de centre de date, ci și modul în care să construim soluții complexe avansate pe baza acestora. Vom începe cu scenariile, apoi vom trece la funcțiile specifice, echipamentele suportate și vom încheia cu o prezentare a dispozitivelor specifice care pot sta la baza centrelor de date moderne cu cel mai înalt nivel de automatizare a proceselor de rețea.
Indiferent cât de impresionante sunt specificațiile echipamentelor de rețea, posibilitățile soluțiilor arhitecturale aplicate pe baza acestora sunt definite de cât de eficientă poate fi integrarea reciprocă a tehnologiilor hardware, software, virtuale și altor tehnologii asociate. Încercând să ținem pasul cu vremurile, ne străduim să oferim clienților posibilități moderne și promițătoare, care adesea depășesc cele mai îndrăznețe concepții ale altor furnizori.
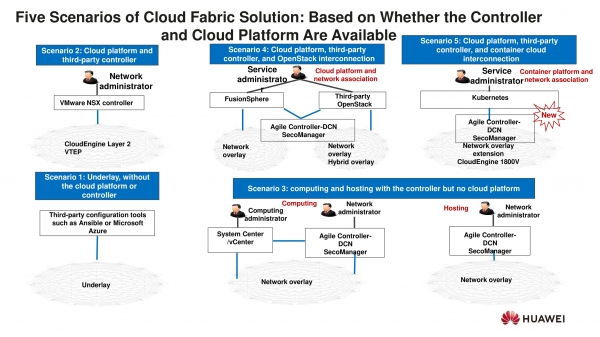
Soluțiile bazate pe Cloud Fabric includ rețeaua centrului de date, controlerul SDN, precum și alte componente necesare pentru proiectul specific, inclusiv de la alți producători.
Primul și cel mai simplu scenariu implică utilizarea unui număr minim de componente: rețeaua este construită pe baza hardware-ului Huawei și a instrumentelor externe pentru automatizarea proceselor de gestionare a rețelei și a monitorizării acesteia. De exemplu, cum ar fi Ansible sau Microsoft Azure.
Al doilea scenariu presupune că clientul folosește deja un sistem de virtualizare și SDN pentru centrele de date, să zicem NSX, și dorește să utilizeze echipamentele Huawei ca VTEP hardware (Virtual Tunnel End Point) în cadrul soluției VMware existente. Pe site-ul acestei companii a echipamentelor Huawei care au fost testate și pot fi utilizate ca VTEP. Deoarece nu este un secret că, oricât de reușite ar fi soluțiile software VXLAN (Virtual Extensible LAN) pe switch-uri virtuale, implementările hardware sunt mai eficiente din punct de vedere al performanței.
Scenariul trei se referă la construirea sistemelor de tip hosting & computing, care includ un controler, dar nu au o platformă de nivel superior cu care să fie necesară integrarea. Una dintre variantele de implementare a acestui scenariu presupune existența unui controler SDN separat Agile Controller-DCN. Această arhitectură poate fi utilizată de administratori de sistem pentru a efectua operațiuni zilnice de gestionare a rețelei. O variantă mai avansată a celui de-al treilea scenariu se bazează pe interacțiunea Agile Controller-DCN cu VMware vCenter, unite printr-un anumit proces de afaceri, dar din nou, fără un sistem superior de administrare.
Al patrulea scenariu este remarcabil — integrarea cu o platformă de nivel superior bazată pe OpenStack sau produsul nostru de virtualizare FusionSphere. Înregistrăm numeroase cereri pentru astfel de soluții arhitecturale, dintre care OpenStack (CentOS, Red Hat etc.) este cel mai popular. Totul depinde de platforma de orchestrare și gestionare a resurselor computaționale utilizată în centrul de date.
Cinci-ul scenariul este complet nou. Pe lângă comutatoarele hardware bine cunoscute, acesta include un comutator virtual distribuit CloudEngine 1800V (CE1800V), care poate fi utilizat doar cu KVM (Kernel-based Virtual Machine). Această arhitectură presupune combinarea Agile Controller-DCN cu platforma de containerizare Kubernetes prin intermediul pluginului CNI. Astfel, Huawei împreună cu întreaga lume avansează de la virtualizarea gazdelor la virtualizarea sistemelor de operare.
Mai multe detalii despre containerizare
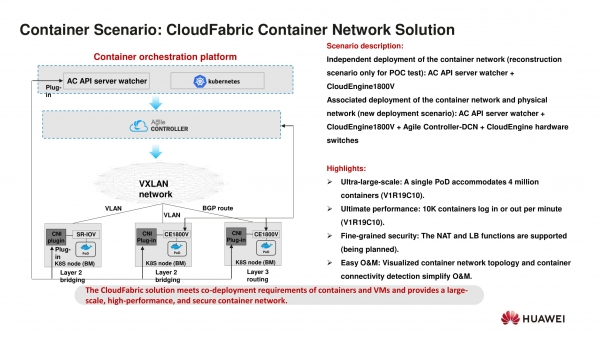
Anterior, am menționat comutatorul virtual CE1800V, desfășurat prin intermediul Agile Controller-DCN. Împreună cu comutatoarele hardware Huawei, acestea formează un fel de 'overlay hibrid'. În curând, scenariile de containerizare de la Huawei vor primi suport pentru funcționalități NAT și echilibrare a încărcării.
O limitare a arhitecturii este imposibilitatea utilizării CE1800V separat de Agile Controller-DCN. De asemenea, trebuie avut în vedere că un PoD al platformei Kubernetes poate conține nu mai mult de 4 milioane de containere.
Conectarea la rețeaua VXLAN a centrului de date se face prin intermediul VLAN (Rețea Locală Virtuală), dar există și o variantă în care CE1800V acționează ca VTEP cu procesul BGP (Protocolul de Frontieră). Aceasta permite schimbul de rute BGP cu rețeaua principală fără a implica comutatoare hardware separate.
Rețele bazate pe intenții: rețele care analizează intențiile
Conceptul de Rețea Bazată pe Intenții (IDN) Huawei început încă din 2018. De atunci, compania nu a oprit lucrările la rețelele care, prin tehnologia de cloud computing, big data și inteligență artificială, analizează scopurile și intențiile utilizatorilor.
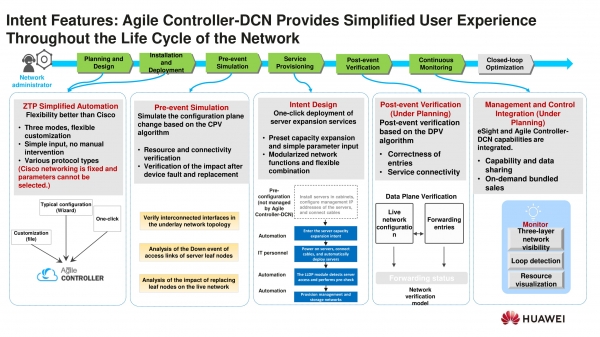
Practic, vorbim despre o tranziție de la automatizare la autonomitate. Intenția exprimată de utilizator se transformă în recomandări ale produselor de rețea despre cum să fie realizată această intenție. La baza acestei funcționalități stau capabilitățile Agile Controller-DCN, care vor fi adăugate în produs pentru a susține punerea în aplicare a ideologiei IDN.
Pe termen lung, odată cu implementarea IDN, va fi posibilă desfășurarea serviciilor de rețea cu un singur clic, ceea ce implică un grad foarte înalt de automatizare. Arhitectura modulară a funcțiilor de rețea și capacitatea de a combina aceste funcții vor permite administratorului să indice cu ușurință ce servicii trebuie să devină disponibile într-un anumit segment de rețea.
Pentru a atinge un astfel de nivel de gestionabilitate, procesul ZTP (Zero Touch Provisioning) este foarte important. Huawei a realizat progrese semnificative în acest sens, oferind astfel posibilitatea desfășurării complete a rețelei „din cutie”.
Următorul pas în procesul de instalare și desfășurare include în mod necesar procedura de verificare a conectivității rețelei între resurse și evaluarea modificărilor performanței rețelei în funcție de modul său de operare. Această etapă implică simularea înainte de începutul exploatării reale.
Următorul pas este configurarea serviciilor în funcție de nevoile clientului (provisioning de servicii) și verificarea acestora, realizată cu instrumentele integrate Huawei. Apoi, rămâne doar să se monitorizeze rezultatul.
Parcurgerea întregului proces descris poate fi realizată acum cu ajutorul unui singur mecanism complex bazat pe platforma iMaster NCE, care conține Agile Controller-DCN și sistemul de gestionare a elementelor rețelei (EMS) eSight.
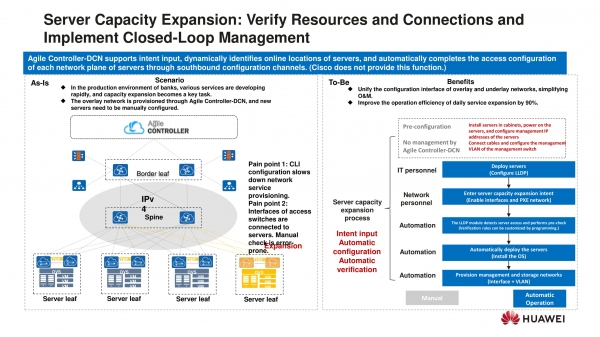
În prezent, Agile Controller-DCN poate verifica disponibilitatea resurselor și existența conexiunilor, precum și să reacționeze proactiv (după aprobatul administratorului) la apariția problemelor în rețea. Adăugarea serviciilor necesare se face acum manual, dar în viitor, Huawei intenționează să automatizeze această și alte operațiuni, cum ar fi desfășurarea serverelor, configurarea rețelelor pentru stocarea de date etc.
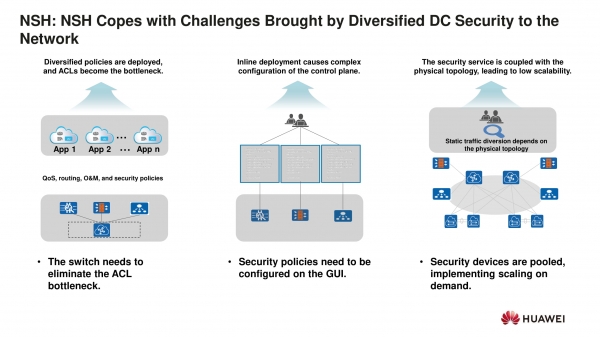
Lanțuri de servicii și microsegmentare
Agile Controller-DCN este capabil să proceseze anteturile de servicii (Net Service Headers, sau NSH) conținute în pachetele VXLAN. Acest lucru este util pentru crearea lanțurilor de servicii (service chains). De exemplu, doriți să trimiteți pachete de un anumit tip pe un traseu diferit de cel oferit de protocolul standard de rutare. Înainte de a părăsi rețeaua, acestea trebuie să treacă printr-un dispozitiv (de exemplu, un firewall). Pentru aceasta, este suficient să configurați un lanț de servicii care conține regulile necesare. Prin intermediul acestui mecanism, este posibilă, de exemplu, configurarea politicilor de securitate, dar există și alte domenii de aplicare.
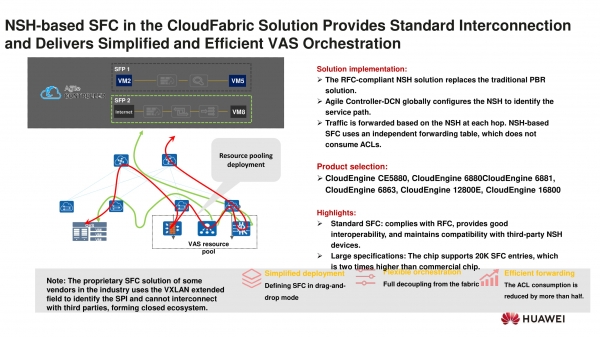
Diagrama ilustrează clar funcționarea lanțurilor de servicii conforme cu RFC, bazate pe NSH, precum și o listă a switchurilor hardware care le suportă.
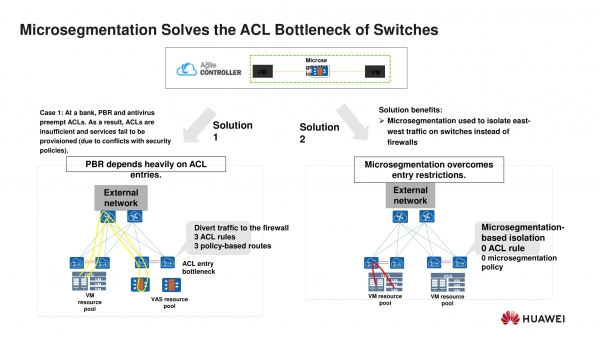
Capacitățile soluțiilor Huawei în domeniul creării lanțurilor de servicii sunt completate de instrumentele de microsegmentare - o metodă de securitate în rețea care presupune izolarea segmentelor de securitate până la nivelul elementelor individuale ale sarcinilor de lucru. Eliminarea 'gâtului de sticlă' din listele de control al accesului (Access Control List sau ACL) este facilitată de absența necesității de a configura manual o cantitate enormă de ACL.
Exploatare inteligentă
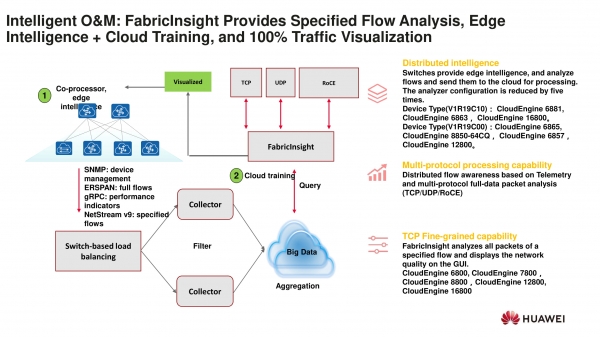
Trecând la problema exploatării rețelei, nu se poate să nu menționăm un alt component al brandului umbrelă iMaster NCE — analizorul de rețea inteligent FabricInsight. Acesta oferă oportunități extinse pentru colectarea telemetriei și a informațiilor despre fluxurile de date din rețea. Telemetria este colectată prin gRPC și acumulează date despre pachetele trecute, cele în așteptare și cele pierdute. Al doilea set mare de informații este agregat prin ERSPAN (Encapsulated Remote Switch Port Analyzer) și oferă o imagine a fluxurilor de date din data center. Practic, este vorba despre colectarea antetelor TCP și a volumului de informație transmis în cadrul fiecărei sesiuni TCP. Acest lucru poate fi realizat folosind diferite dispozitive Huawei — lista acestora este prezentată în schemă.
Nu sunt uitate nici SNMP și NetStream, astfel că Huawei folosește atât mecanisme vechi, cât și noi, pentru a trece de la o rețea considerată „cutie neagră” la o rețea despre care știm practic totul.
AI Fabric: rețele inteligente fără pierderi
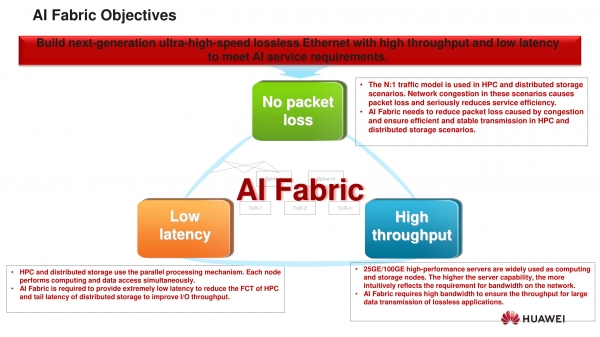
Funcțiile AI Fabric, susținute de echipamentele noastre, sunt concepute pentru a transforma Ethernet într-o rețea de înaltă performanță, cu latențe reduse și fără pierderi de pachete. Acest lucru este esențial pentru implementarea scenariilor principale de desfășurare a aplicațiilor în rețeaua data center.
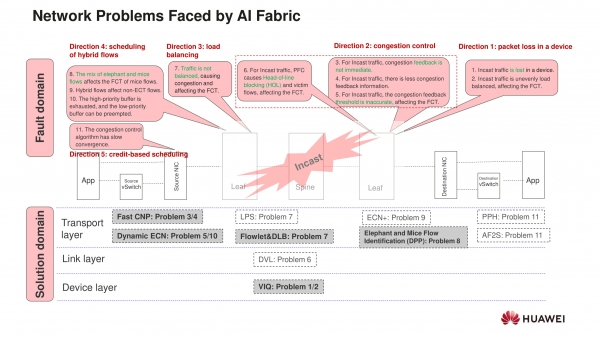
În schema de mai sus, vedem problemele cu care există riscul de a ne confrunta în exploatarea rețelei:
- pierderea pachetelor;
- supraîncărcarea buffer-elor;
- problema încărcării optime a rețelei atunci când se utilizează linkuri paralele.
Echipamentele Huawei implementază mecanisme capabile să rezolve toate aceste probleme. De exemplu, la nivel de cip este implementată tehnologia coadelor virtuale de intrare, care împiedică, de asemenea, blocarea la intrare (HOL blocking).
La nivel de protocoale, există mecanismul Dynamic ECN — modificare dinamică a dimensiunii buffer-ului, precum și Fast CNP — trimiterea rapidă către sursă a pachetelor de mesaje referitoare la problema din rețea.
Egalizarea drepturilor fluxurilor și sprijină tehnologia Dynamic Packet Prioritization (DPP), care constă în plasarea fragmentelor scurte de date din diferite fluxuri într-o coadă separată cu prioritate ridicată. Astfel, pachetele scurte „supraviețuiesc” mai bine în medii cu fluxuri lungi și grele.
Să precizăm că, pentru o funcționare eficientă a mecanismelor menționate anterior, acestea trebuie să fie susținute direct de echipament.
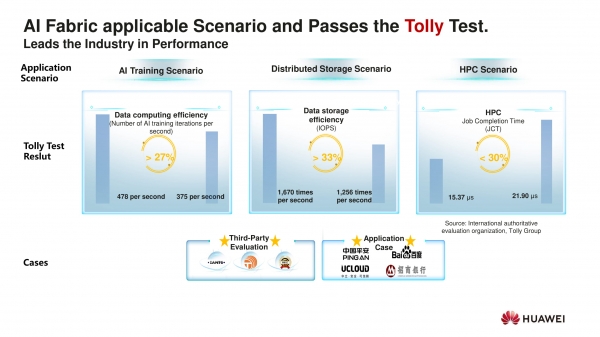
Toate aceste funcții sunt aplicabile în unul dintre cele trei scenarii de utilizare a echipamentelor Huawei:
- în construirea sistemelor de inteligență artificială bazate pe aplicații distribuite;
- în crearea de sisteme de stocare a datelor distribuite;
- în dezvoltarea sistemelor pentru calcul de înaltă performanță (HPC).
Ideile transpuse în «hardware»
După ce am discutat scenariile tipice de utilizare a soluțiilor Huawei și am enumerat principalele lor caracteristici, să trecem direct la echipament.
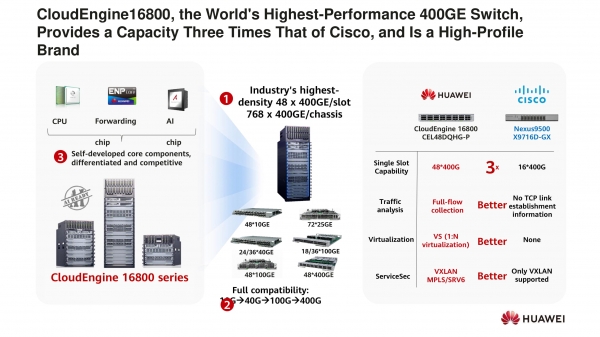
CloudEngine 16800 este o platformă care permite funcționarea prin interfețele de 400 Gbit/s. Caracteristica sa distinctivă este prezența, pe lângă CPU, a unui chip de forwarding propriu și a unui procesor de inteligență artificială necesar pentru implementarea funcționalităților AI Fabric.
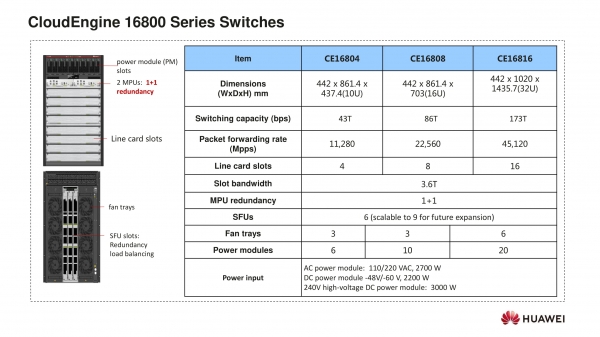
Platforma este realizată pe o arhitectură ortogonală clasică cu un sistem de răcire front to back și este livrată cu unul dintre cele trei tipuri de carcase – cu 4 (10U), 8 (16U) sau 16 (32U) sloturi.
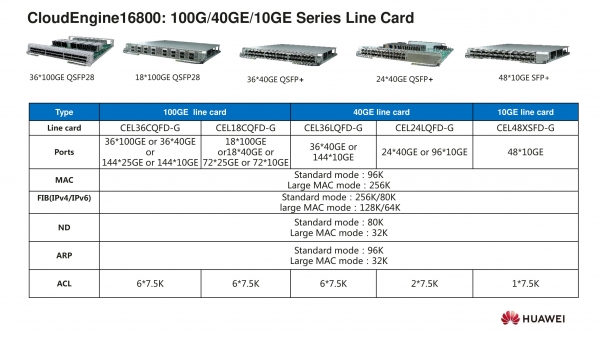
În CloudEngine 16800 pot fi utilizate mai multe tipuri de plăci de linie. Printre acestea se numără atât plăci tradiționale de 10 gigabiți, cât și de 40, precum și de 100 de gigabiți, inclusiv cele complet noi. Se preconizează lansarea de plăci cu interfețe de 25 și 400 Gbit/s.
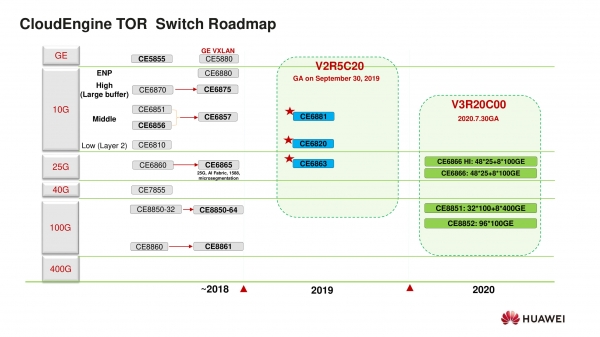
În ceea ce privește switch-urile de tip ToR (Top of rack), modelele lor actuale sunt marcate pe cronologia de mai sus. Cel mai mare interes îl reprezintă noile modele de 25 de gigabiți, switch-urile de 100 de gigabiți cu uplink-uri de 400 de gigabiți, precum și cele dense de 100 de gigabiți cu 96 de porturi.
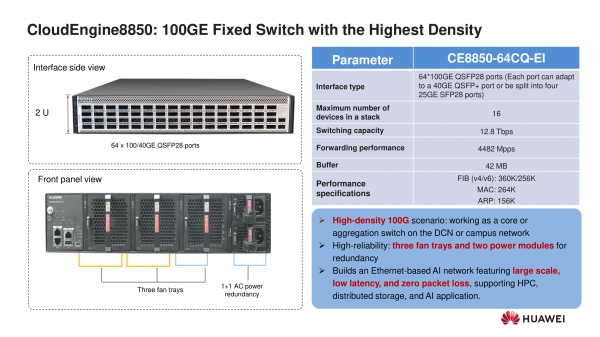
Switch-ul principal Huawei cu configurație fixă deocamdată este CloudEngine 8850. Înlocuitorul său va fi modelul 8851 cu 32 de interfețe de 100 Gbit/s și opt interfețe de 400 Gbit/s, precum și cu capacitatea de a le diviza în 50, 100 sau 200 Gbit/s.
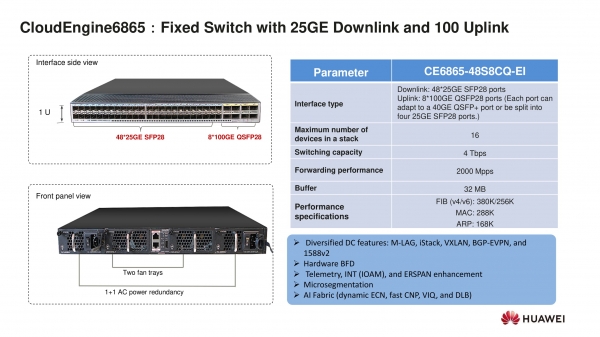
Un alt switch cu configurație fixă, CloudEngine 6865, rămâne deocamdată în portofoliul de produse relevante Huawei. Aceasta este o „caldă de muncă” bine cunoscută, cu acces de 10 / 25 Gbit/s și opt uplink-uri de 100 de gigabiți. De asemenea, susține AI Fabric.
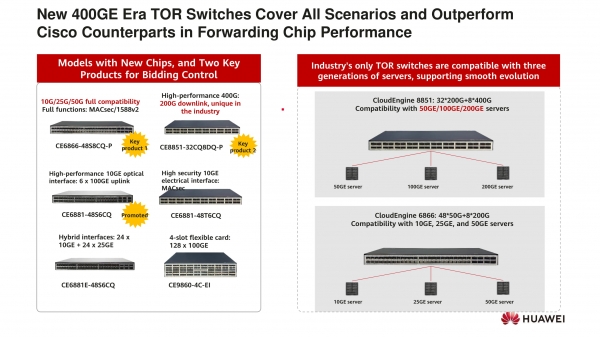
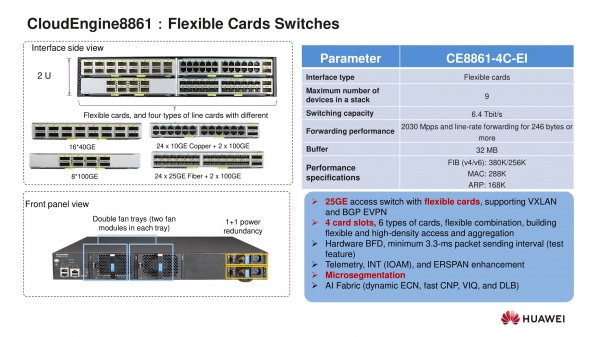
În diagrame sunt vizibile caracteristicile tuturor noilor modele de switch-uri, a căror apariție o așteptăm în următoarele luni, poate chiar săptămâni. Unele întârzieri în lansare sunt legate de situația generată de coronavirus. De asemenea, rămân relevante întrebările legate de presiunea sancțiunilor asupra companiei Huawei, dar toate aceste evenimente pot afecta exclusiv termenele de premiere.
Informații suplimentare despre soluțiile Huawei și opțiunile de utilizare sunt ușor de obținut, abonându-vă la seminariile noastre web sau contactând direct reprezentanții companiei.
***
Vă reamintim că experții noștri organizează regulat seminarii web despre produsele Huawei și tehnologiile utilizate în acestea. Lista seminariilor web pentru săptămânile următoare este disponibilă la .
Sursa: habr.com
