

Bun venit la un nou ciclu de articole dedicat protecției locurilor de muncă personale prin intermediul soluției și noului sistem de gestionare în cloud — . SandBlast Agent a fost examinat de noi în articolele despre și , și am promis de mult să publicăm un curs complet de articole despre implementarea și administrarea agenților. Sistemul de gestionare a agenților Check Point prezentat în cadrul Infinity Portal se potrivește cel mai bine pentru acest lucru — de la momentul înregistrării pe portal până la inițierea scanării stației de lucru de către agent și descoperirea activității malware va dura doar câteva minute.
De ce SandBlast Agent?
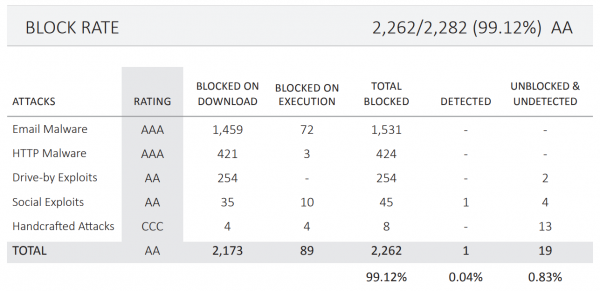
Conform celui mai recent test produsul Check Point SandBlast Agent a obținut un rating de „AA” și statutul „recomandat” cu următoarele rezultate ale testelor:
- Rata de blocare a traficului WEB — 100%;
- Rata de blocare a e-mailurilor — 100%;
- Rata de blocare a amenințărilor offline — 100%;
- Rata de blocare a încercărilor de evaziune — 100%;
- Rata totală de blocare — 99,12%;
- Valoarea falselor alarme False-positive — 0,8%.
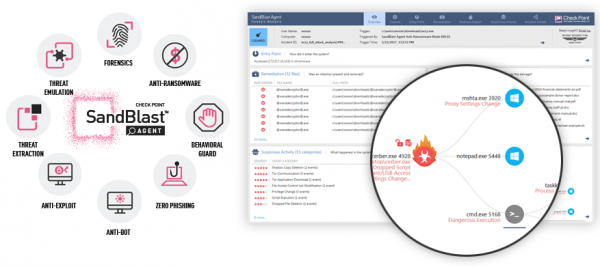
SandBlast Agent asigură un nivel înalt de protecție pentru stațiile de lucru ale utilizatorilor prin colaborarea mai multor componente, denumite „blade-uri” în terminologia Check Point. Descriere scurtă a blade-urilor utilizate în SandBlast Agent:
- Emularea Amenințărilor — tehnologia „sandbox”, rezistentă la diferite tehnici de evaziune, care permite prevenirea atacurilor de tip zero-day;
- Threat Extraction — tehnologia de curățare a fișierelor „în timp real”, care permite utilizatorului să primească un document curățat de componente active până la verdictul emulării complete;
- Anti-Exploit — protecția aplicațiilor larg utilizate (Microsoft Office, Adobe PDF Reader, browsere etc.) de atacurile cu exploatare;
- Anti-Bot — tehnologia de protecție a calculatoarelor personale împotriva conectării la rețele botnet, care permite detectarea infecțiilor, oprirea funcționării software-ului rău intenționat și „vindecarea” mașinilor infectate;
- Zero-Phishing — modul de protecție care blochează site-urile falsificate de tip phishing și avertizează utilizatorul cu privire la utilizarea parolei de lucru pe resurse externe;
- Behavioral Guard — tehnologia destinată prevenirii atacurilor care utilizează tehnici de ocolire și evaziune de la detectare;
- Anti-Ransomware — un modul de protecție care detectează și blochează activitățile ransomware-ului, precum și permite recuperarea fișierelor criptate prin intermediul Snapshot-urilor;
- Forenzică — un modul de securitate care înregistrează și analizează toate evenimentele de pe mașină, oferind în rezultatul final un raport calitativ pentru atacurile investigate.
Pe lângă funcționalitățile menționate, SandBlast Agent permite criptarea completă a discurilor, precum și criptarea suporturilor externe și protecția porturilor computerului, având un client VPN încorporat, module de protecție bazate pe semnături și heuristice împotriva programelor malware. În detaliu, capabilitățile tuturor componentelor SandBlast Agent vor fi discutate în articolele următoare, iar acum este momentul să ne familiarizăm cu platforma în continuă dezvoltare — Check Point Infinity.
Check Point Infinity: protecție împotriva amenințărilor de generație V
Compania Check Point dezvoltă și promovează din 2017 o arhitectură unificată de securitate , care permite protejarea cu succes a tuturor componentelor infrastructurii IT moderne: infrastructuri rețele și cloud, stații de lucru, dispozitive mobile. Ideea principală este posibilitatea de a gestiona măsurile de protecție din categorii diferite dintr-o singură consolă de management bazată pe browser.
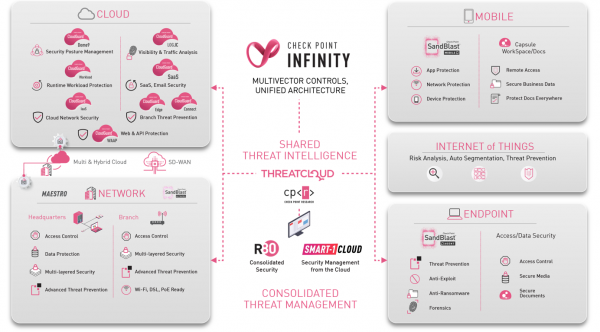
În prezent, arhitectura Check Point Infinity permite administrarea soluțiilor pentru protecția cloud-urilor — CloudGuard SaaS, securitate rețea — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, precum și protecția dispozitivelor utilizatorilor prin intermediul SandBlast Agent Management Platform, SandBlast Agent Cloud Management și SandBlast Web Dashboard.
Acest ciclu de articole va fi dedicat soluției SandBlast Agent Management Platform (deocamdată în versiune Beta), care permite desfășurarea unui server de management cloud în câteva minute, configurarea politicii de securitate și distribuirea agenților pe computerele utilizatorilor.
Infinity Portal & SandBlast Agent Management Platform: începutul lucrului
Procesul de desfășurare a SandBlast Agent prin intermediul Management Platform constă în 5 etape:
- Înscriere pe portalul Check Point Infinity Portal;
- Înscrierea aplicației SandBlast Agent Management Platform;
- Crearea unui nou Endpoint Management Service pentru gestionarea agenților;
- Crearea și configurarea unei politici pentru agenți;
- Desfășurarea agenților pe computerele utilizatorilor.
Această articol descrie primele trei etape, iar în publicațiile următoare vom examina în detaliu celelalte două, inclusiv vom studia interfața platformei de management, vom distribui agenți pe computerele clienților, vom configura politica și vom verifica capacitatea agentului de a gestiona cele mai populare amenințări de securitate.
1. Înregistrarea pe portalul Infinity Portal
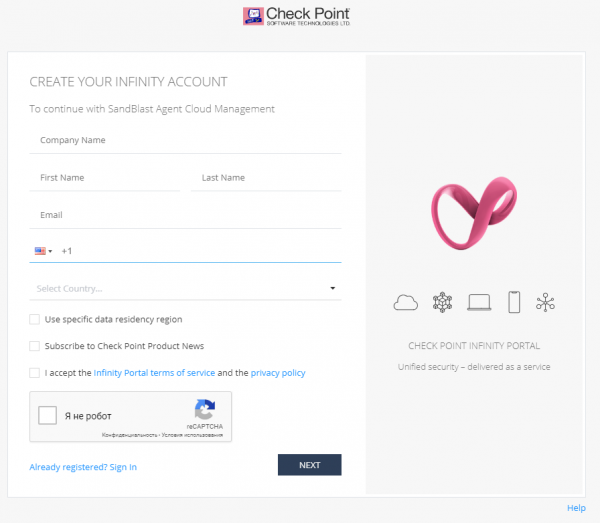
În primul rând, trebuie să accesați site-ul și să completați formularul de înregistrare, indicând numele companiei, datele de contact și acceptând termenii de utilizare a serviciului și politica de confidențialitate a portalului, precum și să treceți reCAPTCHA. Merită menționat că la înregistrare puteți alege țara în care datele vor fi stocate în centrul de date, conform termenilor de utilizare a serviciului și politicii de confidențialitate. Există două opțiuni disponibile: Irlanda și Statele Unite. Pentru aceasta, trebuie să bifați caseta „Use specific data residency region” și să selectați țara.
După înregistrarea cu succes pe portal, un e-mail va fi trimis la adresa specificată, confirmând accesul la Infinity Portal și oferind opțiunea de a vă conecta la portal. Este important de menționat că la prima conectare pe portal, este posibil să fie necesar să alegeți opțiunea de resetare a parolei pentru a putea autentifica cu succes.
2. Înregistrarea aplicației SandBlast Agent Management Platform
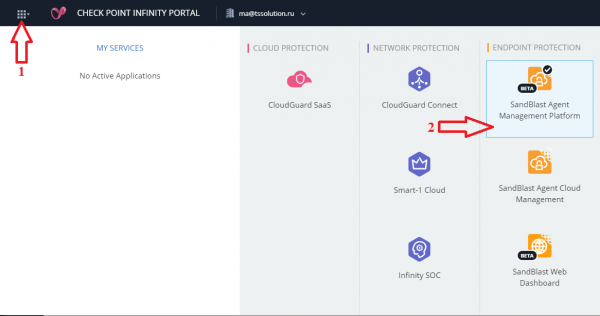
După autentificarea pe portal și apăsarea pictogramei „Menu” (pasul 1 din imaginea de mai jos), vi se va solicita să înregistrați aplicația din lista celor disponibile în următoarele categorii: Cloud Protection, Network Protection și Endpoint Protection. Fiecare aplicație merită un curs separat de articole introductive, așa că nu vom detalia mai mult și alegem în categoria Endpoint Protection aplicația SandBlast Agent Management Platform (pasul 2 din imaginea de mai jos).
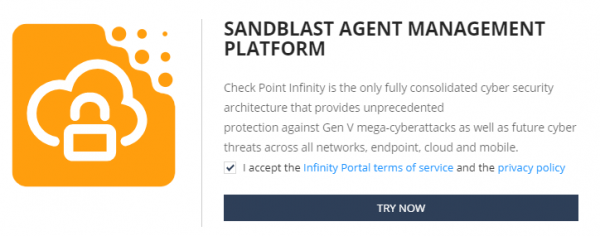
După ce ați selectat aplicația, trebuie să acceptați termenii de utilizare a serviciului și politica de confidențialitate a portalului, iar după apăsarea butonului „TRY NOW”, se deschide accesul la interfața de creare a serviciilor Endpoint Management.
3. Crearea unui nou Endpoint Management Service
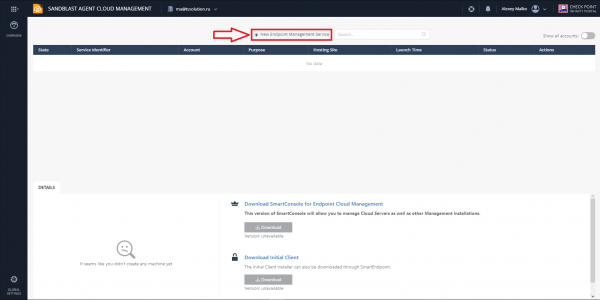
Ultimul pas constă în crearea unui nou serviciu pentru Endpoint Management, care reprezintă o interfață web pentru gestionarea agenților. Procesul, la fel ca înainte, este extrem de simplu: alegem opțiunea „New Endpoint Management Service” (așa cum este arătat în imaginea de mai jos), completăm datele serviciului nostru nou (identificator, regiune de găzduire și parolă) și facem clic pe butonul „CREATE”.
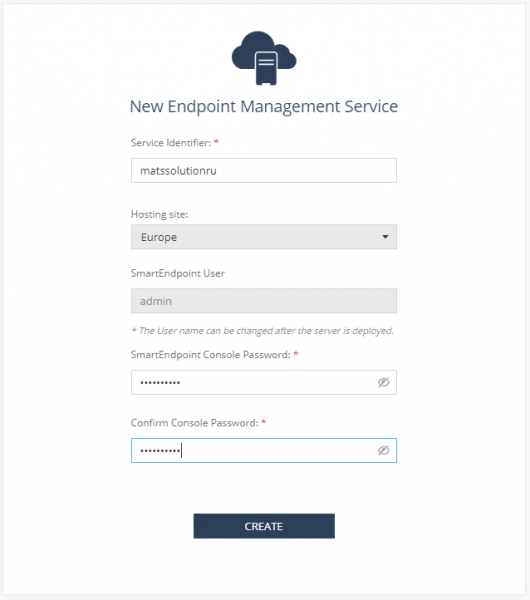
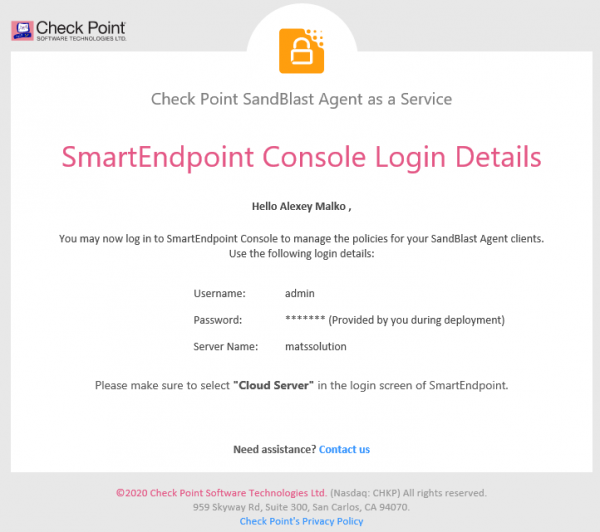
După finalizarea procesului de creare a serviciului, veți primi un email cu parametrii pe care îi puteți folosi pentru a vă conecta la serverul cloud de management folosind consola standard Check Point pentru administrarea agenților — SmartEndpoint versiunea R80.40. Nu vom discuta despre managementul prin consola standard, deoarece acest ciclu de articole este destinat demonstrării capabilităților sistemului cloud de management al agenților SandBlast.
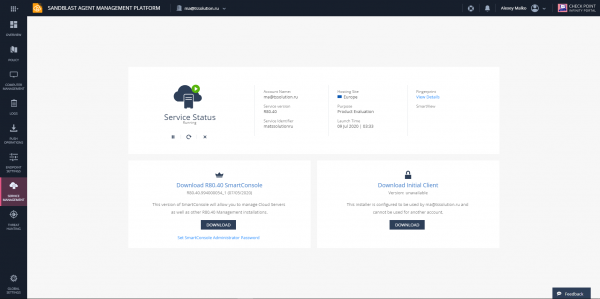
Prin urmare, procesul de înregistrare a serviciului cloud pentru managementul protecției computerelor personale SandBlast Agent poate fi considerat finalizat cu succes. În fața noastră apare interfața web a platformei de administrare a agenților, care va fi analizată în detaliu în următorul nostru articol din seria „Check Point SandBlast Agent Management Platform”.
Concluzie
Este momentul să facem un rezumat al muncii depuse: ne-am înregistrat cu succes pe portalul Infinity Portal, am înregistrat aplicația SandBlast Agent Management Platform pe portal și am creat un nou serviciu cloud de management Endpoint Management Service.
În următorul nostru articol din acest ciclu, vom analiza în detaliu interfața de management a agenților — niciun tab nu va rămâne fără atenție, ceea ce ne va permite să creăm fără probleme o politică de securitate și să monitorizăm starea maşinilor utilizatorilor prin intermediul jurnalelor și rapoartelor.
. Pentru a nu pierde următoarele publicații pe tema SandBlast Agent Management Platform — urmăriți actualizările pe rețelele noastre sociale (, , , , ).
Sursa: habr.com
